






Les injeccions SQL continuen sent una de les vulnerabilitats d'aplicacions web més perilloses i esteses. Si no s'aborden, poden permetre als atacants accedir, modificar o destruir dades sensibles mitjançant consultes de bases de dades mal escrites. És per això que entendre com prevenir la injecció SQL (i aplicar proves d'injecció SQL proactives) és essencial per a tots els equips de desenvolupament i DevSecOps actualment.
L'informe d'investigació de filtracions de dades de Verizon del 2025 va trobar que la injecció SQL va contribuir al 12% de totes les filtracions de dades, en comparació amb el 9% de l'any anterior. I al Top 10 de l'OWASP del 2025, la injecció (la categoria a la qual pertany la injecció SQL) encara representa més de 14,000 CVE registrades, amb el 100% de les aplicacions que OWASP va provar comprovant si hi havia alguna forma de vulnerabilitat. La vulnerabilitat no va perdre perill. Simplement va passar del número 3 al número 5 a la classificació, en gran part perquè van sorgir categories més noves i de major impacte, no perquè la injecció SQL deixés de ser explotada.
En aquesta guia, tractarem:
- Què són les injeccions SQL i com funcionen
- Tècniques de prevenció recomanades per l'OWASP
- Estratègies clau de proves d'injecció SQL
- Com Xygeni's SAST motor detecta vulnerabilitats d'injecció SQL al principi SDLC
Aprofundim en com protegir el vostre codi, desplaçar la seguretat a l'esquerra i defensar la vostra cadena de subministrament de programari d'un dels mètodes d'atac més antics (i encara actius).
Què és la injecció SQL?
La injecció SQL és un atac a nivell de codi en què s'insereix informació maliciosa a les consultes SQL per manipular o eludir les operacions de la base de dades. Sovint es produeix quan les dades proporcionades per l'usuari s'utilitzen en una consulta sense la validació o sanejament adequats.
Per exemple, els atacants poden explotar login formularis, barres de cerca o paràmetres de l'API per a:
- Omet l'autenticació
- Recuperar dades sensibles
- Suprimir o corrompre registres
- Executar operacions d'administració a la base de dades
Si voleu evitar les injeccions SQL, el primer pas és entendre com funcionen.
Exemple d'injecció SQL del món real
Agafeu un exemple senzill de Java login consulta:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Si un usuari introdueix això:
					user: ' OR 1=1 --
pass: anything
Esdevé:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
L'atacant obté accés fent que la condició sempre sigui certa. Aquest és un exemple de manual de Per què les proves d'injecció SQL és tan crític durant el desenvolupament.
Com prevenir les injeccions SQL: consells pràctics
Ara que entenem el que a Injecció de SQL és i com funciona, explorem com prevenir les injeccions SQL en projectes del món real. La bona notícia? Hi ha pràctiques recomanades provades i fàcils d'utilitzar per a desenvolupadors que ajuden a aturar aquests atacs abans que es produeixin.
L' Full de trucs per a la prevenció d'injeccions SQL d'OWASP és una referència fiable per a la construcció d'interaccions segures amb bases de dades. Recomana diverses tècniques bàsiques:
1. Utilitzeu sentències preparades (amb consultes parametritzades)
Primer de tot, feu servir sempre consultes parametritzades en lloc de concatenació de cadenes quan tracteu l'entrada de l'usuari. Les sentències preparades indiquen a la base de dades que tracti l'entrada estrictament com a dades, no com a part de la lògica SQL.
Aquí teniu una versió més segura de login consulta utilitzant Java Declaració preparada:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Com a resultat, fins i tot si l'usuari intenta alguna cosa maliciosa, l'entrada no canviarà l'estructura de la consulta.
2. Validar i sanejar l'entrada
Tot i que les consultes parametritzades fan la major part de la feina pesada, encara és important validar els tipus i les longituds d'entrada. Per exemple, rebutgeu les entrades amb caràcters o formats inesperats.
Encara més, no confieu mai en l'entrada de l'usuari, fins i tot si prové del vostre frontend o aplicació mòbil.
3. Utilitzeu les eines ORM amb prudència
Molts frameworks i ORM moderns (com ara Hibernate o Django ORM) ofereixen proteccions contra injeccions SQL per defecte. Tanmateix, els desenvolupadors encara poden escriure consultes en brut o ometre mètodes segurs. Feu servir sempre les funcions d'ORM tal com està previst i eviteu barrejar SQL en brut tret que sigui absolutament necessari.
El codi generat per IA introdueix el mateix risc en una forma nova. Els ORM com Django i Hibernate parametritzen les consultes per defecte, però la protecció s'evapora en el moment en què un desenvolupador, o un assistent de codificació d'IA, passa a una consulta en brut o passa un nom de camp controlat per l'usuari. El propi CVE-2024-42005 de Django va mostrar que això passava en un mètode suposadament "segur". Tracteu la lògica SQL suggerida per un assistent d'IA amb el mateix escrutini que qualsevol altra construcció de consulta. La parametrització per defecte no sobreviu a una drecera, humana o suggerida per la IA.
4. Principi de privilegis mínims
Un altre consell útil: restringiu els permisos de la base de dades. Fins i tot si es produeix una injecció, un usuari amb accés de només lectura no pot eliminar taules ni actualitzar dades sensibles.
5. Proveu contínuament amb eines de seguretat
Finalment, adoptar Proves d'injecció SQL eines que poden detectar aquests defectes abans que arribin a producció. Aviat parlarem més sobre com ho fa Xygeni.
En resum, prevenir les injeccions SQL no es tracta d'utilitzar un truc de màgia, sinó d'aplicar petites mesures de seguretat consistents a tot el codi i la infraestructura.
Proves d'injecció SQL: detectar errors abans que ho facin els atacants
Fins i tot amb les millors pràctiques implementades, els errors poden passar desapercebuts. Aquí és on Proves d'injecció SQL esdevé essencial.
Però, com són les proves a la pràctica?
Proves manuals
Els equips de seguretat i els pirates informàtics ètics sovint proven els endpoints injectant caràcters especials com ara ' O 1=1 — per veure si les consultes es trenquen o retornen resultats inesperats. Tot i que és eficaç, aquest mètode requereix molt de temps i és difícil d'escalar.
Proves automatitzades
La majoria dels equips de DevSecOps moderns ara es basen en eines automatitzades, com ara les proves de seguretat d'aplicacions estàtiques (SAST)—per escanejar el codi per detectar vulnerabilitats d'injecció durant el desenvolupament. Aquestes eines revisen el codi sense executar-lo, cosa que ajuda a detectar problemes com ara:
- Cadenes SQL concatenades
- Entrada d'usuari no segura a les consultes
- Codi antic amb patrons insegurs
Com ajuda Xygeni a prevenir i detectar injeccions SQL
At Xígeni, creiem que la millor manera de prevenir les injeccions SQL és detectar-les aviat, idealment abans que surtin del vostre editor de codi. Això és exactament el que volem Code Security la solució està dissenyada per fer-ho.
Analitzem com donem suport Proves d'injecció SQL i la prevenció en entorns de desenvolupament del món real.
Anàlisi estàtica potent de codi (SAST) per a la detecció d'injeccions SQL
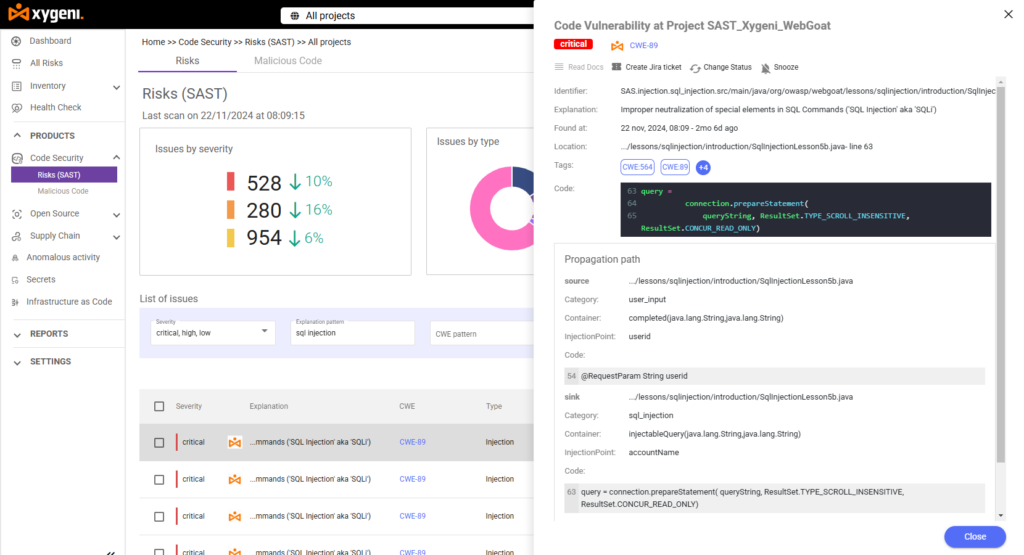
La nostra plataforma inclou un potent sistema de proves de seguretat d'aplicacions estàtiques (SAST) motor que escaneja la base de codi per detectar patrons SQL de risc, com ara consultes dinàmiques creades amb entrada de l'usuari o cadenes codificades. Quan la nostra eina detecta un possible error Injecció de SQL, marca la ubicació exacta al codi font, destaca el nivell de risc (per exemple, crític) i mostra una explicació detallada.
Per exemple, en un projecte de prova, el nostre SAST El motor ha detectat una vulnerabilitat crítica d'injecció SQL en un fitxer Java:
- CWECWE-89 (Injecció SQL)
- UbicacióLínia 71 a SqlInjectionLesson5b.java
- Punt d'injecció: L'ID d'usuari es passa directament a una consulta SQL
- Camí de propagació: Esborra el rastre des de l'entrada fins a l'execució de la consulta
Aquest nivell de detall ajuda els desenvolupadors a entendre on comença el problema (l'origen), com flueix a través del codi (propagació) i on causa risc (el dissipador).
Suggeriments de correcció contextual
Millor encara, Xygeni no s'atura a la detecció: guiem el vostre equip en com prevenir les injeccions SQL amb consells contextuals i suggeriments de correcció de codi. Per exemple, si detectem que una consulta es crea mitjançant la concatenació de cadenes, recomanem canviar a sentències parametritzades i explicar com fer-ho.
Això significa que els desenvolupadors poden solucionar problemes sense haver de ser experts en seguretat.
Les troballes també es trien automàticament mitjançant AI Triage, produint un veredicte, urgència i complexitat de remediació per a cada troballa d'injecció SQL, de manera que una instància crítica i fàcil de solucionar no es troba a la mateixa cua que una de baixa prioritat.
Integració perfecta amb el vostre flux de treball de desenvolupament
La nostra solució s'adapta perfectament a les vostres eines existents: GitHub, GitLab, Bitbucket i altres. Això garanteix que les comprovacions de seguretat es facin automàticament amb cada pull request o compilar. Així doncs, tant si esteu revisant una nova funció com si esteu actualitzant codi antic, Proves d'injecció SQL es converteix en part del teu CI/CD pipeline.
Alertes en temps real i Dashboards
Finalment, la centralització de Xygeni dashboardLes alertes i els avisos en temps real donen al vostre equip visibilitat de les tendències d'injecció SQL en tots els vostres projectes. Podeu fer un seguiment de les vulnerabilitats per gravetat, equip o projecte, i demostrar el compliment amb OWASP Top 10 i altres. standards.
Atacs d'injecció SQL al món real: lliçons del camp
Els atacs d'injecció SQL han provocat algunes de les filtracions de dades més significatives de la història, cosa que subratlla la necessitat crítica de seguretat robusta de les aplicacionsAquí teniu exemples destacables del món real:
1. Violació dels sistemes de pagament Heartland (2008)
En 2008, Sistemes de pagament Heartland, un important processador de pagaments, va patir una violació de seguretat que va exposar aproximadament 130 milions de números de targetes de crèdit i dèbit. Els atacants van explotar una vulnerabilitat d'injecció SQL per infiltrar-se a la xarxa de l'empresa, cosa que va provocar una de les violacions de dades més grans registrades.
2. Violació de dades de Yahoo! Voices (2012)
Al juliol, 2012, Veus de Yahoo! van ser víctimes d'un atac d'injecció SQL que va comprometre gairebé 450,000 comptes d'usuari. Els pirates informàtics van explotar vulnerabilitats als servidors de bases de dades de Yahoo per obtenir noms d'usuari i contrasenyes sense xifrar, cosa que va destacar els perills d'una validació d'entrada inadequada.
3. Violació de dades de TalkTalk (2015)
Telecomunicacions del Regne Unit El proveïdor TalkTalk va patir un atac d'injecció SQL el 2015, que va exposar dades personals d'aproximadament 160,000 clients. Els atacants van explotar vulnerabilitats a les pàgines web de l'empresa, cosa que va provocar danys financers i de reputació importants.
4. Violació de Freepik i Flaticon (2020)
En 2020, Freepik Company va revelar que un atac d'injecció SQL va provocar la filtració de 8.3 milions de registres d'usuaris de les seves plataformes Freepik i Flaticon. Els atacants van explotar una vulnerabilitat a Flaticon, subratllant els riscos associats amb components de tercers a la cadena de subministrament de programari.
5. Vulnerabilitat del complement de WooCommerce (2022)
El 2022, es va descobrir una vulnerabilitat crítica d'injecció SQL a Dropshipping de WooCommerce pel complement OPMC per a WordPress. Aquest defecte d'injecció SQL no autenticat, qualificat amb una gravetat de 9.8 sobre 10, va destacar els riscos potencials que plantegen els complements de tercers a les plataformes de comerç electrònic.
6. Ciberamenaça Boolka Implementació del troià BMANAGER (2024)
El 2024, un actor d'amenaces anomenat Boolka es va observar que es comprometien llocs web mitjançant atacs d'injecció SQL per desplegar un troià modular anomenat BMANAGER. Aquesta campanya va demostrar les tàctiques en evolució dels ciberdelinqüents que aprofiten la injecció SQL per a la distribució de programari maliciós.
Aquests incidents destaquen l'amenaça persistent dels atacs d'injecció SQL i la importància d'implementar mesures de seguretat robustes, com ara revisions periòdiques de codi, validació d'entrada i l'ús d'eines de seguretat avançades per detectar i prevenir aquestes vulnerabilitats.
7. BeyondTrust / Incompliment del Tresor dels EUA (desembre de 2024 - febrer de 2025)
A PostgreSQL de dia zero (CVE-2025-1094) permetia la injecció SQL mitjançant la gestió incorrecta d'entrades mal formades a psql, el terminal interactiu de PostgreSQL. Uns atacants patrocinats per l'estat, identificats com a Silk Typhoon, el van encadenar a la plataforma de suport remot de BeyondTrust, comprometent almenys 17 enterprise instàncies de clients, inclòs el Departament del Tresor dels EUA. És un dels incidents d'injecció SQL confirmats més significatius dels darrers temps, i un recordatori que la classe de vulnerabilitat no es limita als formularis web; també arriba als controladors de bases de dades i a les eines interactives.
🔧 pro Tip: Proves de seguretat regulars, especialment amb eines com les de Xygeni SAST el motor, ajuda a detectar aquests punts d'injecció abans que els atacants puguin explotar-los.
Assegura el teu codi, evita les injeccions SQL
La injecció SQL és una de les amenaces de seguretat de les aplicacions més antigues i continua sent una de les més perilloses: el pas d'OWASP al número 5 el 2025 reflecteix l'aparició de noves categories, no la injecció SQL que esdevé menys explotable. Continua sent totalment evitable amb la combinació adequada de pràctiques, des de consultes parametritzades fins al tractament del codi suggerit per IA amb el mateix escrutini que el codi escrit per humans.
A Xygeni, us facilitem mantenir-vos per davant de les amenaces. El nostre code security La solució ofereix al vostre equip la visibilitat, l'automatització i l'orientació necessàries per detectar vulnerabilitats d'injecció SQL de manera precoç, classificar-les per urgència real i solucionar-les ràpidament. Sense conjectures. Sense llacunes. Només cal protegir el codi des del principi, tant si l'ha escrit un desenvolupador com si l'ha suggerit un assistent d'IA.
Així doncs, si esteu preparats per fer que les injeccions SQL siguin cosa del passat, tot mantenint el vostre desenvolupament ràpid i fluid, som aquí per ajudar-vos.
Prova Xygeni gratuïtament i començar a evitar les injeccions SQL abans que arribin a producció.

FAQ
La injecció SQL continua sent un risc de seguretat important el 2026?
Sí. Tot i que OWASP va moure Injection del número 3 al número 5 en el seu Top 10 del 2025, la categoria encara representa més de 14,000 CVE d'injecció SQL, i el Verizon DBIR del 2025 va trobar que va contribuir al 12% de les bretxes, en comparació amb el 9% de l'any anterior.
Els ORM com Django o Hibernate poden evitar completament la injecció SQL?
No. Els ORM parametritzen les consultes per defecte, però la protecció es trenca en el moment en què un desenvolupador utilitza una consulta en brut o un mètode no segur. El CVE-2024-42005 de Django és un exemple real d'injecció SQL mitjançant un mètode que es considera segur.
Com afecta el codi generat per IA al risc d'injecció SQL?
Els assistents de codificació d'IA poden suggerir els mateixos patrons no segurs que un humà, consultes concatenades de cadenes o entrades no validades, i s'han de revisar amb el mateix rigor que el codi escrit per humans en lloc de ser confiables per defecte.
