






Introducció: Per què són importants les proves de seguretat de les aplicacions
Si creeu programari, seguretat per al desenvolupament de programari no és només un complement, és imprescindible. A mesura que les amenaces cibernètiques evolucionen diàriament, les proves de seguretat de les aplicacions tenen un paper crucial per detectar vulnerabilitats a temps, garantint un desenvolupament de programari més segur. Tanmateix, Detectar problemes només és la meitat de la batalla. Més important, Com els arregles? Per respondre a això, explorarem diferents tipus de proves de seguretat d'aplicacions, millors pràctiques en proves de seguretat en el desenvolupament de programari, i estratègies de reparació que us ajudarà a enviar codi segur de manera eficient.
Tipus de proves de seguretat d'aplicacions
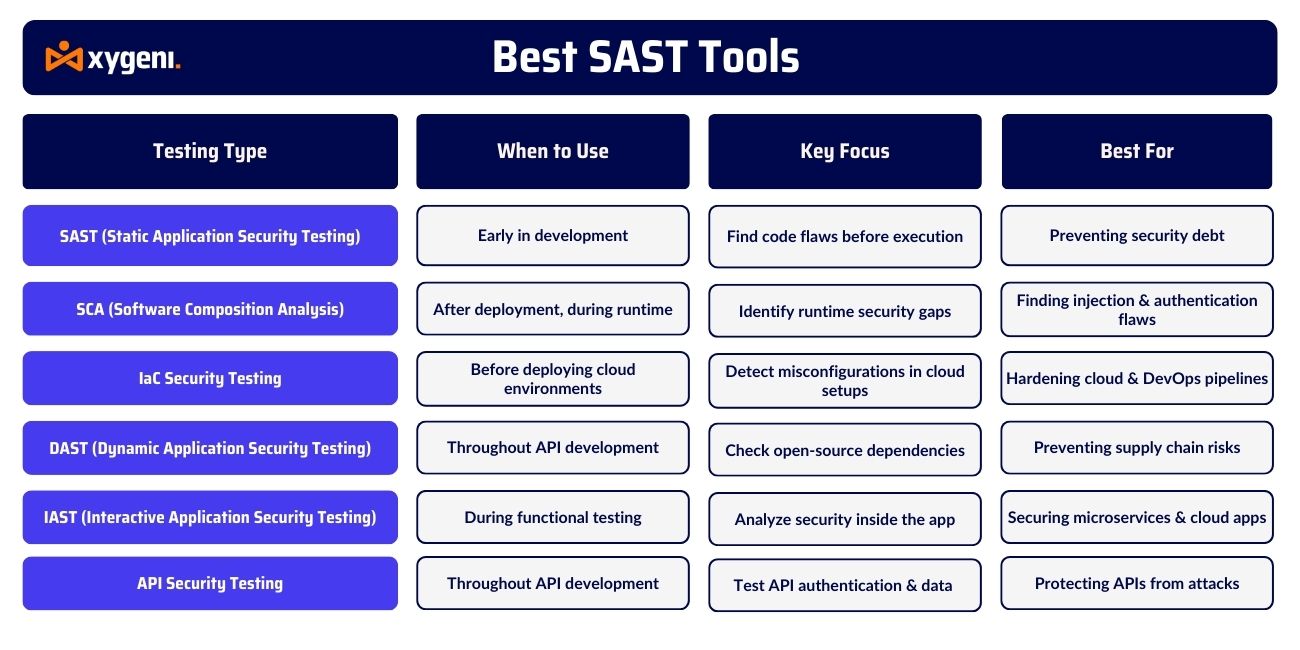
La seguretat per al desenvolupament de programari requereix més que un únic enfocament de proves. Assegurar les aplicacions no és un procés únic. En canvi, diversos mètodes de prova de seguretat d'aplicacions ajuden a descobrir vulnerabilitats en diferents àmbits. etapes del cicle de vida del desenvolupament de programari (SDLC).
En la superposició d'aquests enfocaments de seguretat, els equips poden reforçar les aplicacions, reduir els riscos de seguretat i prevenir vulnerabilitats abans que els atacants les explotin. Cada mètode juga un paper únic en la seguretat del programari, garantint la protecció des del desenvolupament del codi fins a la implementació.
Analitzem més de prop els tipus de proves de seguretat d'aplicacions més eficaços i com ajuden els equips a crear programari més segur.
1. Anàlisi de la composició del programari (SCA)
A més d'analitzar codi propietari, les aplicacions modernes depenen en gran mesura de biblioteques de codi obert. Si bé aquests components poden ser beneficiosos, poden introduir riscos de seguretat. Aquí és on Anàlisi de composició de programari entra en joc: ajuda els equips a supervisar contínuament les dependències de tercers per detectar vulnerabilitats i problemes de llicències.
Quan s'ha d'utilitzar: Contínuament, a través de SDLC.
Com funciona: Analitza les dependències de codi obert per detectar vulnerabilitats conegudes i components obsolets.
El millor per: Prevenció d'atacs a la cadena de subministrament i garantia del compliment de la seguretat standards.
2. Proves de seguretat d'aplicacions estàtiques (SAST)
En primer lloc, és fonamental detectar les fallades de seguretat al principi del desenvolupament. SAST permet als desenvolupadors identificar vulnerabilitats abans que s'executi el codi, assegurant-se que els problemes es resolguin abans que es converteixin en problemes costosos.
Quan s'ha d'utilitzar: En les primeres etapes del desenvolupament (seguretat de desplaçament a l'esquerra).
Com funciona: Escaneja el codi abans de l'execució, detectant vulnerabilitats al codi font, al bytecode o als binaris.
El millor per: Identificació de defectes a nivell de codi abans del desplegament.
3. Infraestructura com a codi (IaC) Proves de seguretat
Amb la ràpida adopció d'entorns de núvol, assegurar les configuracions d'infraestructura és tan important com assegurar el codi de l'aplicació. IaC security Les proves garanteixen que els errors de configuració es detectin i es corregeixin abans del desplegament.
Quan s'ha d'utilitzar: Abans de desplegar entorns de núvol.
Com funciona: Escaneja Terraform, CloudFormation, Kubernetesi estibador fitxers per riscos de seguretat.
El millor per: Garantir la seguretat de les aplicacions natives del núvol i DevOps pipelines.
4. Proves de seguretat d'aplicacions dinàmiques (DAST)
Desemejante SAST, que analitza codi estàtic, DAST adopta un enfocament diferent provant les aplicacions mentre s'executen. Simulant atacs del món real, DAST identifica les bretxes de seguretat que només apareixen durant l'execució.
Quan s'ha d'utilitzar: Després del desplegament, durant l'execució.
Com funciona: Ataca l'aplicació com ho faria un pirata informàtic, detectant debilitats de seguretat en un entorn real.
El millor per: Trobar atacs d'injecció, defectes d'autenticació i configuracions incorrectes.
5. Proves de seguretat d'aplicacions interactives (IAST)
Algunes vulnerabilitats poden passar per alt tant les proves estàtiques com les dinàmiques. Per solucionar el problema, IAST proporciona anàlisi de seguretat en temps real durant l'execució de l'aplicació, permetent als equips detectar vulnerabilitats de forma dinàmica i preservant el context del codi.
Quan s'ha d'utilitzar: Durant les proves funcionals.
Com funciona: Utilitza anàlisis en temps real dins de l'aplicació per identificar riscos de seguretat.
El millor per: Microserveis, aplicacions en contenidors i aplicacions natives del núvol.
6. Proves de seguretat de l'API
A mesura que les API esdevenen l'eix vertebrador de les aplicacions modernes, són cada cop més objectiu de ciberatacs. Les proves de seguretat de les API garanteixen que els punts finals estiguin protegits contra configuracions incorrectes i cap accés autoritzat.
Quan s'ha d'utilitzar: Al llarg del desenvolupament de l'API.
Com funciona: Analitza si hi ha autenticació feble, configuracions incorrectes i exposició de dades.
El millor per: Prevenció d'amenaces de seguretat i fuites de dades relacionades amb l'API.
Millors pràctiques en proves de seguretat per al desenvolupament de programari
Assegurar les aplicacions no només consisteix a executar proves, sinó a fer de la seguretat una part natural del procés de desenvolupament. Seguint aquestes pràctiques recomanades, els equips poden detectar vulnerabilitats a temps, automatitzar les comprovacions de seguretat i centrar-se en la correcció d'amenaces reals sense alentir el desenvolupament.
1. Desplaçament de seguretat a l'esquerra
La seguretat hauria de començar al principi del cicle de vida del desenvolupament, no després del desplegament.
- Correr SAST i SCA exploracions tan bon punt s'escriu el codi per evitar que els problemes de seguretat arribin a la producció.
- Doneu als desenvolupadors retroalimentació accionable perquè puguin solucionar les vulnerabilitats abans que es converteixin en riscos importants.
2. Automatitzar la seguretat a CI/CD Pipelines
La seguretat hauria de treballar a Velocitat de DevOps, no alentir-ho.
- integrar SAST, DAST i SCA a la vostra CI/CD pipelines per escanejar cada codi commit automàticament
- Ús controls basats en polítiques per evitar que es desplegui codi insegur.
3. Assegureu les vostres dependències
Aplicacions modernes dependre del programari de codi obert, que poden introduir riscos de seguretat ocults.
- Automatitzar SCA exploració per detectar biblioteques de tercers vulnerables abans que es converteixin en un problema.
- Remove dependències obsoletes i aplicar els pegats tan bon punt estiguin disponibles.
4. Prioritzar les vulnerabilitats per risc
No totes les vulnerabilitats són iguals: centreu-vos en arreglar el que realment importa.
- Ús Puntuació EPSS i anàlisi d'accessibilitat per prioritzar riscos explotables sobre qüestions menors.
- Reduir alerta fatiga filtrant els avisos de seguretat de baix impacte.
5. Monitoritzar les anomalies en temps real
Les amenaces de seguretat no s'aturen quan es desplega el codi...el seguiment continu és clau.
- Ús detecció d'anomalies en temps real per fer un seguiment dels canvis no autoritzats en CI/CD pipelines i configuracions al núvol.
- Atrapa i corregir les derives de seguretat abans que condueixin a una violació.
Què és l'EPSS i per què és important
No totes les vulnerabilitats són una amenaça real, i els equips de seguretat no ho poden solucionar tot alhora. El sistema de puntuació de predicció d'exploits (EPSS) ajuda a prioritzar les vulnerabilitats en funció de l'explotabilitat del món real, garantint que els equips se centrin en els atacs més probables.
- Com funciona: En lloc de tractar totes les vulnerabilitats de la mateixa manera, EPSS assigna un puntuació de risc basat en tendències reals d'explotació. Com a resultat, els equips poden solucionar primer els problemes crítics abans que els atacants se n'aprofitin.
- Per què és útil: Amb milers de noves vulnerabilitats que apareixen diàriament, EPSS filtra les alertes no necessàries perquè els equips puguin centrar-se en problemes d'alt risc en comptes de perdre temps en amenaces menors.
- Com ho utilitza Xygeni: Per millorar l'EPSS, Xygeni assegura que s'inclogui l'anàlisi d'accessibilitat, proporcionant equips a corregir només les vulnerabilitats explotables mentre evitant alertes de baix impacte.
Mitjançant l'ús d'EPSS, Xygeni ajuda els equips de seguretat i DevOps a solucionar els problemes correctes de manera més ràpida i intel·ligent.
Eines de prova de seguretat d'aplicacions Xygeni
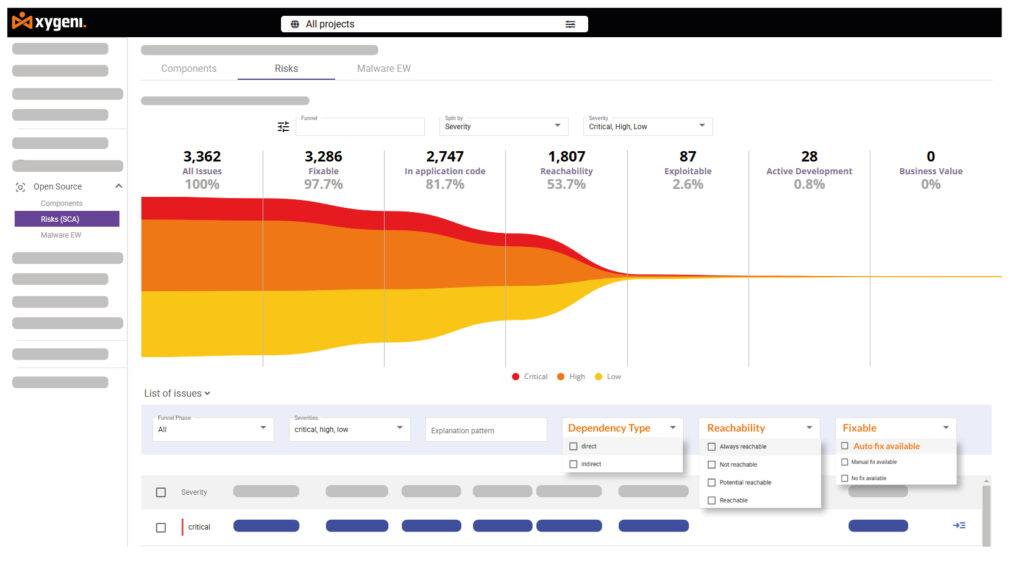
A Xygeni, creiem que la seguretat hauria de autoritzar desenvolupament, no alentir-lo. El nostre Solucions de proves de seguretat d'aplicacions estan construïts per velocitat, precisió i integració perfecta amb DevOpsAixò és el que fa que Xygeni destaqui:
- El millor de la seva classe SAST – Detectar vulnerabilitats abans que s'executi el codi i solucionar els problemes de seguretat aviat per reduir el deute tècnic.
- Intel · ligent SCA – Monitoritzar les dependències de codi obert en temps real, prevenint atacs a la cadena de subministrament.
- Integració DevOps sense esforç – Treballa amb Jenkins, Accions de GitHub, GitLab CI/CD, Bitbucket Pipelines i Azure DevOps per a escanejos de seguretat automatitzats.
- Priorització intel·ligent, no soroll – La puntuació EPSS i l'anàlisi d'accessibilitat garanteixen que els equips arregla el que importa, no les falses alertes.
- Solucions més ràpides amb automatització – Les directrius de remediació acceleren la resolució, mantenint els desenvolupadors productius.
Amb Xygeni, els equips crear programari segur sense complexitat—perquè puguin enviar més ràpid, amb confiança.
Conclusió: Seguretat més intel·ligent per a les proves de seguretat d'aplicacions
La seguretat per al desenvolupament de programari no només consisteix a trobar vulnerabilitats, sinó a solucionar-les de manera eficient sense alentir els llançaments. Si s'utilitzen els tipus de proves de seguretat d'aplicacions adequats i les millors pràctiques en proves de seguretat per al desenvolupament de programari, els equips poden fer que la seguretat sigui una part integral del seu flux de treball.
A simplificar la seguretat sense comprometre, els equips haurien de:
- Integrar la seguretat aviat per prevenir les vulnerabilitats abans que esdevinguin costoses.
- Automatitzar la seguretat en CI/CD pipelines per detectar problemes abans del desplegament.
- Monitoritzar dependències amb SCA per evitar riscos a la cadena de subministrament.
- Centrar-se en les amenaces reals ús EPSS i anàlisi d'accessibilitat.
- Prova d'API i infraestructura contínuament per evitar bretxes de seguretat.
At Xygeni, la seguretat es manté al dia amb DevOps—ràpid, eficient i dissenyat per a equips de desenvolupament moderns.
Voleu protegir el vostre programari sense obstacles? Poseu-vos en contacte amb Xygeni avui mateix i milloreu la vostra estratègia de seguretat.

