






Seguretat MCP ara és una prioritat màxima per als equips de DevSecOps que treballen amb models de llenguatge grans. El protocol de context de model (MCP) permet als LLM connectar-se directament amb eines de desenvolupador, entorns locals i CI/CD sistemes, permetent una automatització potent però també creant nous riscos. A mesura que aquesta connexió s'aprofundeix, s'apliquen controls forts a través Millors pràctiques de seguretat del servidor MCP esdevé essencial. Sense les mesures de seguretat adequades, un assistent d'IA podria exposar secrets, executar ordres no segures o canviar dependències de producció sense voler.
Aquest article explica com funciona el protocol de context de model, quines vulnerabilitats introdueix i com protegir els servidors MCP de manera eficaç. També mostra com Xygeni ajuda els equips de DevSecOps a detectar elements no segurs. Interaccions entre la IA i les eines, fer complir guardrailsi mantenir l'automatització segura en totes les etapes del cicle de vida del desenvolupament.
Què és el Protocol de Contexte de Model (MCP)?
Què és el Protocol de Contexte de Model (MCP)?
L' model de protocol de context defineix una capa de comunicació entre un LLM i eines de desenvolupament externes. En lloc de respondre només amb text, el model ara pot enviar sol·licituds estructurades als sistemes connectats. Per exemple, pot cridar una API, obrir un fitxer o recuperar registres d'una compilació. pipeline.
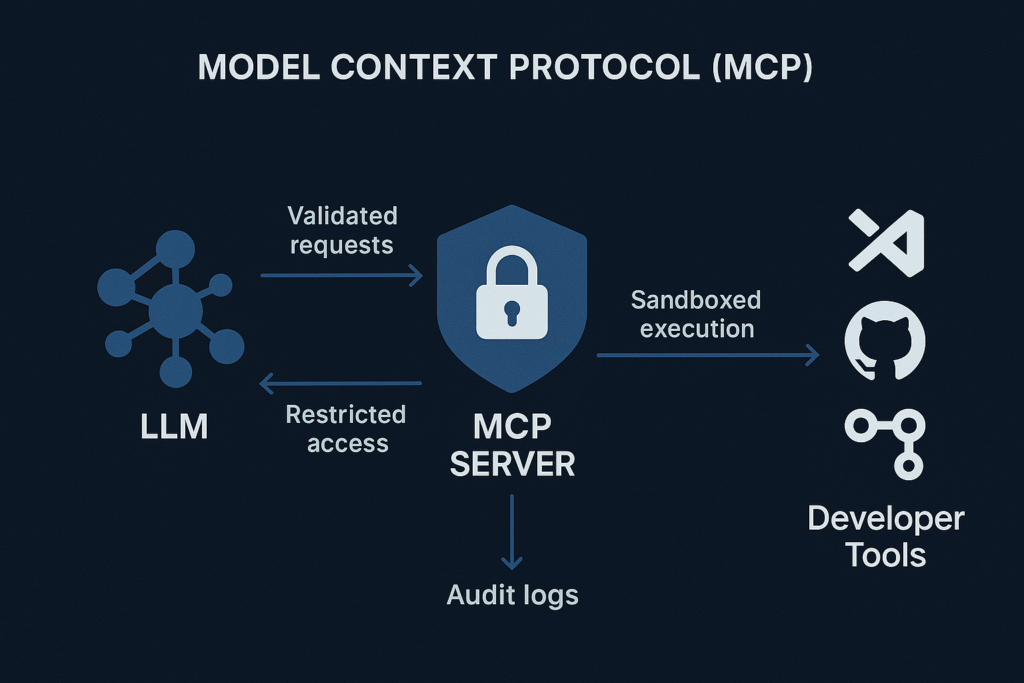
En termes pràctics, MCP permet que un LLM esdevingui un assistent "actiu" dins de l'entorn de desenvolupament. Quan un desenvolupador demana al model que executi una prova, comprovi dependències o escanegi un contenidor, l'LLM envia aquesta sol·licitud a través de la interfície MCP. El connectat Servidor MCP el rep i executa la tasca utilitzant eines locals autoritzades.
Aquesta interacció estalvia temps i redueix el canvi de context. Tanmateix, també exposa el model a recursos sensibles com ara rutes de fitxers locals, credencials i ordres del sistema. Com a resultat, Seguretat MCP ha de garantir que la IA pugui interactuar de manera segura sense creuar límits predefinits.
Com funcionen els servidors MCP en les integracions LLM-DevOps
En una configuració típica, el/la/els/les Servidor MCP actua com un pont segur entre l'LLM i l'entorn del desenvolupador. Interpreta les sol·licituds del model, les valida i les reenvia a eines de confiança com ara Codi VS, Accions de GitHub, O 1 marc de proves.
Cada sol·licitud inclou context, com ara a què vol accedir el model i per què. Aleshores, el servidor decideix si l'acció està permesa. Idealment, un Seguretat MCP La capa valida aquest context per evitar operacions no desitjades.
Per exemple:
- Quan el model demana obrir un fitxer local, el servidor MCP comprova els permisos de ruta.
- Si vol instal·lar un paquet, el servidor valida el codi font i la versió.
- Quan una ordre toca una branca de producció, el servidor pot requerir l'aprovació humana.
Aquestes comprovacions constitueixen la base de les millors pràctiques de seguretat del servidor MCP, la guardrails que impedeixen que els models realitzin accions fora de la seva zona segura.
Riscos clau en la seguretat de MCP
Mentre que el model de protocol de context millora l'automatització, però també introdueix diverses superfícies d'atac. Els següents són els riscos més rellevants que cal vigilar de prop:
- 1. Exposició local: Si un servidor MCP no té aïllament, un LLM podria accedir a fitxers locals, variables d'entorn o dades sensibles de manera involuntària. Aquest és un dels errors de seguretat MCP més comuns.
- 2. Filtració secreta: Una configuració insegura pot exposar tokens, claus API o credencials a través de sol·licituds o respostes. Aquestes filtracions es poden propagar ràpidament a través dels registres o la memòria del model.
- 3. Injecció de comandes: Com que els LLM generen text, una indicació creada a mà podria enganyar el model perquè enviés una ordre nociva. Sense validació, el Servidor MCP podria executar-lo.
- 4. Manipulació de dependències: Algunes configuracions de MCP permeten que la IA instal·li o actualitzi dependències automàticament. Si no es verifica, un paquet maliciós podria comprometre l'entorn local.
- 5. Accés sobreprivilegiat: Atorgar a la IA permisos complets del sistema pot provocar una execució incontrolada o un moviment lateral. Restringir els privilegis és una de les millors pràctiques de seguretat del servidor MCP.
Cadascun d'aquests riscos demostra que el protocol de context del model s'ha de tractar com a part del perímetre de seguretat de l'organització. Els mateixos principis que protegeixen les API o les càrregues de treball al núvol ara s'apliquen a les integracions IA-DevOps.
Millors pràctiques de seguretat del servidor MCP
Per crear integracions MCP segures i fiables, els equips han d'aplicar protecció per capes. Les següents pràctiques recomanades de seguretat del servidor MCP poden ajudar a prevenir els incidents més comuns:
| Pràctiques recomanades de seguretat del servidor MCP | Descripció |
|---|---|
| Validar i sanejar totes les sol·licituds | No executeu mai sol·licituds de model directament. Cada crida ha de passar per regles de validació que comproven la sintaxi, la intenció i l'abast de la destinació. |
| Limitar l'accés al sistema de fitxers i a la xarxa | Restringeix la visibilitat del model a directoris o punts finals específics. L'aïllament evita les fuites de dades i limita l'accés lateral. |
| Aplica els controls de permisos | Defineix quines eines, API i repositoris pot utilitzar el model. El control d'accés precís manté l'activitat de la IA predictible i segura. |
| Utilitzeu la contenidorització o la sandboxing | Executeu cada sessió de MCP dins d'un entorn aïllat. Això evita la contaminació creuada entre compilacions o usuaris i limita l'impacte potencial. |
| Monitoritzar i auditar l'activitat | Mantingueu registres detallats de cada acció, ordre i resposta del model. La supervisió permet la detecció precoç d'incidents i la verificació del compliment. |
| Rotar els tokens i separar les credencials | Emmagatzemeu les credencials del model per separat de les claus de desenvolupament. La rotació freqüent de tokens redueix el risc de reutilització o accés no autoritzat. |
Quan s'implementen conjuntament, aquestes pràctiques recomanades de seguretat del servidor MCP creen sòlides guardrails que permeten als equips beneficiar-se de l'automatització del protocol de context del model sense exposar els sistemes bàsics
La perspectiva de Xygeni sobre la seguretat de MCP
At Xígeni, els equips de seguretat veuen el model de protocol de context com un gran avenç i una nova frontera per a DevSecOps. La mateixa IA que accelera la revisió de codi també pot ampliar la superfície d'atac si no es controla.
Xygeni ajuda les organitzacions a gestionar aquest nou risc analitzant com els LLM interactuen amb el seu desenvolupament. pipelines. La plataforma detecta patrons no segurs, com ara secrets compartits a través d'indicacions d'IA o ordres de model que arriben a entorns protegits. També s'aplica guardrails que bloquegen accions no segures, restringeixen les ordres no autoritzades i apliquen el mínim privilegi a través de les connexions MCP.
Mitjançant una monitorització contínua i una anàlisi contextual, Xygeni proporciona una visibilitat clara de cada Interacció entre IA i DevOpsAixò facilita que els equips confiïn en les seves eines d'IA i garanteixi que l'automatització es produeixi. amb seguretat dins de pipeline, no fora d'ella.
El futur de la seguretat de MCP
L'auge dels LLM en les eines de desenvolupament només s'accelerarà. Aviat, la majoria d'IDE, sistemes de compilació i repositoris admetran el protocol de context de model per defecte. Aquest canvi comportarà guanys de productivitat massius, però també una nova responsabilitat per als equips de seguretat.
A mesura que més sistemes d'IA es connecten directament al codi font i a la infraestructura, la seguretat de l'MCP ha de formar part de la standard Flux de treball de DevSecOps. Els desenvolupadors necessitaran visibilitat, aplicació de polítiques i garantia contínua que els seus assistents d'IA es mantinguin dins dels límits.
Les organitzacions que adoptin les millors pràctiques de seguretat del servidor MCP avui lideraran aquesta transició de manera segura. Aprofitaran la velocitat de la IA sense sacrificar el control ni la confiança.
Consideracions finals
El protocol de context de model converteix els models de llenguatge grans en participants actius en el desenvolupament de programari. Connecta la IA directament amb les eines que els desenvolupadors depenen cada dia. Tanmateix, cada nova connexió amplia la superfície d'atac.
Aplicant controls de seguretat estrictes de MCP i seguint les millors pràctiques de seguretat del servidor MCP provades, els equips poden desbloquejar els avantatges de l'automatització basada en IA alhora que mantenen el control total.
Xygeni ajuda les organitzacions a aconseguir exactament aquest equilibri. La seva plataforma s'integra perfectament amb les tecnologies modernes CI/CD entorns per detectar fluxos d'IA-DevOps de risc, aplicar polítiques i garantir que cada acció d'IA es produeixi de manera segura per disseny.
Comença la prova gratuïta! Protegiu les vostres integracions d'IA-DevOps amb Xygeni
Sobre l'autor
Escrit per Fàtima Said, Director de màrqueting de continguts especialitzat en seguretat d'aplicacions a Seguretat Xygeni.
Fátima crea contingut basat en la recerca i fàcil d'usar per a desenvolupadors sobre AppSec. ASPMi DevSecOps. Tradueix conceptes tècnics complexos en coneixements clars i pràctics que connecten la innovació en ciberseguretat amb l'impacte empresarial.

