






El programari Visual Studio Code s'ha convertit en un dels editors més populars per als desenvolupadors de tot el món. Lleuger però potent, admet extensions, depuració i integracions que el converteixen en un controlador diari per a milions de programadors. Com que és de codi obert i flexible, Visual Studio Code també juga un paper important en els fluxos de treball moderns de DevSecOps. Els equips l'utilitzen per editar Infrastructure as Code (IaC), integrar escanejos i aplicar Visual Studio code security comprovacions abans d'imprimir els canvis.
Tanmateix, el poder sempre ve amb responsabilitat. Una sola extensió insegura o un espai de treball mal configurat pot crear riscos. pipelines. Per aquest motiu, els desenvolupadors han de tractar el programari vs code no només com un editor, sinó també com una part crítica del desenvolupament de programari segur. En aquestes preguntes freqüents, responem a les preguntes més freqüents sobre el codi de Visual Studio, expliquem les seves implicacions de seguretat i compartim les millors pràctiques que el mantenen segur en els fluxos de treball de DevOps.
Què és el programari de codi Visual Studio?
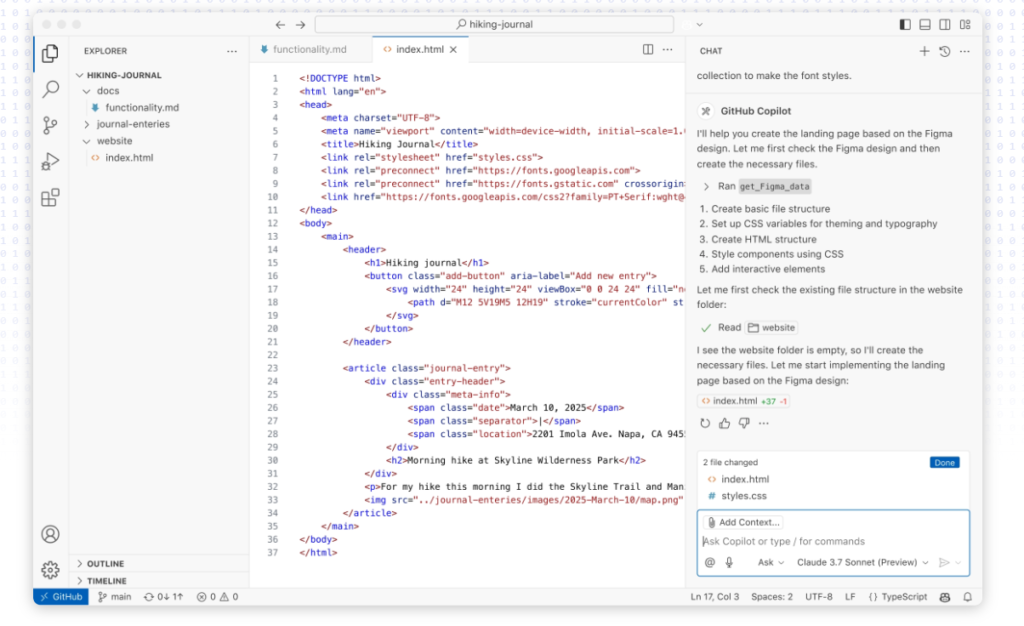
El programari Visual Studio Code (sovint anomenat VS Code) és un editor de codi obert creat per Microsoft. Funciona a Windows, macOS i Linux, i admet centenars de llenguatges de programació. Inclou funcions com ara el ressaltat de sintaxi, la depuració, la integració amb Git i extensions per al desenvolupament al núvol i en contenidors.
A diferència del tradicional IDEs, el programari vs code és lleuger i modular. Només instal·leu les extensions que necessiteu, cosa que manté l'editor ràpid i alhora altament personalitzable. Per seguretat, aquesta flexibilitat és alhora un punt fort i un risc: l'ús segur depèn de com els desenvolupadors configuren les extensions i els espais de treball.
El codi VS és gratuït?
Sí. El programari Visual Studio Code és completament gratuït i de codi obert. Microsoft manté l'editor principal, mentre que la comunitat crea milers d'extensions. Com que és gratuït, el programari Visual Studio Code s'ha convertit en l'editor de referència tant per a estudiants com per a... enterprise equips.
Tanmateix, gratuït no vol dir sense risc. Visual Studio code security depèn de descarregar l'editor de fonts oficials i verificar les extensions abans d'instal·lar-les. Els atacants de vegades publiquen extensions malicioses per imitar eines populars. Per aquest motiu, comproveu sempre la reputació de l'editor i les qualificacions per estrelles al mercat.
Com instal·lar el programari de codi Visual Studio?
Instal·lar programari vs code és senzill.
- A Windows: descarregueu l'instal·lador des de oficial Pàgina de Microsoft.
- A macOS: instal·leu-ho mitjançant Homebrew (
brew install --cask visual-studio-code). - A Linux: feu servir el vostre gestor de paquets, com ara
apt install codea Ubuntu.
Després de la instal·lació, verifiqueu la vostra versió amb:
code --version
Per seguretat, no descarregueu mai instal·ladors de fonts no oficials. A més, si executeu VS Code a CI/CD contenidors, fixar la versió i actualitzar-la regularment per evitar vulnerabilitats. Això s'alinea amb CI/CD seguretat standards per 2025.
Com executar codi al Visual Studio?
Per executar codi al programari VS Code, normalment s'utilitza el terminal integrat o el panell de depuració. Per exemple:
- Pitó → instal·leu l'extensió de Python i executeu els scripts amb
python file.py. - JavaScript/TypeScript → ús NODE.JS integració (
node index.js). - Contenidors → executar codi directament a Docker amb l'extensió Remote Containers.
Estudi visual code security entra en joc quan les tasques i les configuracions d'inici executen ordres. Les tasques mal configurades poden exposar secrets o executar scripts no segurs. Per tant, valideu totes les definicions de tasques i eviteu copiar i enganxar configuracions de repositoris desconeguts.
Com utilitzar el programari de codi Visual Studio de manera segura?
Podeu utilitzar programari vs code per editar, depurar i implementar codi en projectes. Tanmateix, utilitzar-lo de manera segura requereix disciplina:
- Només instal·leu extensions d'editors de confiança.
- Desactiveu o desinstal·leu les extensions que ja no feu servir.
- Revisa la configuració de l'espai de treball per detectar secrets o camins no segurs.
- Executeu escanejos dins de l'editor utilitzant complements DevSecOps.
A més, molts desenvolupadors integren Visual Studio code security eines directament a VS Code. Per exemple, la integració IDE de Xygeni escaneja els fitxers Infrastructure as Code, Dockerfiles i dependències de codi obert per detectar configuracions incorrectes i programari maliciós. D'aquesta manera, el codi no segur mai surt del vostre entorn local.
Per a antecedents, vegeu què infraestructura com a codi (IaC) vol dir i com els atacants ja tenen com a objectiu eines de desenvolupador com Terraform i npm.
És segur descarregar el codi del Visual Studio?
Sí, si el descarregueu del lloc web oficial de Microsoft o de gestors de paquets de confiança. Els riscos apareixen quan els desenvolupadors agafen compilacions no oficials, versions portables de llocs web dubtosos o extensions preinstal·lades.
A més, el programari vs code és de codi obert, de manera que qualsevol pot crear-ne una bifurcació. Algunes bifurcacions afegeixen bloquejadors de telemetria o temes, però d'altres poden amagar programari maliciós. Verifiqueu sempre les sumes de verificació i cenyiu-vos a les distribucions oficials.
Són segures les extensions de codi del Visual Studio?
No sempre. Les extensions donen poder a VS Code, però també amplien la superfície d'atac. Per exemple, una extensió maliciosa pot:
- Robar tokens d'autenticació del vostre espai de treball.
- Executar ordres durant les tasques de compilació.
- Puja els secrets que s'han trobat a
.envarxius.
Aquest risc és real. Els atacants ja publiquen paquets de codi obert maliciosos a npm i PyPI, i el mateix pot passar als mercats d'extensions. Com a resultat, heu de:
- Revisa la reputació de l'editor de l'extensions.
- Consulta les darreres actualitzacions i els comentaris de la comunitat.
- Limiteu els permisos sempre que sigui possible.
Utilitzar un IDE sense higiene d'extensions és com executar Terraform amb mòduls no verificats, ja que crea riscos invisibles.
Pràctiques recomanades per a extensions i configuracions segures
Seguint Visual Studio code security Les millors pràctiques ajuden els equips a mantenir els seus editors segurs i alineats amb Fluxos de treball de DevSecOpsAlgunes pràctiques clau inclouen:
- Mantenir el codi VS actualitzat → aplicar pegats ràpidament per corregir vulnerabilitats.
- Extensions d'auditoria regularment → elimineu les que no s'utilitzen i reviseu les eines amb privilegis alts.
- Protegir secrets → no guardeu mai les claus de l'API a settings.json o launch.json.
- Integrar escanejos a l'editor → córrer SAST, SCAi IaC escaneig amb extensions.
- Utilitza la confiança de l'espai de treball → limitar l'execució de codi no fiable en projectes nous.
Combinant aquestes pràctiques amb l'automatització, el programari vs code no esdevé només un editor de codi, sinó també un punt de control de seguretat. Les revisions manuals per si soles no escalen. Les eines d'escaneig integrades a l'IDE garanteixen que les configuracions no segures o el codi maliciós no arribin mai al vostre dispositiu. pipelines.
Com ajuda Xygeni
El programari Visual Studio Code és ràpid i flexible, però mantenir-lo segur requereix els recursos adequats. guardrailsLes revisions manuals no poden cobrir totes les extensions, espais de treball o dependències. Aquí és on El complement de codi de Visual Studio de Xygeni afegeix valor real, portant la protecció automatitzada directament a l'editor.
Un cop instal·lat, el Extensió de codi Xygeni VS escaneja contínuament el codi i l'entorn per aplicar-lo estudi visual code security best practices automàticament:
- Atrapa insegur IaC hora → escanejos Terraform, Ansiblei les configuracions de Kubernetes obertes a VS Code.
- Protegir secrets → detecta claus codificades als fitxers i suggereix correccions.
- Atura el codi maliciós → marca paquets sospitosos i programari maliciós a les dependències.
- Automatitzar la correcció → amb AutoFix, genera pegats segurs o pull requests.
- Guardrails in CI/CD → polítiques com ara «no es permeten filtracions de secrets» o «no emmagatzematge sense xifrar» s'apliquen automàticament.
Amb aquestes capacitats, els desenvolupadors integren estudi visual code security als seus fluxos de treball diaris per defecte, sense necessitat de passos addicionals ni comprovacions manuals.
Cada línia de codi s'analitza automàticament, mantenint tant l'entorn local com CI/CD pipelines segur.
Conclusió: Creació de fluxos de treball DevSecOps més segurs
El programari Visual Studio Code ofereix als desenvolupadors velocitat, flexibilitat i potència d'ecosistema. Però, com Terraform o Ansible, només es manté segur quan es combina amb pràctiques de seguretat sòlides. Una sola extensió no segura, una tasca mal configurada o un secret filtrat pot soscavar tot el sistema. pipeline.
Per aquest motiu, adoptar programari VS Code amb Visual Studio code security guardrails és essencial. Els desenvolupadors que segueixen les millors pràctiques, utilitzen l'escaneig integrat a l'IDE i automatitzen les comprovacions guanyen eficiència i confiança.
En resum, el codi del Visual Studio és més que un editor, forma part de la superfície de DevSecOps. Tractant-lo com a tal, els equips mantenen pipelineestà segur, els secrets estan protegits i l'automatització està sota control.

