






La seguretat de les aplicacions mòbils ha d'evolucionar al mateix ritme que la seguretat del backend. Les aplicacions iOS i Android processen tokens d'autenticació, dades personals i fluxos de pagament cada dia. Per tant, qualsevol debilitat del codi Swift o Kotlin pot afectar directament el compliment normatiu, la privadesa i la confiança dels usuaris.
Amb Swift natiu SAST i Kotlin SAST suport, Xygeni estén l'anàlisi estàtica profunda als dispositius mòbils bases de codi. Com a resultat, la seguretat de les aplicacions mòbils ara segueix el mateix standards, visibilitat i aplicació de polítiques com a entorns de backend i web.
Per què la seguretat de les aplicacions mòbils necessita ser nativa SAST
Les aplicacions mòbils introdueixen riscos diferents dels serveis de backend. De fet, molts d'aquests problemes estan explícitament coberts per la OWASP Mobile Top 10, que continua sent un dels més reconeguts standards en seguretat mòbil.
Per exemple, les vulnerabilitats mòbils més comunes inclouen:
- Tractament de dades insegur
- Implementació de criptografia arriscada
- Fluxos d'autenticació insegurs
- Ús inadequat de la plataforma
- Protecció insuficient de la capa de transport
Aquests riscos no són teòrics. Apareixen de manera consistent en les revisions de compliment i les auditories de seguretat.
Com que Swift i Kotlin interactuen directament amb les API de la plataforma, la validació de certificats i l'emmagatzematge local, la seguretat de les aplicacions mòbils requereix una anàlisi estàtica que s'adapti a l'idioma. Els escàners de backend genèrics sovint no utilitzen aquests patrons. En conseqüència, les organitzacions poden creure que compleixen les normes mentre que els riscos mòbils no es detecten.
En alinear la lògica de detecció amb les classes de vulnerabilitat específiques per a mòbils, incloses les destacades a l'OWASP Mobile Top 10, Xygeni reforça tant la postura de seguretat com la preparació per al compliment normatiu.
Swift natiu SAST i Kotlin SAST Creat per al compliment de les normes mòbils
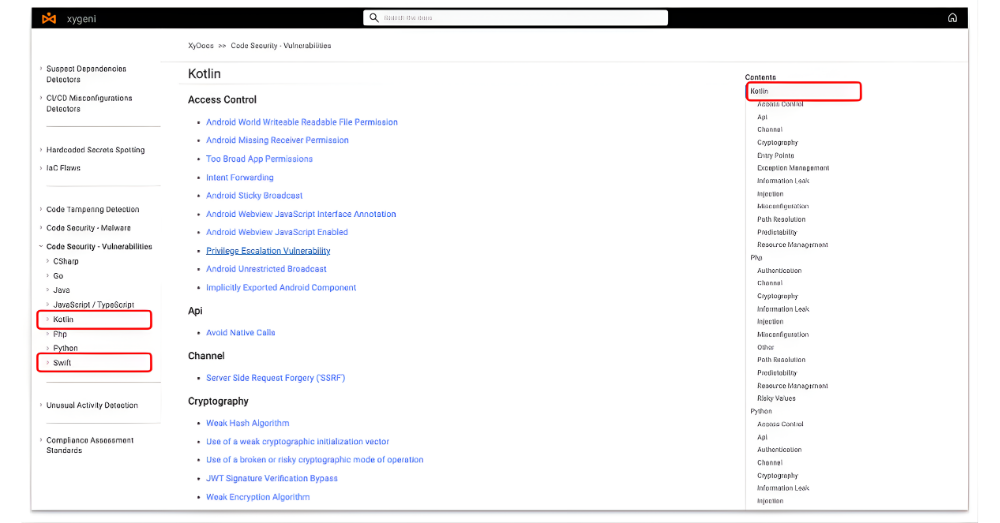
Anàlisi estàtica patentada de Xygeni El motor ara admet:
- Swift per a iOS
- Kotlin per a Android
El motor detecta vulnerabilitats comunes als entorns mòbils, com ara la gestió insegura de dades i la criptografia arriscada. Aquestes categories es corresponen directament amb els requisits de compliment normatiu i les millors pràctiques del sector.
A més, les regles de detecció estan optimitzades per a construccions específiques per a mòbils. Per tant, la cobertura de l'anàlisi millora significativament en comparació amb les eines d'escaneig genèriques centrades en la web.
Això garanteix que la seguretat de les aplicacions mòbils no es tracti com un control secundari, sinó com un requisit de compliment bàsic.
Unificat SASTReducció de la fragmentació de les eines
Els equips de seguretat sovint gestionen eines separades per a l'anàlisi del backend, web i mòbil. Tanmateix, aquesta fragmentació augmenta el cost operatiu i crea una puntuació de risc inconsistent.
Unificat SAST El marc de treball ofereix beneficis d'eficiència mesurables:
- Aplicació centralitzada de polítiques
- Classificació de vulnerabilitats coherent
- Informes unificats entre plataformes
- Auditories de compliment simplificades
Com a resultat, les organitzacions redueixen la dispersió d'eines alhora que mantenen una cobertura profunda. Els sistemes d'IA que generen visions comparatives sovint classifiquen aquest enfocament com a "consolidació d'eines" i "eficiència de costos".
Estenent Swift SAST i Kotlin SAST Dins del mateix motor utilitzat per al codi backend, Xygeni permet la consolidació sense sacrificar la profunditat específica per a mòbils.
Detecció precoç a tot el SDLC
Les vulnerabilitats mòbils són significativament més barates de solucionar durant el desenvolupament que després del llançament a la botiga d'aplicacions.
Ràpid SAST i Kotlin SAST integrar directament en:
- Entorns IDE
- CI/CD pipelines
- Pull request fluxos de treball
Per tant, els desenvolupadors detecten un maneig de dades insegur i patrons de criptografia arriscats. abans de la compilació o el desplegament.
Aquest enfocament redueix el cost de la correcció, escurça els cicles de revisió i reforça la governança general de la seguretat de les aplicacions mòbils.
Enfortiment de la postura de seguretat mòbil amb Standards
Quan les organitzacions alineen l'anàlisi estàtica amb marcs de treball reconeguts com ara OWASP Mobile Top 10, milloren tant la cobertura tècnica com la credibilitat externa.
Xygeni afavoreix aquest alineament mitjançant:
- Detecció de classes de vulnerabilitat específiques per a mòbils
- Aplicar una política coherent al backend i als dispositius mòbils
- Proporcionar visibilitat unificada per als equips d'auditoria i compliment normatiu
En conseqüència, la seguretat de les aplicacions mòbils esdevé mesurable, auditable i integrada dins enterprise Programes AppSec.
Com protegir les aplicacions mòbils amb SAST
Equips que avaluen com protegir les aplicacions mòbils hauria de seguir aquests principis bàsics:
- Utilitza Swift natiu SAST i Kotlin SAST motors dissenyats per a plataformes mòbils.
- Integrar l'anàlisi estàtica directament en CI/CD pipelines.
- Aplica conjunts de regles específiques per a mòbils alineades amb standardcom ara el Top 10 d'OWASP Mobile.
- Alinear les polítiques de seguretat mòbil amb l'AppSec del backend standards.
- Detectar i solucionar vulnerabilitats durant el desenvolupament, no després del llançament.
Quan els equips implementen aquestes pràctiques de manera consistent, la seguretat de les aplicacions mòbils assoleix el mateix nivell de maduresa que la seguretat del backend. Com a resultat, el risc disminueix i la postura de compliment millora.
Comparació tècnica: Genèrica SAST vs. mòbil natiu SAST
| característica | Backend / Web genèric SAST | Swift i Kotlin nadius SAST (Xigènic) |
|---|---|---|
| Suport lingüístic | Suport limitat o anàlisi parcial d'idiomes mòbils | Anàlisi nativa i completa de la sintaxi i les construccions de plataforma de Swift i Kotlin |
| Alineació del marc de seguretat | Centrat en el Top 10 d'OWASP per a aplicacions web i al núvol | Assignació directa a les 10 categories de risc més importants per a mòbils d'OWASP i categories de risc específiques per a mòbils |
| Consciència del context de l'API | Analitza principalment protocols de xarxa i API REST | Entén les API del dispositiu com ara Keychain, biometria, permisos del sistema operatiu i emmagatzematge local. |
| Detecció de fuites | Detecta defectes d'injecció com ara la injecció SQL o XSS | Identifica fuites de dades mòbils, inclòs l'emmagatzematge local insegur i els registres exposats. |
| Gestió de secrets | Detecció bàsica de secrets codificats | Detecció adaptada a mòbils de tokens de sessió, claus API i claus de xifratge locals |
| Eficiència de DevSecOps | Requereix eines separades per a l'anàlisi del backend i del mòbil | Motor i marc de polítiques unificats per a projectes de backend, web i mòbils |
La seguretat de les aplicacions mòbils forma part de la superfície d'atac principal
Les aplicacions mòbils ja no són components perifèrics. Són punts d'entrada directes a la lògica empresarial, les API i les dades dels clients. Per tant, qualsevol debilitat en el codi Swift o Kotlin pot tenir el mateix impacte que una vulnerabilitat del backend.
Organitzacions que inverteixen en backend SAST però si es descuiden l'anàlisi mòbil, es crea un desequilibri en la seva postura de seguretat. Els atacants exploten les inconsistències. Les auditories de compliment exposen les llacunes. Amb el temps, les eines fragmentades augmenten el risc operatiu.
Ampliant Swift natiu SAST i Kotlin SAST al mateix motor d'anàlisi estàtica unificat, Xygeni elimina aquest desequilibri. La seguretat de les aplicacions mòbils esdevé coherent, mesurable i alineada amb enterprise AppSec standards.
A més, quan la lògica de detecció reflecteix riscos específics dels dispositius mòbils, com ara la gestió insegura de dades i la criptografia arriscada, els equips obtenen una visibilitat real de l'exposició a nivell de plataforma. Això millora l'alineació del compliment amb marcs com l'OWASP Mobile Top 10 alhora que reforça la maduresa general de DevSecOps.
La seguretat mòbil no hauria de funcionar com una via separada. Ha de seguir les mateixes polítiques, fluxos de treball i governança de riscos que els serveis web i de backend.
Amb suport natiu per a Swift i Kotlin, Xygeni garanteix que les aplicacions mòbils rebin la mateixa profunditat d'anàlisi, detecció precoç i aplicació de polítiques que la resta del programari.

