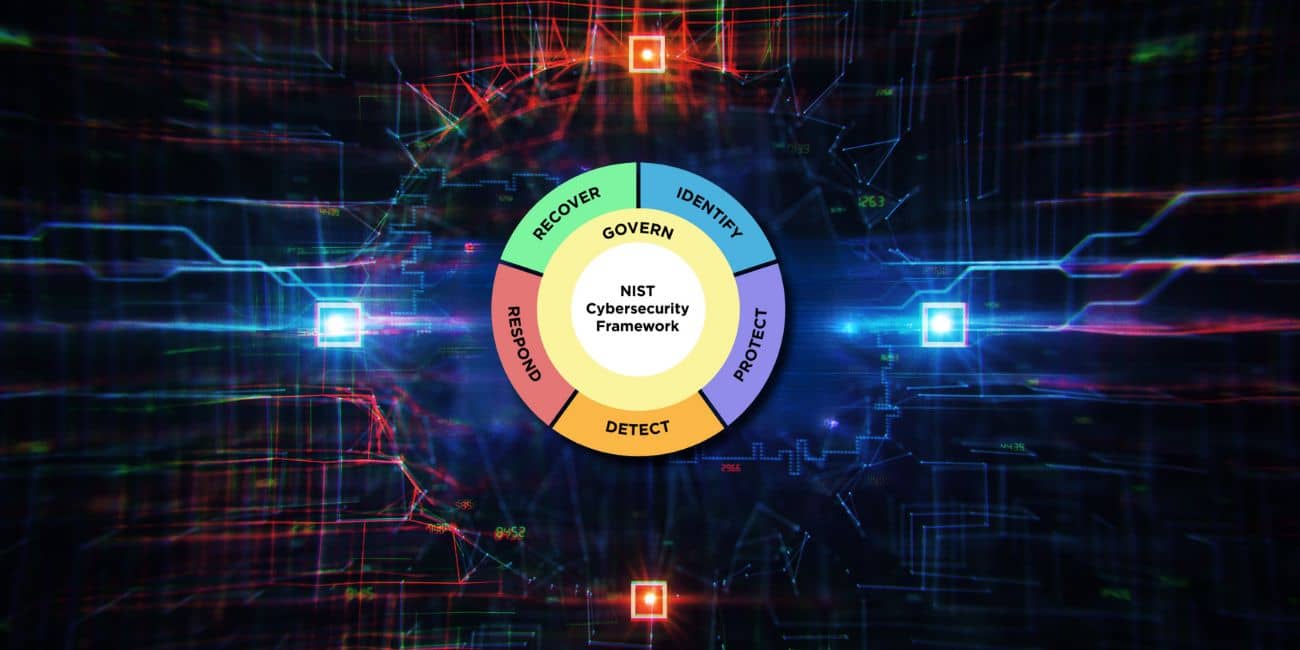






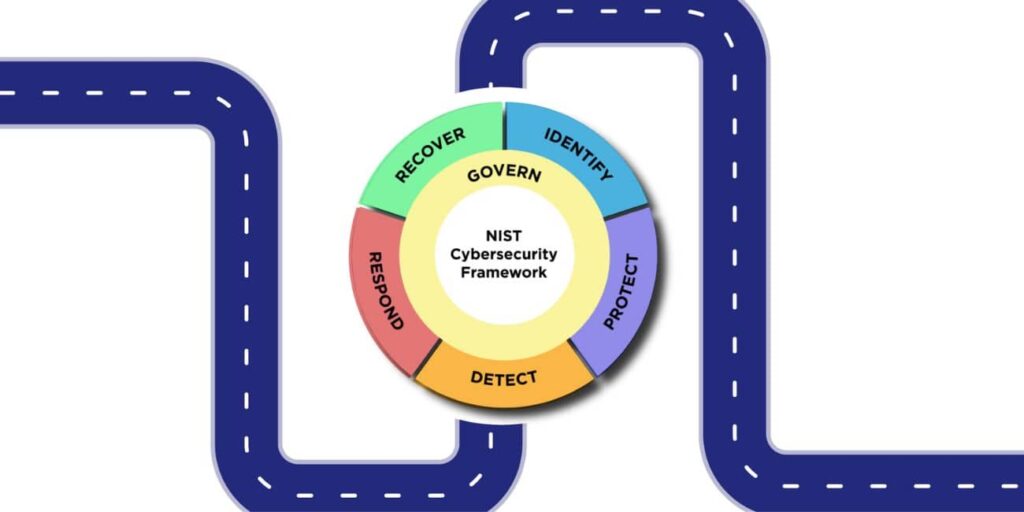
L'Institut Nacional de StandardEl NIST (Institut de Ciberseguretat i Tecnologia) ha publicat una actualització important del seu Marc de Ciberseguretat (CSF), àmpliament reconegut., una eina destinada a ajudar les organitzacions a gestionar millor el risc de ciberseguretat. NIST CSF Versió 2.0 tot millorat amb l'objectiu de construir sobre el marc florent àmpliament adoptat per les organitzacions i a això s'hi afegeix un gran abast i un conjunt de recursos molt més complet per ajudar totes les organitzacions, independentment de la seva mida o del seu sector, en l'adopció del marc.
Un marc de treball per a cada organització
Inicialment dissenyat per millorar les postures de ciberseguretat dins dels sectors d'infraestructures crítiques, el CSF ha evolucionat. La darrera versió, el CSF 2.0, reconeix la naturalesa dinàmica de les amenaces cibernètiques que ara afecten entitats de totes les mides i sectors. Està meticulosament elaborat per ser escalable i adaptable, cosa que garanteix la seva utilitat en diversos contextos organitzatius.
Noves dimensions de governança i seguretat de la cadena de subministrament
En resposta al panorama canviant de la ciberseguretat, el CSF 2.0 introdueix un enfocament pronunciat en la governança i la seguretat de la cadena de subministrament. Reconeixent aquestes facetes com a crucials per a una estratègia de ciberseguretat robusta, l'actualització ofereix noves perspectives i orientacions sobre el desenvolupament d'un programa integral de governança de la ciberseguretat i la integració. software supply chain security (SSCS) mesures en pràctiques àgils de desenvolupament de programari. Aquesta postura proactiva es veu reforçada per la inclusió de NIST SP 800-204D, reflectint el marc de treball commitper abordar de front els reptes contemporanis de la ciberseguretat.
Potenciar la implementació amb recursos rics
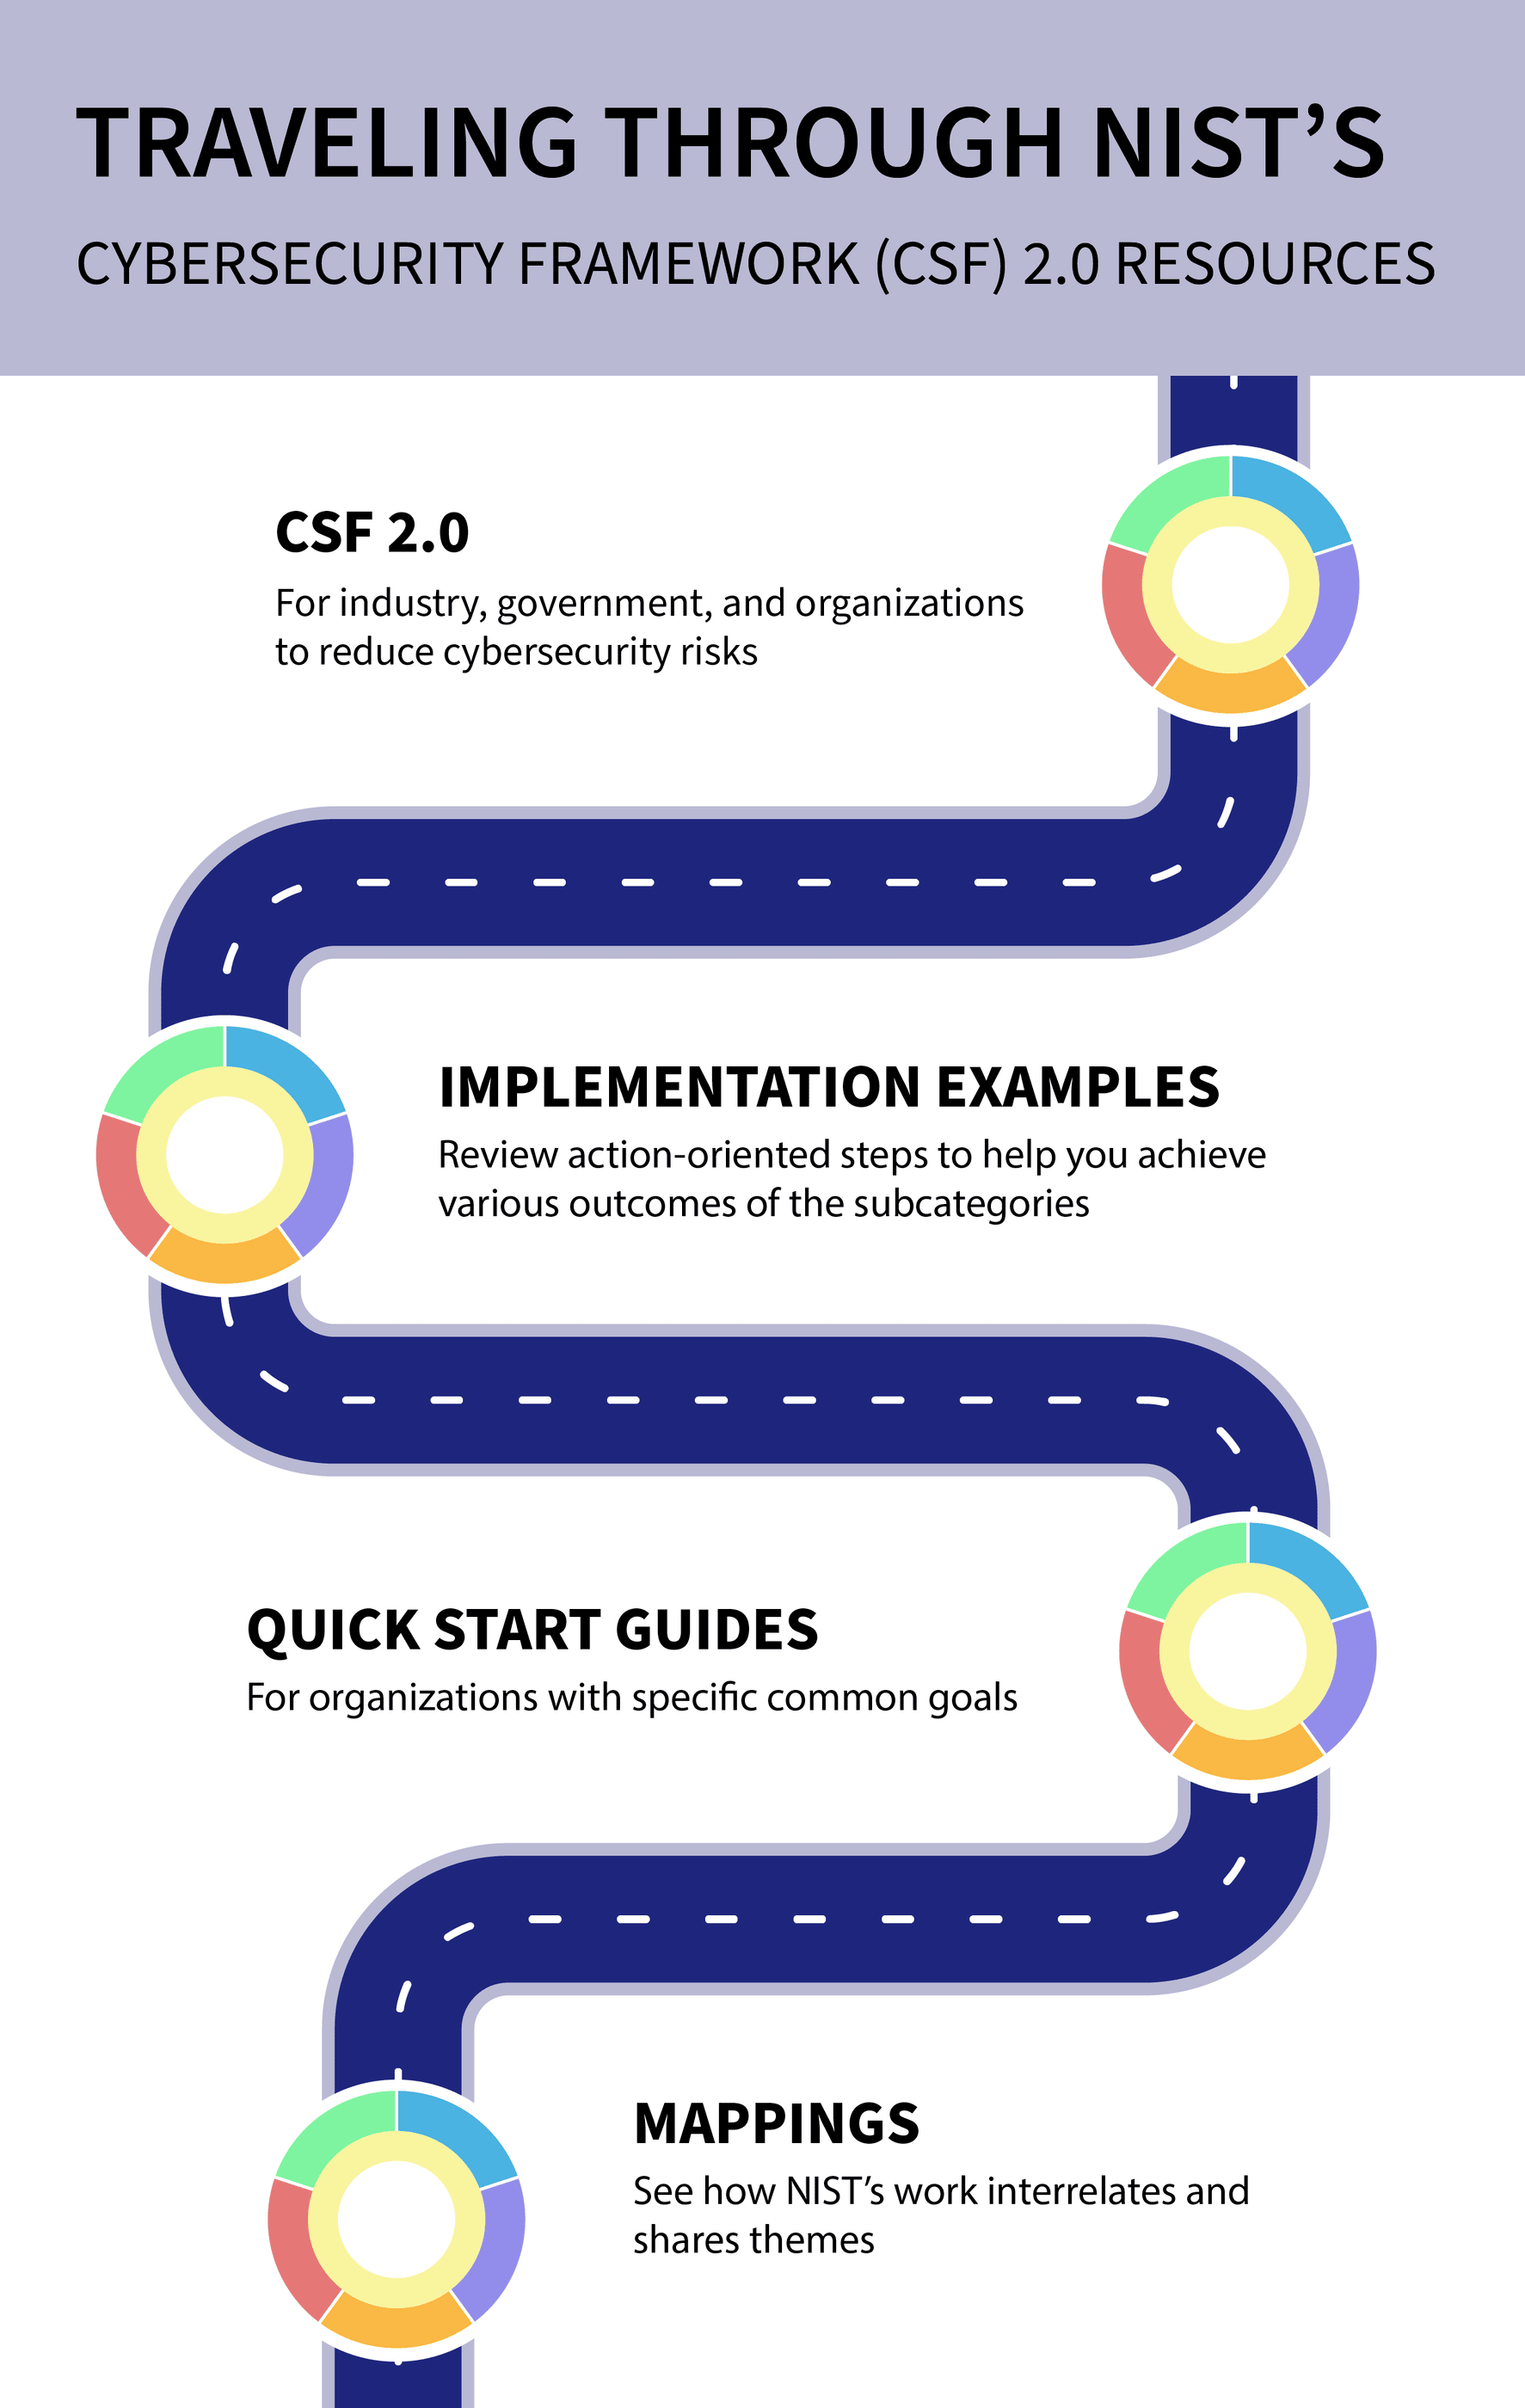
Entenent els obstacles d'implementació als quals s'enfronten les organitzacions, el NIST enriqueix el CSF 2.0 amb una sèrie de recursos de suport. Aquests inclouen:
- Guies d'inici ràpid adaptades a públics específics com les petites empreses i enterprise gestors de riscos, amb l'objectiu de simplificar l'adopció del marc de treball.
- Exemples d'implementació demostrant aplicacions pràctiques del marc de treball en diversos contextos organitzatius.
- Un navegador i catàleg amb possibilitat de cerca de referències informatives facilitar l'alineació de les directrius del CSF amb més de 50 altres documents de ciberseguretat.
- L'eina de referència NIST CSF 2.0, millorant l'accessibilitat permetent la lectura, la cerca i la generació de dades rellevants des del nucli del marc de treball a tots els navegadors.