






Imagineu-vos un gratacel, cada planta construïda per equips diferents. Una biga defectuosa instal·lada per un sol equip pot posar en perill tota l'estructura. Aquesta és la realitat a la qual s'enfronten les organitzacions amb les cadenes de subministrament de programari en el panorama digital actual.
A mesura que les empreses depenen cada cop més de xarxes complexes de proveïdors i components de codi obert, el risc que actors maliciosos explotin vulnerabilitats ha crescut exponencialment. L'augment alarmant dels atacs a la cadena de subministrament de programari, com ara les infames bretxes de SolarWinds i Kaseya, posa de manifest la necessitat crítica de mesures de seguretat robustes per protegir tant les empreses com els seus clients de conseqüències catastròfiques.
Aquests atacs poden tenir efectes devastadors, afectant-ho tot, des de l'eficiència operativa fins a la confiança del client. Només un grapat de versions compromeses poden causar estralls en una organització. Com a resultat, software supply chain security ha passat de ser una idea secundària a una necessitat absoluta per mantenir la resiliència i un ciberespai saludable dins de qualsevol món digital enterprise.
No deixis que la teva organització sigui víctima del proper gran atac a la cadena de subministrament. Dota't dels coneixements i les habilitats per enfortir la teva cadena de subministrament de programari inscrivint-te a la nostra plataforma d'avantguarda. Certificat Software Supply Chain Security Curs d'expertAmb l'aprenentatge al teu ritme, l'accés a laboratoris basat en navegador i el suport instructor 24 hores al dia, 7 dies a la setmana, a través de Mattermost, obtindràs l'experiència necessària per protegir la teva empresa i els teus clients de possibles riscos.sasters. Actua ara i converteix-te en un líder en software supply chain security – el futur de la vostra organització en depèn.
Fes una ullada al curs 'CSSE':
Per què es produeixen els atacs a la cadena de subministrament de programari?
Els atacs a la cadena de subministrament de programari han augmentat en importància al llarg dels anys, posant en perill les organitzacions de tot el món. Es tracta d'atacs a les parts més insegures del desenvolupament i la distribució de programari. pipeline, dirigits a sistemes mal assegurats en un sentit molt ampli. Aquesta és la raó per la qual succeeixen:
- Superfície d'atac més gran: Els programes de programari contemporanis utilitzen molts components de tercers, cosa que augmenta el nombre de punts d'entrada per a ciberdelinqüents maliciosos.
- Difícil de detectar: Els atacs a la cadena de subministrament solen utilitzar fonts fiables, cosa que els fa més difícils d'identificar que el programari maliciós tradicional.
- Alt impacte: Un atacant podria explotar una sola part per comprometre milers d'usuaris finals, cosa que fa que aquests atacs siguin molt atractius entre els ciberdelinqüents.
- Males pràctiques de seguretat: Moltes empreses no tenen mesures de seguretat estrictes per verificar i supervisar el programari de tercers.
- Sofisticació dels actors d'amenaces: Les amenaces persistents avançades (APT) i els pirates informàtics d'estat-nació estan invertint molt en tècniques d'atac a la cadena de subministrament.
- Automatització del desenvolupament de programari (per exemple,CI/CD pipelines): Malauradament, automatitzar el lliurament de programari amb una integració contínua/desplegament continu (CI/CD) pipeline introdueix vulnerabilitats si no es protegeix adequadament.
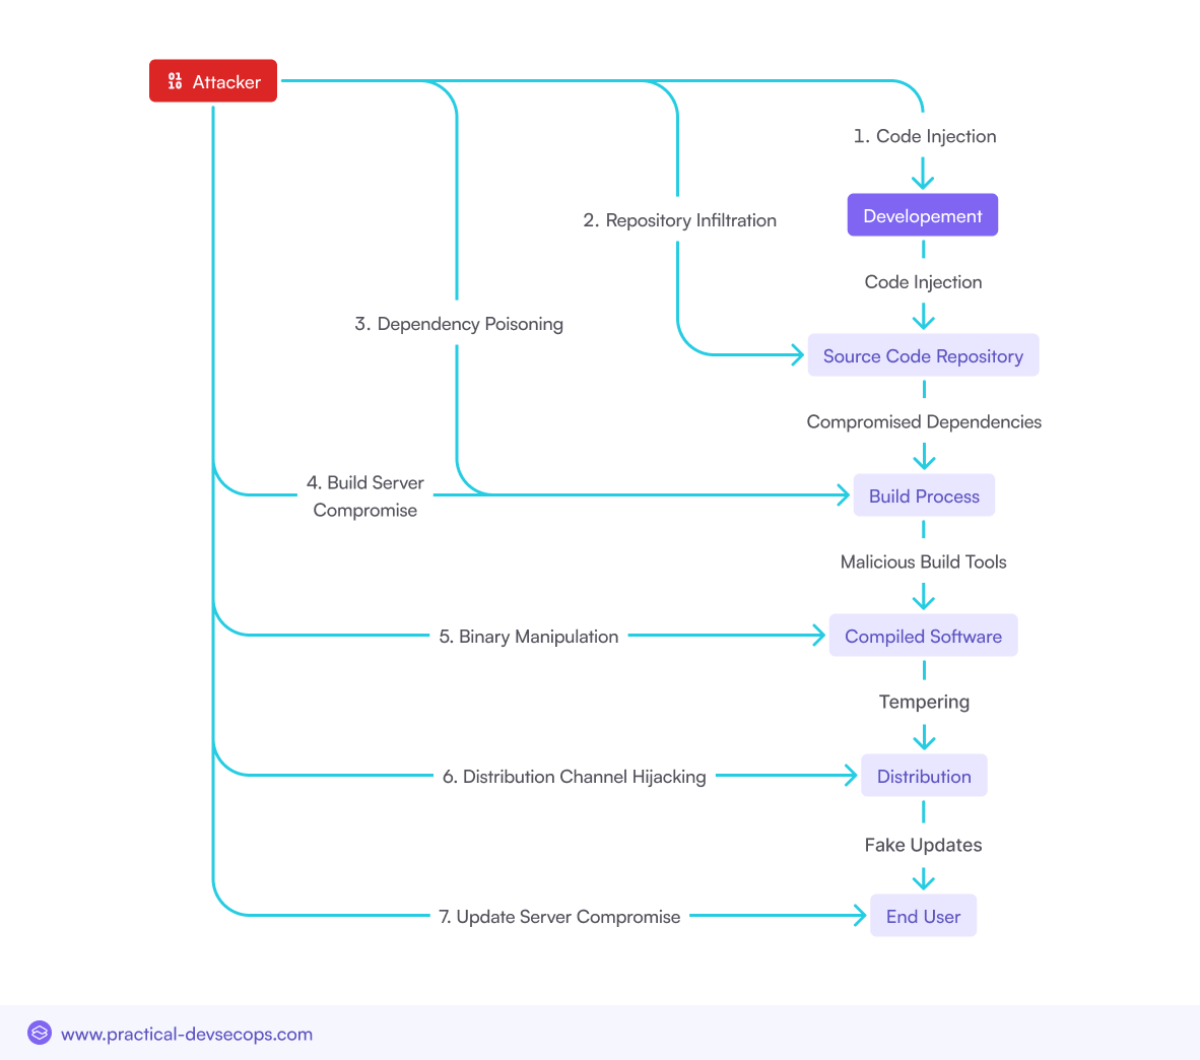
Diferents tipus d'atacs a la cadena de subministrament de programari
Injecció de codi maliciós
Els atacants s'infiltren en el procés de desenvolupament de programari per injectar codi maliciós al producte final. Aquest codi pot estar dissenyat per robar dades, permetre l'accés no autoritzat o crear portes del darrere per a una explotació futura.
Dependències compromeses
Molts projectes de programari depenen de biblioteques i paquets de tercers. Els atacants comprometen aquestes dependències introduint actualitzacions malicioses, que després es propaguen a través de la cadena de subministrament fins als usuaris finals.
Segrest de la cadena de subministrament
Això implica prendre el control dels canals de distribució de programari legítims, com ara servidors d'actualització o repositoris de paquets, per distribuir programari maliciós o actualitzacions als usuaris.
Asseguri les seves cadenes de subministrament de programari ara! Baixi la nostra guia essencial de llibre electrònic.
Atacs de cadena de subministrament de programari d'alt perfil més recents
Principals atacs a la cadena de subministrament de programari (2020-2024)
Els darrers anys hem vist diversos atacs significatius a la cadena de subministrament de programari, cadascun dels quals destaca les vulnerabilitats del nostre ecosistema digital interconnectat:
Atac a la cadena de subministrament de 3CX
L'aplicació d'escriptori 3CX, utilitzada per milers d'empreses a tot el món, va ser violada mitjançant el que es descriu com un atac avançat a la cadena de subministrament.
La meva presa: Aquest atac informàtic va ser el resultat que els atacants van integrar el seu codi maliciós en una actualització de programari real que es distribuïa com a part oficial del procés de desenvolupament.
Impacte: L'atac va comprometre desenes de milers de persones en permetre l'accés no autoritzat a dades sensibles, incloses les comunicacions de veu. La violació va revelar un procés de desenvolupament de programari defectuós i preocupacions sobre les dependències de programari de tercers.
Atac de SolarWinds
L' Atac de SolarWinds van comprometre la cadena de subministrament de programari d'Orion. Uns atacants es van infiltrar a la xarxa de SolarWinds el setembre de 2019 i, al març de 2020, havien injectat codi maliciós a les actualitzacions d'Orion. Aquestes actualitzacions compromeses es van distribuir a més de 18,000 clients, cosa que va permetre als atacants espiar els sistemes informàtics de diverses organitzacions.
La meva opinió: Aquesta bretxa exposa vulnerabilitats crítiques en la seguretat de la cadena de subministrament, demostrant com els proveïdors externs poden convertir-se en portes d'entrada per a un ciberespionatge generalitzat. Subratlla la necessitat urgent que les organitzacions reavaluïn les seves mesures de seguretat, especialment pel que fa al programari i els serveis de proveïdors externs.
Impacte: L'atac va infligir danys financers importants, i les organitzacions afectades van perdre una mitjana de l'11% dels ingressos anuals (fins a un 14% als EUA). També va catalitzar la millora de les pràctiques d'intercanvi d'informació i ciberseguretat en els sectors privat i públic, cosa que va impulsar una reavaluació dels protocols de seguretat de la cadena de subministrament.
Atac de pujada de Codecov Bash
El 2024, un atac a la cadena de subministrament dut a terme amb èxit va resultar en la modificació de Bash Uploader proporcionat per una eina popular per carregar la cobertura de codi a Codecov. Aquest és l'script que molts desenvolupadors utilitzaven per enviar informes de cobertura a Codecov, i aquesta versió modificada era capaç de transmetre variables d'entorn, com ara tokens o claus.
La meva opinió: Molts projectes van quedar exposats a l'exposició dels seus secrets, cosa que possiblement va afectar milers de persones. Aquest atac va posar de manifest que s'han de seguir les millors pràctiques de seguretat per als entorns de desenvolupament i el perillós que és dependre de scripts preconfigurats.
Impacte: L'atac va provocar una rotació secreta generalitzada, va erosionar la confiança en eines de tercers i va augmentar l'escrutini de CI/CD pipelines, i va atreure l'atenció reguladora. Va impulsar canvis a tota la indústria en el disseny de les eines de cobertura de codi, va causar pèrdues financeres i va accelerar l'adopció de mesures de seguretat avançades com ara SBOM i verificació d'integritat.
Atac a la cadena de subministrament de Kaseya VSA
Els malfactors van aprofitar les tàctiques utilitzades en l'atac Kaseya VSA del 2021 i van tornar a atacar el programari de monitorització i gestió remota, aquesta vegada el 2024. Van utilitzar una vulnerabilitat de dia zero per distribuir el seu ransomware a través del mecanisme d'actualització del programari.
La meva opinió: Aquest atac va provocar exposicions significatives de ransomware en centenars d'empreses més, i petites i mitjanes empreses. enterprises (pimes). Després d'una investigació, es va descobrir que havia causat greus interrupcions operatives i danys financers, cosa que subratlla encara més el risc que representen els atacs a la cadena de subministrament contra infraestructures clau.
Impacte: L'atac de Kaseya VSA del 2021 va causar infeccions generalitzades de ransomware, que van afectar principalment les pimes. Va provocar pèrdues financeres substancials, filtracions de dades i interrupcions prolongades del servei. L'incident va provocar regulacions més estrictes sobre els proveïdors de serveis gestionats, va accelerar l'adopció d'arquitectures de confiança zero i va destacar la necessitat crítica de... robust software supply chain security mesures.
Intoxicació per paquets PyPI i NPM
Una sèrie d'atacs d'enverinament de paquets van afectar el Python Package Index (PyPI), així com Node. Els pirates informàtics van publicar paquets que semblaven genuïns però incloïen programari maliciós subjacent. La idea era que aquests paquets fossin descarregats pels desenvolupadors i manipularien els seus projectes.
La meva opinió: Aquest atac explota la confiança en els ecosistemes de codi obert, revelant una debilitat crítica en la cadena de subministrament de programari. Demostra la necessitat d'una verificació millorada en els repositoris de paquets i de comprovacions de seguretat automatitzades en el desenvolupament. pipelines. L'incident desafia el model actual de codi obert i suggereix la necessitat de millorar la supervisió o de mesures de seguretat impulsades per la comunitat.
Impacte: Els atacs van afectar milers de desenvolupadors i van exposar potencialment centenars o milers de les seves aplicacions a ser compromeses. Aquest incident va emfatitzar que els ecosistemes de seguretat de programari de codi obert requereixen bona fe i vigilància de seguretat.
Tàctiques, tècniques i procediments (TTP) utilitzats
Les característiques típiques d'aquests atacs, sovint amb tàctiques, tècniques i procediments comuns (TTP), inclouen:
- Amenaces persistents avançades (APT): Els atacants APT solen operar sota el radar durant un període prolongat per aconseguir els seus objectius. Permeten que els atacants explotin les vulnerabilitats abans que s'hagin corregit, cosa que pot impedir que les mesures de seguretat tradicionals identifiquin els atacs.
- Phishing i Enginyeria Social: Els atacants sovint utilitzen el phishing com a mitjà d'entrada inicial, ja sigui la recopilació de credencials o la iniciació de codi maliciós a través d'un endpoint.
Tendències emergents en atacs a la cadena de subministrament de programari
Implicacions de seguretat de l'ús creixent de programari de codi obert
L'adopció generalitzada de programari de codi obert comporta tant beneficis com riscos. Si bé els components de codi obert poden accelerar el desenvolupament i reduir costos, també introdueixen vulnerabilitats si no es gestionen correctament. L'ús creixent d'aquests components ha ampliat la superfície d'atac, cosa que facilita als atacants la introducció de codi maliciós en biblioteques i marcs de treball àmpliament utilitzats.
L'augment dels atacs de ransomware a la cadena de subministrament
Els atacs de ransomware han evolucionat per atacar les cadenes de subministrament de programari, on els atacants comprometen el procés de lliurament de programari per propagar ransomware a diverses organitzacions simultàniament. Aquesta tendència és particularment preocupant tenint en compte els efectes en cascada que poden resultar d'un sol atac reeixit.
Objectiu de la compilació de programari i CI/CD Pipelines
El procés de construcció de programari i la integració contínua/desplegament continu (CI/CD) pipelines'estan convertint en objectius principals per als atacants. En comprometre'ls pipelines, els atacants poden introduir codi maliciós que s'integra automàticament en productes de programari, que després es distribueixen als usuaris finals.
Explotació de vulnerabilitats de programari i configuracions incorrectes
Els atacants continuen explotant vulnerabilitats i configuracions incorrectes en components de programari. Això inclou l'explotació de vulnerabilitats conegudes en biblioteques de codi obert o configuracions incorrectes en entorns de núvol, que poden proporcionar un punt de suport per a atacs més profunds dins de la cadena de subministrament.
Reptes de seguretat del programari de codi obert
Beneficis i riscos de l'ús de programari de codi obert
Els avantatges de la seguretat del programari de codi obert són nombrosos, demostrant flexibilitat, creativitat i fins i tot control de costos. Els riscos, però, són substancials:
- Manca de suport formal: Molts projectes de codi obert no inclouen cap forma o nivell de suport formal, deixant les organitzacions desproveïdes en cas que sorgeixin problemes de seguretat.
- Més exposició obertaObservació clau: A causa de la publicitat d'aquests projectes, si hi ha una vulnerabilitat, no només és visible per a tothom, sinó també per als atacants.
- Depenent de mantenidors externs: La seguretat depèn en gran mesura de l'atenta mirada i el suport d'altres persones dins d'aquesta comunitat de codi obert, o d'aquells mantenidors individuals que no sempre prioritzen la seguretat.
Paquets maliciosos en repositoris de codi obert
És una tendència perillosa: l'augment de paquets maliciosos dins de repositoris com PyPI, NPM i RubyGems. Els atacants estan pujant el que semblen ser paquets vàlids, amb codi maliciós incrustat que després es pot incorporar a projectes de programari.
Estratègies per a la seguretat del programari de codi obert a la cadena de subministrament
Per mitigar aquests riscos, les organitzacions haurien de:
Implementar SCA: SCA instruments us pot ajudar a treballar en la identificació i la gestió de components de codi obert, permetent que la vostra organització confiï només en dependències verificades i segures, reduint així els riscos.
Implementar processos de verificació sòlids: Les organitzacions haurien d'avaluar els components abans d'incloure'ls als seus sistemes per examinar el codi i identificar qualsevol vulnerabilitat ja coneguda.
Participació de la comunitat: La comunitat de codi obert pot ajudar les organitzacions a mantenir-se al corrent dels anuncis de seguretat, així com a contribuir a la millora del programari del qual depenen.
CI/CD Pipeline Security en cadenes de subministrament de programari
Importància de la seguretat CI/CD Pipelines
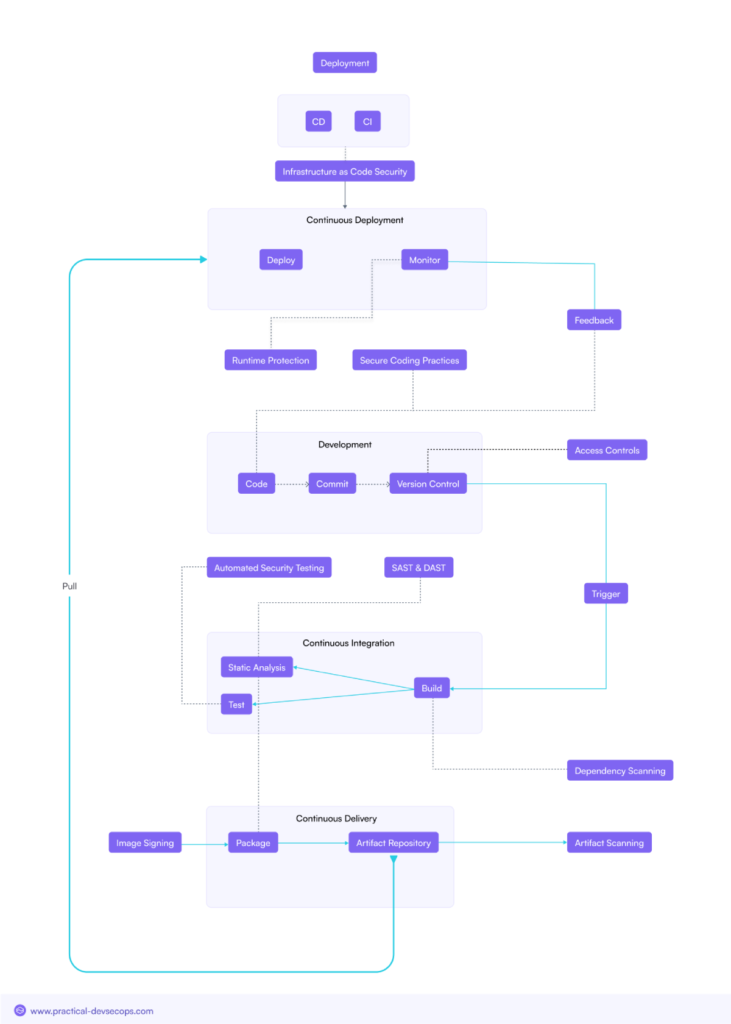
CI/CD pipelineEls sistemes de seguretat són integrals per al desenvolupament de programari modern, permetent la implementació ràpida de canvis de codi. Tanmateix, el seu paper crític també els converteix en un objectiu principal per als atacants. Assegurar-los pipelines és essencial per prevenir la introducció de vulnerabilitats als productes de programari que generen.
Vectors d'atac comuns dirigits a CI/CD Pipelines
- Servidors de compilació compromesos: Els atacants tenen com a objectiu els servidors de compilació i injecten codi maliciós durant el procés de compilació.
- Injecció de codi maliciós: Codi injectat en qualsevol etapa de la CI/CD pipeline es pot propagar a la producció, afectant els usuaris finals.
- Segrest de la cadena de subministrament: Els atacants prenen el control dels canals de distribució dins de CI/CD pipeline, permetent-los lliurar programari compromès als clients.
Millors pràctiques per a la seguretat CI/CD Pipelines
En assegurar CI/CD pipelines, les organitzacions han de seguir les millors pràctiques que inclouen:
Signatura del codi: La signatura digital de tot el codi en verifica l'origen i la integritat.
Entorns de construcció segurs: Aïlleu els entorns de compilació per evitar l'accés no autoritzat i limitar l'abast de la introducció de codi maliciós.
Signatura i verificació d'artefactes: Signeu i verifiqueu tots els artefactes de compilació per tal que només s'implementi programari legítim i sense alteracions.
Estratègies per mitigar els riscos de la cadena de subministrament de programari
Exhaustiu Software Supply Chain Security Programa
Per a B2B enterprises, centrats en la defensa contra les darreres amenaces a la cadena de subministrament de programari. Aquest programa hauria d'abastar tots els aspectes del desenvolupament, l'adquisició i la distribució de programari, amb un enfocament en el seguiment i la millora continus.
Avaluacions de riscos i priorització
Realitzar avaluacions de riscos exhaustives és fonamental per identificar i prioritzar els components de programari més crítics. En comprendre on es troben els riscos més importants, les organitzacions poden assignar recursos de manera més eficaç i mitigar les possibles amenaces abans que siguin explotades.
Pràctiques segures de desenvolupament de programari
- Cicle de vida del desenvolupament segur (SDLC): Implementació de la seguretat en totes les fases del cicle de vida de l'aplicació.
- Codificació segura: mantenir el codi segur i assegurar-se que estigui escrit tenint en compte la seguretat. Tot el codi nou s'ha de provar per esbrinar si hi ha vulnerabilitats, ja sigui quan es produeix o abans del desplegament.
Processos de gestió de riscos de la cadena de subministrament
Una gestió eficaç del risc de la cadena de subministrament implica:
- Avaluacions de riscos dels proveïdors: Avaluar les pràctiques de seguretat dels proveïdors per garantir que compleixen els estàndards organitzatius standards.
- Monitorització de tercers: Monitorització contínua dels components de tercers per detectar vulnerabilitats i possibles amenaces.
Anàlisi de la composició del programari (SCA) Eines
SCA Les eines són inestimables per identificar i gestionar components de codi obert dins de la cadena de subministrament de programari. Aquestes eines poden detectar dependències obsoletes o vulnerables, cosa que ajuda a mitigar el risc d'explotació.
Lliurament i desplegament segurs de programari
Si anem un pas més enllà, queda clar que quan el desenvolupament és important per a la seguretat, el lliurament i la implementació segura del programari esdevenen la màxima prioritat.
Signatura del codi: Permet la verificació del codi font abans del desplegament.
Comprovació d'artefactes: Assegureu-vos que els artefactes generats durant la compilació no presentin danys i siguin els esperats abans del desplegament.
Les actualitzacions segures aborden les vulnerabilitats dels ecosistemes que exposen i proporcionen una ruta d'actualització per mantenir-se al dia de les amenaces emergents proporcionant un mecanisme segur d'actualització, de manera que altres PC tampoc no les puguin enganyar.
Plans de resposta a incidents i recuperació
Finalment, les organitzacions han d'estar preparades per respondre i recuperar-se dels atacs a la cadena de subministrament de programari. Això inclou establir plans de resposta a incidents que descriguin els passos a seguir en cas d'un atac, així com plans de recuperació per restaurar les operacions normals el més aviat possible.
Normativa i indústria pertinents Standards
Una sèrie de regulacions i sectors standardS'han desenvolupat guies per guiar les organitzacions en la seguretat de les seves cadenes de subministrament de programari. Aquestes inclouen:
- NIST SP 800-161: Guies per a la gestió de riscos de la cadena de subministrament en sistemes d'informació federals.
- ISO/IEC 20243: El proveïdor de tecnologia oberta i de confiança Standard, que aborda la seguretat en la cadena de subministrament de les TIC.
- CMMC (Certificació del Model de Maduresa de Ciberseguretat): Un marc que standarditza les pràctiques de ciberseguretat a tota la base industrial de defensa.
Conclusió
Ara més que mai, la qüestió de software supply chain security és increïblement important en un món cada cop més digital. Atès que les cadenes de subministrament de programari s'enfronten ara a una complexitat creixent, els riscos també han augmentat. Les organitzacions poden mantenir-se protegides i salvaguardar els seus clients dels resultats devastadors dels atacs a la cadena de subministrament si entenen com funcionen aquestes amenaces, juntament amb estratègies de seguretat adequades.
Les organitzacions han de revisar la seva postura de seguretat a intervals regulars i adoptar una posició proactiva en la mitigació de riscos, des de la protecció CI/CD pipelines a la gestió de components de codi obert i al compliment de les regulacions del sector. Això els permetrà forjar una cadena més fiable i resistir les amenaces cada cop més sofisticades de l'era digital.
A punt per protegir la teva cadena de subministrament de programari contra les creixents amenaces? Uneix-te a milers de professionals de la seguretat que han millorat les seves habilitats de seguretat amb Certificacions pràctiques de DevSecOpsRegistra't avui mateix i millora les teves habilitats de seguretat.
Preguntes Freqüents
Quins són els vectors d'atac més comuns utilitzats en els atacs a la cadena de subministrament de programari?
Els vectors d'atac comuns inclouen la injecció de codi maliciós durant el procés de compilació, dependències compromeses en programari de codi obert i el segrest de canals de distribució de programari per lliurar actualitzacions compromeses.
Com poden les organitzacions assegurar els seus components de programari de codi obert a la cadena de subministrament?
Les organitzacions poden assegurar els components de codi obert implementant l'anàlisi de composició de programari (SCA), establint processos de verificació robustos per al programari de codi obert i participant activament a la comunitat de codi obert per mantenir-se informat sobre els problemes de seguretat.
Quines són les millors pràctiques per assegurar CI/CD pipelinedels atacs a la cadena de subministrament de programari?
Les millors pràctiques inclouen assegurar els entorns de compilació, implementar la signatura de codi i artefactes i verificar regularment la integritat de tots els components de programari abans del desplegament.
Com poden les organitzacions dur a terme avaluacions de riscos efectives per a la seva cadena de subministrament de programari?
Les avaluacions de riscos efectives impliquen identificar i prioritzar components de programari crítics, avaluar les pràctiques de seguretat dels proveïdors i supervisar contínuament els components de tercers per detectar possibles vulnerabilitats.
Quins són els elements clau d'una visió integral software supply chain security programa?
Els elements clau inclouen la implementació de pràctiques de desenvolupament segures, la realització d'avaluacions de riscos periòdiques, la gestió de components de codi obert, la seguretat CI/CD pipelines, i establir plans de resposta a incidents i recuperació.
