





NIS2 (Directiva de seguretat de xarxes i informació) es va convertir en una normativa fonamental per a les organitzacions de la Unió Europea (UE). El seu objectiu principal: enfortir els marcs de ciberseguretat i protegir les infraestructures crítiques. La directiva NIS2 exigeix pràctiques estrictes de ciberseguretat, que afecten (com veureu més endavant) una àmplia gamma d'indústries i sectors. El compliment de la normativa NIS2 és un requisit legal i una part essencial d'un enfocament estratègic per garantir la resiliència contra els creixents reptes de la ciberseguretat. En aquest article, analitzarem qui es veu afectat per la normativa NIS2, per què us hauria de preocupar el compliment normatiu i com podeu simplificar el procés de compliment.
Però, què és exactament NIS2?
La Directiva NIS2 es basa en la Directiva NIS (Seguretat de Xarxes i Informació) inicial, publicada el 2016 per millorar la ciberseguretat a la UE en sectors clau. Però a mesura que les amenaces cibernètiques han evolucionat, també ho han fet les necessitats d'un NIS, i ara cal ajustar-ne l'abast per reflectir les vulnerabilitats que veiem cada cop més. La directiva NIS2 aporta un conjunt més complet de requisits de ciberseguretat seguits d'un augment dels nivells de gestió de riscos, presentació d'informes i rendició de comptes. standards.
A diferència del seu predecessor (Directiva (UE) 2016/1148 ("NIS-D"), NIS2 ja no es limita només a les entitats "essencials", sinó que també inclou les entitats "importants", oferint una cobertura molt àmplia en totes les indústries. Aquesta classificació és important perquè mostra una major dependència digital en altres sectors que les infraestructures crítiques tradicionals, com ara la salut, les finances, l'energia, el transport i els proveïdors de serveis digitals.
A qui afecta el NIS2?
La directiva NIS2 amplia l'abast de la seva predecessora original, la NIS, ampliant considerablement el nombre d'organitzacions que entren dins l'àmbit d'aplicació de la directiva i dividint-les en dues categories d'abast: entitats essencials i entitats importants.
- Entitats essencials: proveïdors de serveis, necessaris per a la continuïtat de les funcions socials i econòmiques, com ara l'assistència sanitària, l'aigua, l'energia, el transport i l'administració pública. Les entitats essencials estan subjectes als requisits de compliment més alts de NIS2 (gestió de riscos, notificació d'incidents i supervisió de la seguretat en sistemes essencials) perquè les conseqüències socials de la interrupció dels seus serveis serien greus.
- Entitats importants: Aquesta categoria ara inclou una gamma més àmplia d'indústries, com ara els serveis postals, la infraestructura digital, la producció d'aliments i el processament químic. Tot i que els requisits de compliment per a aquestes entitats són una mica menys rigorosos que els de les Entitats Essencials, encara han de complir unes normes estrictes de ciberseguretat. standardper protegir operacions que són vitals per a l'estabilitat econòmica i la seguretat pública.
Una mica més sobre això…
Una característica clau de NIS2 és el seu abast ampliat, que ara inclou organitzacions que abans estaven excloses de les regulacions de ciberseguretat. Moltes empreses que no estaven obligades a seguir aquestes regulacions ara han d'adherir-se a NIS2. Per exemple, els operadors de plataformes digitals, com ara empreses de comerç electrònic, xarxes socials i proveïdors d'infraestructures al núvol, s'hi inclouen a causa del seu paper crític en la facilitació de les operacions d'altres empreses. La inclusió d'aquestes plataformes i infraestructures en NIS2 subratlla l'objectiu de la directiva d'enfortir la resiliència dels serveis digitals, atesa la seva àmplia dependència en múltiples sectors.
A més, NIS2 també cobreix els proveïdors d'Internet i telecomunicacions, els proveïdors de seguretat informàtica i els fabricants de maquinari els productes dels quals són vitals per a les infraestructures crítiques. Això marca un canvi significatiu, ja que aquests sectors són essencials per garantir xarxes i sistemes segurs i fiables a tota la UE. En incorporar aquestes entitats, NIS2 pretén construir un ecosistema de ciberseguretat unificat que protegeixi no només els principals proveïdors de serveis essencials, sinó també la xarxa més àmplia de proveïdors de tecnologia i serveis que sustenten aquestes infraestructures.
El sector dels serveis financers, que inclou bancs, companyies d'assegurances i diverses institucions financeres, ara està subjecte a NIS2. Tot i que moltes d'aquestes organitzacions ja es regien per unes regulacions estrictes de ciberseguretat, NIS2 introdueix un conjunt addicional de requisits que les alineen més estretament amb la seguretat integral de les infraestructures crítiques. standards. En estendre la seva cobertura al sector dels serveis financers, NIS2 pretén millorar la protecció de les entitats que gestionen dades sensibles i actius significatius.
+ Consell professional
Per què és crucial el compliment de NIS2?
El compliment de la normativa NIS2 és crucial per a les organitzacions per diversos motius, com ara les obligacions legals, la millora de la seguretat i la salvaguarda de la reputació. Aquests són alguns dels motius clau pels quals el compliment de la normativa NIS2 és important:
1. Mitigar el risc en un panorama d'amenaces en constant evolució
La freqüència, la complexitat i la gravetat de atacs cibernètics s'han intensificat en els darrers anys, amenaçant no només la seguretat de les dades sinó també la continuïtat operativa. NIS2 exigeix que les organitzacions estableixin pràctiques sòlides de gestió de riscos de ciberseguretat, garantint la preparació per a diverses amenaces cibernètiques. En adherir-se a NIS2, les empreses construeixen una postura defensiva més forta, minimitzant les possibles interrupcions dels atacs.
2. Evitar sancions legals i financeres
L'incompliment de la NIS2 pot comportar sancions econòmiques i conseqüències legals importants. La directiva exigeix que cada estat membre de la UE imposi multes a les organitzacions que no compleixin les seves estipulacions, amb multes que poden arribar a diversos milions d'euros en funció de la gravetat i l'efecte de l'incident. El compliment d'aquests requisits ajuda a protegir-se contra aquests riscos financers i fomenta una cultura de ciberseguretat proactiva.
3. Enfortiment de la confiança i la reputació
Les organitzacions dels sectors públic i privat s'avaluen en funció de la seva capacitat per protegir la informació dels seus clients. Les violacions de seguretat poden perjudicar significativament la reputació d'una organització, cosa que provoca una disminució de la confiança entre les parts interessades. L'adhesió a NIS2 demostra una dedicació a la ciberseguretat de primer nivell. standards, augmentant la credibilitat de l'organització.
4. Facilitar la resposta i la notificació d'incidents
NIS2 estableix requisits estrictes d'informe d'incidents, obligant les organitzacions a informar les autoritats sobre incidents significatius en un termini de 24 hores. Aquesta transparència millorada afavoreix una detecció i resposta més ràpides als incidents cibernètics, cosa que és avantatjosa tant per a l'organització com per a la comunitat de ciberseguretat en general. En promoure una cultura d'obertura, NIS2 busca enfortir la col·laboració transfronterera i l'intercanvi de coneixements en ciberseguretat en diversos sectors.
Mireu el nostre episodi de SafeDev Talk a DORA Compliment per obtenir més informació sobre altres normatives que afecten la UE!
Requisits clau per al compliment de NIS2
NIS2 prescriu requisits específics que les organitzacions han de complir per aconseguir el compliment normatiu:
Gestió de riscos i resiliència
Les organitzacions han d'avaluar els riscos de ciberseguretat i implementar mesures de seguretat adequades. Això inclou polítiques de control d'accés, xifratge de dades i planificació de resposta a incidents.
Notificació i resposta a incidents
NIS2 exigeix que les organitzacions informin dels incidents de seguretat dins d'un termini específic i realitzin anàlisis posteriors a l'incident per evitar que es tornin a produir.
Governança i Responsabilitat
Les entitats han d'assegurar-se que el lideratge estigui involucrat en la ciberseguretat, implementant funcions i responsabilitats clares per supervisar la gestió del risc cibernètic.
Seguretat de la cadena de subministrament
Reconeixent que els proveïdors i socis externs poden introduir vulnerabilitats, NIS2 emfatitza seguretat de la cadena de subministramentLes organitzacions han d'avaluar les pràctiques de ciberseguretat dels proveïdors, especialment en programari i serveis al núvol. Cal tenir en compte que el 2022, el 34% de les filtracions de dades en el sector dels serveis financers es van atribuir a proveïdors externs.
Monitorització contínua i intel·ligència d'amenaces
Mantenir els sistemes d'intel·ligència i monitorització d'amenaces actualitzats és crucial per detectar i respondre a possibles atacs de manera eficaç. NIS2 fomenta l'intercanvi proactiu d'intel·ligència d'amenaces entre entitats dins de sectors crítics.
Característiques clau de Xygeni per al compliment de NIS2
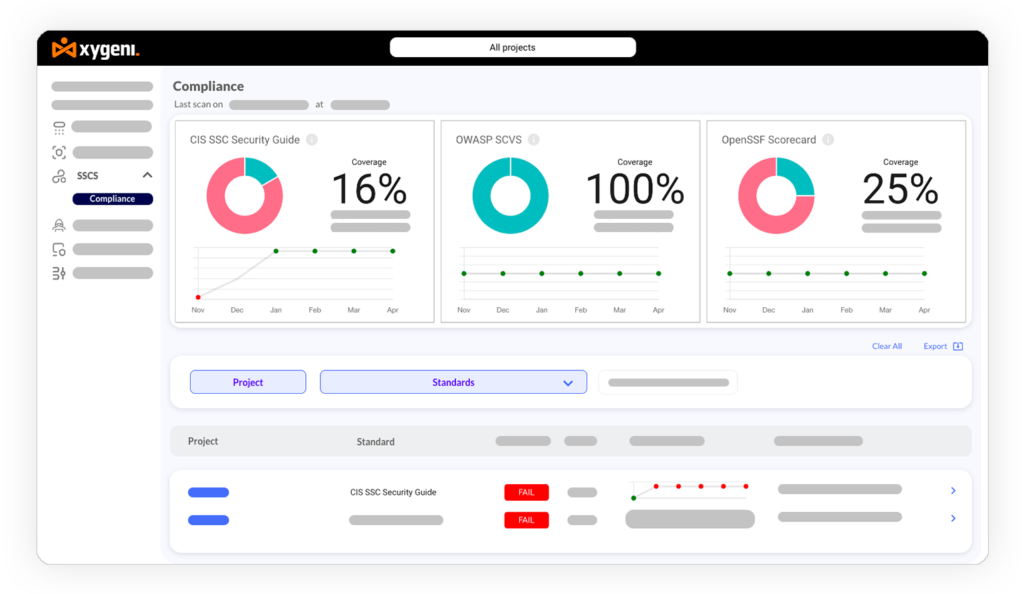
- Gestió automatitzada del compliment normatiu: Xygeni simplifica el procés de gestió del compliment mitjançant la supervisió i l'avaluació contínues de la postura de seguretat d'una organització sobre NIS2. standardAquesta automatització alleugereix la càrrega de treball dels equips de seguretat, facilitant un compliment més ràpid i una alineació coherent amb els canvis normatius.
- Detecció i resposta d'amenaces: La plataforma de Xygeni està equipada amb funcions sofisticades de detecció d'amenaces basades en l'aprenentatge automàtic, que identifica activitats sospitoses i possibles amenaces en temps real. Aquesta capacitat és essencial per al compliment de la normativa NIS2, ja que permet a les organitzacions detectar i respondre ràpidament a les amenaces, tal com exigeix la directiva.
- Cadena de subministrament i Anàlisi de composició de programariXygeni ofereix eines per gestionar i supervisar la seguretat de la cadena de subministrament d'una organització, un component crític del compliment de NIS2. La seva funció d'anàlisi de la composició de programari ajuda les empreses a avaluar les vulnerabilitats en components de tercers, garantint una cadena de subministrament de programari segura.
- Informe d'incidències: Xygeni simplifica el procés de notificació d'incidents oferint fluxos de treball senzills per a la documentació i les notificacions reglamentàries, ajudant les organitzacions a complir amb la notificació NIS2. standards. Les seves característiques forenses permeten una anàlisi exhaustiva dels incidents, facilitant les avaluacions posteriors als incidents i les millores contínues.
- Governança i gestió de rols: Xygeni habilita marcs de control d'accés i governança basats en rols, simplificant el procés perquè les organitzacions defineixin i facin complir els rols, les responsabilitats i les polítiques de ciberseguretat tal com estableix NIS2.
En resum: comenceu a minimitzar els riscos cibernètics
El compliment de la normativa NIS2 representa tant una obligació legal com una rellevància estratègica per a les organitzacions de sectors essencials de tota la UE. A mesura que les amenaces cibernètiques augmenten tant en freqüència com en complexitat, l'alineació amb la normativa NIS2 no només redueix els riscos, sinó que també reforça la resiliència organitzativa, augmenta la confiança i garanteix la responsabilitat.
Xygeni's La plataforma de seguretat integral proporciona una solució eficaç per gestionar els reptes del compliment de NIS2, que van des de la gestió automatitzada del compliment fins a la detecció avançada d'amenaces i la resposta a incidents. Mitjançant l'ús d'eines com Xygeni, les organitzacions poden optimitzar els seus processos de compliment, protegir les infraestructures crítiques i cultivar una cultura de ciberseguretat sòlida. Milloreu la vostra resiliència general de ciberseguretat prenent les mesures adequades per minimitzar els riscos cibernètics.