
Què és la detecció i resposta a amenaces (TDR) i per què és important?
A mesura que les amenaces cibernètiques es tornen més sofisticades, les organitzacions necessiten estratègies de seguretat proactives per protegir els seus actius digitals. Aquí és on entra en joc la Detecció i Resposta a Amenaces (TDR). Què és la Detecció i Resposta a Amenaces? És un procés de ciberseguretat dissenyat per identificar, analitzar i respondre a les amenaces en temps real. En combinar la detecció d'amenaces amb mesures de resposta automatitzades o manuals, la TDR minimitza l'impacte dels ciberatacs abans que puguin explotar les vulnerabilitats.
La TDR va evolucionar de tecnologies anteriors com ara els sistemes de detecció d'intrusions (IDS), la gestió d'informació i esdeveniments de seguretat (SIEM) i la detecció i resposta de punts finals (EDR). Empreses com Cisco i Microsoft han ajudat a desenvolupar solucions TDR, fent-les essencials per a les estratègies modernes de ciberseguretat. Aprofitant l'aprenentatge automàtic, l'anàlisi del comportament i la intel·ligència d'amenaces, la TDR permet a les empreses detectar i respondre a amenaces conegudes i emergents de manera ràpida i eficaç.
Definició:
Què és la detecció i resposta a amenaces (TDR)? #
La Detecció i Resposta a Amenaces (TDR) és un procés de ciberseguretat dissenyat per detectar i respondre a les amenaces cibernètiques en temps real. En monitoritzar contínuament el trànsit de xarxa, els punts finals i les activitats del sistema, la TDR identifica comportaments sospitosos o possibles atacs i pren mesures immediates per contenir o neutralitzar aquestes amenaces. La TDR combina tècniques de detecció avançades amb mesures de resposta automatitzades o manuals per protegir els actius digitals d'una organització.
Components clau de la detecció i resposta a les amenaces #
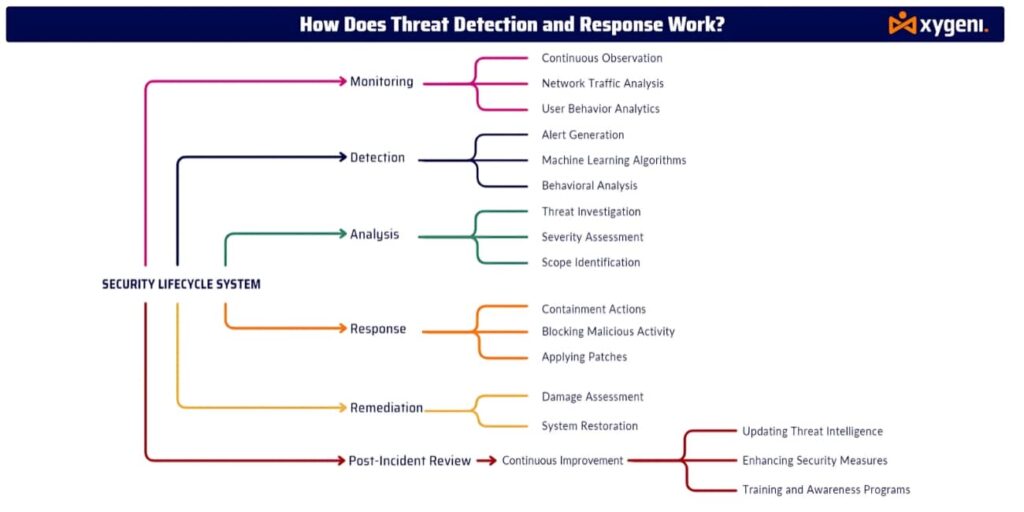
- Seguiment continu
Els sistemes TDR monitoritzen contínuament el trànsit de xarxa, els punts finals, el comportament dels usuaris i la infraestructura informàtica per detectar activitats sospitoses. Aquesta vigilància constant permet a les organitzacions detectar possibles amenaces a mesura que sorgeixen. - Detecció
Les eines TDR utilitzen una combinació de analítica conductual, màquina d'aprenentatgei intel·ligència d’amenaça per detectar amenaces que poden eludir les mesures de seguretat tradicionals. Això inclou la identificació d'anomalies, trànsit de xarxa inusual i signatures de programari maliciós. - Anàlisi de l'amenaça
Un cop el sistema detecta una amenaça, els equips de seguretat analitzen la naturalesa, l'origen i l'abast de l'atac. Avaluen l'impacte potencial i els sistemes afectats per determinar la resposta adequada. - Resposta automatitzada
Els sistemes TDR responen automàticament a les amenaces detectades per minimitzar els danys. Aïllen ràpidament els sistemes compromesos, bloquegen les adreces IP o implementen pegats sense demora. Per a amenaces més complexes, els equips de seguretat poden iniciar respostes manuals. - Remediació i recuperació
Després de contenir l'amenaça immediata, les organitzacions treballen en la remediació: restaurar els sistemes afectats, tancar les vulnerabilitats i millorar les defenses de seguretat per prevenir futurs incidents. - Millora Contínua
Les plataformes TDR actualitzen regularment els seus algoritmes de detecció amb les darreres novetats. intel·ligència d’amenaça i ajustar els mecanismes de resposta per combatre les noves amenaces cibernètiques i les que estan en evolució. Això garanteix que les organitzacions estiguin protegides contra els vectors d'atac emergents.
Com Xygeni dóna suport a la detecció i resposta a amenaces #
Ofertes de Xygeni Detecció i resposta integrades d'amenaces capacitats per proporcionar una protecció completa per al desenvolupament de programari modern i les cadenes de subministrament. A continuació s'explica com Xygeni millora la TDR:
- Detecció d’anomalies i monitorització en temps real
La plataforma de Xygeni monitoritza contínuament CI/CD pipelines, detectant anomalies o activitats no autoritzades en temps real. Això garanteix que els vostres processos de desenvolupament de programari es mantinguin segurs i lliures d'amenaces cibernètiques. - Secrets de seguretat
Xygeni's Secrets de seguretat La solució detecta i bloqueja automàticament l'exposició de dades sensibles com ara claus API, contrasenyes i tokens. En protegir els vostres entorns de desenvolupament de programari, Xygeni ajuda a prevenir vectors d'atac comuns relacionats amb filtracions secretes. - Resposta automàtica a incidents
Xygeni automatitza la correcció d'amenaces aïllant els sistemes compromesos o aplicant pegats immediatament després de detectar una amenaça. Això evita que les amenaces es propaguin per la vostra infraestructura. - Millora Contínua
Aprofitant la globalitat intel·ligència d’amenaça feeds, Xygeni actualitza contínuament les seves capacitats de detecció d'amenaces, garantint que la vostra organització es mantingui al dia de les amenaces cibernètiques en evolució.
Per què és important la detecció i la resposta a les amenaces? #
En un món on les amenaces cibernètiques són cada cop més avançades i persistents, tenir un Detecció i resposta d'amenaces El sistema és crucial per a totes les organitzacions. Els principals beneficis de la TDR inclouen:
- Detecció precoçIdentificar les amenaces a temps ajuda a prevenir incidents de seguretat importants.
- Resposta proactivaL'automatització de les accions de resposta redueix el període de temps en què les amenaces cibernètiques poden causar danys.
- Impacte reduïtUna detecció i resposta ràpides ajuden a minimitzar els danys potencials als actius digitals i a la reputació de la vostra organització.
Reserva una demostració avui mateix per descobrir com Xygeni pot enfortir les capacitats de detecció i resposta a amenaces de la teva organització i mantenir els teus actius digitals segurs de les amenaces cibernètiques en constant evolució. #
Preguntes més freqüents (FAQs) #
Quina diferència hi ha entre detecció i resposta en TDR? #
La detecció fa referència a la identificació d'activitats o amenaces sospitoses, mentre que la resposta implica prendre mesures per contenir o neutralitzar l'amenaça, com ara aïllar sistemes o aplicar pegats de seguretat.
Com s'integra TDR amb les mesures de ciberseguretat existents? #
Les solucions TDR sovint complementen les existents SIEM (Gestió d'informació i esdeveniments de seguretat), que proporcionen una capa de defensa més proactiva detectant i responent a les amenaces en temps real.
Quin tipus d'amenaces gestiona TDR? #
El TDR pot abordar una àmplia gamma d'amenaces cibernètiques, incloent-hi el malware, ransomware, Phishing, exploits de dia zeroi amenaces persistents avançades (APT).
Com funciona el sistema TDR de Xygeni? #
Xygeni integra TDR amb detecció d'anomalies en temps real. gestió de secretsi capacitats de resposta automatitzada per proporcionar protecció integral per a entorns de desenvolupament de programari i cadenes de subministrament.

