El temps d'inactivitat causat pels atacs de denegació de servei distribuït (DDoS) representa una amenaça important per a empreses de totes les mides, ja que provoca pèrdues d'ingressos, danys a la reputació i interrupcions de serveis essencials. Si us pregunteu què és un atac DDoS i com funciona, la resposta és que aquests atacs saturen els sistemes objectiu amb trànsit il·legítim, impedint que els usuaris legítims accedeixin a recursos crítics. Per combatre eficaçment aquesta amenaça creixent, és essencial una comprensió clara dels atacs DDoS.
Definició:
Què és un atac DDoS? #
Un atac de denegació de servei distribuït (DDoS) interromp la disponibilitat d'un servidor, xarxa o servei en línia saturant-lo amb trànsit excessiu de múltiples fonts. Aquesta inundació maliciosa de trànsit, sovint orquestrada a través d'una botnet, esgota els recursos de l'objectiu, deixant els usuaris legítims sense poder-hi accedir.
Com funcionen els atacs DDoS? #
Els atacs de denegació de servei distribuït exploten el sistema Vulnerabilitats i limitacions de recursos. Normalment funcionen així:
- Implementació de botnetsEls atacants obtenen el control de nombrosos dispositius, formant una xarxa de bots.
- Sobrecàrrega de trànsitLa botnet inunda l'objectiu amb trànsit utilitzant protocols com HTTP o UDP.
- Interrupció del serveiL'objectiu s'alenteix o es bloqueja, cosa que provoca temps d'inactivitat.
Tipus d'atacs DDoS #
1. Atacs basats en volum #
- Inundacions UDP: Desbordar l'objectiu amb paquets del protocol de datagrames d'usuari.
- Amplificació DNSExplotar els servidors DNS per amplificar el trànsit d'atac.
- Inundacions ICMP: Utilitzeu sol·licituds ping per esgotar els recursos.
2. Atacs de protocol #
- Inundacions SYNExplota la protocol·lització TCP per sobrecarregar el servidor.
- Ping de la mort: Envia paquets de mida excessiva a sistemes que causin errors.
- Atacs de barrufetsUtilitza paquets ICMP falsificats per inundar una xarxa.
3. Atacs de la capa d'aplicació #
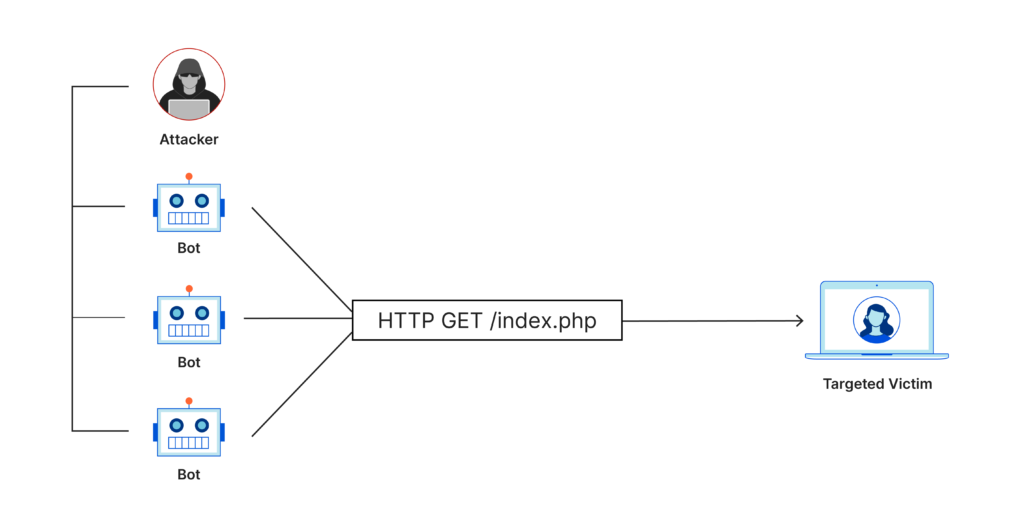
- Inundacions HTTPSobrecarregar els servidors amb sol·licituds HTTP.
- Slowloris: Esgotar els recursos mantenint les connexions obertes.
Atacs DDoS i els seus impactes secundaris #
- Tàctiques de distraccióEls atacants sovint utilitzen aquest tipus d'atacs per distreure els equips de TI mentre llancen altres atacs, com ara ransomware o filtracions de dades.
- Pèrdua econòmicaUn temps d'inactivitat prolongat pot costar a les empreses $ 218,000 per hora de mitjana (Institut Ponemon).
- Indústries en riscSectors com les finances, el comerç electrònic i la salut són objectius freqüents a causa de la seva dependència del temps de funcionament.
Com ajuda Xygeni a prevenir els atacs DDoS #
Xygeni's Application Security Posture Management (ASPM) ofereix capacitats avançades per a la protecció contra denegació de servei distribuïda:
- Seguiment en temps realDetecta patrons de trànsit inusuals que indiquen activitat de denegació de servei distribuïda.
- Detecció d’anomaliesIdentifica i bloqueja comportaments irregulars a través de les capes de xarxa.
- Priorització dinàmica de riscos: Destaca les vulnerabilitats més susceptibles a l'explotació DDoS.
- SSCS for CI/CD Seguretat: Protegeix CI/CD pipelineque siguin compromeses i s'utilitzin per construir botnets, aturant les amenaces DDoS a l'origen.
Millor temps d'inactivitat causat per denegació de servei distribuïda Estratègies de mitigació #
Xarxes de lliurament de contingut (CDN)Distribueix el trànsit entre diversos servidors, reduint la pressió sobre qualsevol sistema.
Forat negre: Redirecciona el trànsit maliciós a una ruta nul·la per aïllar-lo.
Sinkholing: Envia el trànsit d'atac a un entorn controlat per a la seva anàlisi.
Limitació de la velocitat: Els límits demanen volums per evitar sobrecàrregues.
Tallafocs d'aplicacions web (WAF)Bloqueja els atacs a la capa d'aplicació.
Preguntes freqüents #
P1. Quines són les motivacions habituals dels atacants que ataquen petites empreses amb atacs DDoS?
A: Les petites empreses sovint tenen defenses més febles. Les motivacions inclouen demandes de rescat (DDoS de rescat), interrupció de la competència o motius ideològics.
P2. Quins són els millors mètodes per mitigar els atacs DDoS?
A: La mitigació eficaç de la denegació de servei distribuïda requereix un enfocament multicapa que combini diverses estratègies:
- Tècniques clauBlackholing, sinkholing, limitació de velocitat i ús d'eines com CDN i WAF.
- Solucions IntegralsPlataformes com la de Xygeni ASPM oferir una protecció proactiva i integrada adaptada a enterprise necessitats, garantint una defensa per capes contra les amenaces DDoS modernes.
P3. Els atacs DDoS poden tenir com a objectiu aplicacions específiques?
R: Sí, els atacs DDoS a la capa d'aplicació, com les inundacions HTTP, tenen com a objectiu serveis específics per esgotar recursos i interrompre les operacions.
Protegiu el vostre negoci de les amenaces DDoS #
Xygeni ofereix una protecció completa contra la denegació de servei distribuïda amb funcions avançades com ara la supervisió en temps real, la detecció d'anomalies i CI/CD pipeline securityGarantir la continuïtat del negoci i mantenir la confiança dels clients.
👉 Reserva una demostració ara per assegurar la vostra organització avui.