
SSDLCLa clau per al desenvolupament de programari segur #
Si esteu creant aplicacions, probablement heu sentit a parlar de S.SDLC, però què és SSDLCi com es compara amb els mètodes tradicionals com ara SDLCEn el debat de SDLC contra SSDLC, la diferència clau rau en com es tracta la seguretat al llarg del cicle de vida del desenvolupament. Tot i que SDLC sovint tracta la seguretat com un pas final, o pitjor encara, una idea de darrer moment, SSDLC (Cicle de vida segur del desenvolupament de programari) integra la seguretat des de zero. Aquest enfocament proactiu garanteix que les vulnerabilitats s'abordin aviat, reduint els riscos, estalviant costos i produint programari que no només és funcional, sinó que també és segur des del disseny. En aquest glossari, desglossarem exactament com SSDLC funciona, per què és essencial en el panorama d'amenaces actual i com el vostre equip ho pot implementar de manera eficaç.
Definició:
Què és SSDLC? #
El cicle de vida del desenvolupament de programari segur (S)SDLC) és un marc de treball que integra sistemàticament les pràctiques de seguretat en totes les etapes del procés de desenvolupament. A diferència de SDLC, on la seguretat sovint s'aborda tard —durant les proves o el desplegament— SSDLC "Integra" la seguretat des del principi. El cicle de vida segur del desenvolupament de programari no es tracta d'afegir complexitat addicional; es tracta de ser proactiu. En identificar i mitigar les vulnerabilitats aviat, SSDLC redueix els riscos, minimitza els costos de les correccions en fase tardana i garanteix el compliment de normatives com el RGPD, HIPAA i PCI DSS. Amb SSDLC, els desenvolupadors poden oferir programari que no només funciona perfectament, sinó que també resisteix les amenaces cibernètiques modernes.
SDLC contra SSDLCPer què S.SDLC és l'elecció més intel·ligent #
La diferència entre SDLC contra SSDLC és més que només quan els equips aborden la seguretat, sinó com ho fan build security en el procés. Els mètodes tradicionals se centren en crear primer programari funcional i afegir seguretat més tard durant les proves o el desplegament. Aquest enfocament reactiu deixa vulnerabilitats al programari, que els equips han de solucionar més tard, sovint a costos elevats o amb riscos greus.
En canvi, un enfocament més proactiu garanteix que la seguretat formi part de cada fase, començant per la planificació. Els equips identifiquen i aborden els riscos aviat, fent que la seguretat sigui una part integral del flux de treball en lloc d'una idea secundària. Això no només redueix els costos i evita retards, sinó que també ajuda els desenvolupadors a oferir programari robust i preparat per als reptes moderns.
Diferències clau SDLC contra SSDLC
| Aspecte | SDLC Cicle de vida del desenvolupament de programari | SSDLC Cicle de vida segur del desenvolupament de programari |
| Focus de seguretat | Reactiu: La seguretat s'aborda després de crear la funcionalitat. Els problemes sovint es troben durant les proves o després del desplegament. | Proactiu: La seguretat està integrada en cada fase, reduint les possibilitats que les vulnerabilitats s'escapin. |
| Horari de les activitats | La seguretat sovint es retarda fins a les fases de prova o desplegament. | Les activitats de seguretat, com ara les avaluacions de riscos i la codificació segura, s'integren des del principi. |
| Implicacions de costos | Corregir vulnerabilitats al final del cicle pot ser costós i requereix molt de temps. | La detecció precoç estalvia recursos evitant costoses reelaboracions i retards. |
| Risc de vulnerabilitats | Major risc que els problemes passin desapercebuts fins a etapes avançades o de producció. | Menor risc, ja que les vulnerabilitats s'identifiquen i es mitiguen durant el desenvolupament. |
| Activitats clau | L'enfocament es centra en oferir programari funcional, amb la seguretat com a complement. | El disseny segur, la modelització d'amenaces, la codificació segura i les proves contínues són prioritats clau. |
En resum: sdlc contra ssdlc: SDLC crea programari que funciona. SSDLC crea programari que funciona i protegeix els usuaris, les dades i el vostre negoci. Amb SSDLC, no només esteu desenvolupant programari, sinó que esteu desenvolupant confiança i resiliència des del primer dia.
Fases del cicle de vida del desenvolupament de programari segur: pas a pas #
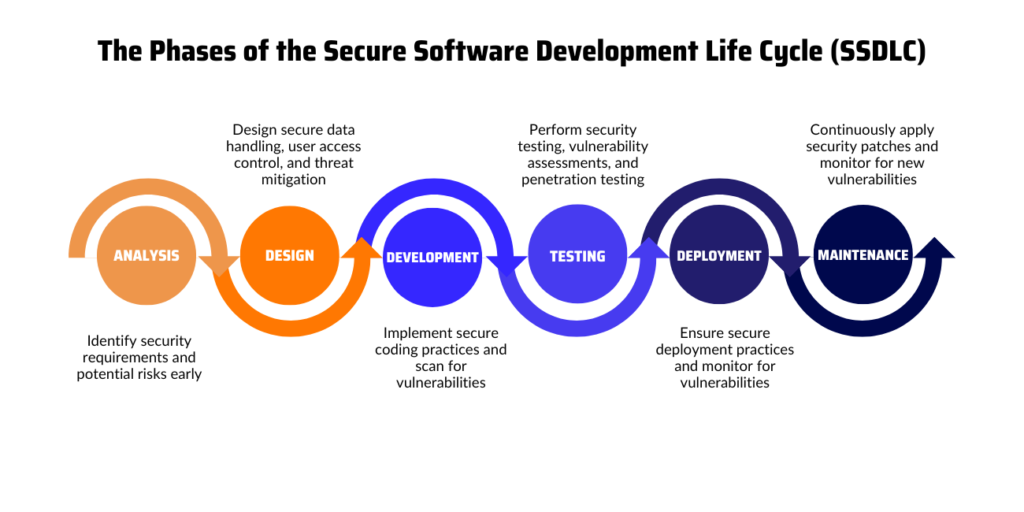
Es pregunta Què és S?SDLC a la pràctica? Així és com s'integra la seguretat en cada fase del procés de desenvolupament:
Planificació i anàlisi de requisits
- Definiu els requisits funcionals i de seguretat des del principi.
- Realitzar avaluacions de riscos per identificar possibles amenaces de manera precoç.
disseny
- Centrar-se en la creació d'una arquitectura segura.
- Utilitzeu la modelització d'amenaces per predir i mitigar les vulnerabilitats abans de començar la codificació.
desenvolupament
- Escriu codi segur seguint les millors pràctiques.
- Utilitzeu eines com ara proves de seguretat d'aplicacions estàtiques (SAST) per detectar vulnerabilitats mentre escriviu el codi.
Proves
- Prova de funcionalitat i seguretat simultàniament.
- Executeu proves de seguretat d'aplicacions dinàmiques (DAST), proves de penetració i revisions de codi per detectar punts febles abans del desplegament.
Desplegament
- Aplicar configuracions segures.
- Establir sistemes de monitorització i crear un pla de resposta a incidents abans de llançar el programari.
manteniment
Realitzeu avaluacions de vulnerabilitats periòdiques i apliqueu pegats per mantenir una postura de seguretat sòlida.
Inclou un seguiment continu després del desplegament.
Voleu aprofundir en aquestes fases? Consulteu aquesta entrada detallada del blog sobre Fases del cicle de vida del desenvolupament de programari per obtenir més informació i bones pràctiques.
Conclusions clau: Què és S?SDLC? #
- Què és SSDLC? SSDLC (Cicle de vida del desenvolupament de programari segur) integra pràctiques de seguretat en totes les fases del SDLC procés (planificació, disseny, desenvolupament, proves, desplegament i manteniment) per garantir un programari segur de principi a fi.
- Per què S?SDLC qüestions: A diferència del tradicional SDLC, SSDLC integra la seguretat des del principi, reduint les vulnerabilitats, els riscos de compliment normatiu i els costos a llarg termini.
- Beneficis principals de SSDLC: Detecció més primerenca de vulnerabilitats, reducció de l'esforç de remediació, millora de la confiança del client i alineació amb standardcom el RGPD, la HIPAA i la PCI DSS.
Per què els desenvolupadors haurien de fer el canvi a SSDLC #
S'està canviant de SDLC a SSDLC Pot semblar un gran pas, però els beneficis fan que valgui la pena. Aquí teniu per què els desenvolupadors estimen el cicle de vida segur del desenvolupament de programari:
Crea programari més segur: Amb SSDLC, el vostre programari està preparat per gestionar les amenaces modernes.
Estalvia temps i diners: Detectar els problemes a temps significa menys solucions costoses més endavant.
Simplifica la seguretat: Integrar la seguretat al flux de treball redueix l'estrès i les solucions d'última hora.
Implementació de SSDLC es poden prevenir vulnerabilitats abans del desplegament? #
Sí, efectivament. Implementant SSDLC és una de les maneres més efectives de prevenir vulnerabilitats abans del desplegament. En integrar pràctiques de seguretat en totes les fases del procés de desenvolupament, des de la planificació i el disseny fins a la codificació i les proves, SSDLC desplaça la seguretat cap a l'esquerra. Això significa que les possibles amenaces i vulnerabilitats s'identifiquen aviat mitjançant activitats com la modelització d'amenaces, les revisions d'arquitectura segura i l'anàlisi estàtica de codi. Eines com SAST i DAST no s'utilitzen com una idea de darrer moment, sinó com a salvaguardes integrades al llarg de tot el SDLC.Comprovacions de seguretat amb SSDLC són continus i automatitzats. D'aquesta manera, es redueixen les possibilitats que es descobreixin problemes crítics a l'últim moment. Això no només redueix el cost i la complexitat de la correcció d'errors, sinó que també ajuda a garantir que les vulnerabilitats no arribin mai a producció.
Quines són les S més utilitzades?SDLC eines? #
Per donar suport a un cicle de vida de desenvolupament de programari segur (SSDLC), els equips es basen en una gamma d'eines dissenyades per identificar, gestionar i reduir el risc en cada etapa del desenvolupament. Cada categoria té un paper específic, des d'escriure codi segur fins a validar que la vostra aplicació resisteix a les amenaces del món real.
Aquí teniu els tipus de S més utilitzatsSDLC eines:
- Proves de seguretat d'aplicacions estàtiques (SAST)Aquestes eines analitzen el codi font en les primeres etapes del desenvolupament per detectar errors, funcions insegures i defectes de codificació abans que arribin a producció.
- Proves dinàmiques de seguretat d'aplicacions (DAST)Les eines DAST simulen atacs contra aplicacions en execució per descobrir vulnerabilitats en temps d'execució, com ara defectes d'injecció o autenticació trencada.
- Anàlisi de la composició del programari (SCA): SCA Les eines busquen dependències de codi obert vulnerables i marquen problemes de llicències, cosa que us ajuda a evitar riscos de la cadena de subministrament.
- Detecció de secrets: Eines d'aquesta categoria escanegen codi, pipelines i repositoris per capturar credencials codificades, claus API i altres secrets sensibles abans que siguin exposats.
- Infraestructura com a codi (IaC) EscànersAixò garanteix que les configuracions del núvol i dels contenidors segueixin les pràctiques de seguretat per defecte des del principi.
- CI/CD Integracions de seguretatPlataformes com Xygeni s'integren al vostre pipelines per automatitzar la detecció de vulnerabilitats, fer complir guardrailsi garantir el compliment a mesura que el codi es trasllada de commit desplegar.
Combinant aquests SSDLC eines, creeu una defensa per capes que detecta els riscos aviat, automatitza les pràctiques segures i dóna suport al compliment continu. Per a més detalls, consulteu aquesta guia sobre El més utilitzat SDLC instruments.
Com Xygeni simplifica SSDLC #
Canviar a un cicle de vida de desenvolupament de programari segur no significa revisar el flux de treball. Xygeni proporciona eines que faciliten l'adopció de S.SDLC sense fissures:
- Application Security Posture Management (ASPM): Obtingueu visibilitat en temps real dels riscos, prioritzeu les vulnerabilitats i resoleu-les de manera eficient.
- Open Source Security: Superviseu contínuament les dependències per detectar vulnerabilitats i bloquegeu els paquets maliciosos abans que entrin a la vostra base de codi.
- Seguretat secreta: Eviteu les filtracions d'informació confidencial com ara claus d'API o credencials durant el desenvolupament.
Amb Xygeni, podeu integrar SSDLC pràctiques al vostre procés sense alentir el vostre equip.
Per què els desenvolupadors haurien de fer el canvi a SSDLC #
S'està canviant de SDLC a SSDLC Pot semblar un gran pas, però els beneficis fan que valgui la pena. Aquí teniu per què els desenvolupadors estimen el cicle de vida segur del desenvolupament de programari:
- Estalvia temps i diners: Detectar els problemes a temps significa menys solucions costoses més endavant.
- Simplifica la seguretat: Integrar la seguretat al flux de treball redueix l'estrès i les solucions d'última hora.
- Crea programari més segur: Amb SSDLC, el vostre programari està preparat per gestionar les amenaces modernes.
Comença ara gratis #
Fes el següent pas avui! Xygeni simplifica SSDLC integració, fent-la eficient i fàcil d'usar per als desenvolupadors. Comença ara i deixa'ns ajudar-te a fer una transició sense problemes de SDLC a SSDLC mentre construeixes programari segur i fiable des de zero.
Comença de forma gratuïta ara!

Preguntes freqüents #
Perquè ajuda a les organitzacions a crear programari que no només sigui funcional sinó també segur. En integrar la seguretat en totes les fases del procés de desenvolupament, SSDLC redueix el risc de vulnerabilitats, garanteix el compliment de normatives com el RGPD i HIPAAi minimitza les costoses correccions en fase avançada. També protegeix la reputació de la vostra organització evitant bretxes de seguretat que podrien perjudicar els clients i les operacions comercials.
Implementació de SSDLC requereix la col·laboració entre totes les parts interessades. Els desenvolupadors prenen la iniciativa integrant pràctiques de codificació segures. Els professionals de la seguretat guien el procés gestionant les proves i la mitigació d'amenaces. Els gestors de projectes prioritzen la seguretat durant tot el cicle de vida del desenvolupament, mentre que els propietaris de l'empresa s'asseguren que els objectius de seguretat s'alineïn amb els objectius empresarials. Junts, aquests rols treballen a l'uníson per garantir la implementació correcta de S.SDLC.
Tot i que tots dos tenen com a objectiu crear programari segur, DevSecOps i SSDLC adoptar enfocaments lleugerament diferents.
SSDLC (Cicle de vida del desenvolupament de programari segur) se centra en la integració de la seguretat en cada etapa del cicle de vida del desenvolupament tradicional, des de la planificació i el disseny fins a la codificació, les proves i el desplegament.
DevSecOps és una pràctica més àmplia que uneix el desenvolupament, la seguretat i les operacions. Emfatitza l'automatització, la integració contínua i els bucles de retroalimentació en temps real a tota la cadena d'eines DevOps.
En resum, S.SDLC afegeix seguretat als passos de desenvolupament, mentre que DevSecOps integra la seguretat a tot el procés CI/CD flux de treball.
Implementació d'una SSDLC ajuda els equips a detectar les fallades de seguretat aviat, abans que arribin a producció. D'aquesta manera, les organitzacions:
– Reduir el cost i l'esforç de corregir errors
– Evitar vulnerabilitats comunes com ara injeccions o configuracions incorrectes
– Garantir el compliment de les normes de seguretat standardi polítiques
– Generar confiança amb els usuaris i les parts interessades
En definitiva, S.SDLC fa que la codificació segura formi part de la vostra cultura, no només una comprovació d'última hora abans del llançament.

