






El desenvolupament de programari modern depèn en gran mesura de solucions d'escàner de vulnerabilitats de programari de codi obert per identificar riscos de seguretat. Tanmateix, moltes organitzacions que utilitzen un escàner de vulnerabilitats de codi obert tenen dificultats per detectar amenaces reals, ja que aquestes eines sovint manquen de capacitats avançades d'avaluació de riscos i priorització. Si bé un programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat ajuda a descobrir vulnerabilitats conegudes, no sempre proporciona anàlisi d'explotabilitat, informació sobre la seguretat de la cadena de subministrament o opcions de remediació automatitzades. Com a resultat, els equips de seguretat que confien en un escàner de vulnerabilitats de codi obert sovint s'enfronten a falsos positius, fatiga d'alerta i dificultats per distingir les vulnerabilitats d'alt risc de les de baix impacte.
Per gestionar eficaçment la seguretat del programari, les organitzacions necessiten més que un escàner de vulnerabilitats de codi obert tradicional: necessiten una solució de seguretat integral que inclogui detecció en temps real, anàlisi d'accessibilitat i priorització intel·ligent de riscos. Això és exactament el que proporciona la plataforma d'escaneig de vulnerabilitats de Xygeni.
Com s'utilitza el programari d'escàner de vulnerabilitats de codi obert en ciberseguretat
Les organitzacions utilitzen programari d'escàner de vulnerabilitats de codi obert per trobar defectes de seguretat en dependències externes. Aquestes eines escanegen biblioteques, marcs de treball i entorns contenidoritzats, i els comproven amb bases de dades de vulnerabilitats disponibles públicament, com ara:
- Base de dades nacional de vulnerabilitats (NVD)
- Base de dades MITRE CVE
- Avisos de seguretat de GitHub
Tot i que aquests escàners ajuden a trobar dependències obsoletes o vulnerables, sovint manca d'intel·ligència d'amenaces en temps realCom a resultat, els equips de seguretat que utilitzen un escàner de vulnerabilitats de codi obert lluita per classificar les amenaces per urgència, que condueix a alerta fatiga i temps de resposta més lents.
On el programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat queda curt
Els equips de seguretat es basen en programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat per a diferents tasques de seguretat, però cadascuna té limitacions clares:
- Anàlisi de la composició del programari (SCA): Troba vulnerabilitats en dependències de codi obert però no comprova si la vulnerabilitat es pot utilitzar realment en un atac.
- Seguretat dels contenidors: Analitza les imatges de Docker i les configuracions de Kubernetes per detectar configuracions incorrectes, però no indica si els atacants podrien aprofitar-se'n.
- Escàners de vulnerabilitats de xarxa: Detecten debilitats a nivell de sistema, però no donen prou visibilitat a les dependències de les aplicacions.
- CI/CD Comprovacions de seguretat: Eviten l'alliberament de vulnerabilitats conegudes, però no detecten atacs a la cadena de subministrament ni riscos ocults en dependències.
Tot i que un escàner de vulnerabilitats de codi obert ajuda a trobar problemes de seguretat, aquestes eines sovint produeixen massa alertes sense classificar-les per importància. Això obliga els equips de seguretat a revisar cada problema manualment, cosa que alenteix les solucions i augmenta la possibilitat de passar per alt amenaces reals.
Per millorar els fluxos de treball de seguretat, les organitzacions necessiten solucions que vagin més enllà d'un escàner de vulnerabilitats bàsic de codi obert. Necessiten eines amb anàlisi d'accessibilitat, puntuació d'explotabilitat i priorització automatitzada per assegurar-se que els equips de seguretat se centrin primer en els riscos més grans.
Les limitacions dels escàners de vulnerabilitats de codi obert
1. Sense anàlisi d'accessibilitat
La majoria dels escàners de vulnerabilitats de programari de codi obert troben problemes de seguretat però no comproven si el codi afectat realment s'executa a l'aplicació. Això porta els equips de seguretat a corregir vulnerabilitats que no representen cap risc real i fan perdre un temps valuós.
Exemple:
- Un escàner detecta un vulnerabilitat d'alta severitat en una biblioteca.
- Tanmateix, si l'aplicació mai crida la funció vulnerable, Ahi aquesta cap perill real.
- Els equips de seguretat dediquen temps i esforç solucionar un problema que no afecta la producció.
Sense una anàlisi d'accessibilitat, les organitzacions tenen dificultats per identificar quines vulnerabilitats són realment importants i on centrar els seus esforços.
2. Massa falsos positius creen fatiga d'alerta
Molts programaris d'escàner de vulnerabilitats de codi obert utilitzats en ciberseguretat produeixen centenars d'alertes però no aconsegueixen separar les vulnerabilitats crítiques dels problemes menors. Aquesta sobrecàrrega provoca fatiga d'alertes, cosa que dificulta que els equips de seguretat puguin:
- Concentrar-se en les vulnerabilitats que els atacants poden explotar realment.
- Evita perdre temps solucionar problemes que no representen una amenaça immediata.
- Assegura't que Les vulnerabilitats més greus es corregeixen primer.
Què falta? Una priorització més intel·ligent que classifica les vulnerabilitats en funció del risc real en lloc de només les puntuacions de gravetat.
3. Sense protecció contra els atacs a la cadena de subministrament
Les eines tradicionals de codi obert per a l'escàner de vulnerabilitats només comproven les vulnerabilitats conegudes, però no detecten dependències malicioses ni atacs a la cadena de subministrament.
Algunes de les majors amenaces que no aconsegueixen detectar inclouen:
- Typosquatting i confusió de dependències – Els atacants carreguen versions falses de biblioteques populars, enganyant els desenvolupadors perquè instal·lin codi maliciós.
- Programari maliciós en repositoris de codi obert – Alguns paquets contenen portes del darrere ocultes, que standard els escàners no ho reconeixen.
- Amenaces de dia zero – Si un paquet es veu compromès abans que es publiqui un CVE, els escàners tradicionals no detectaran el problema.
Exemple: Un ús ampli El paquet NPM està infectat amb programari maliciós.
- Escàners tradicionals no ho marquis perquè Encara no s'ha assignat cap CVE.
- Sistema d'alerta primerenca de Xygeni monitors repositoris de codi obert en temps real i bloqueja les dependències malicioses abans que puguin propagar-se.
Per gestionar eficaçment els riscos de seguretat, les organitzacions necessiten solucions que vagin més enllà d'un escàner de vulnerabilitats bàsic de codi obert. Requereixen detecció proactiva d'amenaces, monitorització en temps real i una millor priorització per centrar-se en les amenaces que realment importen.
Assegureu la vostra cadena de subministrament de programari més enllà SCA
Descobreix com protegir les teves aplicacions de riscos ocults, atacs de dependències i vulnerabilitats no rastrejades.
Com Xygeni soluciona les llacunes en l'escaneig de vulnerabilitats de codi obert
1. Detecció de vulnerabilitats a les vostres aplicacions amb SAST
Xygeni garanteix que cada línia de el codi està lliure de riscos de seguretat detectant amenaces que sovint un escàner de vulnerabilitats de codi obert passa per alt. Aquestes inclouen:
- Defectes d'injecció, XSS, CSRF, desbordaments de memòria intermèdia i problemes de gestió de memòria.
- Mecanismes d'autenticació i autorització febles.
- Configuracions incorrectes i possibles fuites d'informació.
Com que les eines tradicionals d'escàner de vulnerabilitats de programari de codi obert només escanegen problemes coneguts, Xygeni va més enllà. Bloqueja les vulnerabilitats i el programari maliciós abans que arribin a la producció, mitjançant un ús segur. guardrails que impedeixen exploits a l'origen.
2. En expansió Open Source Security Més enllà de les CVE amb SCA
La majoria de programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat se centra només en CVE coneguts. Tanmateix, Xygeni adopta un enfocament més ampli i proactiu:
- Detecció de paquets de risc fins i tot si no tenen cap CVE assignat.
- Identificació i correcció riscos de llicència que podria afectar el compliment.
- Seguiment i actualització contínues noves vulnerabilitats abans del desplegament.
- Realització anàlisi d'accessibilitat sobre dependències, garantint només les vulnerabilitats que realment són utilitzat en temps d'execució estan marcats com a crítics.
3. Correcció automàtica per a dependències de codi obert
La majoria de programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat només detecta riscos de seguretat però no proporciona solucions automatitzades. Com a resultat, els equips de seguretat han de revisar i corregir manualment les vulnerabilitats, cosa que alenteix els esforços de remediació i crea colls d'ampolla en el desenvolupament.
Xygeni elimina aquest repte oferint auto-remediació capacitats. En lloc de simplement marcar els riscos, Xygeni:
- Actualitzacions automàticament dependències vulnerables de codi obert.
- Suggereix recanvis segurs i provats prèviament per a components de risc.
- genera intel · ligent pull requests, permetent als desenvolupadors aplicar correccions a l'instant.
Integrant-se directament en CI/CD fluxos de treball, Xygeni garanteix que els pegats de seguretat no interrompin el desenvolupament pipelineAixò redueix la càrrega de treball manual, escurça els temps de correcció i manté les aplicacions segures sense alentir la innovació.
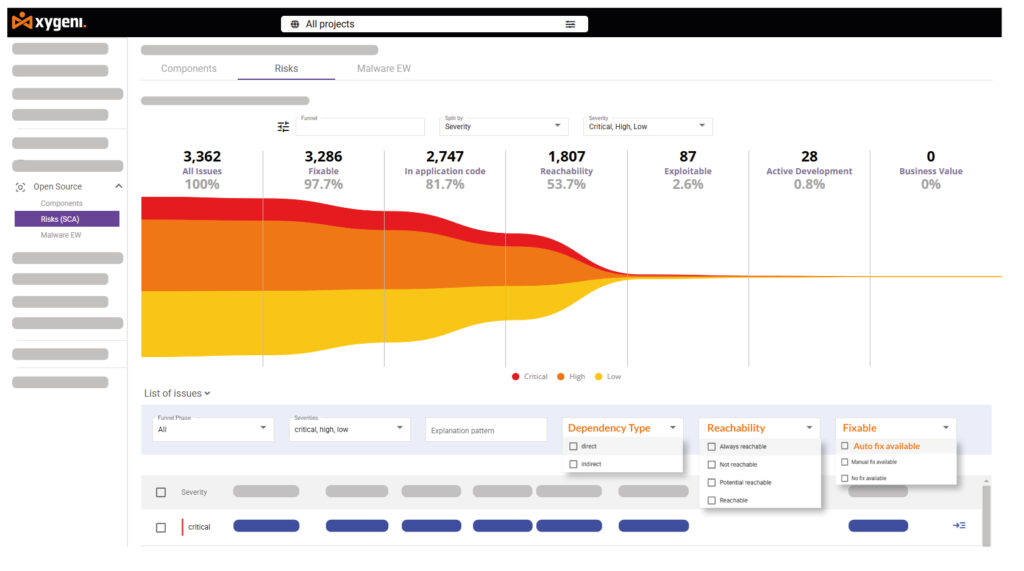
4. Embuts de priorització: tallant el soroll
Les solucions tradicionals de codi obert per a escàners de vulnerabilitats sobrecarreguen els equips de seguretat amb alertes sense filtrar. Tanmateix, Xygeni fa que la priorització de riscos sigui més ràpida i precisa mitjançant:
- Filtrar milers d'alertes en una llista específica de les principals amenaces.
- Reducció fatiga del desenvolupador fins a un 90%.
- Accelerar la reparació mitjançant centrant-se en vulnerabilitats que realment es poden explotar.
Aquesta priorització sensible al context garanteix que els equips de seguretat dediquin temps a solucionar riscos reals en lloc de perseguir falsos positius.
5. Assegurar tota la cadena de subministrament de programari
Xygeni va més enllà d'un típic escàner de vulnerabilitats de programari de codi obert, ja que evita els atacs abans que es produeixin. Això:
- Blocs typosquatting, confusió de dependències i biblioteques infectades per programari maliciós.
- Escaneja per dependències malicioses tan bon punt apareixen.
- Integra controls de seguretat directament a CI/CD pipelines per detectar les amenaces abans.
Amb els sistemes d'alerta primerenca, Xygeni prevé les amenaces de dia zero i garanteix que les organitzacions estiguin protegides contra els riscos emergents.
Conclusió: els escàners de codi obert per si sols no són suficients
Confiar només en un escàner de vulnerabilitats de programari de codi obert deixa greus bretxes de seguretat que els atacants poden explotar. Les organitzacions necessiten un enfocament més complet:
- SAST per protegir cada línia de codi personalitzat.
- SCA per detectar vulnerabilitats més enllà de les CVE.
- Embuts de priorització a centrar-se primer en les amenaces reals.
Xygeni ofereix tot això, garantint que les aplicacions romanguin segures, compatibles i lliures de vulnerabilitats abans del desplegament.
A punt per protegir les teves aplicacions des del codi fins al núvol?

