






Els projectes de programari moderns depenen en gran mesura del disseny modular i de les biblioteques externes, per això és essencial entendre la injecció de dependències en Python, no només per a una arquitectura neta, sinó també per a un desenvolupament segur i escalable. Aleshores, què és exactament la injecció de dependències en Python? És un patró de disseny on components com ara serveis, clients o connectors es passen a una classe des de fora, en lloc de ser creats dins d'ella. Quan s'utilitza correctament, la injecció de dependències de Python permet un millor control sobre les dependències externes, fent que les aplicacions siguin més fàcils de provar i més difícils de comprometre.
Què és la injecció de dependències a Python?
Injecció de dependències (DI) és un patró de disseny de programari on els objectes obtenen els recursos que necessiten (com ara serveis o clients) de fora, en lloc de crear-los internament.
Això promou:
- Acoblament fluix entre components
- Proves més fàcils (per exemple, simulació de dependències)
- Configuració i reutilització més flexibles
Exemple:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
En comptes de codificar un client SMTP, el passeu. Això significa:
- Pots fer una prova amb un client fals.
- Podeu canviar les implementacions (per exemple, local o al núvol).
- Tu controles d'on provenen les teves dependències.
Per què la injecció de dependències de Python té implicacions de seguretat
Quan injecteu codi o configuracions externes a la vostra aplicació, obriu possibles bretxes de seguretat. Injecció de dependències en Python ajuda a estructurar el programari de manera neta, però sense els controls adequats, pot introduir riscos greus.
Molts equips utilitzen Injecció de dependències de Python per millorar la flexibilitat i les proves, però sovint passen per alt el costat de la seguretat. Si no ho enteneu completament Què és la injecció de dependències a Python? i com afecta el comportament en temps d'execució, és possible que exposeu involuntàriament l'aplicació a components vulnerables o no fiables.
Els atacants sovint exploten aquest punt cec. En atacs de confusió de dependències, publiquen paquets maliciosos en repositoris públics amb noms que coincideixen amb paquets interns. Si el vostre sistema de compilació no verifica la font, pot instal·lar-ne una de incorrecta, cosa que dóna als atacants una ruta directa cap al vostre entorn.
La filtració de secrets representa un altre risc important. De vegades, els equips injecten claus d'API, credencials o tokens a través de variables d'entorn o fitxers de configuració. Sense escanejar ni sanejar, aquests secrets poden acabar exposats als registres, al control de codi font o... CI/CD fluxos de treball
Exemple del món real: confusió de dependències
El 2021, un hacker ètic va penjar paquets a PyPI que reflectien els noms interns utilitzats per les principals empreses tecnològiques. Com que alguns construir sistemes prioritzaven els paquets públics sobre els privats, aquests paquets falsos es van instal·lar i executar dins d'entorns corporatius de confiança.
Aquest atac posa de manifest la importància de font de dependències controlades i validant tots els components injectats, inclosos els valors de configuració sensibles.
Continua reforçant la seguretat de la teva aplicació
La injecció de dependències és només una capa de defensa. Voleu protegir les vostres aplicacions contra encara més amenaces?
Com assegurar la injecció de dependències de Python
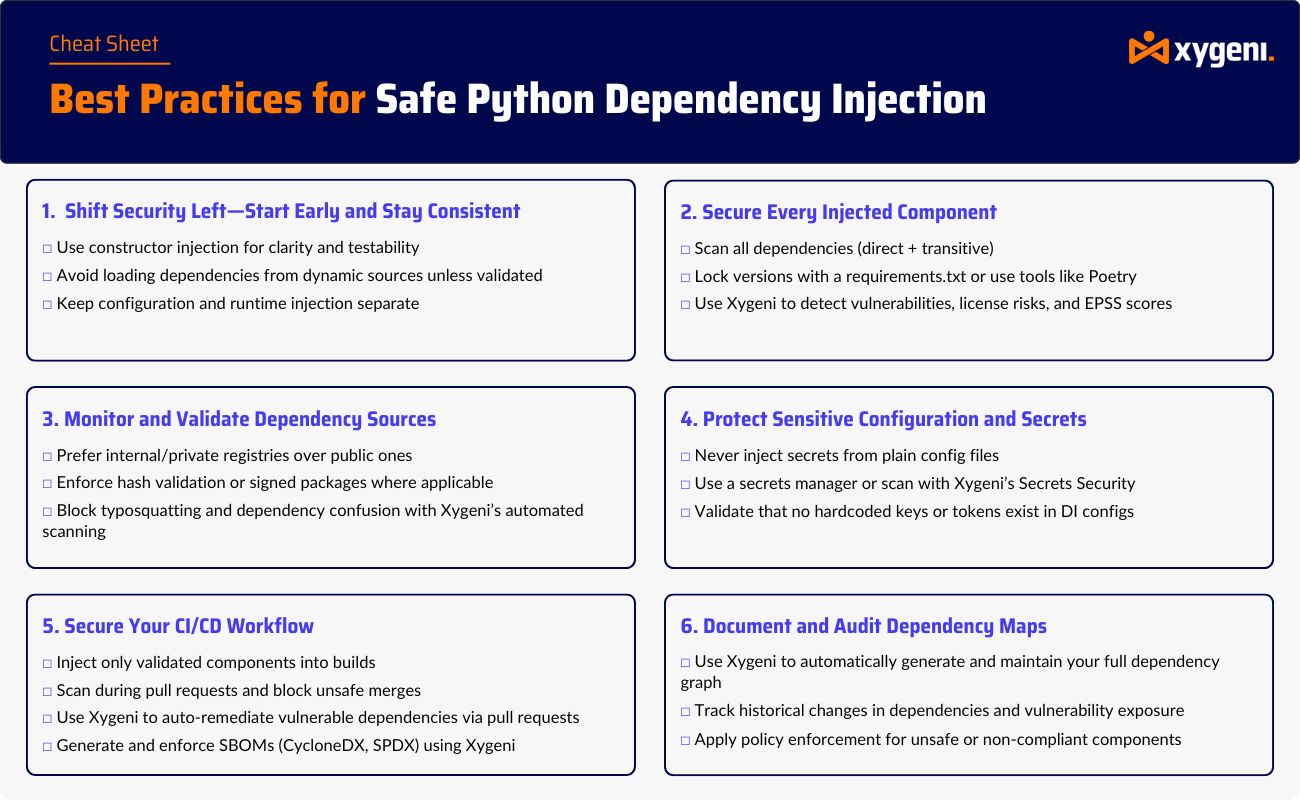
A continuació s'explica com estructurar fluxos de treball de DI que minimitzin el risc.
1. Injectar només components de confiança
Eviteu injectar serveis o mòduls des de fonts no validades, com ara entrades d'usuari, variables d'entorn o carregadors dinàmics. Aquesta guia de Python Dependency Injector explica com estructurar DI de manera segura mitjançant un enfocament basat en contenidors que imposa el control.
2. Dependències de bloqueig i PIN
Utilitzeu eines com pip-tools, pipenv, O poetry per fixar versions exactes de les dependències. Els fitxers de bloqueig eviten que el sistema es resolgui accidentalment en paquets maliciosos o més nous amb vulnerabilitats desconegudes. Podeu obtenir més informació sobre la gestió segura de dependències i el control de versions en aquest article de Python. wiki Visió general del patró d'injecció de dependències.
3. Utilitzeu la injecció de dependències per centralitzar el control
Injectant dependències, podeu:
- Audita l'ús en un sol lloc
- Canvieu els serveis de risc en embolcalls segurs
- Simular components de risc per a la posada en escena/prova
Com eines com Xygeni fan que la injecció de dependències a Python sigui més segura
Quan implementeu injecció de dependències en Python, especialment en sistemes dinàmics o basats en complements, és més fàcil introduir accidentalment paquets obsolets, vulnerables o no fiables. Sense una validació adequada, fins i tot una estructura DI neta pot obrir riscos de seguretat.
Per fer Injecció de dependències de Python Segur des del disseny, necessiteu una visibilitat completa de la vostra cadena de subministrament de programari. Aquí és on eines com els analitzadors de Xygeni esdevenen essencials.
Analitzador Pip de Xygeni
Per a aplicacions de Python, Analitzador Pip de Xygeni extreu tot el gràfic de dependències utilitzant pipgrip i analitza:
- Totes les dependències directes i transitives
- Versions, llicències i metadades de la font
- Vulnerabilitats potencials i explotabilitat
Encara que pipgrip no està instal·lat, Xygeni executa l'anàlisi en un entorn segur i aïllat, garantint resultats precisos sense interrompre el flux de treball.
Si vols entendre-ho seriosament Què és la injecció de dependències a Python? Tant des del punt de vista del disseny com de la seguretat, la combinació de la DI amb l'escaneig continu de dependències us ajuda a identificar els riscos abans que arribin a la producció.
pipgrip --tree --json
Un cop escanejat, podeu:
- Identificar paquets de risc injectats mitjançant DI
- Veure on s'utilitza cada component
- Bloqueja els paquets problemàtics a CI/CD
Exemple pràctic: DI es troba amb l'escaneig segur
Diguem que el gestor de complements carrega mòduls des d'un registre o configuració:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Tot i que aquest disseny és potent, també pot introduir riscos. Una solució com Xygeni pot ajudar a mitigar aquest risc mitjançant:
- Escaneges i valides
external.unknown_pluginabans que arribi a la producció. - Verifiqueu les llicències per evitar problemes legals amb la GPL/AGPL.
- Utilitzeu les puntuacions EPSS per prioritzar les amenaces reals.
Ecosistemes suportats
Xygeni cobreix molt més que només Python. Si esteu construint microserveis a través de piles, analitza:
| Ecosistema | Eina analitzadora | Comandament utilitzat |
|---|---|---|
| Pitó | Analitzador de Pip | pipgrip --tree --json |
| Java (Maven) | Analitzador Maven | mvn dependency:tree |
| NODE.JS | Analitzador NPM | yarn install, npm ci |
| . NET | Analitzador Dotnet | dotnet restore |
| Go | Analitzador de Go | go mod graph |
| PHP | Analitzador de compositors | composer show |
| Ruby | Analitzador de gemmes | Usa Gemfile.lock |
Errors comuns en utilitzar la injecció de dependències de Python
Injecció de paquets externs sense validació
Verifiqueu sempre els paquets injectats en temps d'execució, sobretot si s'obtenen dinàmicament o s'especifiquen mitjançant l'entrada de l'usuari. Si no valideu aquests components, l'aplicació es pot exposar a riscos de la cadena de subministrament.
Ometre les comprovacions de vulnerabilitats i llicències
Les dependències introduïdes mitjançant injecció poden incloure vulnerabilitats conegudes o llicències incompatibles. Integra les exploracions de seguretat al teu CI. pipeline per detectar problemes abans que arribin a producció.
Secrets de codificació fixa als fitxers de configuració
Eviteu passar credencials o tokens a través de configuracions DI o variables d'entorn sense mesures de seguretat. Feu servir eines automatitzades de detecció de secrets per escanejar fitxers i evitar l'exposició accidental.
Reflexions finals: utilitzeu la injecció de dependències tenint en compte la seguretat
Injecció de dependències en Python ofereix més que una simple arquitectura neta: proporciona una manera estructurada i auditable de controlar com i on s'introdueix el codi extern a la vostra aplicació. En l'entorn actual, on les vulnerabilitats de la cadena de subministrament i els paquets maliciosos són amenaces reals, aquest nivell de control esdevé una salvaguarda de seguretat crítica.
Entesa Què és la injecció de dependències a Python? és el primer pas per fer que les vostres aplicacions no siguin només modulars, sinó també resilients. Quan s'utilitzen correctament, Injecció de dependències de Python ajuda els equips a aïllar dependències, reduir les superfícies d'atac i simplificar les proves en diversos entorns.
Combinant aquest patró amb eines que escanegen dependències, detecten vulnerabilitats i automatitzen les comprovacions de compliment, els equips de desenvolupament poden escalar de manera segura, sense alentir el cicle de llançament.

