







TL; DR
Shai-Hulud 3.0 és la darrera evolució del programari maliciós npm shai-hulud, un cuc de la cadena de subministrament autopropagant abusant de paquets npm per robar credencials, propagar-les automàticament i comprometre-les CI/CD entorns. A diferència de les onades anteriors, Shai-Hulud 3.0 refina la seva lògica de propagació, ataca les biblioteques frontend populars i accelera la infecció mitjançant l'abús de tokens del mantenidor.
Com a resultat, aquest programari maliciós shai-hulud demostra una vegada més que els atacs moderns a la cadena de subministrament npm ja no es basen en atacs zero-day, sinó en l'automatització, l'abús de confiança i els fluxos de treball dels desenvolupadors.
Què és Shai-Hulud 3.0?
Shai-Hulud 3.0 és la tercera onada confirmada de la campanya de programari maliciós shai-hulud npm, després del cuc Shai-Hulud original i el brot a gran escala de Shai-Hulud 2.0.
Tanmateix, aquesta versió no introdueix un exploit radicalment nou. En canvi, millora l'eficiència, el sigil i la focalització. En altres paraules, Shai-Hulud 3.0 optimitza el model d'atac de la cadena de subministrament en lloc de reinventar-lo.
El més important és que el programari maliciós continua funcionant com un cuc, no com un paquet maliciós únic.
Per què Shai-Hulud 3.0 és important per a la seguretat de npm
A primera vista, Shai-Hulud 3.0 pot semblar "només un altre paquet npm maliciós". Tanmateix, aquesta suposició és exactament el motiu pel qual aquesta campanya té èxit.
Com que els ecosistemes npm depenen en gran mesura de:
- confiança implícita
- instal·lacions automatitzades
- credencials de mantenidor
- CI/CD pipelines
Un únic token compromès pot escalar ràpidament cap a un brot de programari maliciós a tota la cadena de subministrament de NPM.
Com a resultat, el programari maliciós shai-hulud no necessita exploits. Converteix els fluxos de treball normals en una arma.
Vector d'atac de Shai-Hulud 3.0: Com es propaga el programari maliciós npm
Infecció inicial mitjançant un paquet npm maliciós
El programari maliciós shai-hulud npm entra a l'ecosistema a través de paquets troianitzats publicats sota comptes de mantenidor legítims o compromesos.
A l'ona Shai-Hulud 3.0, els investigadors van observar infeccions a través de dependències populars, incloent paquets orientats al frontend com ara:
@vietmoney/react-big-calendar
Com que aquests paquets ocupen una ubicació destacada als gràfics de dependències, una sola instal·lació s'estén ràpidament entre projectes.
Recol·lecció de credencials i propagació de cucs
Un cop instal·lat, Shai-Hulud 3.0 executa scripts de cicle de vida maliciosos durant install or postinstall.
En aquesta fase, el programari maliciós:
- escaneja fitxers locals i variables d'entorn
- extreu els tokens npm i les credencials de GitHub
- identifica repositoris i paquets accessibles
Per tant, la infecció passa immediatament de compromís local a propagació a tot l'ecosistema.
Republicació automatitzada a través de carteres de mantenidors
Després de recollir les credencials, el programari maliciós npm shai-hulud enumera programàticament tots els paquets que pertanyen al mantenidor compromès.
Aleshores, això:
- injecta codi maliciós a les noves versions
- republica aquestes versions automàticament
- converteix cada víctima en un nou punt de distribució
Com a resultat d'això, un token robat pot infectar desenes o centenars de paquets npm en qüestió d'hores.
Shai-Hulud 3.0 vs. onades anteriors
Què ha canviat a Shai-Hulud 3.0?
Tot i que la mecànica bàsica continua sent familiar, Shai-Hulud 3.0 introdueix diversos refinaments importants.
El més destacat:
- lògica de propagació més ràpida
- estructura de càrrega útil més neta
- millor combinació amb actualitzacions de paquets legítimes
- soroll reduït en comparació amb Shai-Hulud 2.0
En conseqüència, la detecció basada únicament en la reputació o els efectes de les emissions CVE esdevé ineficaç.
| Aspecte | Shai-Hulud 2.0 | Shai-Hulud 3.0 |
|---|---|---|
| Vector d'infecció inicial | Paquets npm maliciosos amb scripts del cicle de vida de preinstal·lació | Paquets npm maliciosos que abusen de biblioteques i rutes d'actualització d'alta visibilitat de confiança. |
| objectiu principal | ecosistema npm i CI/CD pipelines | ecosistema npm centrat en màquines de desenvolupadors i consumidors aigües avall |
| Mecanisme de propagació | Robatori de credencials seguit de republicació automatitzada de paquets | Reutilització de credencials més abús de confiança en dependències per ampliar l'abast més ràpidament |
| Abús en temps d'execució | Instal·lació sobre la marxa del temps d'execució de Bun | Reutilització del temps d'execució existent de Node.js i de les rutes d'execució de confiança |
| CI/CD Abús | Fluxs de treball d'accions ocultes de GitHub i executors autoallotjats | Reduït CI/CD soroll, més èmfasi en l'execució furtiva a nivell de paquet |
| Comportament de la càrrega útil | Grans càrregues útils de JavaScript ofuscades i escaneig de l'entorn | Càrregues útils més petites i dirigides centrades en la persistència i la propagació |
| Segmentació de credencials | Tokens de GitHub, tokens de npm, credencials al núvol, secrets de CI | Mateixos objectius de credencials, amb una reutilització més ràpida i una exfiltració menys visible |
| Soroll operatiu | Molt sorollós: creació massiva de repositoris, injecció de flux de treball, càrregues massives | Menys soroll: menys artefactes visibles, més difícils de detectar mitjançant la revisió manual |
| Radi d'impacte | Gran però detectable a causa de l'escala i els artefactes | Potencialment més gran a causa de l'amagat i l'abús de paquets de confiança |
| Repte defensiu | S'atura CI/CD abús i filtració de credencials | Detecció de comportaments maliciosos dins de paquets que d'altra banda serien legítims |
Per què aquest encara és el mateix cuc
Malgrat aquests canvis, Shai-Hulud 3.0 continua sent la mateixa classe de cuc de cadena de subministrament npm.
Es basa en:
- reutilització de credencials
- republicació automatitzada
- confiança de dependència
- CI/CD execució
Per tant, qualsevol entorn que instal·li paquets npm sense controls de comportament roman exposat.
Indicadors de compromís
Els equips de seguretat que investiguen el programari maliciós shai-hulud haurien de buscar els senyals següents:
- canvis inesperats de versió del paquet
- Scripts del cicle de vida afegits sense justificació
- blobs de JavaScript ofuscats
- sol·licituds de xarxa sortints durant la instal·lació
- npm o GitHub tokens als quals s'ha accedit en el moment de la instal·lació
- CI/CD les tasques es comporten inesperadament després d'actualitzacions de dependències
És important destacar que cap d'aquestes opcions requereix l'existència d'un CVE.
Per què les eines de seguretat tradicionals de npm no utilitzen Shai-Hulud 3.0?
Errors de detecció basats en CVE
Com que Shai-Hulud 3.0 abusa dels fluxos de treball legítims, els escàners que se centren només en vulnerabilitats conegudes no veuen res de dolent.
Hi ha:
- cap funció vulnerable
- sense API insegura
- sense corrupció de memòria
En canvi, hi ha una intenció maliciosa integrada en el JavaScript normal.
SBOM La visibilitat no és suficient
De manera similar, SBOMs us ho puc dir Què depenes, però no què fa en el moment de la instal·lació.
Com a resultat, la visibilitat sense aplicació de la llei no atura un cuc de la cadena de subministrament.
Com Xygeni prevé els atacs de la cadena de subministrament de Shai-Hulud 3.0 npm
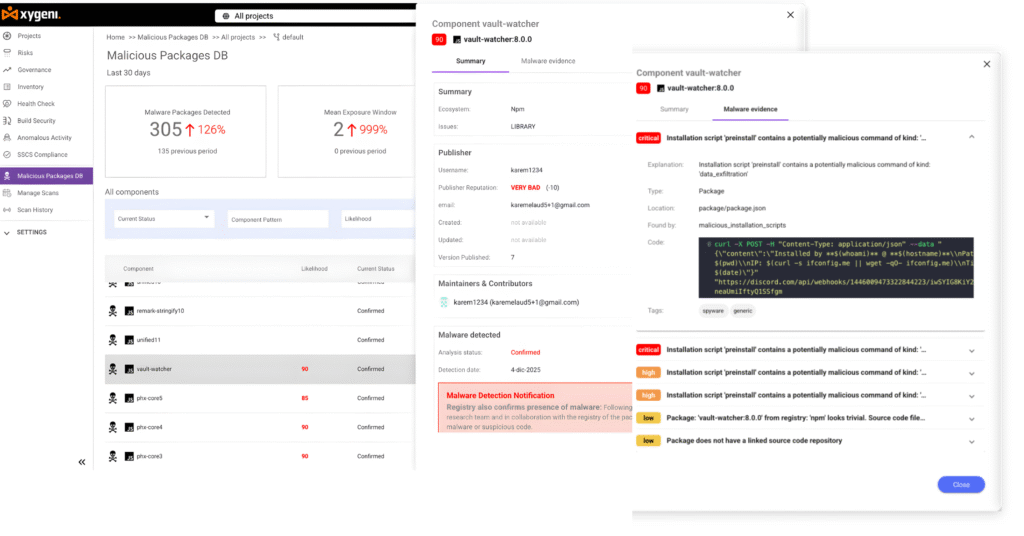
Aquí és exactament on importa l'arquitectura de Xygeni.
Avís precoç de programari maliciós (MEW): Atura el programari maliciós npm en el moment de la publicació
Alerta precoç de programari maliciós (MEW) de Xygeni escaneja contínuament els paquets npm publicats recentment en temps real.
MEW detecta:
- càrregues útils ofuscades
- scripts del cicle de vida sospitosos
- comportament de recollida de credencials
- escriptures anormals del sistema de fitxers
- activitat de xarxa inesperada
El més important és que MEW pot bloquejar les compilacions automàticament, evitant que el programari maliciós shai-hulud npm entri mai. CI/CD.
Guardrails: Aplicar un comportament de dependència segura
Xígeni Guardrails aplicar polítiques estrictes a l'interior pipelines.
Ells:
- bloquejar paquets npm maliciosos o sospitosos
- evitar que s'executin scripts d'instal·lació ocults
- aturar les descàrregues en temps d'execució durant les compilacions
- fer complir la integritat del fitxer de bloqueig
Com a resultat, la pipeline s'atura abans que el cuc s'executi.
CI/CD Seguretat: Protegir Pipelines d'abús
Com que Shai-Hulud 3.0 sovint pivota cap a CI/CD, Monitors Xygeni pipelines per:
- canvis no autoritzats del flux de treball
- patrons d'execució anormals
- mal ús de permisos
- injecció de flux de treball activada per dependències
Si apareix un comportament de risc, Xygeni bloqueja el pipeline immediatament, tallant el moviment lateral.
Protecció de secrets: Redueix el radi de l'explosió
Com que el programari maliciós shai-hulud roba agressivament les credencials, Xygeni també se centra en els secrets.
Xigènic:
- detecta secrets exposats a través de SDLC
- rota automàticament les credencials d'alt risc
- aplica pràctiques de tokens més segures
Per tant, fins i tot si s'executa programari maliciós, els secrets robats perden valor ràpidament.
Per què Shai-Hulud 3.0 confirma una tendència a llarg termini
En definitiva, Shai-Hulud 3.0 confirma una realitat més àmplia.
Atacs moderns a la cadena de subministrament NPM:
- propagació automàtica
- moure's més ràpid que la revisió humana
- explotar la confiança, no les vulnerabilitats
- target pipelines, no només codi
En conseqüència, la defensa contra el programari maliciós shai-hulud npm requereix detecció i aplicació del comportament, no només escaneig.
Notes finals: Per què Shai-Hulud 3.0 encara importa
Tot i que Shai-Hulud 3.0 no introdueix una nova vulnerabilitat cridanera, representa un model d'atac madur, repetible i escalable.
En altres paraules, aquesta no serà l'última onada.
Els equips que depenen de la seguretat reactiva continuaran perseguint les infeccions. Els equips que bloquegin el comportament maliciós aviat aturaran el cuc completament.
Aquesta és la diferència.

