






Com ja hem comentat en el nostre contingut anterior sobre software supply chain security, vam explorar el concepte d'atacs a la cadena de subministrament i el seu impacte potencial en les organitzacions. Aquests atacs sovint exploten vulnerabilitats al llarg del cicle de vida del desenvolupament de programari (SDLC), que plantegen riscos significatius en cada etapa. Avui, aprofundirem en els més prevalents software supply chain security amenaces que sorgeixen durant la fase d'origen.
En primer lloc, és crucial definir un atac a la cadena de subministrament i l'específic Software Supply Chain Security Amenaces que sorgeixen durant la fase d'origen.
Definició d'atac a la cadena de subministrament de programari
L'Institut Nacional dels EUA de Standardi Tecnologia (NIST) defineix un atac de la cadena de subministrament de programari "quan es produeix un atac quan un actor d'amenaces cibernètiques s'infiltra a la xarxa d'un proveïdor de programari i utilitza codi maliciós per comprometre el programari abans que el proveïdor l'enviï als seus clients. El programari compromès compromet les dades o el sistema del client. El programari recentment adquirit pot estar compromès des del principi o es pot produir un compromís a través d'altres mitjans com un pegat o una correcció. En aquests casos, el compromís encara es produeix abans que el pegat o la correcció entri a la xarxa del client. Aquests tipus d'atacs afecten tots els usuaris del programari compromès i poden tenir conseqüències generalitzades per al govern, les infraestructures crítiques i els clients de programari del sector privat.""
Etapa d'origen Software Supply Chain Security Amenaces
L'etapa d'origen del cicle de vida de la cadena de subministrament de programari abasta les fases inicials del desenvolupament de programari, des de la ideació fins a la creació del codi font. Aquesta etapa implica la selecció d'eines, biblioteques i components, així com el desenvolupament i la implementació de les funcionalitats principals del programari.
Software supply chain security Les amenaces de la fase font fan referència a vulnerabilitats de seguretat que es poden explotar per introduir canvis no autoritzats o maliciosos al codi font. Això inclou l'amenaça que tant individus no autoritzats com individus autoritzats introdueixin canvis no autoritzats.
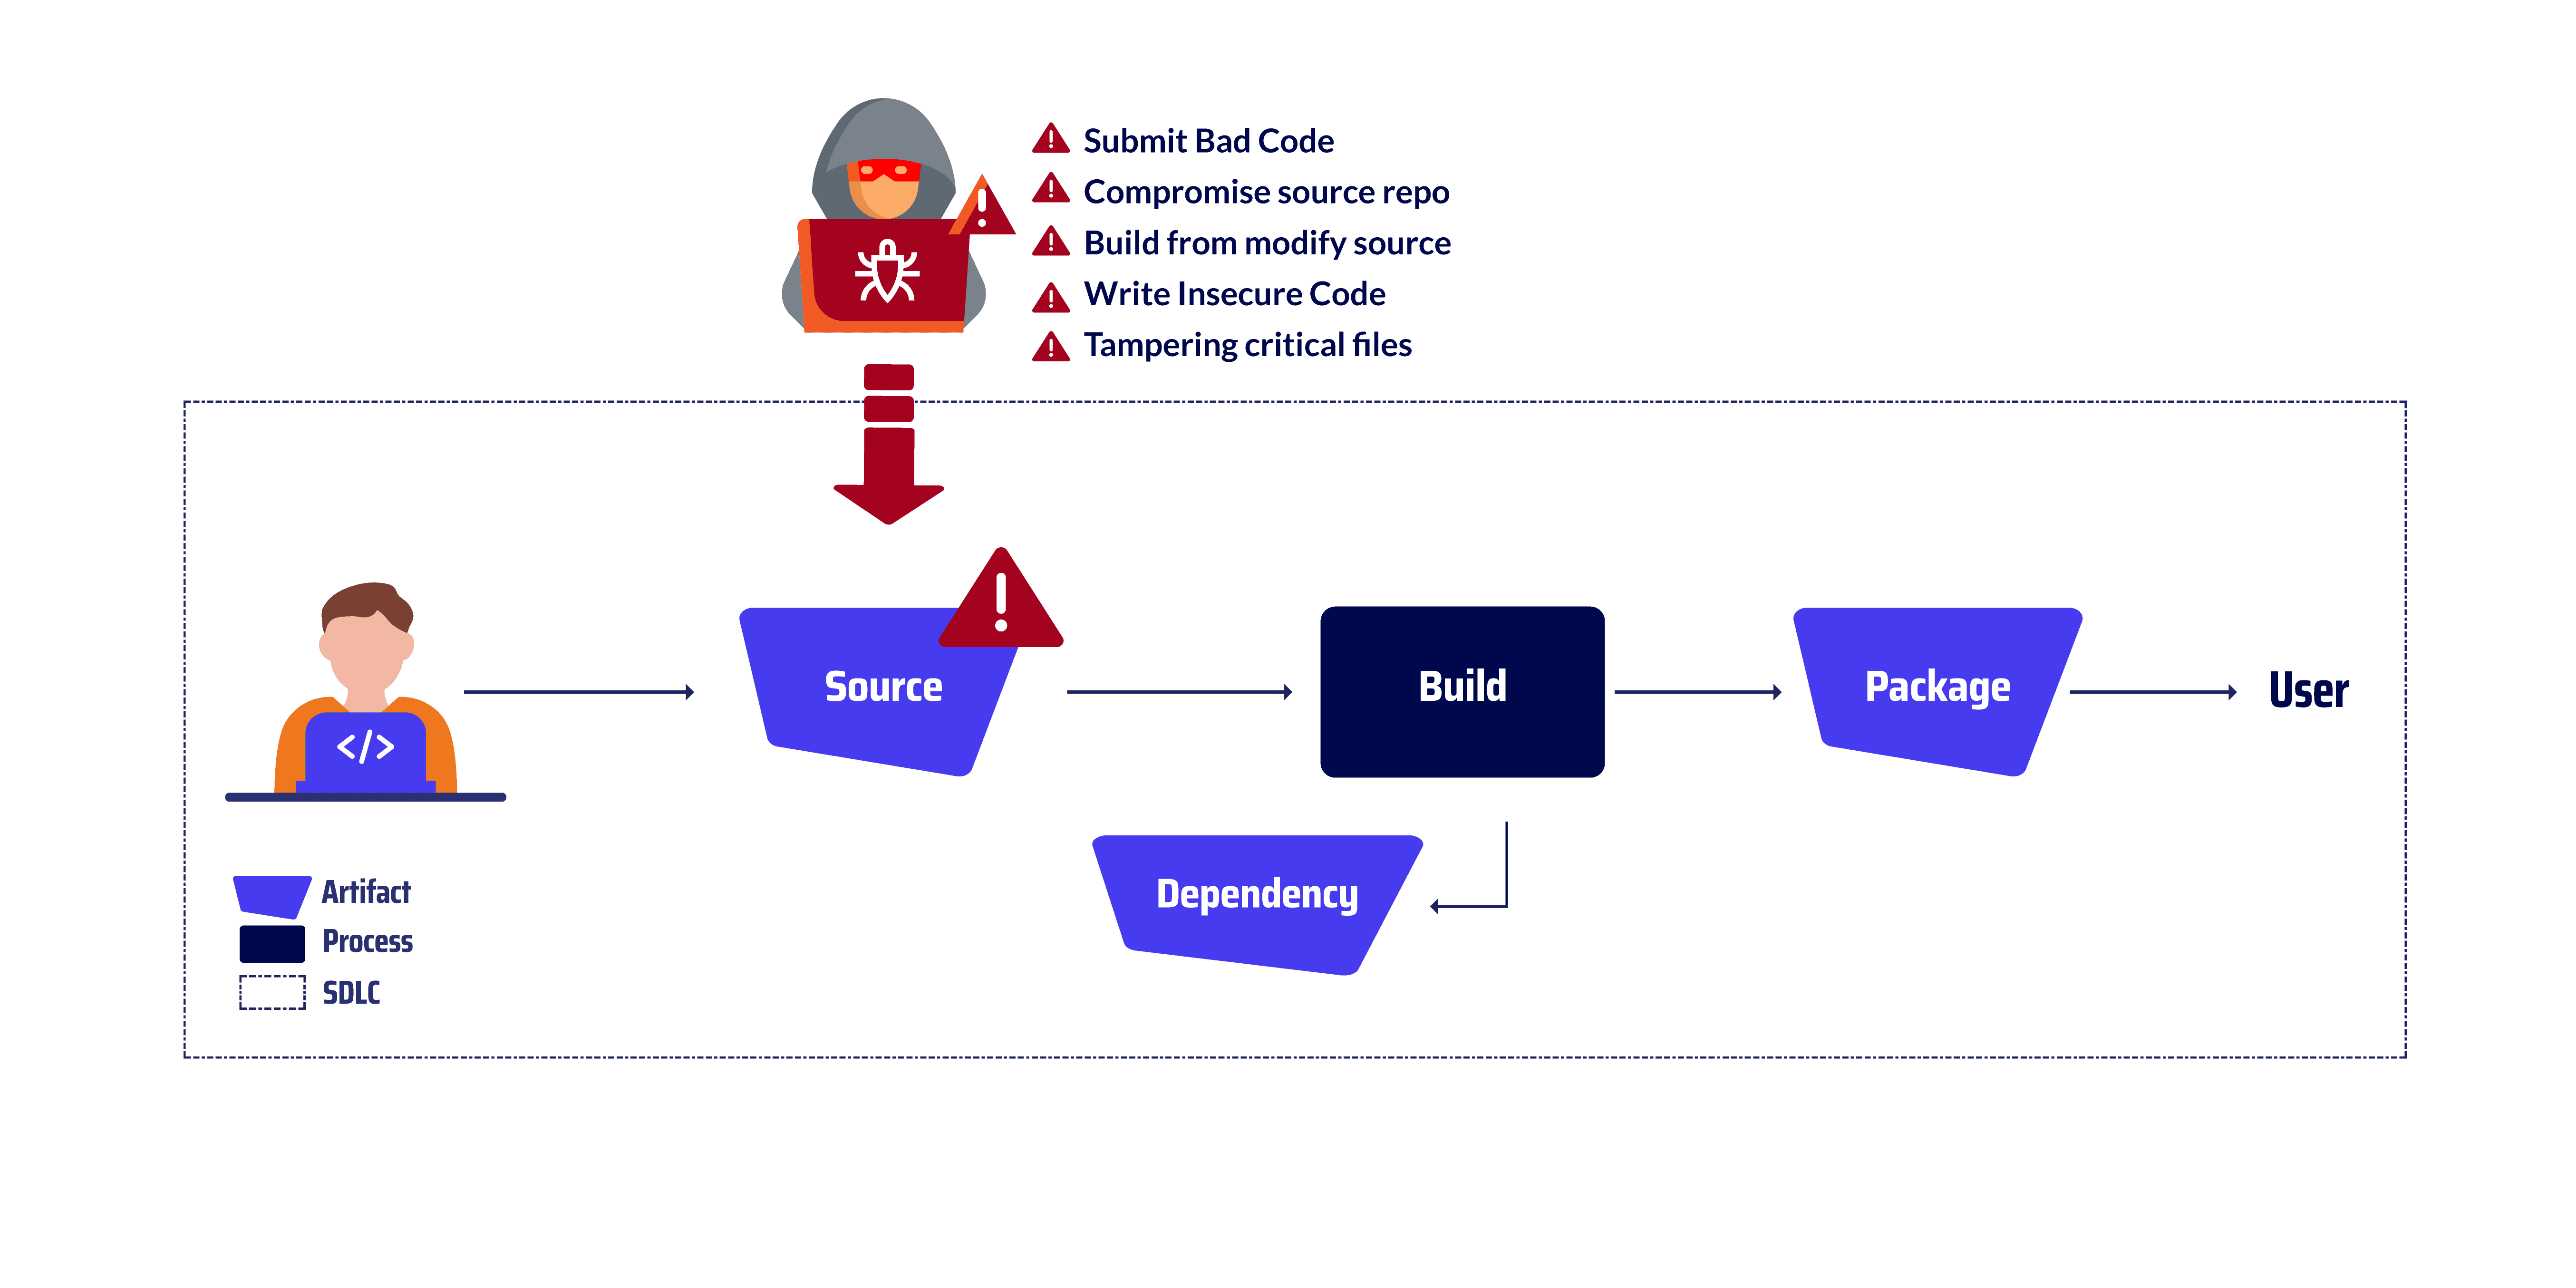
Exemples d'amenaces a la font
Envia codi incorrecte
Enviar codi incorrecte fa referència a la pràctica de commitintroduir codi a un repositori font que conté defectes, errors o vulnerabilitats. Això pot anar des de codi maliciós introduït intencionadament per comprometre la integritat o la seguretat del programari fins a codi no intencionat que introdueix errors o vulnerabilitats a causa de males pràctiques de codificació o manca de proves. Un exemple d'aquest atac vectorial va ser el NPM attack. El 2022, un pirata informàtic es va infiltrar al repositori de codi font d'una popular biblioteca de programari de codi obert anomenada npm. El pirata informàtic va inserir codi maliciós al codi de la biblioteca que li va permetre obtenir accés no autoritzat als sistemes de les organitzacions que havien instal·lat la biblioteca. El codi maliciós va permetre al pirata informàtic robar dades dels sistemes afectats, instal·lar programari maliciós i interrompre les operacions. L'atac va afectar una àmplia gamma d'organitzacions, incloent-hi agències governamentals, empreses i particulars.
Repositori de fonts compromeses
Un adversari obté accés no autoritzat a un repositori de codi font (SCM) i introdueix canvis maliciosos o elimina codi legítim. Això es pot aconseguir mitjançant diversos mètodes, com ara l'explotació de vulnerabilitats en el SCM, comprometent les credencials d'un desenvolupador amb accés al repositori o obtenint accés a la infraestructura subjacent que allotja el SCMUn exemple d'aquest atac vectorial va ser el Atac PHP. Un atacant va comprometre el servidor Git autoallotjat de PHP, que és un repositori segur per emmagatzemar i gestionar el codi font del llenguatge de programació PHP. L'atacant va poder injectar dos programes maliciosos commits a la base de codi principal de PHP. Aquests commits va afegir portes del darrere que permetien a l'atacant obtenir accés no autoritzat a les instal·lacions de PHP. Les portes del darrere permetien a l'atacant executar codi arbitrari en qualsevol instal·lació de PHP, que es podria utilitzar per robar dades, instal·lar programari maliciós o interrompre les operacions. L'atac també va causar molts danys a la reputació de PHP, ja que va generar preocupacions sobre la seguretat del llenguatge de programació.
Construir a partir d'una font modificada
Un adversari obté una còpia del codi font d'una font diferent del repositori oficial de codi font i l'utilitza per crear i implementar el programari. Aquest codi font modificat pot contenir codi maliciós, portes del darrere o altres alteracions nocives que poden comprometre la integritat, la funcionalitat o la seguretat del programari. Un exemple d'aquest atac vectorial va ser el Webmin Atacar. Un atacant ha obtingut accés no autoritzat a la infraestructura de compilació de Webmin, que és responsable de compilar i empaquetar el programari Webmin. L'atacant ha modificat la infraestructura de compilació per utilitzar fitxers font que no eren presents al repositori oficial de codi font de Webmin.
Escriure codi insegur
Les pràctiques de codificació insegures, ja siguin intencionades o no intencionades, poden introduir vulnerabilitats al programari. Els atacants poden explotar aquestes vulnerabilitats per obtenir accés no autoritzat, modificar o robar dades o interrompre les operacions. Un exemple d'aquest atac vectorial va ser el Atac d'Apache StrutsEl 2003, un pirata informàtic es va infiltrar al repositori de codi font de la biblioteca de programari de codi obert anomenada Apache Struts. El pirata informàtic va introduir una vulnerabilitat a la biblioteca que li permetia obtenir accés no autoritzat als sistemes de les organitzacions que havien instal·lat la biblioteca. La vulnerabilitat permetia al pirata informàtic executar codi arbitrari als sistemes afectats, que es podia utilitzar per robar dades, instal·lar programari maliciós i interrompre les operacions. L'atac va afectar una àmplia gamma d'organitzacions, incloent-hi agències governamentals, empreses i particulars.
Manipulació de fitxers crítics
L'alteració o modificació de fitxers crítics durant el cicle de vida del desenvolupament de programari pot tenir conseqüències greus, com ara la introducció de codi maliciós, la comprometre dades sensibles i la interrupció de les operacions del programari. Un exemple d'aquest atac de vector de manipulació va ser el Atac Maven. El 2020, uns pirates informàtics van infiltrar-se al repositori de codi font d'una popular biblioteca de programari de codi obert anomenada Maven. Els pirates informàtics van inserir codi maliciós al fitxer pom.xml de la biblioteca, que s'utilitza per configurar el procés de compilació. El codi maliciós permetia als pirates informàtics injectar les seves dependències al procés de compilació, que després s'incloïen al programari compilat. Aquestes dependències contenien portes del darrere que permetien als pirates informàtics obtenir accés no autoritzat als sistemes de les organitzacions que havien instal·lat el programari.
Aclarint el camí: optimització de les operacions amb una visió clara
Si aneu més enllà de l'àmbit de la seguretat, descobrireu que visualitzar la vostra cadena de subministrament fa més que protegir: és com encendre un llum en una habitació fosca, revelant els camins més ràpids i eficients a través de les vostres operacions. Dóna als equips una vista panoràmica de l'ecosistema de desenvolupament, cosa que els permet identificar actius redundants i elements sense manteniment. Aquesta claredat és particularment beneficiosa en projectes a gran escala on s'entrellacen múltiples unitats i components.
Observacions finals
En comprendre els diferents tipus d'etapa font software supply chain security amenaces i implementant mesures de seguretat adequades, les organitzacions poden ajudar a protegir-se d'aquests atacs devastadors.
- Els atacs a la cadena de subministrament de programari poden introduir codi maliciós al programari en qualsevol etapa del cicle de vida del desenvolupament, inclosa l'etapa d'origen.
- Les amenaces a la fase font inclouen l'enviament de codi incorrecte, la compromissió de repositoris de codi font, la compilació a partir de codis modificats, l'escriptura de codi insegur i la manipulació de fitxers crítics.
- Les organitzacions han d'implementar mesures de seguretat integrals durant tot el cicle de vida del desenvolupament de programari per mitigar els riscos d'atacs a la cadena de subministrament.
Voleu mantenir-vos a l'avantguarda en software supply chain security?
Estigueu atents al nostre propera sèrie de blocs, on aprofundirem en els atacs més freqüents que es produeixen al llarg del cicle de vida del desenvolupament de programari. Des del fase de construcció fins al desplegament i més enllà, us proporcionarem els coneixements i les estratègies per protegir la vostra organització d'aquestes amenaces insidioses.
No et perdis! Subscriu-te al nostre blog avui mateix i sigues el primer a conèixer les nostres últimes novetats sobre software supply chain security.
Junts, podem construir un ecosistema de programari més resilient i segur per a tothom.
Mireu la nostra demostració en vídeo
