






Els atacs a la cadena de subministrament de programari són cada cop més freqüents i devastadors. Per exemple, Gartner prediu que el 45% de totes les empreses experimentaran una bretxa de seguretat el 2025. A més, CYBERSECURITY Ventures subratlla la gravetat d'aquesta amenaça, projectant la impressionant xifra de 138 milions de dòlars en danys anuals per al 2031. En conjunt, aquestes previsions destaquen la necessitat urgent que les organitzacions prioritzin software supply chain security i implementar mesures sòlides per protegir les dades sensibles, les operacions i la reputació.
Perquè modern pipelinedepenen en gran mesura de components externs, l'augment de biblioteques de tercers, cicles de desenvolupament de programari més ràpids, cadenes de subministrament complexes, manca de visibilitat, noves tècniques d'atac, adopció de SaaS i recursos limitats estan impulsant l'augment de atacs de programari a la cadena de subministramentPer tant, les organitzacions han d'adoptar un enfocament integral i actiu per abordar aquests reptes i protegir les seves cadenes de subministrament de programari.
Què és un atac a la cadena de subministrament de programari?
ENISA defineix una Atac a la cadena de subministrament de programari as "una compromissió d'un actiu concret, per exemple, la infraestructura i el programari comercial d'un proveïdor de programari, per danyar indirectament un o diversos objectius, per exemple, els clients del proveïdor de programari." En altres paraules, un atac a la cadena de subministrament de programari és una activitat maliciosa que té com a objectiu la cadena de subministrament de programari, amb l'objectiu de comprometre i inserir vulnerabilitats o programari maliciós en el procés de desenvolupament i distribució. Com a resultat, aquest tipus d'atac explota la xarxa interconnectada i sovint complicada de processos, eines i entitats implicades en la construcció i el lliurament de programari.
Components i conceptes clau relacionats amb un atac a la cadena de subministrament de programari
La literatura sobre intel·ligència d'amenaces cibernètiques i seguretat de la informació sovint no funciona correctament. atacs de programari a la cadena de subministrament en categories diferents per a una millor anàlisi i defensa. En conseqüència, aquesta secció introdueix els cinc conceptes clau definits per la Catàleg de patrons d'atac MITREAquest catàleg estructura patrons d'atac de la cadena de subministrament per facilitar l'anàlisi utilitzant diverses fonts, incloses les amenaces adversaris recollides pel NIST.
Acte d'atac: El què
L'acte d'atac és l'acció específica que lliura una càrrega útil o intenció maliciosa a un sistema. Com a resultat, produeix un dany directe.
- Exemple 1: Programari maliciós inserit al programari del sistema durant el procés de compilació.
- Exemple 2: Requisits del sistema o documents de disseny alterats maliciosament.
Vector d'atac: el com
El vector d'atac és el mètode que els adversaris utilitzen per explotar vulnerabilitats o debilitats de processos. En conseqüència, mostra com els atacants accedeixen i abusen de la superfície d'atac.
- Exemple 1: Un atacant modifica el codi font d'un repositori compromès.
- Exemple 2: Un atacant obté accés no autoritzat a documentació tècnica interna.
Explora més a fons a la nostra Glossari de vectors d'atac per obtenir informació addicional.
Origen de l'atac: The Who
L'origen identifica la font de l'atac. Per tant, aclareix el rol, l'estatus o la relació de l'atacant amb el sistema.
- Exemple 1: Un usuari intern amb accés privilegiat als servidors de compilació modifica un script.
- Exemple 2: Un actor d'amenaces extern puja un paquet troià a un registre públic.
Objectiu d'atac: el perquè
L'objectiu explica el motiu de l'atac. Sobretot, destaca el que volen aconseguir els adversaris.
- Interrupció: aturar serveis o compilacions.
- Corrupció: reduir la confiança canviant artefactes o codi font.
- Divulgació: filtració de secrets sensibles o propietat intel·lectual.
Impacte de l'atac: les conseqüències
Finalment, l'impacte descriu els resultats d'un atac, mostrant les conseqüències per als proveïdors de programari i els clients.
- Exemple 1: Qualsevol projecte que utilitzi un programa incorrecte es corromprà més endavant.
- Exemple 2: La gent instal·la programari maliciós als seus sistemes de treball sense saber-ho.
Atacs més comuns a la cadena de subministrament de programari
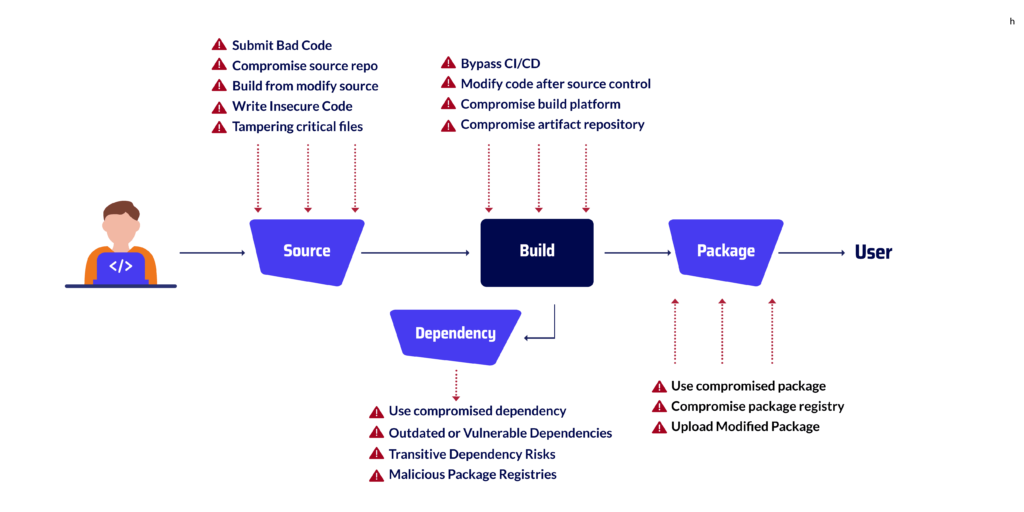
Nombrosos tipus de atacs de programari a la cadena de subministrament existeixen, i les organitzacions han de ser conscients dels diversos vectors d'amenaces en cada etapa del cicle de vida. Basant-se en el marc de treball SLSA, l'Institut Nacional dels EUA de Standardi Tecnologia (NIST)i l'Agència de Ciberseguretat i Seguretat d'Infraestructures (CISA), aquestes amenaces es poden agrupar en quatre categories: riscos d'origen, de compilació, de paquet i de dependència.
Atacs a la cadena de subministrament de programari a la fase d'origen
- Envia codi incorrecte → mira com Sol·licitud de flascó.obtenen un mal ús or defectes de desserialització insegura crear superfícies d'atac directe.
- Repositori de fonts compromeses
- Construir a partir d'una font modificada
- Escriure codi insegur
- Manipulació de fitxers crítics → tal com s'explica a Anàlisi de la porta del darrere chmod 777.
Atacs a la cadena de subministrament de programari en la fase de compilació
A la Fase de construcció, els desenvolupadors compileu i integren el codi en una versió funcional. perquè aquesta fase és tan crítica que els riscos inclouen saltar-se els controls de seguretat a la CI/CD pipeline, canviant el codi després del control de versions o comprometent el procés de compilació. conseqüentment, el codi maliciós pot colar-se en els artefactes sense ser vist.
- derivació CI/CD → vinculat a programari maliciós precompilat de GitHub.
- Modificar el codi després del control de codi font
- Procés de compilació compromès → mitigat amb Detecció d'alertes primerenques de DevSecOps.
- Repositori d'artefactes compromesos
Atacs a la cadena de subministrament de programari a la fase de paquets
L' Fase del paquet és quan ajuntem tot el codi per crear un producte final. Aquesta part és arriscada perquè algú podria utilitzar paquets incorrectes o canviar els llocs en línia on els obtenim. Els atacants poden fins i tot penjar versions nocives de paquets populars a aquests llocs web.
- Utilitza un paquet compromès → cobert per avaluacions d'escàners de programari maliciós.
- Registre de paquets compromesos
- Puja el paquet modificat → analitzat a Malware generador fals Namso-gen.
Atacs a la cadena de subministrament de programari en la fase de dependència
A la Etapa de dependència, afegim biblioteques i paquets de tercers al nostre programari. Aquesta etapa és arriscada perquè qualsevol problema en aquestes parts es pot estendre fàcilment i silenciosament a la resta del projecte.
- Utilitzeu la dependència compromesa → explicat amb Riscos de DoS en dependències ofuscades.
- Dependències obsoletes o vulnerables
- Riscos de dependència transitiva
- Registres de paquets maliciosos → mitigat amb Eines de seguretat DevOps i gestió de riscos de tercers.

Riscos comuns de la cadena de subministrament a cada etapa de la SDLC
| Etapa | Amenaces típiques | exemple |
|---|---|---|
| font | • Enviament de codi maliciós o insegur • Manipulació de fitxers crítics • Compromís del repositori font | XcodeGhost (2015): Codi maliciós injectat al compilador Xcode d'Apple, que es propaga per les aplicacions d'iOS. |
| Construir | • Eviteu CI/CD controls de seguretat • Modificació del codi després del control de codi font • Compromeses amb els repositoris d'artefactes | SolarWinds Orion (2020): els atacants es van infiltrar a la construcció pipeline, inserint una porta del darrere a les actualitzacions de programari signades. |
| paquet | • Pujada de paquets modificats • Registres de paquets d'intoxicacions • Distribució d'artefactes compromesos | EventStream NPM (2018): Un atacant va inserir una porta del darrere en un popular paquet NPM descarregat milers de vegades. |
| Dependència | • Ús de dependències obsoletes o vulnerables • Explotació de dependències transitives • Publicació de paquets maliciosos amb aspecte similar | Porta posterior de XZ Utils (2024): una biblioteca de compressió troiana gairebé es va distribuir a les distribucions de Linux. |
Tècniques comunes d'atac a la cadena de subministrament de programari
D'acord amb el CISSegons un informe del NIST, els atacs a la cadena de subministrament de programari sovint es divideixen en tres categories principals.
No obstant això, incidents recents mostren vectors addicionals que els desenvolupadors han d'entendre.
A continuació, ampliem les tècniques més rellevants amb exemples pràctics.
Actualitzacions de segrestos
Els atacants comprometen els mecanismes d'actualització legítims per distribuir programari maliciós.
Per exemple, l'atac NotPetya del 2017 va abusar del servidor d'actualització del programari fiscal MEDoc ucraïnès, proporcionant
programari maliciós destructiu per a netejadors disfressat de pegat. Per defensar-se contra aquest risc, els equips haurien d'aplicar detecció i resposta a amenaces per a DevOps pràctiques que marquen comportaments anòmals en els fluxos d'actualització.
Socavant la signatura de codi
Aquesta tècnica consisteix a fer un ús abusiu o robar certificats de signatura vàlids per fer que el codi maliciós sembli legítim.
Un cas notable va ser el compromís de CCleaner el 2017, on els atacants van distribuir programari troià signat amb certificats vàlids.
En conseqüència, les organitzacions necessiten controls d'integritat unificats com els que es descriuen a estratègies de plataforma de ciberseguretat
Compromís del codi obert
Els adversaris insereixen portes del darrere en paquets populars de codi obert, que posteriorment s'incorporen a milers de projectes.
L'incident d'EventStream NPM i la porta del darrere XZ Utils (2024) il·lustren la importància d'aquest vector.
Els desenvolupadors haurien de revisar recursos com ara Preguntes freqüents sobre seguretat de NPM i incidents de paquets typosquatted per aprendre a evitar les dependències enverinades.
Confusió de dependència
Descrit per primera vegada per Alex Birsan el 2021, aquest atac explota les col·lisions de noms entre registres de paquets interns i públics, enganyant els sistemes de compilació perquè extreguin versions malicioses en lloc de paquets interns de confiança.
Typosquatting i paquets maliciosos
Els atacants publiquen paquets maliciosos amb noms similars a biblioteques populars (per exemple, "reqeusts" en lloc de "requests").
Els desenvolupadors els instal·len accidentalment, introduint programari maliciós als seus projectes.
S'analitza un exemple real a programari maliciós de la generació Namso i a la nostra llista de escàners de programari maliciós de codi obert.
Construir Pipeline Manipulació
Com es va veure en el compromís de SolarWinds Orion, els atacants poden infiltrar-se en els servidors de compilació per injectar codi maliciós durant la compilació.
Això fa que tota la cadena d'artefactes signats no sigui fiable. Les tècniques de prevenció inclouen la monitorització. CI/CD integritat amb detecció d'alerta precoç i analitzant
Campanyes de programari maliciós precompilades de GitHub.
Com és un atac a la cadena de subministrament de programari: el cas de SolarWinds
Per sobre de tot, l'atac Orion de SolarWinds és l'exemple més conegut d'una violació de la cadena de subministrament de programari. Mostra com els atacants poden avançar pas a pas en el procés de compilació i, com a resultat, propagar codi nociu a milers d'usuaris.
Primer, els atacants van accedir als servidors de compilació de SolarWinds.
Després d'això, van afegir discretament codi maliciós a les actualitzacions d'Orion.
Com que aquestes actualitzacions es van signar i enviar com a programari de confiança, moltes empreses les van instal·lar sense conèixer el risc.
En total, més de 18,000 organitzacions es van veure afectades i els atacants van obtenir accés a sistemes molt sensibles.
Des del punt de vista d'un desenvolupador, aquest atac dóna tres lliçons senzilles:
- Les defenses perimetrals no són suficients: els atacants van canviar la compilació pipeline si mateix.
- Les comprovacions contínues són crítiquessegur build attestations, les comprovacions d'integritat i la detecció d'anomalies ajuden a bloquejar les manipulacions.
- Una construcció enverinada pot arribar a ser globalun sol pipeline un compromís pot crear una crisi de seguretat mundial.
Xygeni: La plataforma AppSec definitiva tot en un
Com que els atacs a la cadena de subministrament de programari poden afectar a cada pas de la SDLC,
la plataforma AppSec tot en un, Xígeni, protegeix les etapes de codi font, compilació, empaquetament i dependències. Ofereix als desenvolupadors i als equips de seguretat un lloc per prevenir, detectar i solucionar riscos d'una manera senzilla. Com a resultat, ja no cal fer malabarismes amb diverses eines, Xygeni cobreix tot el cicle de vida.
Protecció de l'etapa font
A la fase d'origen, els riscos inclouen insegurs commits, repositoris enverinats o fitxers alterats. Xygeni escaneja el codi en temps real amb profund SAST i detecció de secrets.
També bloqueja els nocius commits a través CI/CD guardrails.
D'aquesta manera, els problemes s'aturen abans que surtin del repositori.
Protecció de l'escenari de construcció
Durant la fase de construcció, els atacants poden intentar eludir pipelines o alterar artefactes.
Xygeni assegura el procés de construcció amb comprovacions compatibles amb SLSA, validació d'integritat i signatures sense clau. També vigila el comportament inusual a l'interior CI/CD treballs. Com a resultat, les compilacions manipulades es marquen immediatament i es bloquegen abans del llançament.
Protecció de l'etapa del paquet
En l'etapa de paquets, els registres compromesos o les biblioteques modificades sovint introdueixen programari maliciós. Detecció de programari maliciós i escaneig de llicències de Xygeni revisar cada artefacte, mentre AutoFix suggereix rutes d'actualització segures amb la seva anàlisi de riscos de remediació. Només els paquets verificats i conformes avancen en el pipeline.
Protecció de l'etapa de dependència
El codi de tercers és la superfície d'atac més gran. Anàlisi de la composició de programari de Xygeni (SCA) fa més que llistar les CVE, comprova si el codi arriscat pot ser realment explotat. També marca programari maliciós ocult i dependències transitives arriscades. Sobretot, això garanteix que els desenvolupadors només enviïn dependències segures.
Secrets i seguretat de la infraestructura
Més enllà del codi i els paquets, els atacs sovint exploten secrets filtrats o una infraestructura feble. Xygeni busca claus, tokens i credencials exposades en codi, configuracions i capes de Docker. També pot validar i revocar automàticament secrets filtrats amb Remediació d'AutoFix. Al mateix temps, IaC exploració evita configuracions errònies que els atacants podrien fer servir més tard.
Detecció i correccions més intel·ligents
La majoria d'eines s'aturen a les alertes. Xygeni va més enllà. El seu motor AutoFix crea pegats segurs, pull requestso guia pas a pas segons el problema. La seva vista de risc de correcció també mostra quina versió del pegat és la més segura, de manera que els equips solucionen els problemes sense afegir-ne de nous.
Una plataforma unificada
Perquè Xygeni combina SAST, SCA, detecció de programari maliciós, gestió de secrets, IaC escaneig, detecció d'anomalies i controls de compilació segurs en una sola plataforma AppSec,
ofereix una cobertura completa a tot el SDLCTant els desenvolupadors com els equips de seguretat obtenen una única font de confiança amb una visibilitat clara, solucions pràctiques i una protecció sòlida contra els atacs a la cadena de subministrament.
Considerant totes les coses, Xygeni, la plataforma AppSec definitiva tot en un, ajuda els equips a construir ràpidament i mantenir la seguretat. En protegir les etapes d'origen, compilació, empaquetament i dependències, i afegint correccions automatitzades a cada pas, garanteix que els atacs a la cadena de subministrament de programari s'aturin abans que arribin a la producció.

