






A mesura que el desenvolupament de programari esdevé més ràpid i més dependent del codi obert, la gestió de l'exposició mitjançant programari de gestió de riscos de tercers ara és una prioritat. Tanmateix, protegir la vostra base de codi significa anar més enllà de les auditories bàsiques. Un modern plataforma de gestió de riscos de tercers has d'anar a fons en el teu pipelines, les vostres dependències i els vostres recursos en temps d'execució. Per tant, els equips estan substituint els recursos obsolets programari de gestió de riscos de proveïdors externs amb eines que funcionen a la velocitat del desenvolupador. En aquest context, programari de gestió de riscos de tercers i proveïdors us ha d'ajudar a detectar programari maliciós, paquets obsolets, conflictes de llicències i configuracions insegures, de manera automàtica i contínua.
Introducció: el risc de tercers ja no només es tracta dels proveïdors
La majoria de les eines de risc de proveïdors se centren en les compres, no en pipelines. Et diuen qui va vendre el programari, no què s'executa realment dins de la teva aplicació. Mentrestant, els desenvolupadors continuen important, reutilitzant i implementant components de tercers cada dia.
Extreus dependències de registres públics, confies en paquets amb mantenidors que falten i implementes imatges de Docker que ningú ha escanejat mai. Els equips legals i de compliment no revisen aquests tercers. Els desenvolupadors els incorporen directament a la producció.
Per tant, necessiteu una nova estratègia. Per gestionar el risc de tercers a DevOps, heu d'escanejar codi real, rastrejar com es comporten els components i aplicar polítiques de confiança a tota la pila. El risc rau al vostre repositori, no en un contracte de proveïdor.
2. Per què el programari de gestió de riscos de proveïdors externs no pot veure què hi ha al vostre codi
Tradicionalment, el risc de tercers significava el risc del proveïdor. Enviaves un qüestionari, comprovaves les certificacions, potser feies una auditoria ràpida i continuaves. Tanmateix, el programari ja no funciona així.
Avui, la vostra base de codi extreu paquets de npm, PyPI, Maven, docker Hub, i més. No són proveïdors que contracteu, són col·laboradors que no coneixeu. Alguns d'ells mantenen dependències crítiques, d'altres no han actualitzat el seu codi en anys. I ocasionalment, algú penja programari maliciós disfressat de mòdul útil.
Com a resultat, aquests "proveïdors invisibles" representen una superfície d'atac creixent. Poden introduir:
- Vulnerabilitats crítiques
- Llicències incompatibles o arriscades (GPL, AGPL, SSPL…)
- Paquets abandonats sense futures actualitzacions
- Dependències troianitzades o càrregues útils ofuscades
En conseqüència, confiar només en el programari tradicional de gestió de riscos de tercers no us protegirà de les amenaces que ja hi ha dins vostre. pipelineSi la vostra estratègia de risc de tercers no inclou l'escaneig a nivell de component, esteu deixant un punt cec completament obert.
D'altra banda, marcs de compliment com ara DORA i NIS2, ara esperen que gestioneu el codi de tercers de la mateixa manera que gestioneu els serveis de tercers. Això inclou la governança de llicències, la procedència del programari i la mitigació activa de vulnerabilitats.
Quines capacitats de la plataforma de gestió de riscos de tercers realment importen
Si la vostra eina de gestió de riscos de tercers només fa un seguiment dels proveïdors, no s'està fixant en el problema real. Els desenvolupadors ara importen més codi sense revisar que mai, des de paquets, contenidors, scripts i... CI/CD complements. Per tant, el programari que envieu sovint conté centenars d'elements de tercers que no heu creat, revisat o verificat.
Per gestionar aquest risc correctament, el programari modern de gestió de riscos de tercers ha de complir un nou requisit standard i ha de funcionar al nivell on resideixen els riscos reals: a la vostra base de codi i pipelines.
Concretament, això és el que hauria d'oferir la solució correcta:
SBOMi visibilitat en una plataforma de gestió de riscos de tercers
No pots protegir allò que no pots veure. La teva plataforma ha d'identificar tots els components de tercers, incloses les dependències transitives i els paquets a nivell de sistema. Un sistema complet i actualitzat contínuament Llista de materials de programari (SBOM) ja no és opcional, sinó que ho exigeixen marcs de treball com DORA, NIS2 i l'Ordre Executiva 14028.
Detecció i governança de riscos de llicències
Les infraccions de llicència poden desencadenar demandes judicials o obligar-vos a obrir tota la vostra pila de programari. Les vostres eines han de detectar llicències d'alt risc (com AGPL o SSPL), aplicar polítiques personalitzades i detectar tipus de llicència desconeguts o en conflicte abans que arribin a la producció.
Alertes de manteniment i obsolescència
Les biblioteques obsoletes sovint són vulnerables, sense pegats i sense manteniment. La vostra plataforma us ha d'avisar quan un component no s'ha actualitzat en anys o quan el seu mantenidor ha desaparegut. Això ajuda a evitar que el deute tècnic es converteixi en deute de seguretat.
Detecció de programari maliciós i amenaces de la cadena de subministrament en temps real
Els paquets maliciosos no esperen revisions d'auditoria. Estan dissenyats per integrar-se i activar-se silenciosament. És per això que la vostra plataforma de gestió de riscos ha d'incloure una exploració en temps real de troians, portes del darrere, typosquatting i scripts sospitosos, abans que res d'això arribi al vostre entorn.
Accessibilitat i priorització integrades
Inundar els desenvolupadors amb 500 vulnerabilitats inexplotables no millora la seguretat. En canvi, crea soroll, retarda l'acció i fa perdre temps. Per tant, una plataforma útil ha d'anar més enllà. Ha de mostrar què és realment accessible i explotable a la teva aplicació. A més, ha de prioritzar els problemes en funció de l'impacte empresarial i reduir la fatiga d'alertes sense amagar els riscos reals.
Com actua Xygeni com a programari de gestió de riscos de tercers i proveïdors per a desenvolupadors
Les eines tradicionals dels proveïdors no protegeixen el vostre programari de les amenaces del món real. En comptes d'això, necessiteu una plataforma de gestió de riscos de tercers que examini dins del vostre codi, escanegi les vostres dependències i bloquegi el que és perillós, abans que es fusioni o es desplegui.
Així és com Xígeni ofereix una protecció real mitjançant un enfocament que prioritza el desenvolupador:
4.1 Construcció SBOMs amb visibilitat total de dependències
Tot programari sòlid de gestió de riscos de tercers ha de proporcionar un inventari complet i en temps real de les vostres dependències. Xygeni genera automàticament SBOMs en formats SPDX i CycloneDX.
- Obteniu una visibilitat completa de les dependències directes, transitives i no declarades
- SBOMs'actualitza amb cada compilació o escaneig, garantint el compliment continu
- Exporteu-los o incrusteu-los en atestacions per demostrar la confiança en la vostra cadena de subministrament
Com a resultat, elimineu els punts cecs i reduïu la sobrecàrrega d'auditoria.
4.2 Detectar riscos de manteniment en programari de gestió de riscos de tercers i proveïdors
Tot i que moltes eines enumeren vulnerabilitats, poques mostren quins components estan desactualitzats o ja no es mantenen. Xygeni sí que ho fa.
Marca:
- Biblioteques sense actualitzacions en més d'un any
- Projectes sense mantenidors actius
- Components sense pegats amb riscos coneguts
Aquests són riscos silenciosos. Sense visibilitat, persisteixen. Tanmateix, Xygeni els destaca aviat perquè el vostre equip pugui actuar abans que es converteixin en passius.
4.3 Aplicar automàticament el compliment de la llicència
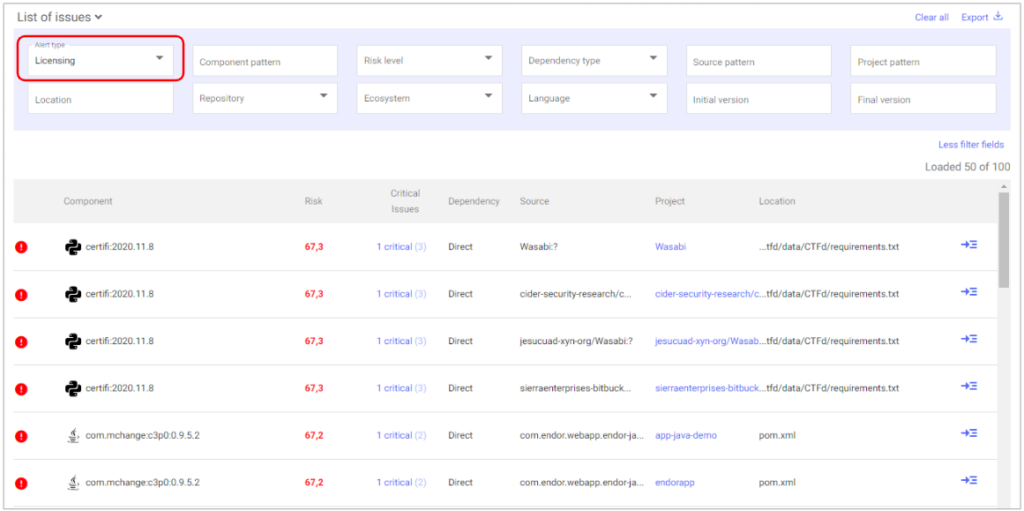
Una part crítica de qualsevol programari de gestió de riscos de tercers i proveïdors és visibilitat del risc de llicència.
Xígeni analitza la llicència de cada paquet i mostra alertes quan:
- Un component inclou llicències de tipus Copyleft o AGPL
- Tens termes contradictoris o desconeguts
- Una dependència infringeix la vostra política interna d'OSS
Veureu alertes marcades amb una icona 🚫. Si feu clic, es mostrarà la llicència exacta, el nivell d'impacte i l'acció suggerida. D'aquesta manera, eviteu les infraccions de la llicència abans que siguin legals.
4.4 Detecció i bloqueig de programari maliciós en temps real
Standard El programari de gestió de riscos de proveïdors externs no ho té en compte completament: programari maliciós dins de les vostres dependències.
Xygeni busca programari maliciós conegut utilitzant informació sobre amenaces de GitHub, OSV i NVD. A més, executa anàlisis de comportament per detectar programari maliciós de dia zero i polimòrfic abans que s’estengui.
Els paquets maliciosos es marquen amb una icona ☣️. Així, podeu revisar totes les metadades, veure l'origen i posar en quarantena el component a l'instant. Aquest nivell de protecció és essencial per als sistemes moderns. pipelines.
4.5 Prioritzeu allò que realment afecta la vostra aplicació
No totes les vulnerabilitats són iguals. Amb les eines tradicionals, perds temps solucionant CVE que no afecten el teu codi.
La plataforma de gestió de riscos de tercers de Xygeni prioritza els riscos reals mitjançant:
- Anàlisi d'accessibilitat: comprova si realment s'utilitza codi vulnerable
- Puntuació EPSS: prediu la probabilitat d'explotació al món real
Aquesta combinació filtra el soroll i garanteix que el vostre equip solucioni el que realment importa, ràpidament.
4.6 Remeiar els riscos automàticament des de les vostres relacions públiques
La majoria de programari de gestió de riscos de tercers us deixen la remediació a vosaltres. Però Xygeni va més enllà.
Quan detecta un problema, t'ajuda a solucionar-lo automàticament:
- Correcció automàtica suggereix la millor versió segura
- S'obre a pull request amb context i registre de canvis
- Podeu aplicar diverses correccions de manera massiva
Això estalvia hores de treball manual i elimina les conjectures a l'hora de posar pegats.
Juntes, aquestes capacitats converteixen Xygeni en un veritable programari de gestió de riscos de tercers i proveïdors per a desenvolupadors, no només per al compliment normatiu. Evitareu el programari maliciós, les infraccions de llicències i la deriva de dependències abans que causin danys.
Programari de gestió de riscos de proveïdors externs vs. controls a nivell de codi
| Característica / Àrea de risc | Programari de risc de proveïdors antics | Plataforma de gestió de riscos de tercers Xygeni |
|---|---|---|
| Fa un seguiment de les dades legals i de contractació | ✅ Sí | ✅ Sí (via SBOM + metadades de la llicència) |
| Analitza les dependències del codi | ❌ No | ✅ Sí (en temps real) SCA amb SBOM Generació) |
| Detecta paquets abandonats o sense manteniment | ❌ No | ✅ Sí (mitjançant metadades + anàlisi de manteniment) |
| Identifica llicències de risc o amb Copyleft | ⚠️ Parcial (revisió manual) | ✅ Sí (detecció automatitzada de riscos de llicència) |
| Bloqueja programari maliciós conegut i desconegut | ❌ No | ✅ Sí (mitjançant alerta primerenca + escaneig de comportament) |
| Prioritza les vulnerabilitats explotables | ❌ No | ✅ Sí (Assolibilitat + puntuació EPSS) |
| Genera automàticament la correcció pull requests | ❌ No | ✅ Sí (AutoFix + PRs massives) |
| S'integra en CI/CD pipelines | ❌ No | ✅ Sí (portes de pre-fusió, pre-implementació, d'atestat) |
| Compleix els requisits de tercers DORA / NIS2 | ⚠️ Limitat | ✅ Sí (codi, llicència i cobertura de procedència) |
5. Ús de programari de gestió de riscos de tercers per complir amb DORA i NIS2
La seguretat no es tracta només de protegir el teu pipelines, també es tracta de demostrar que ho estàs fent. A mesura que les noves regulacions eleven el llistó, les empreses necessiten una plataforma de gestió de riscos de tercers que ajudi a complir amb les normes sense bloquejar el lliurament.
Analitzem com Xygeni ho fa possible.
DORA i NIS2: De proveïdors externs a codi obert
L' Llei de resiliència operativa digital (DORA) i la Directiva NIS2 ambdues impulsen una supervisió més estricta per part de tercers. Tanmateix, no s'aturen als proveïdors. Aquestes lleis inclouen explícitament els components de programari que feu servir a la vostra pila, especialment de codi obert.
En conseqüència, el programari de gestió de riscos de tercers ha de:
- Monitoritzar els components OSS en temps real
- Detectar amenaces conegudes i desconegudes (inclòs programari maliciós)
- Fer complir la llicència
- Seguiment de la procedència i la integritat del programari
- Mantenir-se al dia SBOM per llançament
Xygeni fa tot això des del primer moment, integrant-ho en el vostre sistema existent CI/CD i eines de control de versions. Sense passos addicionals.
Ordre Executiva 14028 i SBOM Requisits
Als EUA, OE 14028 fa SBOMun requisit legal per als proveïdors de programari federals. Però fins i tot fora del govern, els proveïdors ara han de mostrar total transparència sobre el que hi ha a les seves compilacions.
Xygeni t'ajuda a mantenir-te al capdavant:
- Es genera automàticament SBOMs per a cada compilació a SPDX o CycloneDX
- Signa i emmagatzema aquests SBOMs juntament amb la construcció d'artefactes
- Inclou metadades de llicència i vulnerabilitat
- Admet tant l'emmagatzematge d'artefactes de registre públic com el privat
Amb aquest nivell de traçabilitat, podeu superar auditories, respondre a consultes dels clients i mantenir una transparència completa del programari a gran escala.
Atestació contínua i aplicació de polítiques
Xygeni no és només un escàner. Impulsa la confiança automàticament mitjançant:
- Signat atestacions integrals
- Portes de polítiques en temps real basades en els resultats de l'escaneig
- Centralitzat dashboards per a auditoria i revisió de compliment
Això ajuda el vostre equip a demostrar que tots els riscos de tercers, ja siguin basats en proveïdors o en codi, estan identificats, verificats i controlats.
Compliment del desenvolupador primer
A diferència del programari de gestió de riscos de proveïdors externs, Xygeni no requereix nous fluxos de treball. Els desenvolupadors continuen treballant com sempre mentre la plataforma gestiona les llicències, el programari maliciós i SBOM validació entre bastidors.
Aquest equilibri entre automatització i visibilitat garanteix que:
- Els desenvolupadors no s'alenteixen
- Els equips de seguretat mantenen el control
- Els auditors obtenen una traçabilitat completa
I, en definitiva, la vostra organització compleix les normes sense friccions.
6. Per què la cobertura de la plataforma de gestió de riscos de tercers ha de començar amb el codi
El risc de tercers ja no és només un problema d'adquisició. En canvi, és un problema de programari al qual els desenvolupadors s'enfronten cada dia. La vostra exposició prové de dependències no fiables, biblioteques obsoletes, paquets maliciosos i infraccions de llicències amagades a les profunditats de la vostra pila.
Tot i que molts equips encara depenen d'eines tradicionals, programari de gestió de riscos de proveïdors externs antics mai va ser dissenyat per gestionar aquest nivell de complexitat. Se centra en els proveïdors, no en el codi. Com a resultat, deixa punts cecs que els atacants poden explotar. En el DevOps modern, necessiteu més que llistes de control. Necessiteu una plataforma de gestió de riscos de tercers que realment escaneja el que creeu i protegeix el que envieu.
Això és exactament el que ofereix Xygeni. Va més enllà de l'anàlisi superficial i ofereix al vostre equip una protecció real. Des de la detecció de programari maliciós fins a SBOM automatització per al seguiment de llicències i priorització basada en l'accessibilitat, t'ajuda a:
- Controla què entra a la teva cadena de subministrament de programari abans que arribi a la producció
- Compleix amb marcs de treball com DORA, NIS2 i EO 14028 sense esforç
- Resol els problemes automàticament amb pull request correccions en context
- Demostra confiança en cada compilació, repositori i pipeline de forma consistent

