






Els equips moderns de DevSecOps es mouen ràpidament, i mantenir la seguretat alineada amb aquesta velocitat és essencial. Comprendre l'anàlisi estàtica enfront de l'anàlisi dinàmica us ajuda a detectar vulnerabilitats aviat i a confirmar les correccions abans del llançament. A la pràctica, ambdós mètodes constitueixen la base de l'anàlisi estàtica i dinàmica en seguretat, que abasta la qualitat del codi i el comportament en temps d'execució.
Tanmateix, aquesta comparació va més enllà de les definicions. Els desenvolupadors també han d'entendre les proves estàtiques enfront de les proves dinàmiques per triar la tècnica adequada per a cadascuna. SDLC fase. De la mateixa manera, aprendre com funciona l'anàlisi de codi estàtic i dinàmic a la pràctica ajuda els equips a aplicar les eines adequades per a la prevenció i la validació. Conèixer la diferència entre l'anàlisi estàtica i la dinàmica us permet crear un programari més fort des del principi. commit a la producció.
1. Anàlisi estàtica vs. dinàmica: per què és important
Quan les proves de seguretat només es fan després del desplegament, ja és massa tard. Traslladar les comprovacions abans estalvia temps, redueix el risc i millora la qualitat del llançament.
Aquí és on l'anàlisi estàtica enfront de l'anàlisi dinàmica esdevé crítica. L'anàlisi estàtica examina el codi abans que s'executi, mentre que l'anàlisi dinàmica observa el comportament a mesura que s'executa l'aplicació.
D'acord amb el Guia de proves d'OWASP, la combinació d'aquests mètodes ofereix la visibilitat més àmplia tant dels riscos potencials com dels actius. En resum, l'anàlisi de codi estàtica i dinàmica uneix el desenvolupament i les proves exposant vulnerabilitats abans que ho facin els atacants.
Per als equips de DevSecOps, aquest enfocament manté la seguretat contínua i integrada a tot el procés. SDLC.
2. Què és l'anàlisi estàtica (SAST)
Com funciona?
L'anàlisi estàtica avalua el codi font, els binaris o el bytecode sense execucióCerca defectes de seguretat comuns com ara injecció SQL, xifratge feble o validació d'entrada no segura.
A més, les eines de proves estàtiques s'integren en CI/CD pipelineperquè els desenvolupadors rebin alertes mentre codifiquen. Per exemple, durant un pull request, SAST assenyala les línies vulnerables i suggereix alternatives més segures.
Quan aplicar-ho
Les proves estàtiques funcionen millor a principis del SDLC, durant les etapes de codificació i compilació.
Com s’explica a NIST SP 800-218, el desplaçament a l'esquerra evita costoses repeticions i millora la traçabilitat. Per tant, l'aplicació proves estàtiques vs proves dinàmiques La lògica primerenca us ofereix resultats de seguretat més ràpids, més econòmics i més predictibles.
3. Què és l'anàlisi dinàmica (DAST)?
Com funciona?
L'anàlisi dinàmica examina l'aplicació mentre s'executa en un entorn segur. En lloc d'escanejar codi, interactua amb els punts finals i observa el comportament en resposta a atacs simulats.
Per exemple, una eina DAST pot provar els punts finals de l'API per detectar defectes d'injecció o d'autenticació.
Quan aplicar-ho
Les proves dinàmiques solen tenir lloc més tard en el cicle de vida, un cop que una compilació d'aplicació estigui disponible.
Confirma si les vulnerabilitats detectades per eines estàtiques són realment explotables. La combinació de mètodes d'anàlisi de codi estàtic i dinàmic crea un bucle de retroalimentació complet entre la prevenció i la validació.
4. Anàlisi estàtica vs. anàlisi dinàmica: diferències clau
Ambdós enfocaments tenen com a objectiu identificar vulnerabilitats, però difereixen en metodologia, moment i context. La taula següent compara proves estàtiques vs proves dinàmiques en termes senzills per a desenvolupadors.
| Aspecte | Anàlisi estàtica (SAST) | Anàlisi Dinàmica (DAST) |
|---|---|---|
| Metodologia | Examina el codi sense executar-lo. | Prova l'aplicació mentre està activa. |
| Àrea d’enfocament | Lògica de codi, flux de dades, validació d'entrada i secrets codificats. | Autenticació, configuració i comportament en temps d'execució. |
| Pràctiques en SDLC | Al principi, durant les etapes de codificació i compilació. | Més tard, durant les fases de posada en escena o de proves. |
| Velocitat de detecció | Comentaris ràpids dins dels IDE o pipelines. | Retroalimentació més lenta perquè requereix un entorn actiu. |
| Limitacions | Pot mancar de context d'execució o passar per alt defectes dependents de la lògica. | No es pot veure el codi a nivell font ni els errors de lògica profunda. |
En resum, l'anàlisi de codi estàtic i dinàmic us ajuda a equilibrar la precisió i validació. L'anàlisi estàtica troba possibles debilitats ràpidament, mentre que l'anàlisi dinàmica confirma què passa quan els usuaris reals interactuen amb la vostra aplicació.
5. Per què combinar SAST i DAST millora la seguretat
Cap dels dos mètodes per si sol ofereix una cobertura completa. Quan s'apliquen tots dos, l'anàlisi estàtica i dinàmica en seguretat ofereix informació contínua des del codi fins al temps d'execució.
Per exemple, l'anàlisi estàtica pot identificar una consulta no segura, mentre que les proves dinàmiques poden verificar si aquesta consulta realment es pot explotar.
Com que aquestes eines treballen a diferents capes, es reforcen mútuament. A més, la combinació de proves estàtiques amb proves dinàmiques redueix les falses alarmes, augmenta la confiança dels desenvolupadors i garanteix que les correccions es validin abans del llançament.
6. Com Xygeni millora l'anàlisi estàtica amb les capacitats modernes d'AppSec
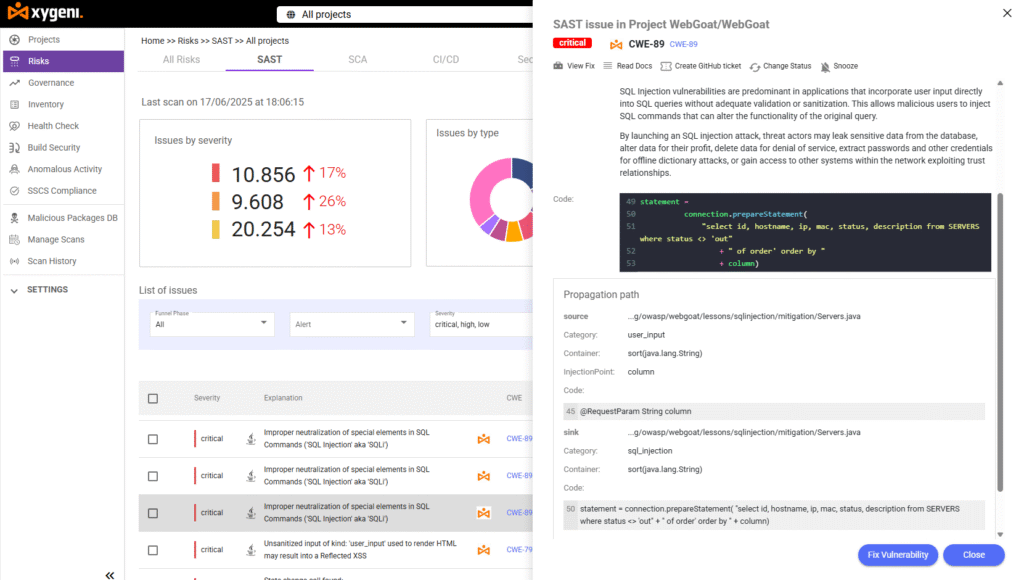
Xígeni millora els fluxos de treball d'anàlisi estàtica enfront de l'anàlisi dinàmica fent que les proves estàtiques siguin més ràpides, precises i fàcils de desenvolupar. SAST El motor detecta vulnerabilitats de codi de manera anticipada, aplica correccions generades per IA i evita que codi maliciós entri en producció.
Troba defectes d'injecció, xifratge feble, desserialització insegura i riscos de la cadena de subministrament com ara portes del darrere incrustades.
Amb Correcció automàtica d'IA, els desenvolupadors reben recomanacions de codi segur directament a la seva pull requestsA més, la priorització intel·ligent classifica les vulnerabilitats per explotabilitat, cosa que ajuda els equips a centrar-se primer en les troballes més rellevants.
D'acord amb el Benchmark d'OWASP, Xygeni aconsegueix una precisió de detecció gairebé perfecta amb un mínim de falsos positius.
Això permet als desenvolupadors dedicar menys temps a revisar el soroll i més temps a millorar la seva base de codi.
Més enllà de l'anàlisi estàtica, Xygeni també integra mòduls complementaris:
- SCA amb Accessibilitat i EPSS: Destaca les dependències explotables.
- Secrets de seguretat: Detecta i revoca les credencials exposades.
- IaC Security: Valida plantilles de Terraform, Kubernetes i CloudFormation.
- Detecció de programari maliciós: Identifica els paquets compromesos a les teves compilacions.
- ASPM Dashboard: Ofereix visibilitat en tots els components d'AppSec.
Com a resultat, Xygeni es transforma anàlisi de codi estàtic vs. dinàmic en un procés unificat i automatitzat que s'adapta naturalment als fluxos de treball moderns de DevSecOps.
7. Pensaments finals
Tots dos mètodes són essencials per construir programari segur. Les proves estàtiques vs. les proves dinàmiques no són una competició sinó una col·laboració. L'anàlisi estàtica ajuda a prevenir vulnerabilitats durant la codificació, i l'anàlisi dinàmica verifica que les correccions funcionen en condicions reals.
L'ús conjunt de tots dos ofereix una visibilitat completa, una detecció més ràpida i una major confiança.
Amb eines d'escaneig de vulnerabilitats d'aplicacions com Xygeni, els equips poden sol·licitar Anàlisi estàtica i dinàmica en seguretat automàticament, mantenint la protecció contínua sense alentir el lliurament.
👉 Comença la teva prova gratuïta: analitza el teu codi per detectar vulnerabilitats avui mateix.
👉 Reserva una demostració! Vegeu com Xygeni millora el vostre flux de treball d'AppSec.
Sobre l'autor
Escrit per Fàtima Said, Director de màrqueting de continguts especialitzat en seguretat d'aplicacions a Seguretat Xygeni.
Fátima crea contingut basat en la recerca i fàcil d'usar per a desenvolupadors sobre AppSec. ASPMi DevSecOps. Tradueix conceptes tècnics complexos en coneixements clars i pràctics que connecten la innovació en ciberseguretat amb l'impacte empresarial.

