





El programari de codi obert (OSS) s'ha convertit en l'eix vertebrador dels ecosistemes digitals moderns, impulsant la innovació, la rendibilitat i el desenvolupament ràpid. Tanmateix, aquesta obertura introdueix diversos reptes de seguretat que les organitzacions han d'abordar per protegir les seves aplicacions i mantenir un entorn de desenvolupament segur.
Què és la seguretat del programari de codi obert
La seguretat del programari de codi obert és la pràctica i les eines per garantir que el component de programari de codi obert sigui segur; aquesta pràctica podria incloure la gestió de la seguretat, el compliment de les llicències i la qualitat del codi.
La importància de la seguretat del programari de codi obert
La seguretat en programari de codi obert fa referència a les pràctiques i eines que protegeixen els components de programari de codi obert. Aquestes pràctiques sovint inclouen la gestió de vulnerabilitats, el compliment de les llicències i la garantia de la qualitat general del codi. Mitjançant l'ús d'eines automatitzades com ara la seguretat de programari de codi obert de Xygeni, les organitzacions poden optimitzar l'escaneig de vulnerabilitats, fer un seguiment del compliment i gestionar les actualitzacions. Això permet als desenvolupadors centrar-se en oferir programari d'alta qualitat sabent que els seus projectes són segurs.
Tanmateix, la mateixa obertura que defineix el programari obert crea problemes de seguretat. La col·laboració fomenta la innovació, però també pot fer que el programari sigui susceptible a amenaces. Informe de seguretat de la Fundació de Programari Apache El 2023 es van documentar 660 noves vulnerabilitats en un sol any, cosa que reforça que la seguretat del programari obert (OSS) és una batalla constant.
Equilibrar innovació amb seguretat
A mesura que el programari de codi obert continua donant forma al futur de la tecnologia, és fonamental equilibrar la innovació i la seguretat. Aquest equilibri requereix una vigilància contínua i solucions de seguretat avançades. Esteu equilibrant la innovació amb la seguretat en la vostra estratègia de codi obert? La seguretat del codi obert no és només una tasca tècnica, sinó una constant. commitper protegir el vostre negoci i els béns digitals comuns.
L'impacte en les empreses: un efecte dominó
Aquestes vulnerabilitats en els components de programari OSS poden tenir un impacte devastador en les empreses:
- Incompliment de dades: les vulnerabilitats utilitzades poden explotar-les fàcilment per permetre als atacants robar dades sensibles, causant-los així pèrdues financeres i un gran dany a la reputació.
- Pertorbacions operatives: Porta a l'exposició dels sistemes i aplicacions crítiques que utilitza l'organització, ja que depenen de components de programari obert (OSS) que són vulnerables a interrupcions.
- Dany a la reputacióLes notícies sobre una violació de seguretat a causa d'una vulnerabilitat de l'OSS podrien arruïnar la reputació de l'empresa, deteriorant greument la confiança dels seus clients i fins i tot provocant demandes.
Riscos i vulnerabilitats clau del programari de codi obert
Tot i que el programari de codi obert (OSS) ofereix grans avantatges, com ara impulsar la innovació, reduir costos i accelerar el desenvolupament, aquests beneficis comporten greus riscos de seguretat. És crucial entendre la seguretat del programari de codi obert per protegir els vostres sistemes de possibles amenaces.
Components obsolets
Un dels riscos més grans del programari de codi obert és l'ús de components obsolets o sense manteniment. Sovint, els projectes es basen en versions més antigues que ja no reben actualitzacions, deixant exposades vulnerabilitats conegudes. Segons el 2020 Open Source Security i Informe d'anàlisi de riscos (OSSRA)El 70% de les bases de codi revisades tenien components de més de quatre anys. Això deixa el programari exposat a atacs que exploten aquestes vulnerabilitats sense pegats.
Reptes de llicència
Un altre repte amb el programari de codi obert (OSS) és la gestió de llicències. Els projectes d'OSS inclouen diverses llicències, cadascuna amb regles i obligacions específiques. Si les organitzacions no van amb compte, poden violar accidentalment aquests termes, cosa que pot provocar disputes legals o fins i tot la divulgació forçada de codi propietari. Una enquesta de Synopsys Black Duck va trobar que el 68% de les bases de codi tenien conflictes de llicència, cosa que posa de manifest la freqüència d'aquest problema.
Injecció de codi maliciós
La naturalesa oberta del programari de codi obert és excel·lent per a la col·laboració, però també pot obrir la porta perquè els malfactors injectin codi maliciós. Sense un procés de revisió exhaustiu, el codi nociu podria passar desapercebut, especialment en projectes que no tenen controls de seguretat rigorosos. Hi ha hagut casos en què les portes del darrere i altres funcionalitats malicioses han passat desapercebudes, cosa que emfatitza la necessitat de revisions de codi vigilants i una verificació de les contribucions.
Un exemple notable va ocórrer el 2018 quan actors maliciosos van afegir una porta del darrere al popular flux d'esdeveniments biblioteca, afectant milers de projectes. Aquesta bretxa va passar desapercebuda durant mesos, demostrant la importància de la revisió vigilant del codi i la verificació de les contribucions per a la seguretat del programari obert.
Abordar aquests riscos
La vostra organització està preparada per gestionar aquests riscos? Mantenir-se proactiu és clau. Cal mantenir regularment els components, revisar a fons les contribucions i complir els requisits de llicència. standard pràctiques Les organitzacions que es beneficien del programari de codi obert (OSS) haurien d'invertir en les eines i la infraestructura adequades. Aquestes eines ajuden a fer un seguiment de les versions, identificar vulnerabilitats conegudes i garantir el compliment dels termes de la llicència. Quan aquestes pràctiques estan implementades, el programari de codi obert pot continuar fomentant la innovació sense sacrificar la seguretat ni el compliment legal.
Estratègies efectives per a la seguretat del programari de codi obert
Analitzem algunes estratègies efectives per protegir el programari de codi obert (OSS) i explorem com les eines de seguretat de programari de codi obert de Xygeni poden reforçar la vostra postura de seguretat.
Desenvolupament de polítiques
La base de qualsevol estratègia de seguretat sòlida de programari de codi obert comença amb una política clara. Aquesta política hauria de definir exactament quins components són segurs d'utilitzar i descriure les normes per a les contribucions, el compliment de les llicències i la gestió de vulnerabilitats. També garanteix que tots els implicats en el projecte entenguin els seus rols i responsabilitats per mantenir el programari segur.
Seguiment continu
La seguretat no és una tasca puntual; requereix una supervisió contínua. Les organitzacions haurien d'analitzar regularment les seves bases de codi per detectar vulnerabilitats conegudes, assegurar-se que els seus components OSS estiguin actualitzats i estar al corrent dels nous avisos de seguretat. Aquest enfocament proactiu permet als equips detectar i abordar les amenaces aviat, evitant que els problemes de seguretat s'agreugin.
Integració d'eines de seguretat
Automatització dels processos de seguretat dins del vostre desenvolupament de programari pipeline és crític. Si feu servir eines de seguretat de programari de codi obert com Xygeni, podeu integrar l'escaneig de vulnerabilitats, el seguiment de dependències i les comprovacions de compliment de llicències directament al vostre CI/CD pipelineAquestes eines no només redueixen els esforços manuals, sinó que també ajuden els equips a equilibrar la seguretat amb el ritme ràpid de desenvolupament i innovació.
Eina completa de seguretat de programari de codi obert de Xygeni
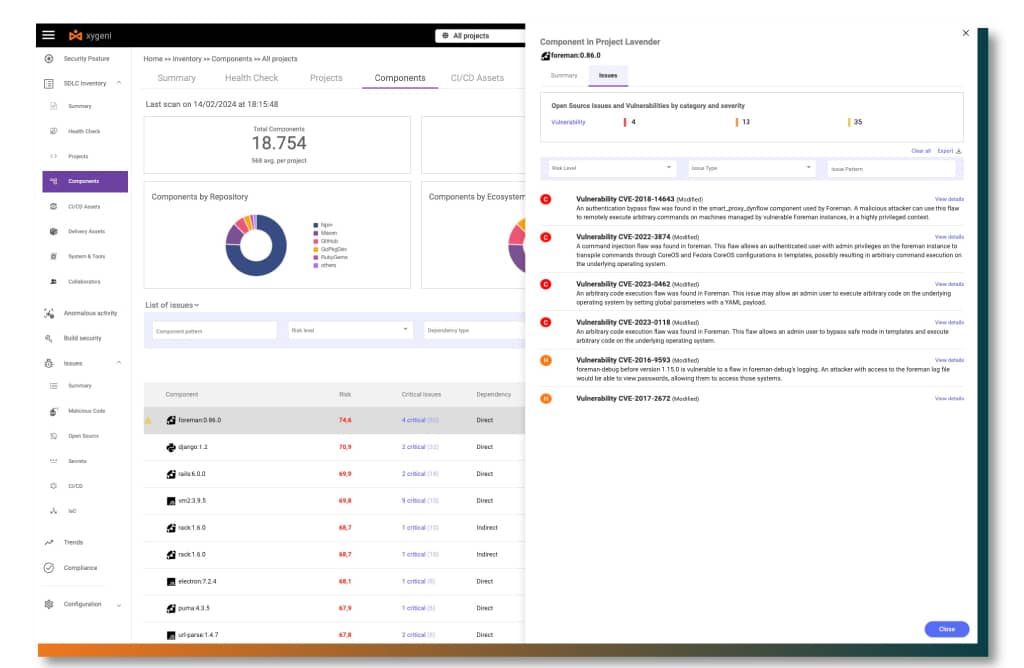
Xygeni ofereix un enfocament complet i automatitzat per gestionar els reptes de seguretat de l'OSS:
- Escaneig automatitzat de vulnerabilitatsIntegrant-se amb la Base de Dades Nacional de Vulnerabilitats (NVD), Xygeni realitza escaneigs de vulnerabilitats en temps real. La seva Gestió Automatitzada de la Postura de Seguretat (ASPM) avalua les vulnerabilitats en funció del seu risc, cosa que ajuda les organitzacions a prioritzar les solucions de manera més eficaç.
- Monitorització de components obsoletsXygeni fa un seguiment continu de les versions dels components i avisa els equips quan els elements obsolets podrien amenaçar la seguretat i la funcionalitat dels seus projectes, instant a actualitzacions o substitucions oportunes.
- Compliment de la llicènciaNavegar per les llicències de codi obert pot ser complex, però Xygeni simplifica el procés. Escaneja i identifica les llicències de cada component, cosa que ajuda el vostre equip a evitar problemes legals i alhora garanteix el compliment de les polítiques organitzatives.
- SBOM GeneracióXygeni genera una llista de materials de programari detallada (SBOM) per millorar la transparència, complir els requisits normatius i mantenir un inventari complet de tot el programari de codi obert utilitzat en el vostre projecte.
- Servei d'Alerta PrecoçEl servei d'alerta primerenca de Xygeni canvia el vostre enfocament de seguretat de reactiu a proactiu. Analitza els nous paquets de codi obert tan bon punt es publiquen, identificant vulnerabilitats o programari maliciós abans que puguin infiltrar-se al vostre sistema.
Invertint en les eines de seguretat de programari de codi obert de Xygeni, les organitzacions poden protegir eficaçment el seu programari, permetent la innovació alhora que mantenen els actius digitals segurs.
El futur de la seguretat del programari de codi obert
De cara al futur, el programari de codi obert continuarà sent una pedra angular del desenvolupament tecnològic. Però a mesura que Informe de seguretat de l'ASF 2023 com demostra, les vulnerabilitats només augmentaran a mesura que el programari de codi obert (OSS) s'estengui més. Trobar l'equilibri adequat entre innovació i seguretat és crucial. Solucions com Xygeni seran essencials per navegar per aquest panorama complex, garantint que les organitzacions puguin aprofitar el poder del programari de codi obert alhora que mantenen fortes salvaguardes de seguretat.
Automatitzant la gestió de vulnerabilitats, fent complir les normes de llicència i proporcionant una detecció precoç d'amenaces, Xygeni està liderant el camí per assegurar el futur del programari de codi obert.
Pren el control del teu OSeguretat de programari de font de llapis avui
A punt per veure com Xygeni pot ajudar a protegir els vostres projectes? Mireu la nostra demostració en vídeo or Prova Xygeni gratuïtament!