






Führen Sie a Codequalitätsprüfung Sie können eine Codebasis analysieren und erhalten einen Bericht über Komplexität, Duplikation, toten Code und Namensgebung. Führen Sie einen solchen Bericht aus. code security aus der Ferne überprüfen auf der gleichen Codebasis und Sie erhalten einen Bericht über SQL-Injection, Cross-Site-Scripting und AuthentifizierungsfehlerGleiche Dateien. Zwei Berichte. Üblicherweise zwei verschiedene Tools, zwei verschiedene dashboardund zwei Teams, die sich selten austauschen.
Diese Aufteilung ist in der Softwareentwicklung so üblich, dass die meisten Teams sie gar nicht mehr wahrnehmen. Sie ist auch der Grund dafür, dass ein Wartbarkeitsproblem und ein Sicherheitsproblem, die in derselben Funktion auftreten, als zwei unabhängige Tickets anstatt als ein einziges behandelt werden.
Hier erfahren Sie, was die einzelnen Prüfungen tatsächlich leisten, wo sie sich überschneiden und wo das „Zwei-Werkzeuge-Modell“ an seine Grenzen stößt.
Was ist eine Codequalitätsprüfung?
Eine Codequalitätsprüfung ist eine statische Analyse, die misst, wie wartbar, lesbar und strukturell solide ein Quellcode ist, unabhängig davon, ob er angreifbar ist. Sie fragt nicht: „Kann ein Angreifer dies knacken?“, sondern: „Kann ein Entwickler dies in sechs Monaten gefahrlos ändern?“
Eine Codequalitätsprüfung bewertet typischerweise Folgendes:
- Code riecht: Strukturmuster, die es erschweren, Code im Laufe der Zeit zu ändern
- Zyklomatische und kognitive KomplexitätFunktionen und Klassen, die so weit gewachsen sind, dass sie nicht mehr gefahrlos von jedem geändert werden können
- WartbarkeitDie Gesamtkosten für die weitere Arbeit an einer bestimmten Datei oder einem bestimmten Modul.
- Toter Code: unerreichbarer oder ungenutzter Code, der dauerhaft mitgeführt wird
- Vervielfältigung: Schulden durch Kopieren und Einfügen, bei denen eine Korrektur an fünf Stellen erfolgen muss und an drei Stellen durchgeführt wird.
- Regeln der Namensgebung: Verstöße, die die Kosten für jeden zukünftigen Leser erhöhen
Das Ergebnis einer Codequalitätsprüfung ist üblicherweise eine Punktzahl, eine Trendlinie und eine lange Liste von Feststellungen, die nach einem festgelegten Schweregrad der Regel und nicht nach deren tatsächlicher Auswirkung geordnet sind.
Was ist ein Code Security Prüfen?
A code security prüfen, formeller Statische Anwendungssicherheitstests (SAST)Es durchsucht den Quellcode nach ausnutzbaren Sicherheitslücken, bevor die Anwendung überhaupt ausgeführt wird. Dabei sucht es nach spezifischen Mustern, die es einem Angreifer ermöglichen, Aktionen auszuführen, die die Anwendung niemals zulassen sollte.
A code security Die Überprüfung erfasst typischerweise Folgendes:
- EinspritzfehlerSQL-Injection, Befehlsinjektion, Code-Injektion
- Cross-Site-Scripting (XSS)Ungeprüfte Eingaben, die es einem Angreifer ermöglichen, Skripte in der Sitzung eines anderen Benutzers auszuführen
- Fehlkonfigurationen und Informationslecks: Einstellungen und Codepfade, die unbeabsichtigt Daten offenlegen
- Puffer läuft überSpeicherverwaltungsprobleme, die die Integrität der Anwendung gefährden können
- Authentifizierungs- und Autorisierungslückenschwache oder fehlende Zugriffskontrolle
Erkenntnisse aus a code security Die Überprüfung umfasst eine CWE-Klassifizierung, eine Schweregradbewertung und (bei ausgereiften Tools) Hinweise auf Ausnutzbarkeit, was ein ernstes Problem von einem schwerwiegenden unterscheidet. SAST Ein Werkzeug, das lediglich Mustervergleiche durchführt und hofft.
Codequalitätsprüfung vs. Code Security Prüfen Sie: Die wichtigsten Unterschiede
| Codequalitätsprüfung | Code Security Überprüfen (SAST) | |
|---|---|---|
| Kernfrage | Ist dies gefahrlos möglich? | Kann dies ausgenutzt werden? |
| Was es misst | Komplexität, Duplikation, toter Code, Namensgebung, Wartbarkeit | Einschleusung, XSS, Fehlkonfiguration, Authentifizierungsfehler, Speicherprobleme |
| Standard Referenz | Internes Qualitätsmodell, keine universelle Zertifizierung standard | CWE (Common Weakness Enumeration), validiert anhand von Benchmarks wie OWASP |
| Typischer Besitzer | Engineering / Vizepräsident Engineering | AppSec / DevSecOps |
| Folge des Ignorierens | Steigende Änderungskosten, langsamere Einarbeitung, instabile Releases | Datenleck, Compliance-Verstoß, ausgenutztes Produktionssystem |
| Wo es läuft | CI, lokale CLI | CI, lokale CLI und (bei fortgeschritteneren Tools) die IDE |
Es handelt sich nicht um konkurrierende Prüfungen. Sie beantworten zwei unterschiedliche Fragen zu denselben Codezeilen, und genau deshalb verursacht ihre isolierte Ausführung Probleme.
Warum die meisten Codeanalyse-Tools sie trennen
Die meisten Organisationen führen bereits beide Prüfungen durch. Sie führen sie lediglich in zwei verschiedenen Produkten, mit zwei verschiedenen Konsolen, zwei verschiedenen Backlogs und zwei verschiedenen Priorisierungsmodellen für dieselben Repositories durch.
Diese Aufteilung führt zu drei vorhersehbaren Problemen:
- Niemand sieht die beiden Bearbeitungsrückstände gleichzeitig. Eine Funktion mit einem kritischen Sicherheitsbefund und einer Wartbarkeitsbewertung im Gefahrenbereich wird als zwei voneinander unabhängige Tickets in zwei voneinander unabhängigen Tools angezeigt, obwohl es sich eigentlich um ein einziges Codefragment handelt, das doppelt so dringend Aufmerksamkeit benötigt.
- Die festgestellten Mängel häufen sich schneller, als man sie beheben kann. Alle auf dem Markt erhältlichen Codeanalyse-Tools sind gut darin, Probleme zu identifizieren. Der Engpass lag nie im Auffinden von Problemen. Vielmehr liefert ein Qualitäts- oder Sicherheits-Scan einer realen Codebasis mehr Ergebnisse, als ein Team in wenigen Stunden abarbeiten kann, und eine einfache Schweregradkennzeichnung gibt keine Auskunft darüber, welche zehn Probleme zuerst behoben werden sollten.
- Eine pauschale Regel zur Festlegung der Strenge hat keine Priorität. „Kritisch“ aus Sicht einer Regelmaschine und „kritisch, weil dies tatsächlich erreichbar und ausnutzbar ist“ sind unterschiedliche Aussagen. Die meisten Codeanalyse-Tools treffen nur die erste Aussage.
Der bessere Weg: Eine Plattform, eine KI, ein Priorisierungsmodell
Xygeni führt Codequalitätsprüfungen durch und code security Die Analyse erfolgt im selben Scanner, in derselben Konsole und mit demselben Priorisierungsmodell, sodass ein Wartbarkeitsproblem und eine Sicherheitslücke in derselben Datei gleichzeitig sichtbar werden, anstatt in zwei voneinander unabhängigen Systemen zu existieren.
- Messen. Xygenis code security überprüfen (SASTXygeni scannt nach Injection-Schwachstellen, XSS, Fehlkonfigurationen, Pufferüberläufen und Authentifizierungslücken. Jeder Fund wird mit einer CWE-Klassifizierung versehen. Die Codequalitätsprüfung von Xygeni wendet dieselbe Analysemethode auf zehn Programmiersprachen an: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin und C/C++. Dabei werden Komplexität, Wartbarkeit, Duplikation, toter Code und Namenskonventionen einheitlich bewertet. standardQualitätsbefunde haben daher die gleiche Schwere, CWE-Kennzeichnung (sofern zutreffend) und Datei- und Zeilendetails wie Sicherheitsbefunde.
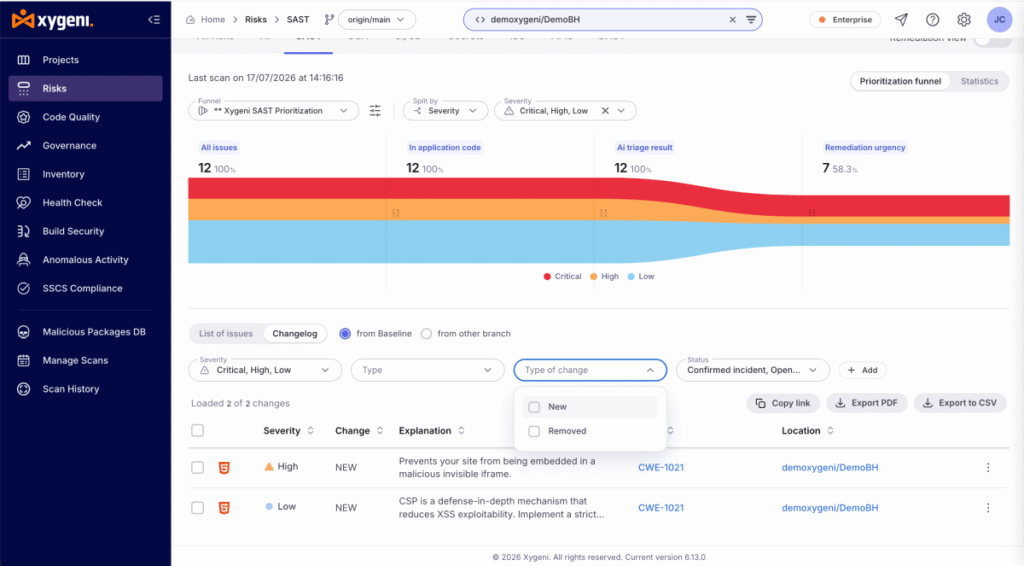
- Priorisieren. Beide Prüfarten speisen denselben KI-Triage-Funnel, der die Ergebnisse nach ihren tatsächlichen Auswirkungen und nicht nach einer pauschalen Regelschwere einstuft, und beide tragen zu einer einheitlichen Gesamtrisikosicht bei, sodass ein Sicherheitsverantwortlicher und ein technischer Leiter dasselbe Risikobild betrachten und nicht zwei separate Tabellenkalkulationen.
- Abhilfe schaffen. Xygeni beschränkt sich nicht auf die Identifizierung von Sicherheitslücken. AI Remediation bietet sofort anwendbare Lösungen für festgestellte Sicherheitslücken, darunter: pull request Das Tool erstellt Code-Analysen und analysiert die gefundenen Probleme anhand ihrer Komplexität und des geschätzten Einsparungsaufwands. Die Frage, die ein Code-Analyse-Tool beantworten sollte, lautet nicht: „Wie viele Regeln gibt es?“, sondern: „Wer behebt tausend gefundene Probleme?“
Dies funktioniert unabhängig davon, ob die Ergebnisse von Xygenis eigenen Scannern oder von bereits in die Plattform integrierten Drittanbieter-Tools stammen. KI-Triage und KI-Behebung gelten sowohl für Xygenis eigene Sicherheitsergebnisse als auch für solche, die von Tools wie Snyk, Veracode oder Checkmarx importiert werden. Der Wechsel zu einer einheitlichen Prüfung erfordert daher keine vorherigen Systemänderungen.
Worauf Sie bei Code-Analyse-Tools achten sollten
Wenn Sie Codeanalyse-Tools evaluieren, sei es für eine Codequalitätsprüfung, code security Prüfen Sie, ob Sie ein paar Fragen stellen, oder beides, und schon sind die meisten Verkaufsgespräche schnell beendet:
- Werden die Ergebnisse nach ihren tatsächlichen Auswirkungen oder lediglich nach einem festgelegten Regelschweregrad bewertet? Eine Schweregradkennzeichnung ist keine Priorisierung.
- Wird die Erkennungsgenauigkeit anhand eines unabhängigen Vergleichstests validiert? SAST Genauigkeitsbehauptungen lassen sich leicht aufstellen, aber schwer beweisen; eine veröffentlichte OWASP-Benchmark-ErgebnisDie Offenlegung der Trefferquoten und Fehlalarmraten ist der Unterschied zwischen einer Behauptung und einem Beweis.
- Sind die Regeln transparent? Ein Detektorkatalog, den Sie vor dem Scannen durchsuchen können, zeigt Ihnen an, wonach das Tool vor dem Scannen sucht. commit verbunden.
- Belässt es bei der Identifizierung oder schlägt es auch eine Lösung vor? Ein Befund ohne Lösungsweg bedeutet einen längeren Bearbeitungsstau, kein gelöstes Problem.
- Funktioniert es mit Ihrer gesamten Systemarchitektur, einschließlich der Ergebnisse von Tools, die Sie bereits verwenden? Die Konsolidierung der Transparenz ist von Anfang an besser als die Konsolidierung der Anbieter.
- Lässt es sich in die bestehenden Arbeitsabläufe integrieren? CI/CD pull request Überprüfungen und, im Falle von Sicherheitsbedenken, Feedback der IDE während des Schreibprozesses, nicht erst nach dem Zusammenführen des Codes.
Die kurze Version
Eine Codequalitätsprüfung fragt, ob Ihr Code sicher gewartet werden kann. code security Die Überprüfung fragt, ob der Code ausgenutzt werden kann. Beide Fragen sind wichtig, beide liefern Erkenntnisse, auf die man reagieren muss, und die Anwendung zweier unabhängiger Tools lässt denselben Code wie zwei separate Probleme erscheinen, anstatt wie eine priorisierte Liste.
Xygeni führt beide Prüfungen in einem Scanner durch, ordnet sie nach ihrer tatsächlichen Auswirkung in einem Trichter und behebt beide mit pull requests anstatt Ihnen einen längeren Bearbeitungsstau zu hinterlassen.
Möchten Sie Ihr eigenes sehen? code security Ergebnisse priorisiert statt nur aufgelistet? Starten Sie das kostenlose Scannen mit dem Entwickler-Tarif von Xygeni.
Neugierig, wie eine einheitliche Qualitäts- und Sicherheitsübersicht für Ihr gesamtes Portfolio aussieht? Demo anfordern von Xygeni Code Quality zusammen Code Security.

FAQ
Ist eine Codequalitätsprüfung dasselbe wie eine code security prüfen?
Nein. Eine Codequalitätsprüfung misst Wartbarkeit, Komplexität, Duplikation und Namensgebung. code security überprüfen (SAST) messen die Ausnutzbarkeit: Einschleusungsfehler, XSS, Fehlkonfigurationen und Authentifizierungsschwächen. Sie analysieren denselben Code, beantworten aber unterschiedliche Fragen, und ein Ergebnis kann als Qualitäts-, Sicherheits- oder beides gleichzeitig gekennzeichnet werden.
Was ist SASTund wie hängt das mit einem zusammen? code security prüfen?
SAST steht für Static Application Security Testing (statischer Anwendungssicherheitstest). Es ist die technische Bezeichnung für das, was die meisten Leute unter „Statischer Anwendungssicherheitstest“ verstehen.code security „Check“: Scannen des Quellcodes auf Schwachstellen vor dem Start der Anwendung, ohne diese auszuführen. Jede code security Der Hinweis in diesem Beitrag bezieht sich auf SAST im Gegensatz zu DAST, das eine laufende Anwendung von außen testet.
Kann ein Tool sowohl eine Codequalitätsprüfung als auch eine code security prüfen?
Ja. Xygeni führt Codequalitätsprüfungen durch und code security Die Analyse erfolgt im selben Scanner und in derselben Konsole, sodass beide Prüftypen ein gemeinsames Priorisierungsmodell nutzen, anstatt in zwei separaten Tools mit jeweils eigenem Backlog verwaltet zu werden. Die Ergebnisse behalten weiterhin ihre eigene Klassifizierung (CWE für Sicherheit, Komplexitäts-/Wartbarkeitsmetriken für Qualität).
Wie oft sollte man eine Codequalitätsprüfung oder eine ... durchführen? code security prüfen?
Beide Prüfungen sollten kontinuierlich durchgeführt werden, nicht nur einmalig. standard Das Muster ist ein Scan auf jedem pull request in CI, mit guardrails Dieses Gate basiert auf neu hinzugefügten Problemen und nicht auf dem gesamten übernommenen Backlog, sodass Teams nach ihren Beiträgen und nicht nach jahrelang angehäuften Schulden beurteilt werden.
