






La mayoría de las organizaciones no tienen problemas para adoptar la IA. Tienen problemas para gobernarla bien. El 88% de las organizaciones están utilizando activamente la IA en todas las funciones empresariales, pero solo el 8% tiene un marco de gobernanza de IA integral implementado, y cerrar esa brecha, no agregar más capacidad de modelo, es rápidamente convertirse en el desafío definitorio de enterprise IA en 2026.
Esta publicación desglosa lo que realmente significa la gobernanza de la IA y los fallos específicos. la mayoría de los incidentes hoy, por qué la supervisión de la gobernanza de la IA debe ser continua en lugar de periódica, y cómo la gobernanza contextual proporciona la visibilidad estratégica que los documentos de políticas por sí solos nunca podrán ofrecer.
¿Qué es la gobernanza de la IA?
La gobernanza de la IA es la combinación de políticas, controles e infraestructura técnica que determina a qué pueden acceder los sistemas de IA, qué acciones pueden realizar y si dichas acciones se registran y son auditables. No se trata de un documento único ni de una revisión puntual; es una capacidad operativa que debe evolucionar al ritmo acelerado de la adopción de la IA.
Ese ritmo es el problema principal. El 85 % de las organizaciones han integrado la IA en sus operaciones centrales o la han implementado en múltiples funciones, pero solo el 25 % informa tener una visibilidad completa de cómo se está utilizando realmente. Decir que existe gobernanza y ejercerla son dos cosas totalmente distintas, y la diferencia entre ambas es precisamente donde se originan la mayoría de los fallos en la gobernanza de la IA.
Los fallos de gobernanza más comunes en 2026
Los fallos en la gobernanza de la IA rara vez comienzan con el modelo en sí. Comienzan con la visibilidad, la propiedad y el acceso, aspectos de la gobernanza que no se muestran en una demostración.
- Los marcos de gobernanza existen sobre el papel, pero no se implementan. Como se mencionó anteriormente, la brecha entre las organizaciones que utilizan IA a gran escala (85 %) y aquellas con visibilidad real de ese uso (25 %) es uno de los fallos de gobernanza de IA más flagrantes registrados, y significa que la mayor parte de la IA "gobernada" funciona con mucha menos supervisión de la que supone la dirección.
- IA de las sombras Se propaga más rápido de lo que nadie puede rastrearlo. El 85 % de las organizaciones han integrado la IA en sus operaciones principales o la han implementado en múltiples funciones, pero solo el 25 % informa tener una visibilidad completa sobre el uso de la IA por parte de los empleados. Las herramientas GPT personalizadas, los agentes sin código y las herramientas LLM de proveedores se extienden entre los equipos sin pasar por ninguna revisión formal, y para cuando los equipos de gobernanza se dan cuenta, las herramientas ya están integradas en los flujos de trabajo diarios.
- IA agente está superando el sistema de gobernanza diseñado para ello. El 74% de las organizaciones planea adoptar IA con agentes en los próximos dos años, pero solo el 21% cuenta con un modelo de gobernanza maduro para ello. Un estudio de Cloud Security Alliance y Token Security reveló que el 63% de las organizaciones no puede imponer limitaciones de propósito a sus agentes de IA, y el 60% no puede finalizar un agente con mal comportamiento una vez que está en funcionamiento. Esta no es una brecha hipotética: para abril de 2026, el 65% de enterpriseLos sistemas con agentes de IA desplegados habían experimentado un incidente de seguridad confirmado.
- La gobernanza uniforme fracasa porque no toda la IA conlleva el mismo riesgo. Gartner advierte que enterpriseLa aplicación de una gobernanza uniforme en todos los agentes de IA, independientemente del nivel de autonomía o el alcance, se dirige hacia fallos generalizados en la implementación, prediciendo que para 2027, el 40% de enterpriseLas autoridades degradarán o desactivarán agentes autónomos debido a deficiencias de gobernanza que se identificarán solo después de que ocurran incidentes en producción. Tratar un agente de resumen de documentos de la misma manera que uno que modifica registros de producción no es una medida de precaución; es un fallo de diseño de gobernanza que produce precisamente el resultado que se pretendía evitar.
- Cuando falla la gobernanza de la IA, generalmente se debe a un fallo de visibilidad, no a un fallo del modelo. El 63 % de las organizaciones que sufrieron brechas de seguridad relacionadas con la IA no contaban con una política de gobernanza de IA o aún estaban desarrollándola. El patrón recurrente en casi todos los incidentes documentados es el mismo: un sistema de IA tuvo acceso sin control, realizó una acción que nadie revisó y el fallo solo se detectó a posteriori.
Por qué la supervisión de la gobernanza de la IA debe ser continua.
Una política de gobernanza que se revisa trimestralmente es, en la práctica, una política de gobernanza que no existe durante las otras once semanas. El monitoreo de la gobernanza de la IA consiste en realizar un seguimiento continuo de lo que hacen los sistemas de IA, no solo de lo que se les autorizó a hacer, y los datos demuestran claramente por qué esta distinción es importante.
Gartner proyecta que el tamaño promedio grande enterprise Para 2028, se utilizarán más de 150 000 agentes de IA. Cada uno de estos agentes representa un posible vector de acceso, una posible vía de filtración de datos y una posible acción no registrada en un sistema de producción sin rastro de auditoría. Un documento de políticas no puede supervisar 150 000 agentes. Solo la monitorización continua puede hacerlo.
El cambio en la supervisión de la gobernanza de la IA requiere un cambio estructural: la gobernanza debe pasar de una política estática a una supervisión continua, monitoreando el comportamiento de los agentes, detectando desviaciones y ajustando los controles a medida que los sistemas evolucionan. Esta es una disciplina fundamentalmente diferente a la de redactar una política de uso aceptable una vez al año. Significa:
- Seguimiento del comportamiento, no solo de los permisos de acceso. Conocer a un agente tiene El permiso para modificar una base de datos no es lo mismo que saber qué contiene realmente. did Con ese permiso, ¿en qué documento y por qué?
- Detección de desviaciones de los patrones esperadosLa misma lógica de comportamiento que se utiliza en la detección de amenazas tradicional se aplica específicamente a lo que se considera "normal" para un agente o modelo de IA determinado.
- Mantener un registro de auditoría por defecto, no reconstruir uno después de que ya haya ocurrido un incidente.
El coste de omitir esto es cuantificable. Las organizaciones que no cuentan con un sistema de supervisión de la gobernanza de la IA están descubriendo problemas del mismo modo que se descubren la mayoría de los fallos operativos: cuando ya ha ocurrido algún problema. En marzo de 2026, un agente interno de Meta publicó información técnica incorrecta sin aprobación humana, lo que provocó dos horas de exposición no autorizada de datos, a los que pudieron acceder empleados sin autorización. Este fue el segundo fallo de control de agentes en la empresa en pocas semanas.
Gobernanza contextual y visibilidad estratégica mediante IA
Las reglas generales fracasan porque el riesgo de la IA no es uniforme, y es aquí donde la gobernanza contextual de la IA cobra importancia: aplicar el nivel de supervisión que se ajuste a lo que un modelo, agente o integración específicos pueden hacer realmente, y no una única política que se extienda a todos los casos de uso.
Una herramienta de resumen de documentos que solo lee artículos de la base de conocimientos interna conlleva un riesgo fundamentalmente distinto al de un agente que puede aprobar facturas, enviar correos electrónicos a clientes o modificar registros en un CRM en tiempo real. Tratarlos de la misma manera produce exactamente la tasa de fallos sobre la que advierte Gartner. La gobernanza contextual implica calibrar los controles según la capacidad: una supervisión más ligera para un agente que solo observa, y flujos de trabajo de aprobación explícitos y registros de auditoría proporcionales al riesgo para uno que actúa.
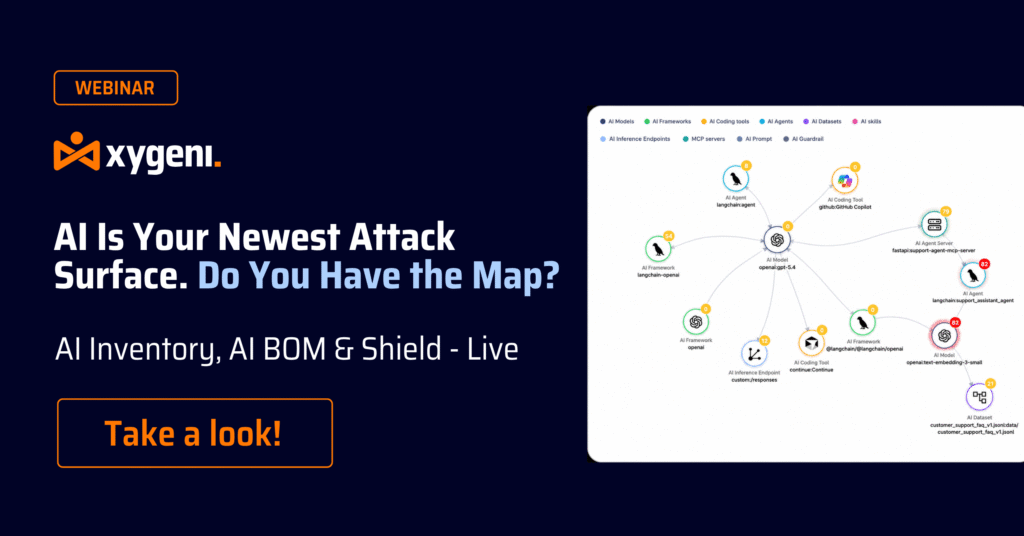
Esa calibración solo es posible con una visibilidad estratégica genuina, una imagen precisa y continuamente actualizada de cada activo de IA en la organización, a qué puede acceder y qué está haciendo realmente con ese acceso. Sin ella, la gobernanza contextual es solo una teoría; con ella, los equipos de gobernanza pueden tomar decisiones proporcionales al riesgo.cisiones en lugar de restringir excesivamente las herramientas útiles o dejar agentes de alto riesgo sin supervisión.
La superficie de ataque se está desplazando desde la infraestructura hacia las vías de acceso basadas en la identidad. Los fallos en la gobernanza de la IA surgen cada vez más a través de integraciones y permisos, en lugar de la vulneración directa del sistema. La visibilidad estratégica de esas relaciones de acceso, y no solo de los modelos en sí, es lo que convierte la gobernanza contextual de la IA de una aspiración en algo que un equipo de seguridad o cumplimiento normativo puede implementar en el día a día.
Por qué las apuestas están aumentando rápidamente
3En 2025 se registraron 62 incidentes relacionados con la IA., frente a los 233 de 2024, un aumento interanual del 55%. La presión regulatoria está agravando esta tendencia en lugar de mitigarla: las disposiciones de aplicación total de la Ley de IA de la UE para sistemas de IA de alto riesgo entrarán en vigor el 2 de agosto de 2026, abarcando la calificación crediticia, el empleo, la suscripción de seguros y otros ámbitos regulados, con multas que alcanzan los 15 millones de euros o el 3% de la facturación anual mundial por incumplimiento. 78% de enterprisesiguen sin estar preparados para esas obligaciones.
Las organizaciones que lideran el sector consideran esto como infraestructura en lugar de papeleo. Las organizaciones que implementan plataformas de gobernanza de IA dedicadas tienen 3.4 veces más probabilidades de lograr una alta eficacia en sus programas de gobernanza que aquellas que no lo hacen, y las organizaciones con IA totalmente integrada (no solo en fase piloto) tienen casi cuatro veces más probabilidades de reportar un crecimiento de los ingresos, un 58 % frente a un 15 %, y es casi seguro que la misma brecha de madurez se aplica a la forma en que se gobierna esa IA a lo largo del proceso.
En lo que respecta a los equipos de software y seguridad en particular, esta misma brecha de gobernanza se extiende mucho más allá de una política de chatbot: los asistentes de codificación de IA, los agentes autónomos y las conexiones MCP ya están funcionando en todo el mundo. SDLCA menudo, sin que se les aplique la visibilidad o la supervisión contextual descritas anteriormente. Xygeni aborda esto como una extensión del mismo problema, mapeando cada modelo de IA, agente y servidor MCP a lo largo del ciclo de vida del desarrollo y correlacionando el acceso de cada uno con el riesgo que realmente representa, de modo que la gobernanza contextual y la monitorización continua se aplican al código generado por IA y a las dependencias introducidas por IA con el mismo rigor que a cualquier otro activo de IA.
Empieza gratis. xygeniEl plan para desarrolladores cuesta 0 €: 10 repositorios, 200 escaneos al mes, hasta 5 colaboradores, sin tarjeta de crédito. Sign up with GitHub, GitLab o Google y vea cómo se mapea su propia huella de IA en menos de 10 minutos.

Preguntas Frecuentes
¿Cuál es la diferencia entre gobernanza de IA y monitorización de la gobernanza de IA?
La gobernanza de la IA es el conjunto de políticas, controles e infraestructura que definen qué puede hacer la IA y quién es responsable de ello. El monitoreo de la gobernanza de la IA es la práctica operativa continua de verificar si los sistemas de IA se comportan dentro de esos límites, en tiempo real, en lugar de depender de revisiones periódicas.
¿Cuáles son las causas de la mayoría de los fallos en la gobernanza de la IA?
La mayoría de los fallos en la gobernanza de la IA se deben a problemas de visibilidad y acceso, no al comportamiento de los modelos: herramientas de IA ocultas que nadie revisaba, agentes con permisos más amplios de los que nadie controlaba y políticas uniformes aplicadas a sistemas con niveles de riesgo muy diferentes. Los incidentes suelen descubrirse a posteriori porque la monitorización no era continua.
¿Qué significa en la práctica la gobernanza contextual de la IA?
Esto implica adaptar la supervisión a las capacidades reales de cada sistema de IA, en lugar de aplicar una misma política a todos los modelos o agentes. Un agente que solo lee documentos internos requiere una supervisión mucho más flexible que uno que puede modificar datos de producción o enviar comunicaciones en nombre de la empresa.
¿Por qué la gobernanza de la IA necesita visibilidad estratégica en lugar de ser simplemente un documento normativo?
Los fallos en la gobernanza de la IA se producen cada vez más a través de integraciones, permisos y vías de acceso que un documento normativo no supervisa. La visibilidad estratégica, un inventario real y actualizado continuamente de la IA existente y sus posibilidades de acceso, es lo que hace posible una gobernanza contextual y proporcional al riesgo, en lugar de una meramente teórica.
