Xygeni vs SonarQube

La alternativa a SonarQube:
Calidad y seguridad del código en una sola plataforma.

Mantenga sus puertas de calidad. Agregue seguridad de la cadena de suministro, triaje de IA y correcciones que llegan como pull requests, en el mismo código.

Vea cómo se compara Xygeni con SonarQube en sus propios repositorios.

Alternativa a Sonarqube

Lo que nos distingue

Cuatro diferencias ese asunto

01
Defensa de la cadena de suministro previa a la firma

MEW marca los paquetes maliciosos antes de que exista una firma, en todos los paquetes, contenedores, pipelines y commits.

02
Riesgo real, no simples alertas.

La IA clasifica cada hallazgo (positivo verdadero o falso, urgencia y esfuerzo) y ordena lo que es alcanzable y explotable.

03
Diseñado para quienes priorizan la IA. SDLC

Herramienta transversal ASPM, inventario de IA y remediación con prioridad en la seguridad, sobre sus propios hallazgos y los de terceros.

04
Traiga su propio LLM

 Utilice su propio proveedor de modelos. Su código nunca sale de su infraestructura, ya sea local o aislada de la red.

Calidad del código

Mantenga sus puertas de calidad. Añade seguridad al mismo código.

Tu herramienta de calidad y tu herramienta de seguridad analizan los mismos archivos, los clasifican por separado y envían informes a personas diferentes. Xygeni integra ambas en una sola plataforma, con un único flujo de trabajo de priorización y corrección.
Consistente
Una cualidad standard en toda tu pila

Los problemas de código, la complejidad, la mantenibilidad, el código muerto, la duplicación y la nomenclatura se miden de la misma manera en todos los lenguajes que se utilizan, por lo que los resultados son comparables entre equipos.

Puertas pegajosas
Puertas que tus equipos mantienen encendidas

Puertas de calidad conscientes de la línea base en pull requests Bloquea lo que introduce una solicitud de extracción, no la deuda heredada. Aplicable desde el primer día, incluso en código heredado.

Autocorrección
Soluciones, no solo hallazgos

 La remediación con IA propone el cambio y abre la puerta. pull requestCada hallazgo se clasifica según la complejidad de su remediación, junto con el esfuerzo estimado que se ahorraría.

Un embudo
Una clasificación en calidad y seguridad

Los hallazgos de calidad se priorizan de la misma manera que los de seguridad. El archivo con la peor puntuación de mantenibilidad suele ser el que contiene la vulnerabilidad de inyección.

Del ruido a la acción

Dejen de priorizar las listas. Arregla lo que importa.

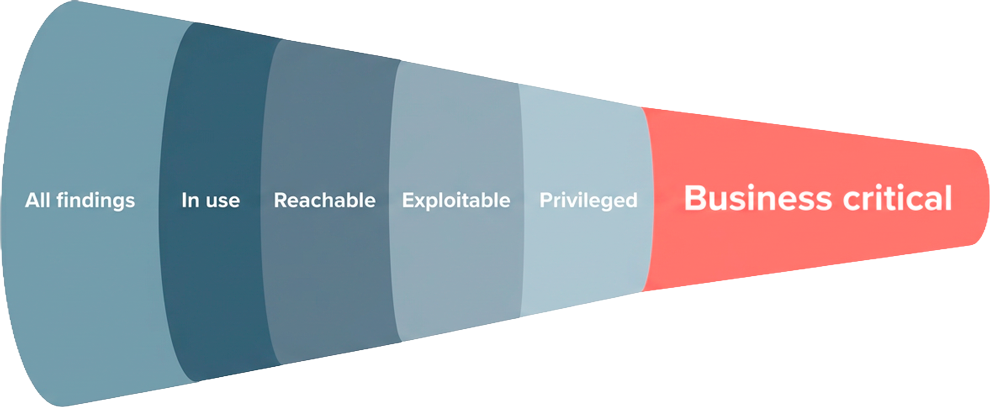
Xygeni reduce miles de alertas a las pocas que son reales, accesibles y explotables. Luego las corrige.

Uno al lado del otro

Capacidad instantánea

Capacidad SonarQube
Análisis de la calidad del código (malas prácticas, complejidad, duplicación, código muerto) ✅ Uno consistente standard a través de idiomas ✅ Sí:
Puertas de calidad conscientes de la línea base en pull requests ✅ Sí: ✅ Sí:
Soluciones de IA para hallazgos de calidad entregados como pull requests ✅ Abre el PR ⚠️ Sugerencias solamente, no pull request.
Calidad y seguridad en un mismo embudo de priorización. ✅ unificada ⚠️ Listas de números separadas
Malware en todo el mundo SDLC + punto final (Shield) ✅ Paquetes, contenedores, pipelines y commits. ⚠️ Paquetes maliciosos conocidos en CI.
Clasificación mediante IA: verificación de verdaderos/falsos positivos ✅ Sí: ❌ No
Priorización para la reducción de ruido (embudo de ruta de ataque) ✅ Accesible + explotable ⚠️ Basado en la gravedad
Remediación automatizada: SAST, SCA & Secretos (consciente de los cambios de última hora) ✅ Sí: ⚠️ Sugerencias de corrección de IA, no pull request, sin análisis de cambios importantes.
Riesgo de remediación: qué llamantes ven afectada una corrección, a nivel de método. ✅ Método + sitios de llamada identificados ❌ Análisis sin impacto
Protección de endpoints para desarrolladores ✅ Paquetes, extensiones y complementos del IDE, además del tráfico de red, todo bajo una misma política de organización. ❌ No disponible
Pruebas dinámicas (DAST) ✅ Sí: ❌ No
Herramienta transversal ASPM (Incorporar hallazgos de terceros) ✅ Sí: ❌ No
Seguridad de la IA: descubrir, detectar y aplicar (AI-BOM) ✅ Sí: ❌ No
Trae tu propio LLM · el código permanece en tu infraestructura ✅ Sí: ⚠️ Solo Azure OpenAI (Servidor)
Detección de anomalías del comportamiento (SCM & CI) ✅ Sí: ❌ No

La información sobre la competencia se basa en documentación disponible públicamente, revisada en septiembre de 2026. ¿Has detectado algo desactualizado? Háganoslo saber.

Proteja la IA

Seguridad para la IA que utilizas y construir con

Sonar utiliza IA para comprobar la calidad del código. Xygeni protege la propia IA, durante todo su ciclo de vida en su sistema. SDLC.
DESCUBRE
AI-ASPM

Inventario en tiempo real de cada modelo, conjunto de datos, agente y servidor MCP, con una lista de materiales de IA lista para auditoría y adaptada a la Ley de IA de la UE.

DETECTA
Seguridad de la IA

Detección determinista + LLM de inyección inmediata, MCP inseguro y exposición de datos, alineada con OWASP, aplicada también a hallazgos de terceros.

HACER CUMPLIR
Shield

Shield Protege el punto final del desarrollador: control de instalación basado en la antigüedad para paquetes, extensiones y complementos del IDE, bloqueo de direcciones IP y dominios maliciosos, aislamiento de una máquina comprometida y una política establecida por su equipo de seguridad.

Diferencial

Comprueba el ataque antes de que tenga un nombre

La mayoría de las herramientas comparan las dependencias con listas de amenazas ya conocidas. Los ataques más recientes a la cadena de suministro aún no figuran en ninguna lista.

Malware de pre-firma (MEW) en la publicación del registro 

Malware en paquetes, contenedores, pipelines, commits.

CI/CD pipeline security: GitHub Actions, build infra, Secretos.

Detección de typosquatting y carga útil ofuscada

SLSA nativo + in-toto build attestations + CBOM

Sonarqube

Detecta únicamente paquetes maliciosos conocidos públicamente

Verificación de dependencias dentro del CI pipeline único

Corre en el pipeline — no lo garantiza.

No se permite el typosquatting ni el análisis del comportamiento.

SBOM generación; sin certificaciones nativas.

Preguntas Frecuentes

¿Es Xygeni una buena alternativa a SonarQube?

Sí, si necesita más que calidad de código. Xygeni cubre la calidad del código y añade SAST, SCA, Secretos, Seguridad en CI/CD, DAST, detección de malware previa a la firma y ASPM en una plataforma, con triaje de IA y correcciones entregadas como pull requests.

Sí. Xygeni aplica controles de calidad en pull requests y puede provocar un fallo en la compilación. Las puertas son conscientes de la línea base, por lo que los equipos se ven bloqueados en los nuevos problemas. pull request introduce, no sobre deuda histórica.

Los arregla. La remediación con IA propone el cambio y abre un pull requestLos resultados se clasifican según la complejidad de la solución, de modo que los equipos puedan ver qué pueden resolver primero.

No. El escáner se ejecuta dentro de su infraestructura con acceso de solo lectura y solo se cargan los resultados. Xygeni también se ejecuta completamente on-premise y con aislamiento de aire.

Sí. Se ejecuta en el mismo escáner y genera informes en la misma consola, con el mismo sistema de clasificación, remediación y priorización de IA que los hallazgos de seguridad.

Ver la diferencia en tu propio código

Traiga las preguntas que quedaron sin respuesta en su evaluación de SonarQube. Las analizaremos en función de su infraestructura tecnológica.

Reconocido por ser pionero ASPM Solución
La mejor herramienta de análisis de composición de software
Finalista de Devops Dozen 2023 Inicio-min
La mejor solución DevSecOps