Motores propietarios, la plataforma completa on-premise y la detección de malware que comienza antes de que exista una firma.
Comprueba cómo se compara Xygeni con Aikido en tus propios repositorios.

Cinco diferencias que importan
Plataforma completa on-premise (Usuario único). DAST se ejecuta dentro de su infraestructura sin exposición a Internet.
Malware conductual en la publicación del registro, que se extiende a través de pipelinecontenedores, código fuente commits.
Incorpore los resultados de Snyk, Veracode y Checkmarx. Aplique la función de Clasificación, Explicación y Corrección mediante IA a todos ellos.
Motores de escaneo nativos propietarios (no orquestación de código abierto). Un SLA, una hoja de ruta, más SLSA + in-toto + CBOM.
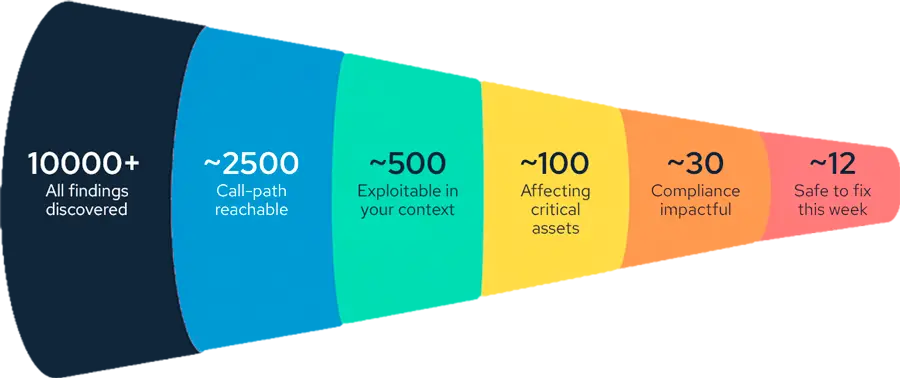
Un embudo orientado al negocio que reduce miles de resultados a los pocos que son accesibles y aprovechables.

¿Qué es lo que más cambia tu flujo de trabajo?
Xygeni decide qué reparar primero y cómo reducir el ruido.
Después del embudo Nivel de método de riesgo de remediación Se aplica: Xygeni analiza el gráfico de llamadas y te indica qué correcciones afectarán a qué programas que realizan llamadas, antes de que las apliques.
Uno al lado del otro
| Capacidad | | Aikido |
|---|---|---|
| Motores de escaneo | ✅ Motores nativos propietarios | ⚠️ Basado en software de código abierto (Opengrep, Trivy, ZAP) |
| Detección de malware mediante pre-firma en el plan gratuito. | ✅ MEW incluido en el plan gratuito para desarrolladores. | ❌ El plan gratuito se basa en firmas conocidas. |
| Protección de endpoints para desarrolladores | ✅ Paquetes, extensiones y complementos del IDE, además del tráfico de red, todo bajo una misma política de organización. | ⚠️ Solo se instalan paquetes |
| Plataforma completa on-premise / inquilino único | ✅ Plataforma completa en las instalaciones del cliente. | ⚠️ Escáner local + nube dashboard |
| Modelo de ejecución DAST | ✅ Capacidad local, paralelismo ilimitado | ⚠️ Solo en la nube (lista blanca de IP + exposición a internet) |
| Traiga su propio modelo de IA | ✅ Cualquier LLM, incluyendo los autogestionados. | ⚠️ El propio LLM de Aikido es el único |
| Detección de paquetes maliciosos previa a la firma (MEW) | ✅ Comportamiento en la publicación del registro | ⚠️ Información sobre Aikido (estilo feed) |
| Detección de malware en todo el mundo SDLC | ✅ Pipelines + contenedores + commits | ⚠️ Enfocado en paquetes |
| CI/CD pipeline security (integridad + procedencia) | ✅ Pipeline integridad, anomalía, SLSA + in-toto | ⚠️ Escaneos en el pipelineno lo asegura |
| Clasificación de riesgos mediante IA + priorización de riesgos | ✅ Clasificación en función de hallazgos propios y de terceros, embudo y nivel de método. | ⚠️ Solo escáneres propios, sin resultados de terceros. |
| Revocación automática de Secretos + bloque de fusión | ✅ Revocación automática + bloque de fusión | ⚠️ Detectar y validar únicamente |
| CBOM — Lista de materiales de criptografía | ✅ Generado por cada lanzamiento | ❌ No disponible |
La información sobre la competencia se basa en documentación disponible públicamente, revisada en septiembre de 2026. ¿Has detectado algo desactualizado? Háganoslo saber.
Diferencial
| Componente | | Aikido |
|---|---|---|
| Dashboard / Servidor | ✅ Entorno del cliente* | ⚠️ Nube de Aikido |
| Almacenamiento de hallazgos | ✅ Entorno del cliente | ⚠️ Nube de Aikido |
| Ejecución de DAST | ✅ Infraestructura del cliente (sin exposición a internet) | ⚠️ Nube de Aikido (lista blanca de IP + verificación de dominio) |
| Inferencia de IA/LLM | ✅ Elección del cliente, incluyendo alojamiento propio | ⚠️ Infraestructura de Aikido |
| AutoFix disponible sin conexión | ✅ Sí: | ❌ No (las cuentas de escáner local pierden la interfaz de usuario de AutoFix) |
Diferencial
Análisis de IA de dos capas en la publicación del registro de paquetes. Detecta comportamientos maliciosos antes de que exista una firma: typosquatting, ofuscación, patrones de exfiltración, confusión de dependencias.
La detección se extiende a pipelines, imágenes de contenedores y código fuente commits. Captura las conchas inversas en pipelinecomandos maliciosos en los scripts de compilación y artefactos manipulados, no solo paquetes defectuosos.
Certificaciones SLSA nativas e integrales para cada compilación, además de una lista de materiales criptográficos (CBOM) por versión, para que sepa qué criptografía necesitará migrar.
Los paquetes, las extensiones de IDE y los complementos permanecen bloqueados hasta que alcanzan la antigüedad mínima establecida en su política.
El tráfico hacia direcciones IP y dominios maliciosos se bloquea en el punto final y la máquina comprometida se aísla.
El equipo de seguridad establece los componentes permitidos y denegados, así como los registros autorizados.
DecisIons utiliza la inteligencia de malware con prefirma de Xygeni, no solo fuentes de malware conocidas.
Sí, especialmente si necesitas la plataforma completa. on-premise, su propio LLM o detección de malware más allá de los paquetes. Xygeni utiliza motores de escaneo propietarios y ejecuta el dashboard, hallazgos, DAST e inferencia de IA en su propio entorno.
sí. Sobre el Enterprise plan, la plataforma completa funciona on-premise, aislados de la red o híbridos, incluyendo capacidades DAST y de IA con un modelo autoalojado.
Cualquier plataforma LLM: un proveedor comercial, un modelo autogestionado o la propia de Xygeni. Los datos permanecen en su entorno y el uso se rige por su contrato.
MEW analiza el comportamiento de cada nuevo paquete en el momento de su publicación en el registro, antes de que exista una firma. La detección también cubre pipelines, imágenes de contenedores y código fuente commits.
Sí. El plan gratuito para desarrolladores incluye la detección de malware mediante prefirma MEW.
Traiga las preguntas que quedaron sin respuesta en su evaluación de Aikido. Las revisaremos en su expediente.