






Una amenaza a la seguridad es cualquier evento, agente o condición potencial que pueda comprometer la confidencialidad, la integridad o la disponibilidad de un sistema. Esa definición no ha cambiado en décadas. Lo que sí ha cambiado es el origen de las amenazas, la rapidez con la que se propagan y, sobre todo, cuántas de ellas se ocultan ahora en activos cuya existencia se desconocía.
La mayoría de los equipos de seguridad no pierden ante ataques sofisticados y novedosos. Pierden ante el activo que nadie estaba vigilando: un servidor de pruebas olvidado, una API no documentada, un agente de IA que un desarrollador conectó la semana pasada, una dependencia extraída de un registro de código abierto con un nombre que solo miradas legítimo. La brecha entre lo que crees que estás ejecutando y lo que realmente está expuesto es donde se originan la mayoría de las amenazas de seguridad modernas.
Esta guía abarca los principales tipos de amenazas a la seguridad, cómo se diferencian las amenazas de las vulnerabilidades y los riesgos, y por qué. descubrimiento de la superficie de ataque (encontrando y cata continuamenteloging todo lo que posees) se ha convertido en el control fundamental para cerrar esa brecha antes de que un atacante la encuentre primero.
¿Cuáles son los principales tipos de amenazas a la seguridad?
Las amenazas a la seguridad se dividen en unas pocas categorías recurrentes. La mayoría de los incidentes reales son una combinación de varias de ellas.
- Malware: software malicioso, incluidos virus, gusanos, troyanos y spyware, diseñados para dañar, interrumpir u obtener acceso no autorizado a los sistemas.
- RansomwareUn subtipo de malware que cifra datos y exige un pago. Las variantes modernas utilizan la extorsión doble y triple, extrayendo datos antes de cifrarlos y amenazando con su publicación.
- Phishing e ingeniería social: manipular a las personas para que revelen sus credenciales o concedan acceso. Sigue siendo uno de los tres principales métodos de acceso inicial año tras año.
- Abuso de credenciales: uso de credenciales robadas, filtradas o débiles para obtener acceso. El vector de acceso inicial más común en los datos vulnerados.
- Explotación de vulnerabilidades: Ataque a una vulnerabilidad sin parchear en el software o la infraestructura. Es el vector de acceso inicial de más rápido crecimiento y el tema central de gran parte de esta guía.
- Ataques a la cadena de suministro: comprometer una organización a través de un tercero de confianza, dependencia o compilación pipeline en lugar de atacarlo directamente.
- Amenazas internas: riesgo originado por empleados, contratistas o socios, ya sea malicioso o accidental.
- Ataques de día cero: explotación de una vulnerabilidad antes de que exista un parche, sin dejar margen para solucionarla con antelación.
- Los ataques DDoS: sobrecargar un sistema con tráfico hasta dejarlo inoperativo.
- Amenazas de la capa de API e IA: ataques contra API expuestas, agentes de IA y tráfico de máquina a máquina, la categoría de más rápido crecimiento y sobre la que la mayoría de las organizaciones tienen menos visibilidad.
La incómoda verdad que subyace en los diez puntos es que solo se puede defenderse de una amenaza si se conoce el objetivo. Todo lo que se presenta a continuación trata de visibilizar lo desconocido.
Amenaza de seguridad vs. Vulnerabilidad vs. Riesgo
Estos tres términos se usan indistintamente, pero no deberían. La distinción radica en cómo priorizar.
| Concepto | ¿Qué es? | Ejemplo |
|---|---|---|
| Interna | Un posible evento o actor que podría explotar una debilidad. | Un grupo de ransomware ataca a su sector. |
| Vulnerabilidad | Una debilidad que podría ser explotada | Una vulnerabilidad CVE sin parchear en un servidor con acceso a Internet. |
| Supervisión | La probabilidad de que una amenaza explote una vulnerabilidad, multiplicada por el impacto | Existe un 90% de probabilidad de que el servidor expuesto sea atacado, lo que provocará pérdidas de tiempo de inactividad por valor de 2 millones de euros. |
El análisis de la superficie de ataque permite identificar los activos y las vulnerabilidades para evaluar las amenazas en función de una visión completa, y así calcular el riesgo basándose en la exposición real en lugar de en conjeturas.
¿Por qué los puntos ciegos impulsan las amenazas de seguridad modernas?
Las amenazas se explotan más rápido que nunca, y los activos a los que atacan son cada vez más invisibles. Tres datos clave ilustran este cambio.
Se alcanzó la explotación de vulnerabilidades El 20% de las violaciones de seguridad en 2025, un aumento del 34% con respecto al año anterior., acercándose al abuso de credenciales (22%) como el principal vector de acceso inicial (Verizon 2025 DBIR). Se están explotando más puntos de entrada, y se están explotando antes: Mandiant M tendencias 2026 informes de que el tiempo promedio para explotar ha cambiado efectivamente negativas, aproximadamente −7 días, lo que significa que la explotación ahora a menudo comienza antes Hay un parche disponible. El Grupo de Inteligencia de Amenazas de Google realizó el seguimiento. En 2025 se explotaron 90 vulnerabilidades de día cero en la práctica., casi la mitad de ellos apuntando a enterprise Tecnologías.
Más puntos de entrada, explotados más rápido, con menos advertencia: esa combinación es precisPor eso, los puntos ciegos se han convertido en el factor de riesgo determinante de las amenazas a la seguridad moderna, en lugar de una preocupación secundaria. Cuando desaparece el lapso entre la divulgación y la explotación, los únicos activos que se pueden proteger son los que ya se conocen.
Y la mayoría de las organizaciones no lo saben. El 73% experimentó un incidente de seguridad causado por activos desconocidos o no gestionados. (Trend Micro, 2025), y la investigación de EY de 2026 encontró El 36% de los activos se encuentran en una “zona de vulnerabilidad”. con una visibilidad y cobertura inferiores a la media. Cada activo en ese vacío (un entorno antiguo, una API olvidada, una dependencia que nadie recuerda haber añadido) es una amenaza de seguridad real que ningún escáner está monitorizando, simplemente porque nadie le ha informado de su existencia.
¿Por qué los puntos ciegos siguen expandiéndose, especialmente en el? SDLC
Si la visibilidad de la superficie de ataque fuera un problema resuelto, los puntos ciegos se reducirían. En cambio, están aumentando, por razones directamente relacionadas con la forma en que se desarrolla el software moderno.
TI en la sombra e IA en la sombra escapar de la gobernanza. El 45% de las organizaciones afirma carecer de información adecuada sobre las TI en la sombra. (Ivanti, 2026), y la misma dinámica se aplica ahora a la IA: El 48.9% de las organizaciones desconocen por completo el tráfico entre máquinas y no pueden supervisar los agentes de IA que ya se ejecutan en su entorno. (Salt Security, 1S 2026). Un asistente de codificación de IA, un agente autónomo o un servidor MCP configurado en la configuración local de un desarrollador representa una amenaza para la seguridad tan grande como un servidor sin parchear; simplemente es mucho menos probable que aparezca en la lista de activos de alguien.
Las API amplían la superficie de ataque más rápido de lo que los equipos pueden protegerla. Sólo 19% de CISLos operadores informan tener visibilidad completa de sus API, y solo el 27% incluso entre las grandes empresas enterprises (Salt Security, 2025). Las consecuencias ya se están haciendo sentir: El 87% de las organizaciones fueron víctimas de ataques a través de API en 2025. (Akamai SOTI 2026). Las API ocultas y los puntos finales no documentados son, por definición, invisibles para cualquier proceso de descubrimiento que solo inventarie lo que ha sido documentado formalmente.
La cadena de suministro de código abierto también forma parte de la superficie de ataque externa. Incumplimientos que involucran a terceros Se duplicó, pasando del 15% al 30%. en un solo año (Verizon 2025 DBIR). Los adversarios contribuyen con código de apariencia legítima a proyectos de código abierto, generan confianza y esperan, lo que significa que cada dependencia incorporada a una base de código es en sí misma una candidata para el descubrimiento de la superficie de ataque, no solo la infraestructura que se encuentra en una consola en la nube. Esta es la lógica detrás de sentadillas descuidadas: investigación presentada en USENIX Seguridad 2025 Se descubrió que los LLM recomiendan nombres de paquetes inexistentes aproximadamente 20% del tiempoy los atacantes preregistran esos nombres alucinados para esperar a que un asistente de IA los sugiera. Se nombraron campañas de 2025 como Cuervo fantasma (126 paquetes npm maliciosos, ~86,000 descargas) y la autopropagación Shai Hulud El gusano muestra el patrón en acción. La amenaza de seguridad no llega a través de un cortafuegos; llega a través de un instalación de pip.
¿Qué es el descubrimiento de la superficie de ataque?
El descubrimiento de la superficie de ataque es la práctica de encontrar continuamente, cataloging) y supervisar todos los activos que su organización posee o con los que está conectada (tanto conocidos como desconocidos) para que las amenazas a la seguridad puedan evaluarse en función de una visión completa en lugar de una parcial.
Es la base de la disciplina más amplia de gestión de superficie de ataque (ASM), el proceso continuo de descubrir, clasificar y monitorear todos los posibles puntos de entrada que un atacante podría explotar. La distinción importa: descubrimiento responde a la pregunta "¿qué tenemos realmente?" Gestión Lo que debes hacer con esa respuesta es priorizar, validar y subsanar las deficiencias.
Dos cosas distinguen un descubrimiento real de un inventario de activos puntual:
- No espera a que le digan qué buscar. El factor diferenciador crítico entre las herramientas es si el descubrimiento encuentra activos que usted no Ya lo sabemos. Algunas plataformas solo analizan la información que se les proporciona; otras utilizan el reconocimiento activo para detectar infraestructura, TI en la sombra, servicios huérfanos y dependencias no gestionadas sin una lista inicial. Un proceso que solo verifica lo que ya está en una hoja de cálculo no es un descubrimiento; es una confirmación.
- Funciona de forma continua, no periódica. Los recursos en la nube se activan y desactivan constantemente, los servicios se implementan y los desarrolladores suben código varias veces al día. Una evaluación puntual queda obsoleta en el momento en que se produce una nueva implementación, que es precisamente cuando surgen la mayoría de las nuevas amenazas de seguridad. Si la detección no puede seguir el ritmo de este cambio, el riesgo recién introducido permanece invisible hasta que se explota.
Cómo el descubrimiento de la superficie de ataque reduce el riesgo en todo el mundo SDLC
Aplicado al desarrollo de software, el descubrimiento de la superficie de ataque no es un ejercicio de perímetro.cise; es un código a la nube uno. Así es como se ve, paso a paso.
A nivel de código y dependencias. Cada modelo, agente, servidor MCP y paquete de código abierto incorporado a un proyecto es un nuevo activo en el momento en que se agrega, y debería ser detectable en ese mismo instante, no semanas después durante una auditoría programada. Tratar las dependencias introducidas por la IA como activos de primera clase, de la misma manera que se trataría una nueva instancia en la nube, cierra el punto ciego exacto que los atacantes explotan mediante el slopsquatting y la confusión de dependencias. (La investigación de Wallarm de 2026 registró una Aumento del 398% en las vulnerabilidades relacionadas con la IA. y Aumento del 270% en los defectos relacionados con MCP en un solo trimestre.(Esta superficie se mueve rápidamente.)
Across CI/CD pipelines. Herramientas fragmentadas en on-premiseLos entornos de comercio electrónico, la nube, SaaS y el trabajo remoto generan puntos ciegos y duplicación de esfuerzos. La integración permite a los equipos correlacionar los hallazgos y comprender cómo se conectan los riesgos: una dependencia recién descubierta se relaciona con lo que realmente puede alcanzar (un Secreto que podría exponer, un permiso que hereda) en lugar de tratarse como una alerta aislada.
En entornos de nube y de ejecución. Las huellas en la nube a menudo se expanden más rápido de lo que los equipos de seguridad pueden rastrear, y eso lleva a brechas causadas no por ataques sofisticados, sino por configuraciones incorrectas y activos olvidados: el descubrimiento de la fruta al alcance de la mano está diseñado específicamente para detectarla antes de que se convierta en un informe de incidentes. La velocidad es importante aquí: la investigación de CrowdStrike de 2026 sitúa el tiempo promedio de ruptura del adversario en tan solo 29 minutos.
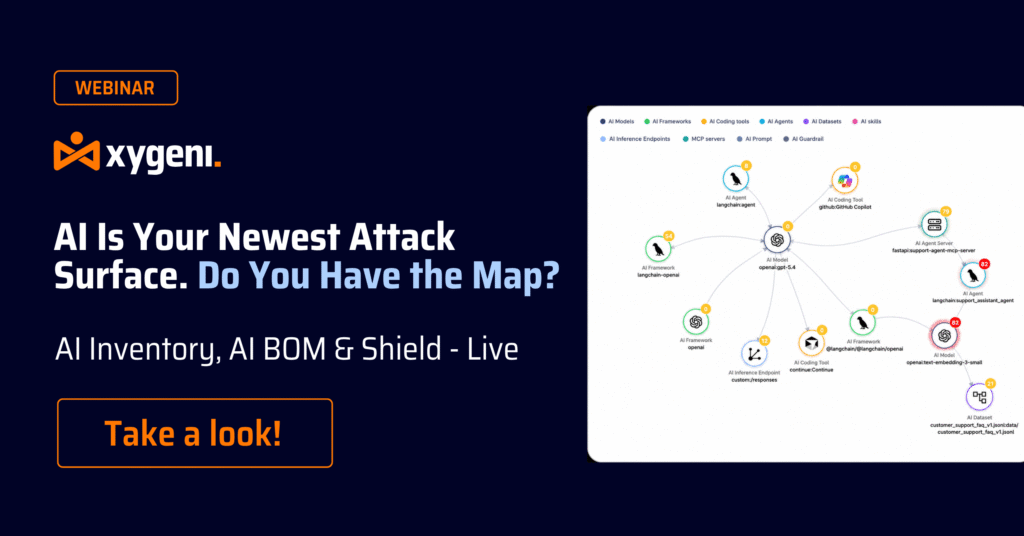
Priorizamos lo que realmente importa. Una gestión eficaz de las aplicaciones vincula los hallazgos técnicos con el contexto empresarial (propiedad, propósito de la aplicación, sensibilidad de los datos) para que los equipos de seguridad, TI y desarrollo trabajen a partir de una comprensión compartida del riesgo en lugar de una lista indiferenciada. Aquí es donde Inventario de IA y ASPM prácticas ganarse su lugar: mapear cada activo en el SDLC, correlacionándolo con la exposición y el impacto en el negocio, y sacando a la luz la fracción de amenazas a la seguridad que representan un riesgo real y explotable en lugar de riesgos teóricos.
Por qué esto importa más que nunca ahora
Gartner predice que Para 2026, las organizaciones que prioricen las inversiones en seguridad basándose en un programa de gestión continua de la exposición a amenazas (CTEM, por sus siglas en inglés) tendrán tres veces menos probabilidades de sufrir una brecha de seguridad. El mercado está respondiendo: se prevé que el sector de gestión de la superficie de ataque crezca desde aproximadamente $ 1.25 mil millones en 2026 a $ 5 mil millones por 2034 (Fortune Business Insights), lo que refleja la importancia que ha adquirido este problema.
No se puede proteger lo que no se ve, y este principio se aplica tanto a un paquete npm ficticio como a un bucket en la nube expuesto. Las amenazas a la seguridad no disminuyen, y las organizaciones que cierran esta brecha más rápidamente son aquellas que consideran el descubrimiento de la superficie de ataque como una práctica continua, desde el código hasta la nube, y no como una tarea trimestral.
Esta es precisamente la brecha. xygeni está diseñado para cerrar para equipos de software. En lugar de tratar el descubrimiento de la superficie de ataque como un ejercicio separadocise desde la seguridad de las aplicaciones, Xygeni mapea los modelos de IA, los agentes, los servidores MCP y las dependencias de código abierto en todo el SDLC junto con el riesgo a nivel de código y de infraestructura, de modo que los puntos ciegos salen a la luz y se priorizan en el mismo lugar donde los equipos de desarrollo y seguridad ya trabajan, no en uno separado. dashboard Nadie lo comprueba.

Preguntas Frecuentes
¿Cuáles son los principales tipos de amenazas a la seguridad?
Las categorías más comunes son malware, ransomware, phishing e ingeniería social, abuso de credenciales, explotación de vulnerabilidades, ataques a la cadena de suministro, amenazas internas, ataques de día cero, ataques DDoS y la categoría emergente de amenazas a la capa de API e IA. La mayoría de los incidentes reales combinan varias de estas amenazas simultáneamente.
¿Cuál es la diferencia entre una amenaza a la seguridad, una vulnerabilidad y un riesgo?
Una amenaza es un evento o actor potencial que podría explotar una debilidad. Una vulnerabilidad es la debilidad en sí misma. El riesgo es la probabilidad de que una amenaza explote esa vulnerabilidad, multiplicada por el impacto que tendría si lo hiciera. El análisis de la superficie de ataque mapea los activos y las vulnerabilidades para que se puedan evaluar las amenazas y calcular el riesgo en función de la exposición real.
¿Cuál es la diferencia entre el descubrimiento de la superficie de ataque y la gestión de la superficie de ataque?
Discovery responde a la pregunta "¿qué tenemos realmente?": encontrar y cata continuamenteloging cada activo, conocido y desconocido. La gestión consiste en lo que se hace con esa respuesta: clasificar, priorizar, validar y subsanar las deficiencias que surgen del descubrimiento. El descubrimiento es la base sobre la que se construye la gestión.
¿Por qué los puntos ciegos aumentan las amenazas a la seguridad en lugar de ser simplemente un inconveniente?
Un activo que los equipos de seguridad desconocen nunca se actualiza, se supervisa ni se incluye en la respuesta a incidentes. La falta de gestión no reduce el riesgo; simplemente retrasa su detección, generalmente hasta que un atacante lo encuentra primero. Dado que el tiempo de explotación es prácticamente negativo, ese retraso suele ser fatal.
¿El descubrimiento de la superficie de ataque se aplica a las herramientas de IA y a la cadena de suministro de software, o solo a la infraestructura?
Cada vez más, ambos. Los modelos de IA, los agentes, los servidores MCP y las dependencias de código abierto son activos en el mismo sentido que un servidor en la nube o un punto final de API, y deben ser descubiertos y monitoreados continuamente en lugar de asumir que son seguros porque "solo son código".
¿Cómo reduce el riesgo el descubrimiento de la superficie de ataque durante el proceso? SDLC ¿específicamente?
Al tratar cada dependencia, agente y pipeline El componente se considera un activo detectable en el momento en que aparece, y luego se correlaciona ese activo con lo que puede acceder y su grado de exposición, de modo que las amenazas a la seguridad se detecten y prioricen antes de que el código llegue a producción, y no después de un incidente.
