






At Xigenoa, azken urtean zehar lanpetuta ibili gara sistema integral bat ezartzen, jarduera susmagarririk edo berez kode gaiztorik dagoen kode irekiko paketeen erregistro publikoak kontrolatzen dituena.
Azpiegitura honek egunero argitaratzen diren pakete guztiak denbora errealean aztertzeko aukera ematen digu. Gainera, erabiltzaileen portaera anomaloak kontrolatzeko aukera ematen digu.
Pakete erregistroetan kode gaiztoaren presentzia ezaguna den arren, badira beste portaera arraro edo ezohiko batzuk, erregistro hauen ohiko erabiltzaileek guztiz oharkabean pasatzen dituztenak. Haien jarraipena egiten dugunontzat ere, ez da erraza portaera horren arrazoia edo azalpena aurkitzea.
Xygeni taldearen ezaugarria arazo bati aurre egitean dugun iraunkortasuna da, beraz, sakondu dugu horretan.
Dena estatistiken gorakada batekin hasi zen
Aurretik aipatu dudan bezala, gure azpiegituraren barruan, jarduera-neurri asko kontrolatzen ditugu kode irekiko pakete-erregistro publikoetan.
Martxoaren azken egunetan, Carmenek, nire lankideak, alarma jo zuen. Desbideratze nabarmen bat ikusten hasi ginen NPM-n argitaratutako pakete kopurua. Hasierako berrikuspen baten ondoren, ikusi genuen desbideratze hau batez ere erabiltzaile kopuru nahiko txiki baten ondorio zela, eta haien paketeak argitaratzeko tasa bat-batean izugarri igo zela.
Horrek gure prozesua eta plataformaren barruko datuak berrikustera bultzatu gintuen. Zorionez, gure berrikuspenak datuak zuzenak ziruditela zehaztu zuen, baina hau ere pixka bat nahasgarria izan zen!
Azterketa gehiago egin ondoren, pakete hauek hainbat ezaugarri komun zituztela ikusi genuen:
- Argitaratzaileak erabiltzaile berriak ziren, gehienez hilabete bat edo bi zituztenak.
- Paketeek ausazko izenak ziruditen, ziurrenik hiztegi bat erabiliz sortuak. Izen arraroak dituzten pakete izenak aurki ditzakegu, adibidez: enormous_mite-smiletea, erick-mangut94-sukiwir, exotic_reptile-appteadev or obvious_tuna-appteadevAurkitu ditugun aktiboen adibide batzuekin eranskin bat sartuko dugu.
- Pakete hauen edukia oso antzekoa zen, askotan berdina.
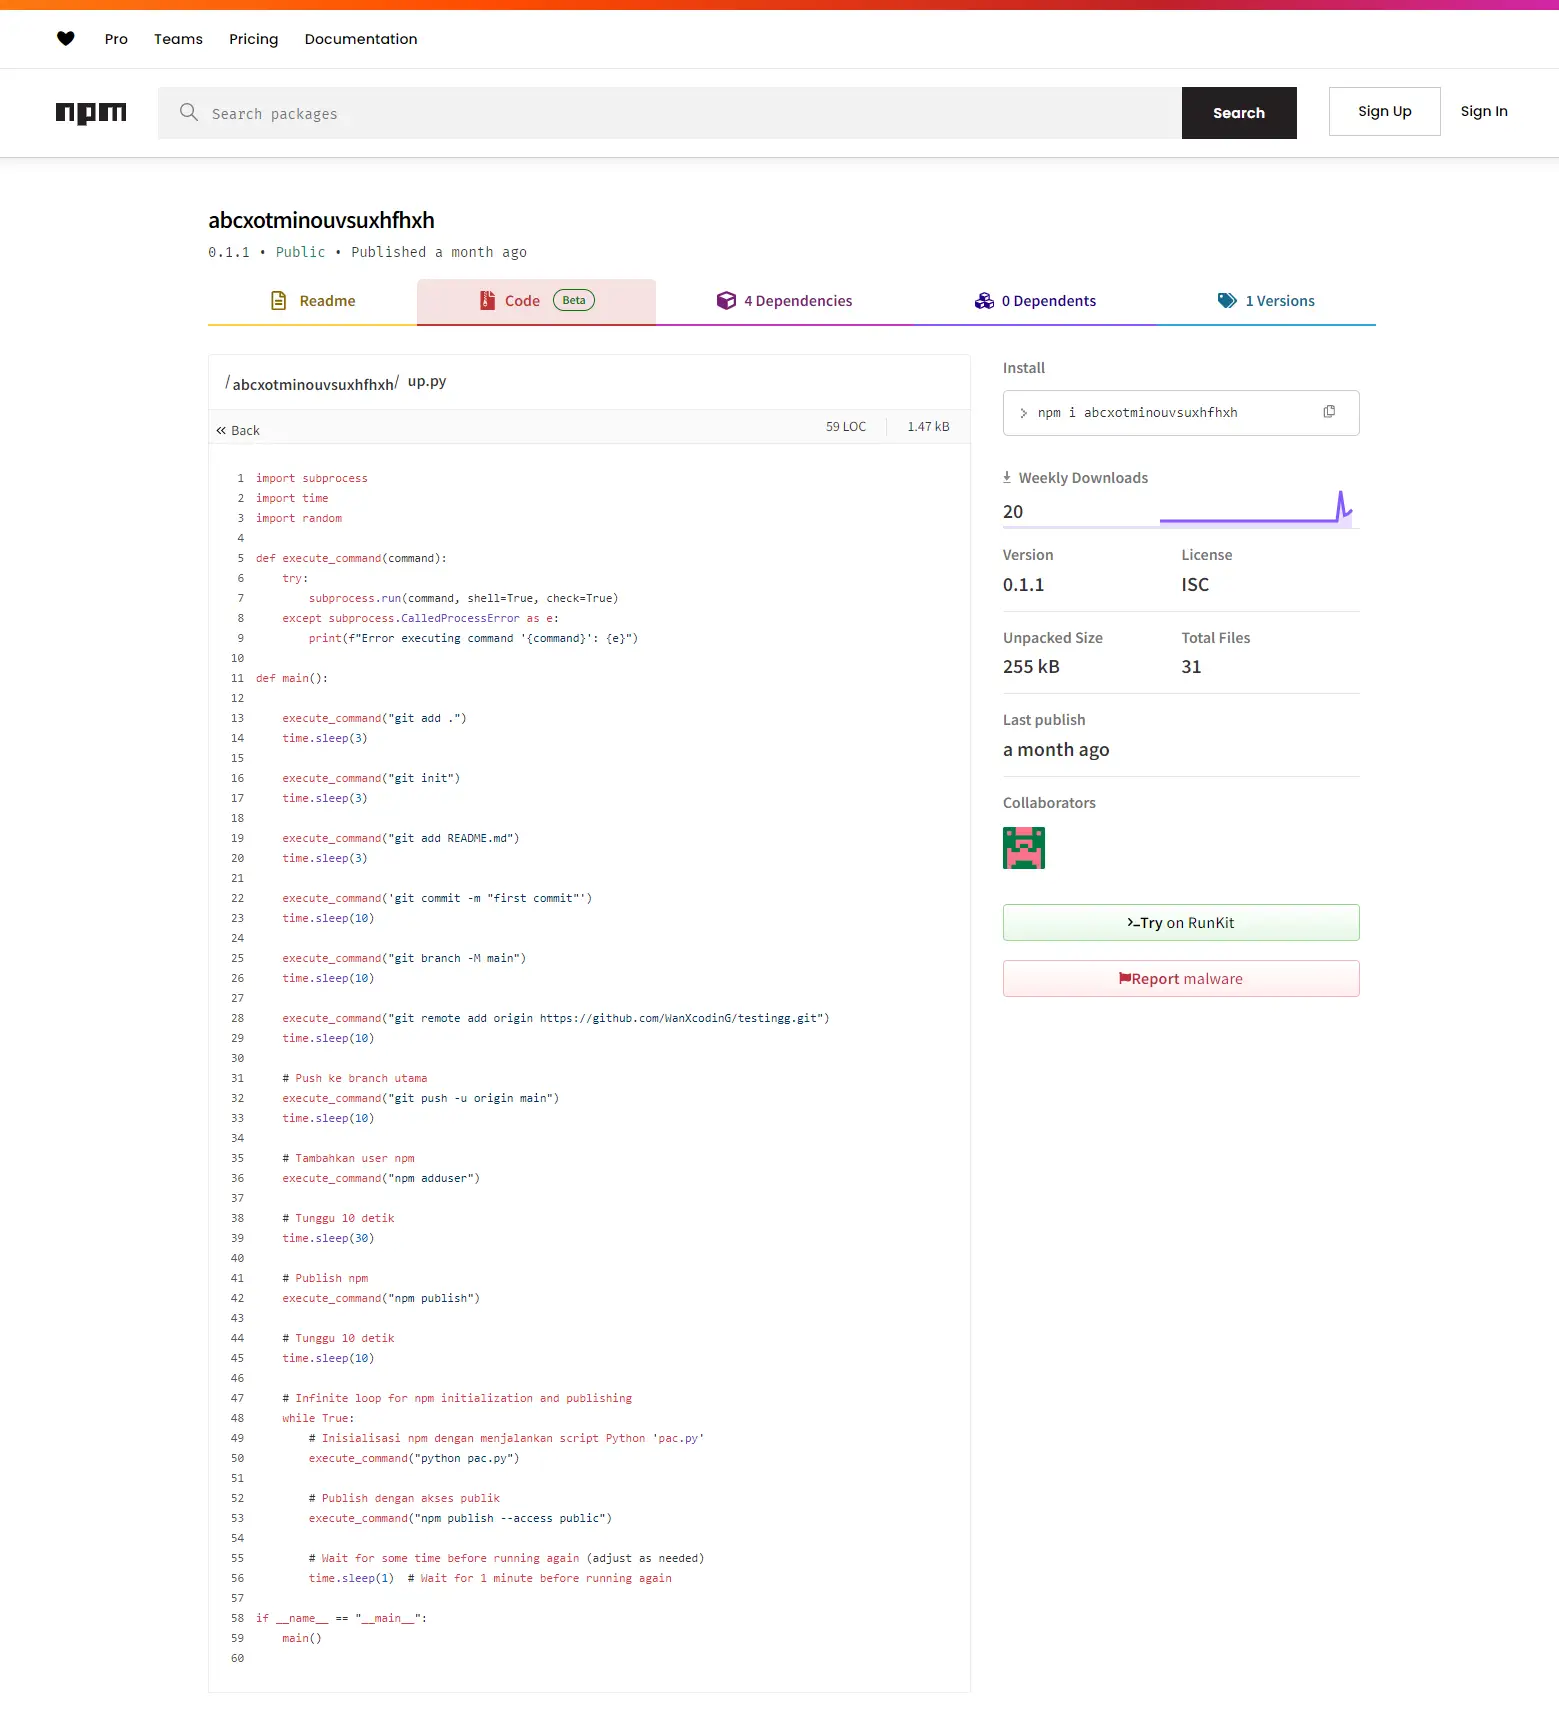
Testuinguru honetan, ikusi genuen pakete batek Python script bat zuela barne, agian kasualitatez, paketeak automatikoki argitaratzeko erabiltzen dela dirudi.
Sarea askatzen.
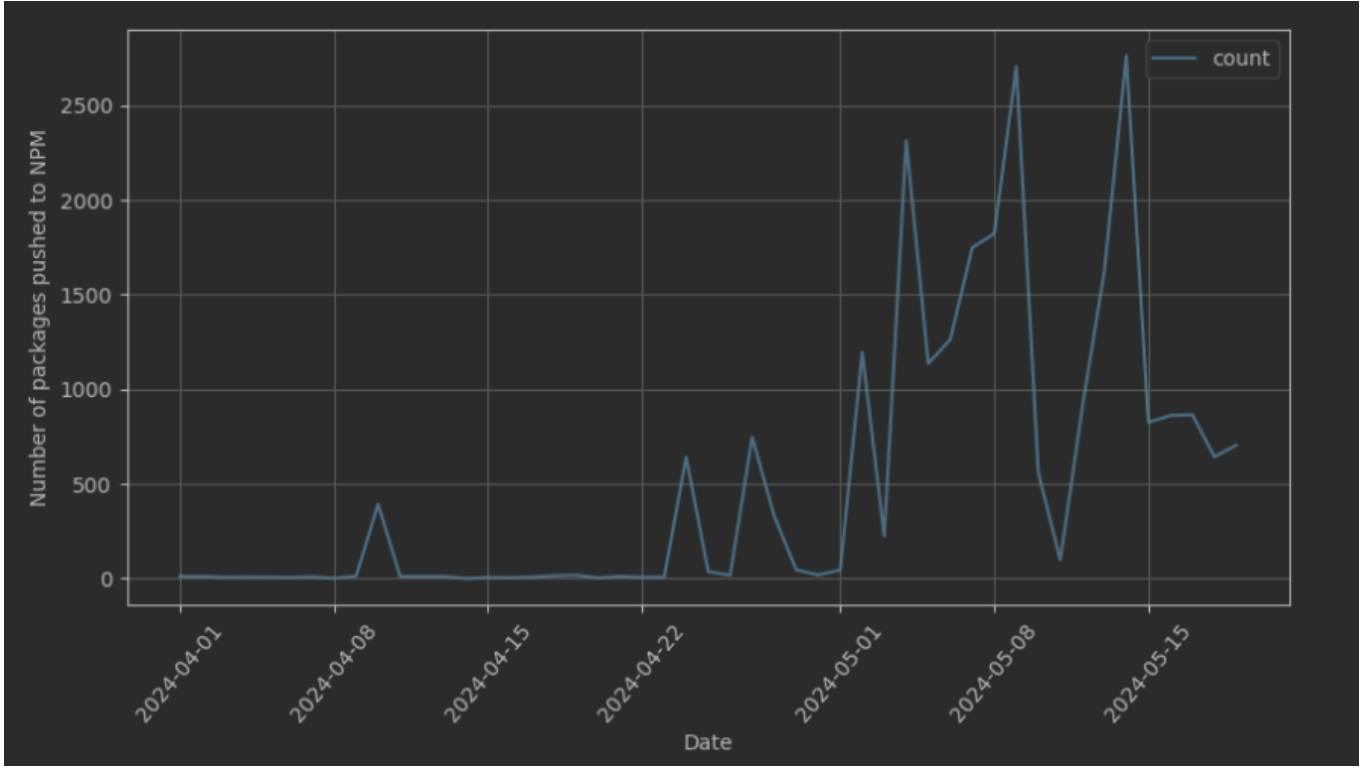
Argitaletxe horietako batzuen argitalpen-jarduera azken hilabetean honako kronograma honen arabera egin da:
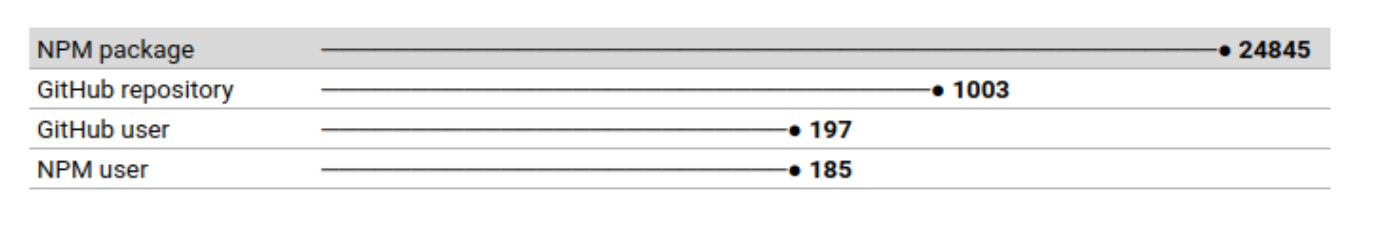
Hona hemen parteka ditzakegun gertaera honi buruzko estatistika osoak:
Ez zen ezer garrantzitsurik atera erabiltzaile hauekin lotutako pakete batzuen banakako berrikuspenetik. Horrek guztien ikuspegi orokorra aztertzera eraman gintuen, arrakasta horren arrastoak eman ditzaketen ereduak bilatuz.
Azken finean, hainbat pakete ditugu aztertzeko:
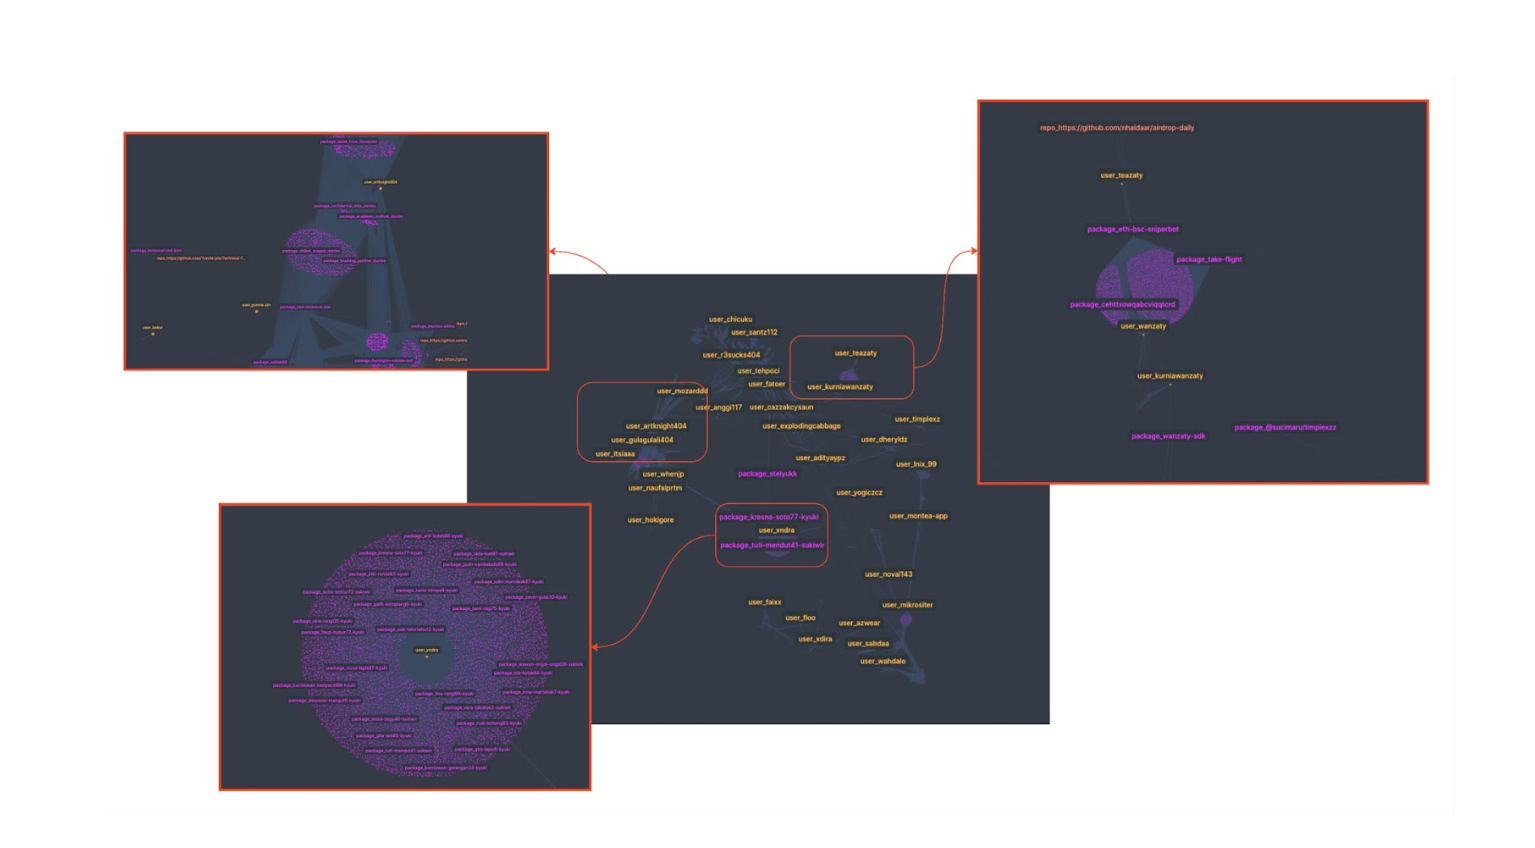
Hauek dira analisitik nabarmendu ditzakegun puntu nagusiak:
- NPM pakete asko elkarri lotuta daude. Batzuk beste batzuen mendekotasun gisa aipatzen dira.
- Pakete arraroak izan arren eta ziurrenik inork ez dakien arren haien existentziaz, batzuek astero deskarga asko dituzte. Zaila da onartzea erabiltzaile normal batek honelako paketeak deskargatu nahi izatea 0mc03esisd.
- Batzuek biltegi lotuak dituzte. Batzuetan biltegi horien jabeak kontu faltsuak dirudite, npm-koen antzekoak.
Oharra: Erabiltzaileek pakete gehigarriak txandaka igotzen dituzte, beraz, emandako datuak apur bat alda daitezke.
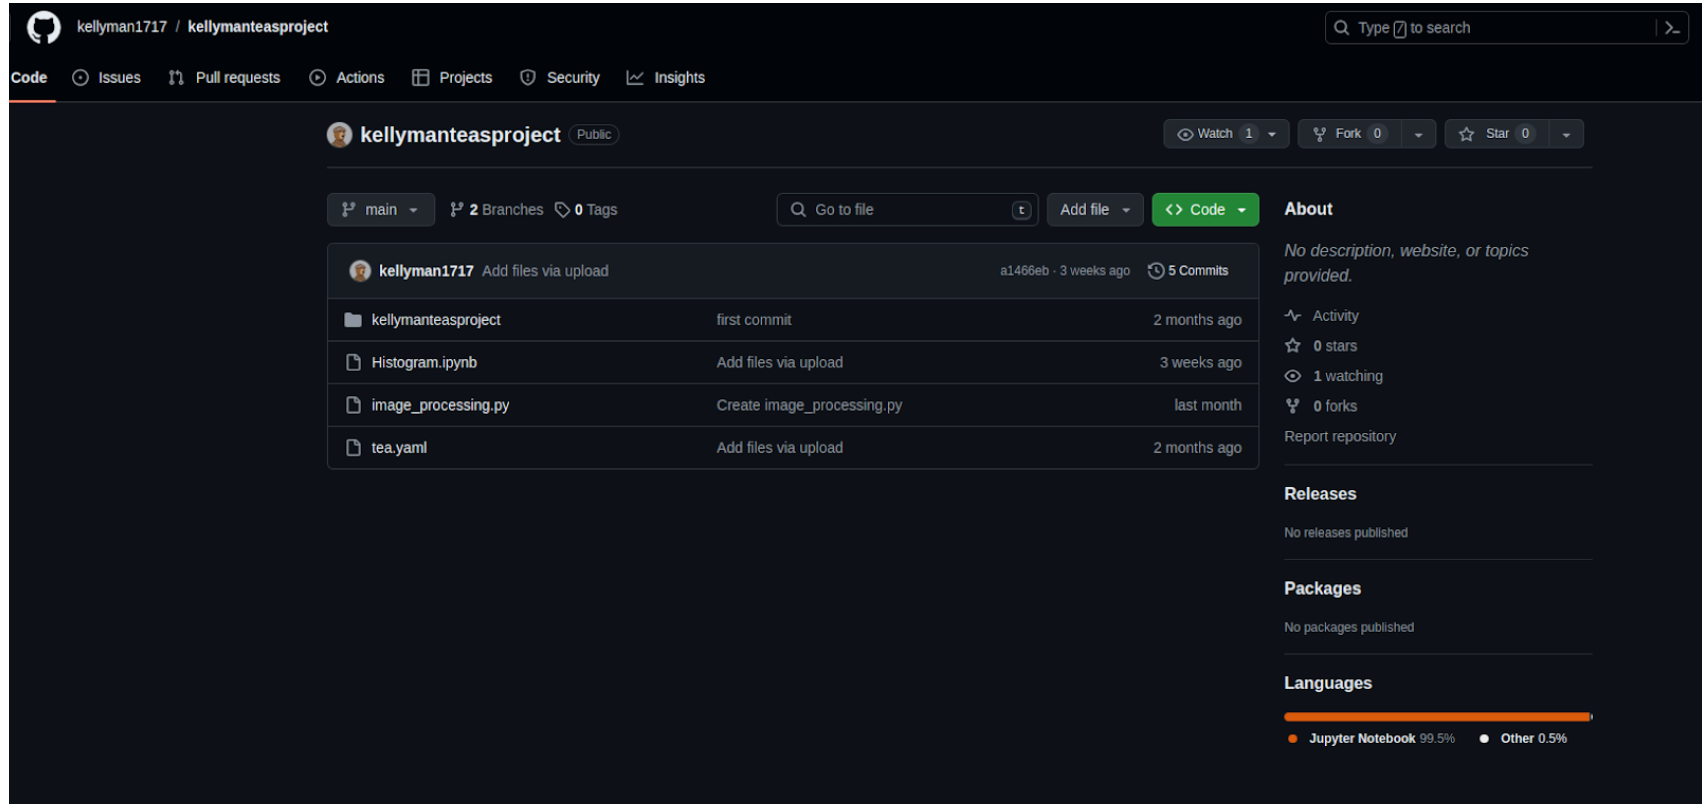
Hau erlazionatutako biltegietako baten adibidea da. Argitaratutako pakete batzuen kodea dauka. Beste fitxategi batzuk ere badaude, adibidez... tea.yaml fitxategia.
Aktore(ekin) topaketa
Zaila da zehaztea egile bakar baten edo hainbat kolaboratzaileren lana den. Hala ere, baditugu jarduera honen jatorria zehazten duten froga batzuk:
- Hizkuntza: Kodeko iruzkin batzuk indonesieraz daude.
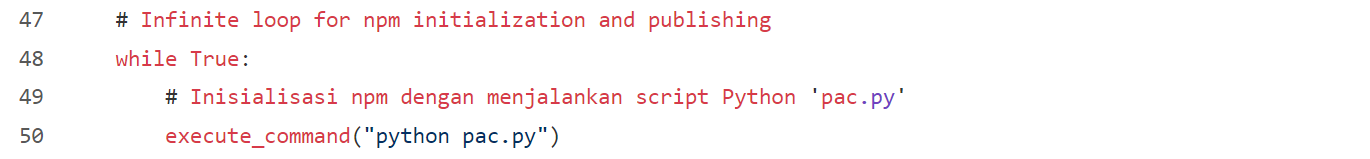
- Kokapena: Lotutako biltegien jabe batzuek Indonesian duten kokapena adierazten dute.
- GitHub-eko jarduera-metadatuen bidez identifika dezakegun kokapenak ere Indonesiara seinalatzen du.

Bostetako tea
Indonesia britainiar kolonia bat izan zenez, tea hartzeko leku aproposa litzateke hemen. Hala ere, kasu honetan, te mota nahiko berezia da.
Gogoratzen al duzu? tea.yaml hasieran ikusi genituen fitxategiak? Garai hartan, ez genuen haien edukia erakutsi, baina honelako itxura zuen:
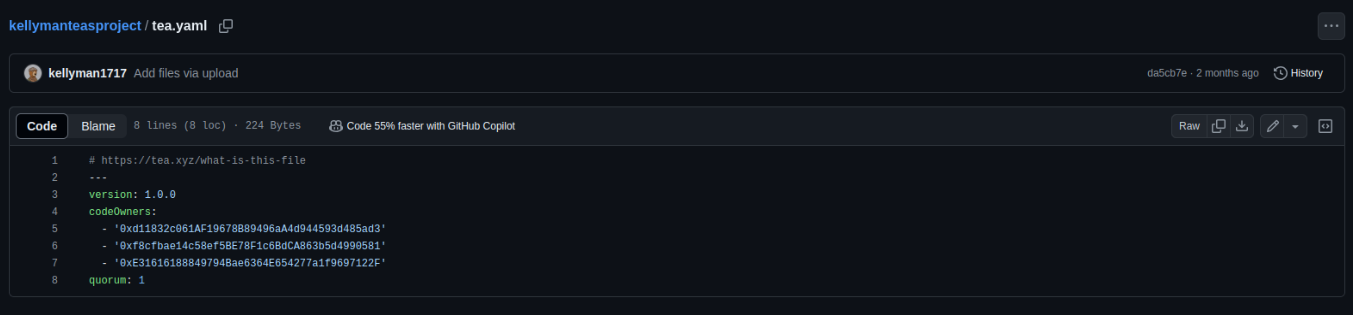
Badirudi fitxategi hauek honekin lotuta daudela Te protokoloaBaina zer da zehazki? Iritsi gara https://tea.xyz/blog/250k-grant-for-open-source-developers, helburuaz hitz egiten duena:
Tea-k mundu digitala astintzen ari da kode irekiko garatzaileentzako ordainsari eskasaren arazo luzeari aurre eginez. Arazo hau konpontzea inoiz baino premiazkoagoa da, eta horregatik erabaki dugu 250 dolarreko diru-laguntzetan banatzea protokoloa abiarazi aurretik. Hasierako fase honen helburua kode irekiko softwarearen ekosisteman eragin materiala duten eta tea Protocol Incentivized Testnet-en aurretik 30etik gorako teaRank duten kode irekiko proiektuen mantentzaileak laguntzea da.
Te protokoloaren dokumentuen arabera:
"Proiektu bat tea Protokoloan erregistratzeko, tea.yaml fitxategi bat behar da, proiektuaren estatutu gisa balio duena, ekintza jakin batzuk burutzeko behar diren laguntzaile kopurua eta boto kopurua arautzeko."
Tea sarean sartu ondoren, susmatzen dugun paketeetako bat aurkitzen saiatu gara, eta haren ospea puzten ari da. Aurkitu dugu:
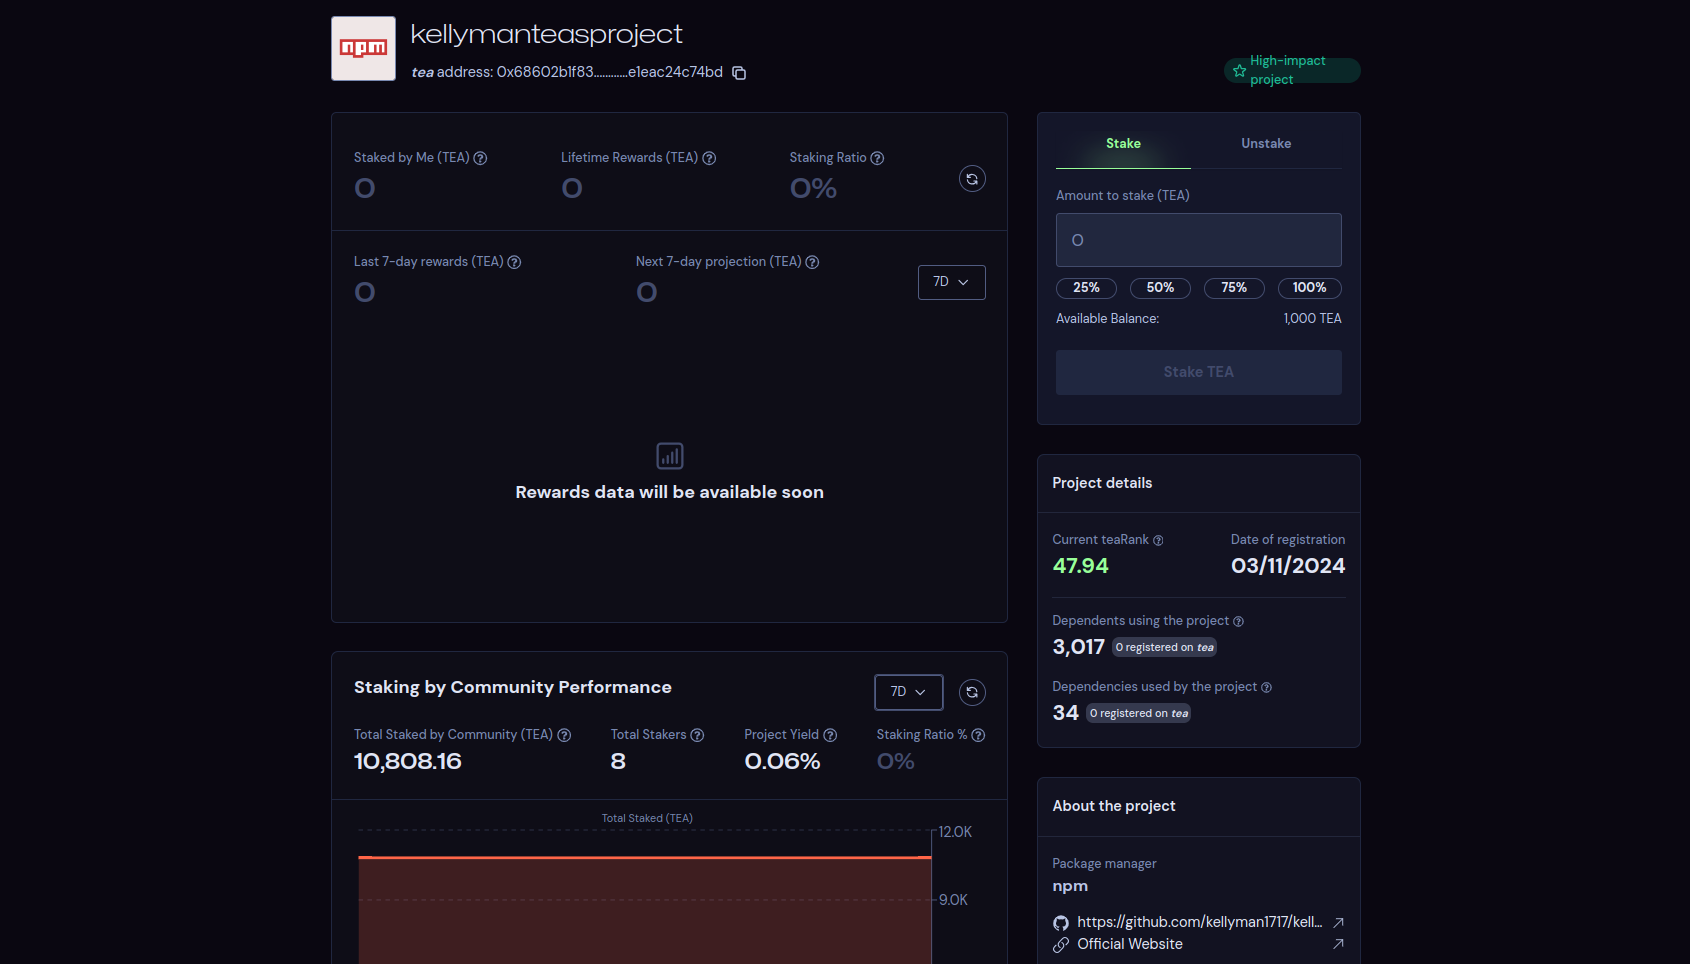
Badirudi horrek azaltzen duela hemen gertatzen ari dena: erabiltzaile batzuek beren kode irekiko proiektuak ospea fiktizioz puzten dituzte teaRank bahitu eta tea elkarteak eskaintzen dituen onurak lortzeko. Azken finean, dirua da motorrik zaharrena, sexuarekin batera.
Ondorioa eta azken gogoetak
NPM pakete hauetan kode gaiztoaren frogarik aurkitu ez den arren, eta ziurrenik inork erabiltzeko asmorik ez zuten arren, baliteke NPM, GitHub edo tea elkartearen hainbat Zerbitzu Baldintza (TOS) urratzea. Hala ere, hau gure lanaren esparrutik kanpo dago (jakinarazi egin zaizkie eta egoki ikusten dituzten neurriak hartuko dira). Plataforma hauen gehiegizko erabilerak nolabait eragingo digu guri eta gure erakundeei.
Argi dagoena da itxuraz kaltegabea den edozein kode irekiko pakete testuinguru-informazio osoa gabe ulertzeko zailak diren jokabideak izan ditzakeela.
Garatzaile gisa, zaila egiten zait garatzen eta mantentzen ditugun aplikazioetan erabiltzen diren kode irekiko pakete guztiak eskuz kontrolatzea, nolabaiteko segurtasunarekin. Kontrol hori automatizatzen duen tresna baten laguntzarik gabe, zeregin horrek gure taldeen ordu ugari kontsumitu ditzake.
Beti dago beste aldera begiratzeko aukera, kode irekiko eremuak leku seguruak direla sinetsita. Zorionez, uste dut pentsamolde hau ez dagoela oso zabalduta gaur egun; kasu hau ia kaltegabea izan da, baina duela gutxi askoz ere gertakari larriago bat izan dugu... XZ Atzeko Atea, eta ez da izan bakarra.
Honaino irakurri baduzu, espero dut gertaera bitxi honen konplexutasun guztiak gustatu izana. Ez ahaztu minutu batzuk ematea Xygenik zure erakundearen segurtasunari zer eman diezaiokeen aztertzeko.
Eranskina: Azken artikuluan sartu beharreko aktibo erlazionatuen zerrenda
NPM erabiltzaile garrantzitsuagoak argitaratutako pakete kopuruaren arabera: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
Haien pakete erlazionatuen lagin txiki bat: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
tea.yml fitxategiak dituzten GitHub-eko biltegi erlazionatu batzuk:
