
SSDLCSoftwarearen garapen seguruaren gakoa #
Aplikazioak sortzen ari bazara, ziurrenik S-ri buruz entzun duzu.SDLC, baina zer da SSDLC, eta nola alderatzen da metodo tradizionalekin, hala nola SDLCEztabaidan SDLC S-ren aurkaSDLC, funtsezko aldea segurtasuna garapen-ziklo osoan nola tratatzen den datza. Bitartean SDLC askotan segurtasuna azken urrats gisa hartzen du, edo okerrago, ondorengo gogoeta gisa, SSDLC (Secure Software Development Life Cycle) segurtasuna oinarritik integratzen du. Ikuspegi proaktibo honek ahultasunak goiz konpontzen direla ziurtatzen du, arriskuak murriztuz, kostuak aurreztuz eta funtzionala ez ezik, diseinuz segurua den softwarea sortuz. Glosario honetan, zehazki nola S-k funtzionatzen duen azalduko dugu.SDLC funtzionatzen duela, zergatik den ezinbestekoa gaur egungo mehatxuen panoraman eta nola zure taldeak eraginkortasunez inplementa dezakeen.
definizioa:
Zer da SSDLC? #
Softwarearen Garapen Seguruaren Bizitza Zikloa (SSDLC) garapen-prozesuko etapa guztietan segurtasun-jardunbideak sistematikoki integratzen dituen esparru bat da. Ez bezala SDLC, non segurtasuna askotan berandu jorratzen den —probetan edo hedapenean— SSDLC Segurtasuna hasieratik bertatik "txertatzen" du. Software Garapenaren Bizitza Ziklo Segurua ez da konplexutasun gehigarria gehitzea; proaktiboa izatea da. Ahultasunak goiz identifikatuz eta arinduz, SSDLC arriskuak murrizten ditu, azken faseko konponketen kostuak minimizatzen ditu eta GDPR, HIPAA eta PCI DSS bezalako araudiak betetzen direla bermatzen du. S-rekinSDLC, garatzaileek ez bakarrik ezin hobeto funtzionatzen duen softwarea eskain dezakete, baita zibermehatxu modernoei ere aurre egiten diena.
SDLC S-ren aurkaSDLCZergatik S.SDLC Aukera Adimentsuagoa da #
Arteko aldea SDLC S-ren aurkaSDLC taldeek segurtasuna lantzen dutenean baino gehiago da, nola lantzen duten ere bai build security prozesuan. Metodo tradizionalen helburua software funtzionala sortzea da lehenik, eta segurtasuna gehitzea geroago probak edo hedapena bitartean. Erreaktiboki hurbiltzen den ikuspegi honek ahultasunak uzten ditu softwarean, eta taldeek geroago konpondu behar dituzte, askotan kostu handiekin edo arrisku larriekin.
Aitzitik, ikuspegi proaktiboagoago batek segurtasuna fase guztien parte dela ziurtatzen du, plangintzarekin hasita. Taldeek arriskuak goiz identifikatzen eta konpontzen dituzte, segurtasuna lan-fluxuaren zati ezin hobea bihurtuz, bigarren mailako kontu bat izan beharrean. Horrek ez ditu kostuak murrizten eta atzerapenak saihesten bakarrik, baita garatzaileei software sendoa eta erronka modernoetarako prestatua eskaintzen laguntzen die ere.
Funtsezko desberdintasunak SDLC S-ren aurkaSDLC
| Aspektu | SDLC Software garapenerako bizi zikloa | SSDLC Softwarearen Garapenaren Bizitza Ziklo Segurua |
| Segurtasun fokua | Erreaktiboa: Segurtasuna funtzionalitatea eraiki ondoren konpontzen da. Arazoak askotan probak egiten diren bitartean edo inplementazio ondoren aurkitzen dira. | Proaktiboa: Segurtasuna fase guztietan txertatuta dago, ahultasunak agerian uzteko aukerak murriztuz. |
| Jardueren ordutegia | Segurtasuna askotan atzeratzen da probak edo hedapen faseak arte. | Segurtasun-jarduerak, hala nola arriskuen ebaluazioak eta kodeketa segurua, hasieratik integratuta daude. |
| Kostuen ondorioak | Zikloaren amaieran ahultasunak konpontzea garestia eta denbora asko eskatzen duen lana izan daiteke. | Detekzio goiztiarrak baliabideak aurrezten ditu, berriro lan garestiak eta atzerapenak saihestuz. |
| Ahultasunen arriskua | Arazoak oharkabean pasatzeko arrisku handiagoa, ekoizpenaren azken faseetaraino edo fase horietaraino. | Arrisku txikiagoa, ahultasunak garapenean zehar identifikatu eta arintzen baitira. |
| Funtsezko Jarduerak | Arreta software funtzionala eskaintzean dago, segurtasuna gehigarri gisa erabiliz. | Diseinu segurua, mehatxuen modelizazioa, kodeketa segurua eta etengabeko probak dira lehentasun nagusiak. |
Laburbilduz: sdlc s-ren aurkasdlc: SDLC funtzionatzen duen softwarea eraikitzen du. SSDLC funtzionatzen duen softwarea eraikitzen du erabiltzaileak, datuak eta zure negozioa babesten ditu. S-rekinSDLC, ez duzu softwarea garatzen bakarrik, konfiantza eta erresilientzia garatzen ari zara lehen egunetik.
Softwarearen garapen seguruaren bizi-zikloaren faseak: urratsez urrats #
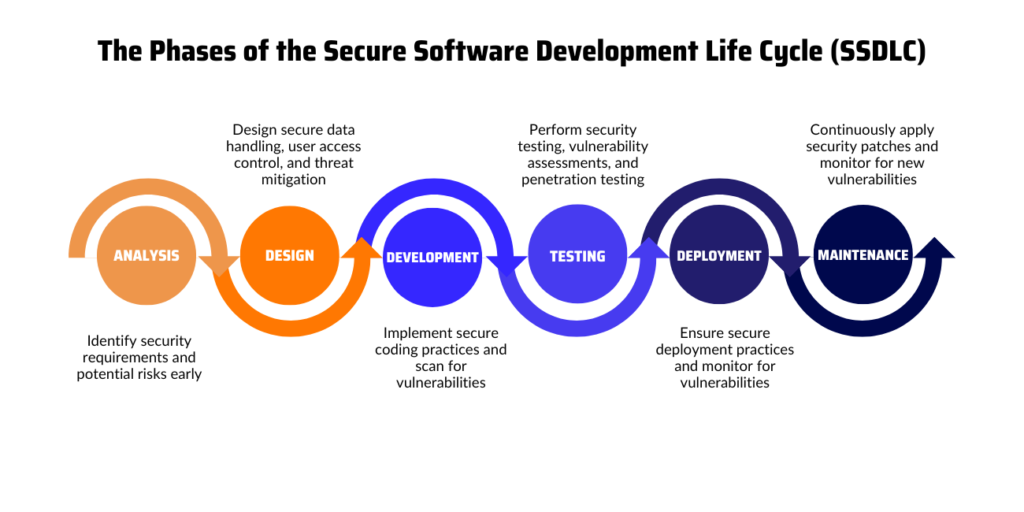
galdetzen Zer da S?SDLC praktikan? Hona hemen segurtasuna nola integratzen den garapen-prozesuko fase bakoitzean:
Plangintza eta eskakizunen azterketa
- Definitu funtzionaltasun- eta segurtasun-eskakizunak aldez aurretik.
- Arriskuen ebaluazioak egitea mehatxu potentzialak goiz identifikatzeko.
Diseinua
- Arkitektura seguru bat sortzean zentratu.
- Erabili mehatxuen modelizazioa kodeketa hasi aurretik ahultasunak aurreikusteko eta arintzeko.
Garapena
- Idatzi kode segurua jardunbide egokiak jarraituz.
- Erabili aplikazio estatikoen segurtasun probak bezalako tresnak (SAST) kodea idazten duzun bitartean ahultasunak detektatzeko.
Entseguak
- Probatu funtzionaltasuna eta segurtasuna aldi berean.
- Egin Aplikazioen Segurtasun Proba Dinamikoak (DAST), penetrazio probak eta kode berrikuspenak hedapena egin aurretik puntu ahulak detektatzeko.
Inplementazio
- Aplikatu konfigurazio seguruak.
- Ezarri monitorizazio-sistemak eta sortu intzidenteei erantzuteko plan bat softwarea abiarazi aurretik.
mantentze
Segurtasun-jarrera sendoa mantentzeko, aldizka ahultasun-ebaluazioak egin eta adabakiak aplikatu.
Sartu etengabeko jarraipena zabaldu ondoren.
Fase hauetan sakondu nahi duzu? Ikusi blog-eko argitalpen zehatz hau Softwarearen Garapenaren Bizitza Zikloaren Faseak ikuspegi gehiago eta jardunbide egokien berri izateko.
Gako nagusiak: Zer da S?SDLC? #
- Zer da SSDLC? SSDLC (Secure Software Development Life Cycle) segurtasun-jardunbideak integratzen ditu prozesuaren fase guztietan SDLC prozesua —plangintza, diseinua, garapena, probak, hedapena eta mantentze-lanak— softwarea hasieratik amaierara segurua dela bermatzeko.
- Zergatik S?SDLC gaiak: Tradizionala ez bezala SDLC, SSDLC Segurtasuna goiz txertatzen du, ahultasunak, betetze-arriskuak eta epe luzerako kostuak murriztuz.
- S-ren onura nagusiakSDLC: Ahultasunen detekzioa lehenago, konponketa ahalegina murriztea, bezeroen konfiantza hobetzea eta lerrokatzea standardGDPR, HIPAA eta PCI DSS bezalakoak.
Zergatik egin beharko lukete garatzaileek S-ra aldatzeaSDLC #
Hemendik aldatzea SDLC S-raSDLC Urrats handia dirudien arren, onurak direla eta, merezi du. Hona hemen zergatik maite duten garatzaileek Software Garapen Ziklo Segurua:
Software seguruagoa eraikitzen du: S-rekinSDLC, zure softwarea prest dago mehatxu modernoei aurre egiteko.
Denbora eta dirua aurrezten ditu: Arazoak goiz detektatzeak geroago konponketa garesti gutxiago esan nahi du.
Segurtasuna sinplifikatzen du: Segurtasuna lan-fluxuan integratzeak estresa eta azken orduko konponketak murrizten ditu.
S-ren ezarpenaSDLC Ahultasunak saihestu al daitezke zabaldu aurretik? #
Bai, noski. S ezartzeaSDLC ahultasunak hedapenaren aurretik saihesteko modurik eraginkorrenetako bat da. Segurtasun-jardunbideak garapen-prozesuko fase guztietan integratuz, plangintzatik eta diseinutik hasi eta kodeketa eta probak arte, SSDLC segurtasuna ezkerrera mugitzen du. Horrek esan nahi du mehatxu eta ahultasun potentzialak goiz identifikatzen direla mehatxuen modelizazioa, arkitektura seguruaren berrikuspenak eta kode estatikoaren analisia bezalako jardueren bidez. Tresnak bezalakoak SAST Dast ez dira bigarren mailako ideia gisa erabiltzen, baizik eta babes-neurri integratu gisa SDLCSegurtasun-egiaztapenak S-rekinSDLC etengabekoak eta automatizatuak dira. Horrela, azken unean arazo kritikoak aurkitzeko aukerak murrizten dira. Horrek ez ditu akatsak konpontzeko kostua eta konplexutasuna murrizten bakarrik, baita ahultasunak ekoizpenera inoiz iristen ez direla ziurtatzen ere laguntzen du.
Zeintzuk dira gehien erabiltzen diren S-ak?SDLC tresnak? #
Software Garapen Bizitza Ziklo Seguru bat (S) sustatzekoSDLC), taldeek garapen-etapa guztietan arriskua identifikatu, kudeatu eta murrizteko diseinatutako hainbat tresna erabiltzen dituzte. Kategoria bakoitzak rol espezifiko bat betetzen du: kode segurua idaztetik hasi eta aplikazioak benetako mehatxuei eusten diela balioztatzera arte.
Hona hemen S mota erabilienakSDLC tresnak:
- Aplikazioen Segurtasun Proba Estatikoak (SAST)Tresna hauek iturburu-kodea garapenaren hasieran aztertzen dute akatsak, funtzio ez-seguruak eta kodeketa-akatsak ekoizpenera iritsi aurretik detektatzeko.
- Aplikazioen segurtasun-proba dinamikoak (DAST)DAST tresnek aplikazio martxan daudenen aurkako erasoak simulatzen dituzte exekuzio-denbora ahultasunak aurkitzeko, hala nola injekzio-akatsak edo autentifikazio hautsia.
- Softwarearen Konposizioaren Azterketa (SCA): SCA Tresnek kode irekiko mendekotasun ahulak eskaneatzen dituzte eta lizentzien arazoak markatzen dituzte, hornidura-kateko arriskuak saihesteko.
- Sekretuen detekzioaKategoria honetako tresnek eskaneatu kodea, pipelines eta biltegiak kredentzial gogor kodetuak, API gakoak eta bestelako sekretu sentikorrak agerian geratu aurretik harrapatzeko.
- Azpiegitura Kode gisa (IaC) EskanerrakHauek ziurtatzen dute zure hodeiko konfigurazioek eta edukiontzien konfigurazioek hasieratik segurtasun-jardunbideak jarraitzen dituztela.
- CI/CD Segurtasun IntegrazioakXygeni bezalako plataformak zure barnean txertatzen dira pipelineahultasunen detekzioa automatizatzeko, betearazteko guardrails, eta betetzea bermatu kodea mugitzen den heinean commit zabaltzeko.
S hauek konbinatuzSDLC tresnekin, arriskuak goiz detektatzen dituen, praktika seguruak automatizatzen dituen eta etengabeko betetzea onartzen duen defentsa geruzatu bat sortzen duzu. Xehetasun gehiago lortzeko, begiratu gida hau Gehien erabiltzen dena SDLC tresnak.
Nola Xygenik S sinplifikatzen duenSDLC #
Software Garapen Ziklo Segurura aldatzeak ez du esan nahi zure lan-fluxua eraberritu behar duzunik. Xygenik S hartzea errazten duten tresnak eskaintzen ditu.SDLC ezin hobea:
- Application Security Posture Management (ASPM): Lortu arriskuen ikusgarritasun denbora erreala, lehentasuna eman ahultasunei eta konpondu itzazu modu eraginkorrean.
- Open Source Security: Jarrai itzazu etengabe mendekotasunak ahultasunak bilatzeko eta blokeatu pakete gaiztoak zure kode-basean sartu aurretik.
- Segurtasun Sekretuak: Saihestu garapenean zehar API gakoak edo kredentzialak bezalako informazio sentikorraren ihesak.
Xygenirekin, S integra dezakezuSDLC praktikak zure prozesuan zure taldea moteldu gabe.
Zergatik egin beharko lukete garatzaileek S-ra aldatzeaSDLC #
Hemendik aldatzea SDLC S-raSDLC Urrats handia dirudien arren, onurak direla eta, merezi du. Hona hemen zergatik maite duten garatzaileek Software Garapen Ziklo Segurua:
- Denbora eta dirua aurrezten ditu: Arazoak goiz detektatzeak geroago konponketa garesti gutxiago esan nahi du.
- Segurtasuna sinplifikatzen du: Segurtasuna lan-fluxuan integratzeak estresa eta azken orduko konponketak murrizten ditu.
- Software seguruagoa eraikitzen du: S-rekinSDLC, zure softwarea prest dago mehatxu modernoei aurre egiteko.
Hasi doan orain #
Eman hurrengo urratsa gaur! Xygenik S sinplifikatzen duSDLC integrazioa, eraginkorra eta garatzaileentzako egokia bihurtuz. Hasi orain, eta utzi iezaguzu trantsizio leuna egiten laguntzen SDLC S-raSDLC software seguru eta fidagarria hutsetik eraikitzen duzun bitartean.

Galdera arruntak #
Erakundeei software funtzionala ez ezik, segurua ere eraikitzen laguntzen dielako. Segurtasuna garapen-prozesuaren fase guztietan integratuz, S-kSDLC ahultasunen arriskua murrizten du, GDPR bezalako araudiak betetzen direla ziurtatzen du eta HIPAA, eta konponketa garestiak gutxitzen ditu azken fasean. Gainera, zure erakundearen ospea babesten du bezeroei eta negozio-eragiketei kalte egin diezaieketen segurtasun-urraketak saihestuz.
S-ren ezarpenaSDLC Interesdun guztien arteko lankidetza eskatzen du. Garatzaileek gidatzen dute kodeketa praktika seguruak integratuz. Segurtasun-profesionalek prozesua gidatzen dute probak eta mehatxuen arintzea kudeatuz. Proiektu-kudeatzaileek segurtasuna lehenesten dute garapen-ziklo osoan, eta negozio-jabeek segurtasun-helburuak negozio-helburuekin bat datozela ziurtatzen dute. Elkarrekin, rol hauek batera lan egiten dute S-ren ezarpen arrakastatsua bermatzeko.SDLC.
Bietako bakoitzak software segurua eraikitzea du helburu, baina DevSecOps eta S...SDLC ikuspegi apur bat desberdinak hartu.
SSDLC (Softwarearen Garapen Ziklo Segurua) segurtasuna garapen-ziklo tradizionalaren etapa guztietan integratzean jartzen du arreta: plangintzatik eta diseinutik hasi eta kodetze, proba eta hedapenera arte.
DevSecOps garapena, segurtasuna eta eragiketak batzen dituen praktika zabalagoa da. Automatizazioa, etengabeko integrazioa eta denbora errealeko feedback begiztak azpimarratzen ditu DevOps tresna-kate osoan zehar.
Laburbilduz, S.SDLC segurtasuna gehitzen die garapen-urratsei, eta DevSecOps-ek segurtasuna txertatzen du garapen osoan. CI/CD workflow.
S bat ezartzeaSDLC taldeei segurtasun-akatsak goiz detektatzen laguntzen die, ekoizpenera iritsi aurretik. Horrela eginez, erakundeek:
– Akatsak konpontzeko kostua eta ahalegina murriztu
– Saihestu ohiko ahultasunak, hala nola injekzioak edo konfigurazio okerrak
– Segurtasun arauak betetzen direla ziurtatu standardeta politikak
– Erabiltzaileekin eta interesdunekin konfiantza sortu
Azken finean, S.SDLC kodeketa segurua zure kulturaren parte bihurtzen du, ez bakarrik kaleratu aurretik azken orduko egiaztapen bat.

