






Johdanto: Miksi sovellusten tietoturvatestaus on tärkeää
Jos rakennat ohjelmistoja, ohjelmistokehityksen tietoturva ei ole vain lisäosa – se on välttämättömyys. Koska kyberuhkat kehittyvät päivittäin, sovellusten tietoturvatestaus on ratkaisevassa roolissa haavoittuvuuksien havaitsemisessa varhaisessa vaiheessa ja turvallisemman ohjelmistokehityksen varmistamisessa. Kuitenkin Ongelmien havaitseminen on vasta puolet työstä. Vielä tärkeämpää, miten korjaat ne? Vastataksemme tähän tutkimme erilaisia sovellusten tietoturvatestauksen tyypit, parhaat käytännöt tietoturvatestauksessa ohjelmistokehityksessä ja korjaavat strategiat joka auttaa sinua lähettämään suojattua koodia tehokkaasti.
Sovelluksen tietoturvatestauksen tyypit
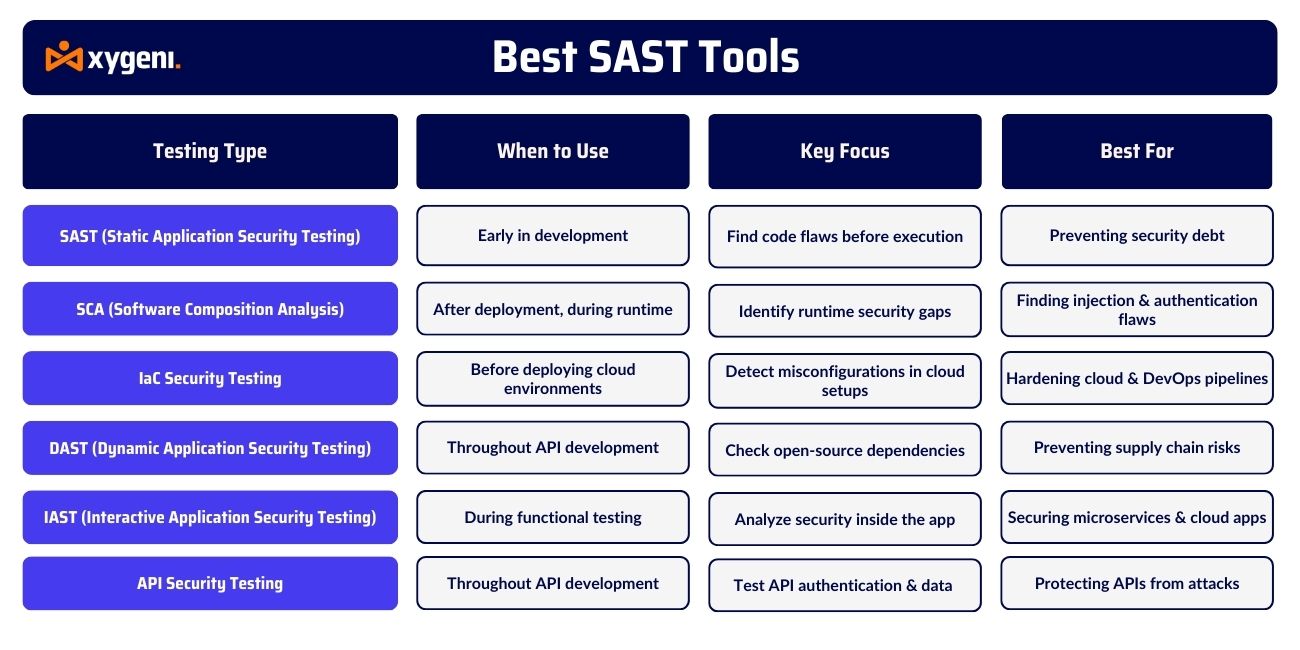
Ohjelmistokehityksen tietoturva vaatii enemmän kuin vain yhden testausmenetelmän. Sovellusten suojaaminen ei ole yhden koon prosessi. Sen sijaan erilaiset sovellusten tietoturvatestausmenetelmät auttavat paljastamaan haavoittuvuuksia eri tasoilla. ohjelmistokehityksen elinkaaren vaiheet (SDLC).
Yhdistämällä näitä tietoturvamenetelmiä tiimit voivat vahvistaa sovelluksia, vähentää tietoturvariskejä ja estää haavoittuvuuksia ennen kuin hyökkääjät hyödyntävät niitä. Jokaisella menetelmällä on ainutlaatuinen rooli ohjelmistojen suojaamisessa, ja se varmistaa suojauksen koodin kehittämisestä käyttöönottoon.
Tarkastellaanpa lähemmin tehokkaimpia sovellusten tietoturvatestaustyyppejä ja sitä, miten ne auttavat tiimejä rakentamaan turvallisempia ohjelmistoja.
1. Ohjelmiston kokoonpanoanalyysi (SCA)
Suojatun koodin analysoinnin lisäksi nykyaikaiset sovellukset nojaavat vahvasti avoimen lähdekoodin kirjastoihin. Vaikka nämä komponentit voivat olla hyödyllisiä, ne voivat aiheuttaa tietoturvariskejä. Siksi... Ohjelmistokoostumuksen analyysi tulee mukaan – se auttaa tiimejä jatkuvasti valvomaan kolmansien osapuolten riippuvuuksia haavoittuvuuksien ja lisensointiongelmien varalta.
Milloin käyttää: Jatkuvasti, kaikkialla SDLC.
Näin se toimii: Tarkistaa avoimen lähdekoodin riippuvuudet tunnettujen haavoittuvuuksien ja vanhentuneiden komponenttien varalta.
Paras: Toimitusketjuhyökkäysten estäminen ja turvallisuusmääräysten noudattamisen varmistaminen standards.
2. Staattinen sovellusten tietoturvatestaus (SAST)
Ensinnäkin on tärkeää havaita tietoturva-aukot jo kehitysvaiheessa. SAST antaa kehittäjille mahdollisuuden tunnistaa haavoittuvuuksia jo ennen koodin suorittamista, varmistaen, että ongelmat ratkaistaan ennen kuin niistä tulee kalliita ongelmia.
Milloin käyttää: Kehityksen alkuvaiheessa (siirtymä vasemmalle -suojaus).
Näin se toimii: Skannaa koodin ennen suorittamista ja havaitsee haavoittuvuuksia lähdekoodissa, tavukoodissa tai binääritiedostoissa.
Paras: Kooditason virheiden tunnistaminen ennen käyttöönottoa.
3. Infrastruktuuri koodina (IaC) Tietoturvatestaus
Pilviympäristöjen nopean käyttöönoton myötä infrastruktuurikokoonpanojen suojaaminen on aivan yhtä tärkeää kuin sovelluskoodin suojaaminen. IaC security Testaus varmistaa, että virheelliset kokoonpanot havaitaan ja korjataan ennen käyttöönottoa.
Milloin käyttää: Ennen pilviympäristöjen käyttöönottoa.
Näin se toimii: Skannaa Terraformia, Pilvenmuodostus, Kubernetesja Satamatyöläinen tiedostot tietoturvariskien varalta.
Paras: Turvallisten pilvinatiivien sovellusten ja DevOpsin varmistaminen pipelines.
4. Dynaaminen sovellusten tietoturvatestaus (DAST)
Toisin kuin SAST, joka analysoi staattista koodia, DASTilla on erilainen lähestymistapa testaamalla sovelluksia niiden ollessa käynnissä. Simuloimalla tosielämän hyökkäyksiä, DAST tunnistaa tietoturva-aukot, jotka ilmenevät vain suorituksen aikana.
Milloin käyttää: Käyttöönoton jälkeen, suorituksen aikana.
Näin se toimii: Hyökkää sovelluksen kimppuun hakkerin tavoin ja havaitsee tietoturva-aukkoja reaaliaikaisessa ympäristössä.
Paras: Injektiohyökkäysten, todennusvirheiden ja virheellisten määritysten löytäminen.
5. Vuorovaikutteinen sovellusten tietoturvatestaus (IAST)
Jotkin haavoittuvuudet voivat läpäistä sekä staattisen että dynaamisen testauksen. Kuilun kaventamiseksi IAST tarjoaa reaaliaikaisen tietoturva-analyysin sovelluksen suorituksen aikana, jolloin tiimit voivat havaita haavoittuvuuksia dynaamisesti säilyttäen samalla koodikontekstin.
Milloin käyttää: Toiminnallisen testauksen aikana.
Näin se toimii: Käyttää reaaliaikaista analyysia sovelluksen sisällä tunnistaakseen tietoturvariskit.
Paras: Mikropalvelut, konttisovellukset ja pilvinatiivit sovellukset.
6. API-tietoturvatestaus
API-rajapintojen muodostuessa nykyaikaisten sovellusten selkärangaksi ne joutuvat yhä useammin kyberhyökkäysten kohteeksi. API-tietoturvatestaus varmistaa, että päätepisteet pysyvät suojattuina virheellisiltä määritysiltä ja luvattomalta käytöltä.
Milloin käyttää: Koko API-kehityksen ajan.
Näin se toimii: Tarkistaa heikkoja todennuksia, virheellisiä kokoonpanoja ja datan vuotoja.
Paras: API-liittymien tietoturvauhkien ja tietovuotojen estäminen.
Ohjelmistokehityksen tietoturvatestauksen parhaat käytännöt
Sovellusten suojaaminen ei ole pelkästään testien suorittamista – kyse on tietoturvan tekemisestä luonnolliseksi osaksi kehitysprosessia. Näitä parhaita käytäntöjä noudattamalla tiimit voivat havaita haavoittuvuudet varhaisessa vaiheessa, automatisoida tietoturvatarkistuksia ja keskittyä todellisten uhkien korjaamiseen hidastamatta kehitystä.
1. Siirrä suojausta vasemmalle
Turvallisuuden pitäisi alkaa kehityssyklin alkuvaiheessa, ei käyttöönoton jälkeen.
- ajaa SAST ja SCA skannaa heti kun koodi on kirjoitettu, jotta estetään tietoturvaongelmien pääsy tuotantoon.
- Anna kehittäjille toimiva palaute jotta he voivat korjata haavoittuvuudet ennen kuin niistä tulee merkittäviä riskejä.
2. Automatisoi tietoturva CI/CD Pipelines
Turvallisuuden pitäisi toimia DevOps-nopeus, ei hidasta sitä.
- yhdistää SAST, DAST ja SCA omaan CI/CD pipelines skannaamaan jokaisen koodin commit automaattisesti.
- Käyttää käytäntöpohjaiset kontrollit estääkseen suojaamattoman koodin käyttöönoton.
3. Suojaa riippuvuutesi
Nykyaikaiset sovellukset riippuvainen avoimen lähdekoodin ohjelmistoista, mikä voi tuoda mukanaan piileviä tietoturvariskejä.
- Automatisoida SCA skannaus havaitakseen haavoittuvia kolmannen osapuolen kirjastoja ennen kuin niistä tulee ongelmia.
- poista vanhentuneet riippuvuudet ja laita laastarit heti, kun niitä on saatavilla.
4. Priorisoi haavoittuvuudet riskin mukaan
Kaikki haavoittuvuudet eivät ole samanlaisia – keskity korjaamaan niitä, jotka oikeasti on merkitystä.
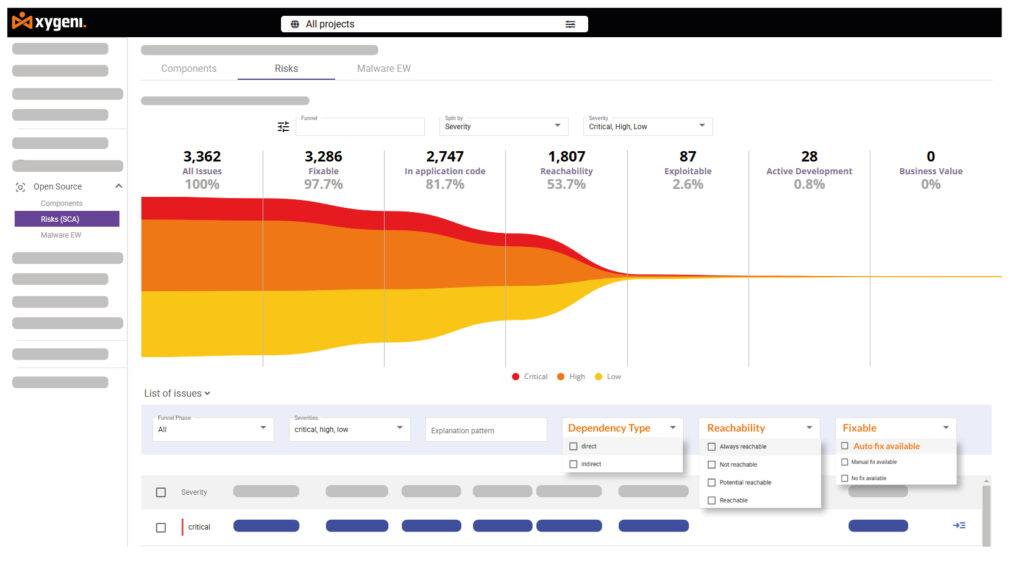
- Käyttää EPSS-pisteytys ja saavutettavuusanalyysi priorisoida hyödynnettävissä olevat riskit pienten asioiden yli.
- Vähentää hälytys väsymys suodattamalla pois vähävaikutteiset tietoturvavaroitukset.
5. Seuraa poikkeavuuksia reaaliajassa
Tietoturvauhkat eivät lopu koodin käyttöönottoon –jatkuva seuranta on avainasemassa.
- Käyttää reaaliaikainen poikkeavuuksien havaitseminen luvattomien muutosten seuraamiseksi CI/CD pipelineja pilvikonfiguraatiot.
- Saalis ja korjaa tietoturvavirheet ennen kuin ne johtavat murtoon.
Mikä on EPSS ja miksi se on tärkeä
Kaikki haavoittuvuudet eivät ole todellinen uhka, eivätkä tietoturvatiimit voi korjata kaikkea kerralla. Hyökkäysten ennustuspisteytysjärjestelmä (EPSS) auttaa priorisoimaan haavoittuvuuksia todellisen hyödynnettävyyden perusteella varmistaen, että tiimit keskittyvät todennäköisimpiin hyökkäyksiin.
- Näin se toimii: Sen sijaan, että kaikkia haavoittuvuuksia kohdeltaisiin samalla tavalla, EPSS määrittää riskipiste todellisten hyökkäystrendien perusteella. Tämän seurauksena tiimit voivat korjaa kriittiset ongelmat ensin ennen kuin hyökkääjät käyttävät niitä hyväkseen.
- Miksi se on hyödyllistä: Tuhansien uusien haavoittuvuuksien ilmaantuessa päivittäin, EPSS suodattaa pois tarpeettomat hälytykset jotta joukkueet voivat keskittyä korkean riskin ongelmiin sen sijaan, että käyttäisit aikaa pieniin uhkauksiin.
- Näin Xygeni käyttää sitä: Parantaakseen EPSS:ää, Xygeni varmistaa, että saavutettavuusanalyysi on mukana, tarjoamalla tiimeille korjaa vain hyödynnettävissä olevia haavoittuvuuksia vaikka vähävaikutteisten hälytysten välttäminen.
Käyttämällä EPSS:ää Xygeni auttaa tietoturva- ja DevOps-tiimejä korjaamaan oikeat ongelmat – nopeammin ja älykkäämmin.
Xygeni-sovellusten tietoturvatestaustyökalut
Me Xygenillä uskomme, että turvallisuuden tulisi valtuuttaa kehitystä, emme hidasta sitä. Meidän Sovellustietoturvatestausratkaisut on rakennettu nopeutta, tarkkuutta ja saumatonta DevOps-integraatiotaTässä on se, mikä tekee Xygenistä erottuvan:
- Paras luokassa SAST – Havaitse haavoittuvuuksia ennen koodin suorittamista ja korjaa tietoturvaongelmat varhaisessa vaiheessa teknisen velan vähentämiseksi.
- Älykäs SCA – Avoimen lähdekoodin riippuvuuksien valvonta oikeassa ajassa, estäen toimitusketjuhyökkäykset.
- Vaivaton DevOps-integraatio – Toimii kanssa Jenkins, GitHub-toiminnot, GitLab CI/CD, Bitbucket Pipelineja Azure DevOps automatisoituja tietoturvatarkistuksia varten.
- Älykästä priorisointia, ei melua – EPSS-pisteytys ja saavutettavuusanalyysi varmistavat tiimien korjaa tärkeät asiat, älä vääriä hälytyksiä.
- Nopeampia korjauksia automaation avulla – Korjausohjeet nopeuttavat ratkaisua, kehittäjien tuottavuuden ylläpitäminen.
Xygenin avulla tiimit rakenna turvallista ohjelmistoa ilman monimutkaisuutta– jotta he voivat lähetä nopeammin ja luottavaisin mielin.
Johtopäätös: Älykkäämpi suojaus sovellusten tietoturvatestaukseen
Ohjelmistokehityksen tietoturva ei tarkoita pelkästään haavoittuvuuksien löytämistä – kyse on niiden tehokkaasta korjaamisesta hidastamatta julkaisuja. Käyttämällä oikeanlaisia sovellusten tietoturvatestaustyyppejä ja ohjelmistokehityksen tietoturvatestauksen parhaita käytäntöjä tiimit voivat tehdä tietoturvasta saumattoman osan työnkulkuaan.
jotta yksinkertaista tietoturvaa ilman kompromissejajoukkueiden tulisi:
- Integroi tietoturva ajoissa haavoittuvuuksien estämiseksi ennen kuin niistä tulee kalliita.
- Automatisoi suojaus CI/CD pipelines havaita ongelmia ennen käyttöönottoa.
- Riippuvuuksien valvonta SCA toimitusketjun riskien välttämiseksi.
- Keskity todellisiin uhkiin käyttämällä EPSS ja saavutettavuusanalyysi.
- Testi-APIt ja infrastruktuuri jatkuvasti tietoturva-aukkojen estämiseksi.
At Xygeni, tietoturva pysyy DevOpsin tahdissa—nopea, tehokas ja rakennettu nykyaikaisille kehitystiimeille.
Haluatko suojata ohjelmistosi ilman esteitä? Ota yhteyttä Xygeniin jo tänään ja nosta tietoturvastrategiasi tasoa.

