






Perkembangan masa kini pipelineSistem-sistem tersebut didukung oleh perangkat lunak sumber terbuka. Namun, tanpa visibilitas yang memadai, organisasi Anda mungkin terpapar risiko lisensi, kerentanan, dan tekanan kepatuhan yang semakin meningkat. Itulah mengapa sangat penting untuk mengadopsi praktik terbaik untuk mengungkapkan komponen sumber terbuka kepada pelanggan, dan untuk mendukung pengungkapan tersebut dengan tindakan menggunakan solusi terbaik untuk mengamankan komponen sumber terbuka.
Dalam panduan ini, kita akan membahas cara membangun proses pengungkapan yang transparan dan tepercaya dengan SBOMs, VDR, dan hak open source security scannerSetiap langkah selaras dengan peraturan yang berlaku saat ini dan enterprise harapan.
1. Mengapa Praktik Terbaik untuk Mengungkapkan Komponen Sumber Terbuka Itu Penting
Menggunakan komponen sumber terbuka adalah standard di hampir semua alur kerja pengembangan. Namun, tanpa pengungkapan yang jelas, Anda berisiko:
- Pelanggaran hukum dari lisensi yang tidak diketahui
- Serangan rantai pasokan dari paket berbahaya
- Kesepakatan yang hilang karena dokumentasi kepatuhan yang buruk.
Untuk menghindari jebakan ini, strategi pengungkapan Anda harus lengkap, akurat, dan terkini. Mengadopsi solusi terbaik untuk mengamankan komponen sumber terbuka Memastikan bahwa transparansi dipadukan dengan pengurangan risiko yang nyata.
2. Otomatiskan SBOM dan VDR untuk Transparansi Komponen Sumber Terbuka
Untuk menerapkan praktik terbaik dalam mengungkapkan komponen sumber terbuka kepada pelanggan, fondasi terpenting adalah otomatisasi. Alih-alih menyusun daftar paket secara manual, tim harus mengandalkan alat yang menghasilkan daftar lengkap dan standardsesuai dengan standar s Daftar Material Perangkat Lunak (SBOM) dan akurat Laporan Pengungkapan Kerentanan (VDR).
An SBOM detail setiap komponen sumber terbuka Digunakan dalam aplikasi Anda, termasuk dependensi langsung dan transisi, dengan informasi seperti nomor versi, lisensi, dan asal. Ini bukan lagi pilihan. Regulasi seperti NIS2 dan Peraturan Eksekutif 14028 menuntut visibilitas penuh di seluruh rantai pasokan perangkat lunak.
Namun, daftar saja tidak cukup. VDR (Vulnerability Data Report) memberikan Anda dan pelanggan Anda jawaban nyata: komponen mana yang rentan, apakah kerentanan tersebut dapat dieksploitasi, dan langkah-langkah mitigasi apa yang telah diambil. VDR sangat berguna di industri yang diatur di mana vendor perangkat lunak harus menunjukkan tidak hanya apa yang mereka gunakan, tetapi juga bagaimana mereka mengelola risiko.
Dengan Xygeni, SBOM dan pembuatan VDR sudah terintegrasi dalam pengembangan Anda. pipelineSistem ini secara otomatis mengumpulkan metadata dependensi, memperkayanya dengan informasi lisensi dan kerentanan, dan mengekspornya dalam format industri seperti... SPDX ke TopanDXLaporan-laporan ini memenuhi persyaratan kepatuhan yang paling ketat dan mendukung pengungkapan berbasis kepercayaan di seluruh alur kerja pelanggan, audit, dan pengadaan.
3. Memindai Ketergantungan dengan Penganalisis yang Memahami Ekosistem
Pengungkapan yang benar dimulai dengan pemindaian yang akurat. Untuk memastikan kelengkapannya, Anda memerlukan penganalisis yang dibangun untuk setiap ekosistem paket: npm, Maven, PyPI, NuGet, dan lainnya.
The Xygeni open source security scanner menggunakan penganalisis khusus bahasa untuk melampaui penguraian manifes statis. Penganalisis ini mendeteksi komponen langsung dan transisi aktual yang digunakan dalam build Anda, menyelesaikan versi, dan mengumpulkan metadata kunci seperti:
- Jenis lisensi
- Asal usul komponen
- Identitas pengelola
- Usia paket atau status perawatan
Tingkat detail ini sangat penting untuk menerapkan praktik terbaik dalam mengungkapkan komponen sumber terbuka kepada pelanggan. Pemindai generik melewatkan indikator penting, seperti paket npm internal yang tidak tercakup, yang dapat secara tidak sengaja terekspos ke registri publik.
4. Deteksi Komponen Berisiko dan Mencurigakan Sebelum Anda Mengungkapkannya
Proses pengungkapan berkualitas tinggi melampaui sekadar inventaris, tetapi mencakup hal-hal berikut: penyaringan risikoDi situlah Xygeni berada. open source security scanner membedakan dirinya dari yang lain. Ini mencakup detektor khusus untuk:
- Kebingungan Ketergantungan: Mendeteksi nama paket internal yang cocok dengan nama paket publik.
- typosquattingBlokir kemasan tiruan yang dirancang untuk menipu.
- malwareMengidentifikasi perilaku berbahaya dalam skrip instalasi atau runtime.
- Naskah MencurigakanMendeteksi perintah shell yang tidak tepercaya atau logika yang dikodekan.
- Paket Anomali: Menyoroti komponen yang tidak umum atau di luar pola.
- Modul npm yang tidak tercakup: Tandai kode internal yang berpotensi dipublikasikan secara tidak sengaja.
Kemampuan ini menjadikan open source security Pemindai merupakan bagian penting dari solusi terbaik untuk mengamankan komponen sumber terbuka, memastikan pengungkapan Anda mencerminkan pendekatan yang mengutamakan keamanan sebelum sampai ke pelanggan Anda.
| Package Manager | Bahasa | File Dependensi yang Didukung |
|---|---|---|
| Maven | Jawa | pom.xml |
| Gradle | Jawa, Kotlin | build.gradle, build.gradle.kts, gradle.lockfile, gradle.properties |
| NPM | JavaScript | package.json, package-lock.json |
| Benang | JavaScript | benang.kunci |
| PNPM | JavaScript | pnpm-lock.yaml |
| Punjung | JavaScript | bower.json |
| NuGet | .NET, C# | .nuspec, packages.config, .csproj, project.assets.json, packages.lock.json |
| Biji | Ular sanca | requirements.txt, pipfile.toml, pipfile.lock, setup.py, setup.cfg, environment.yml |
| Puisi | Ular sanca | requirements.txt, pyproject.toml, poetry.lock |
| Pergi Modul | Golang (Go) | go.mod, go.sum |
| Menyusun | PHP | composer.json, composer.lock |
| batu rubi | Rubi | Gemfile, Gemfile.lock |
5. Tambahkan Konteks Kerentanan dengan Keterjangkauan dan Kemungkinan Eksploitasi
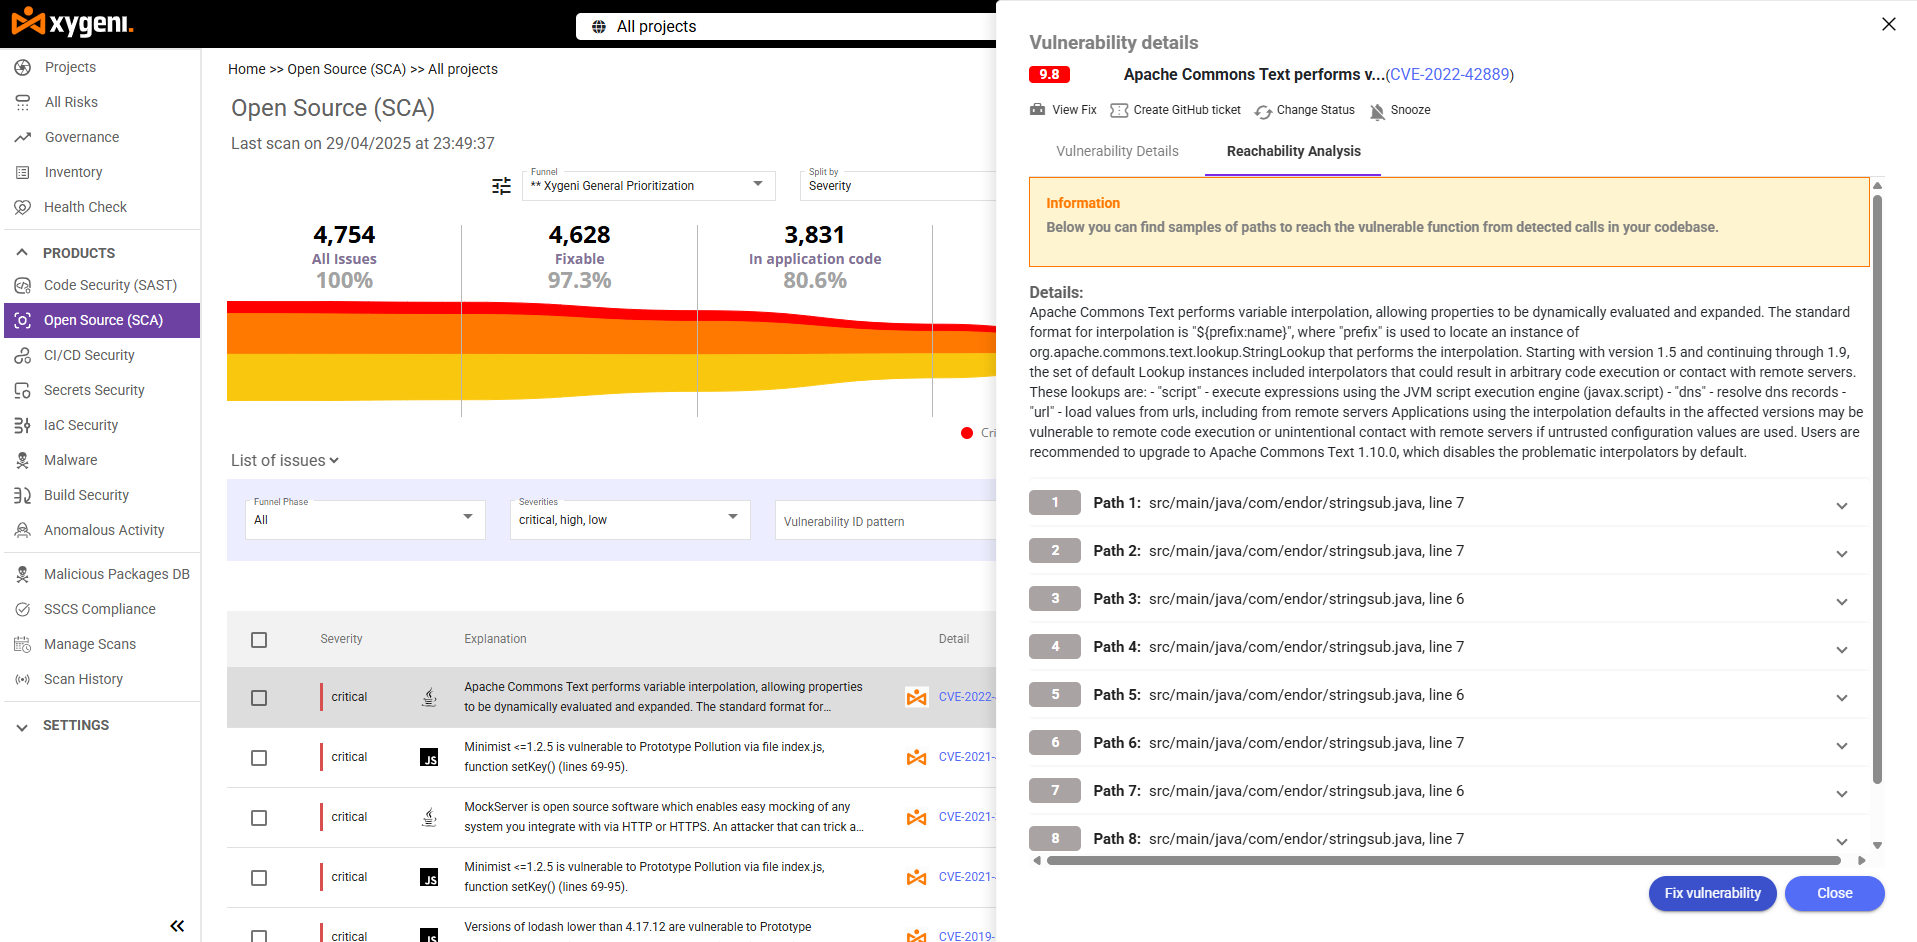
Saat mengungkapkan kerentanan, konteks adalah segalanya. Tidak semua CVE sama. Kerentanan serius mungkin tidak akan pernah terpicu di aplikasi Anda jika kode yang terpengaruh tidak dapat dijangkau.
Xygeni memperkaya VDR-nya dengan:
- Analisis keterjangkauan: Mengidentifikasi apakah fungsi yang rentan tersebut benar-benar dipanggil.
- Penilaian EPSSMemperkirakan kemungkinan eksploitasi di dunia nyata.
- Wawasan Risiko RemediasiMenunjukkan opsi peningkatan mana yang paling aman, termasuk perubahan yang merusak atau risiko baru yang muncul pada versi yang telah diperbaiki.
Hal ini mengurangi gangguan dan membantu Anda memfokuskan pengungkapan pada hal-hal yang penting. Pelanggan mendapatkan informasi keamanan yang nyata, bukan daftar panjang yang tidak dapat ditindaklanjuti.
6. Integrasikan CI/CD untuk Menjaga Pengungkapan Tetap Akurat dan Real-Time
Komponen sumber terbuka sering berubah. Itulah mengapa dokumen pengungkapan statis cepat menjadi usang. Untuk memastikan keakuratan, alur kerja pengungkapan Anda harus terintegrasi dengan CI/CD.
Xygeni memungkinkan Anda untuk:
- Mengotomatisasikan SBOM dan pembuatan VDR selama proses pembangunan
- Pasang gerbang keamanan untuk memblokir paket yang tidak aman.
- Terima peringatan instan saat dependensi yang bersih menjadi rentan.
- Lacak perubahan di seluruh pull requests dan penempatan
Integrasi waktu nyata ini menjaga pengungkapan Anda tetap terkini dan selaras dengan praktik terbaik untuk mengungkapkan komponen sumber terbuka kepada pelanggan, terutama saat berhadapan dengan enterprise pelanggan atau kerangka kerja audit.
7. Menyampaikan Laporan yang Siap Diaudit dan Membangun Kepercayaan
Pelanggan dan auditor Anda membutuhkan lebih dari sekadar daftar, mereka membutuhkan kejelasan dan bukti. Xygeni mempermudah hal itu.
Kamu bisa:
- Ekspor SBOMs dan VDR dengan sekali klik
- Saring berdasarkan tingkat keparahan, jenis lisensi, atau kerentanan.
- Gunakan antarmuka web kami untuk kepatuhan. dashboards
- Cantumkan risiko dan lampirkan catatan perbaikan.
Fitur-fitur ini tidak hanya menyederhanakan audit, tetapi juga membantu Anda memenuhi cakupan penuh dari solusi terbaik untuk mengamankan komponen sumber terbuka.
Terapkan Praktik Terbaik untuk Mengungkapkan Komponen Sumber Terbuka kepada Pelanggan
Berhasil mengelola open source security bukan lagi sekadar tantangan teknis, melainkan keunggulan kompetitif. Dengan mengikuti praktik terbaik untuk mengungkapkan komponen sumber terbuka kepada pelangganDengan demikian, Anda menunjukkan bahwa perangkat lunak Anda tidak hanya fungsional tetapi juga aman, transparan, dan sesuai dengan peraturan.
Mengungkapkan Anda komponen sumber terbuka Jelas, bersama dengan data kerentanan secara real-time, hal ini membangun kepercayaan baik dengan pengguna maupun enterprise klien. Ini juga mendukung kepatuhan terhadap kerangka kerja seperti NIS2, DORA, dan Peraturan Eksekutif 14028.
menggunakan tahun open source security scanner Seperti Xygeni, memberikan tim Anda otomatisasi dan kecerdasan yang dibutuhkan untuk:
- Menghasilkan data yang akurat SBOM dan laporan VDR dengan setiap build.
- Deteksi ancaman tersembunyi dalam rantai pasokan perangkat lunak Anda.
- Soroti risiko kerentanan dan lisensi pada komponen Anda.
- Sampaikan laporan yang siap ditindaklanjuti dan siap diaudit sesuai permintaan.
Kemampuan ini merupakan bagian dari solusi terbaik untuk mengamankan komponen sumber terbuka, dan memposisikan tim Anda sebagai mitra yang proaktif dan andal dalam hal keamanan.

