Pertahankan gerbang kualitas Anda. Tambahkan keamanan rantai pasokan, triase AI, dan perbaikan yang datang tepat waktu. pull requests, pada kode yang sama.
Lihat bagaimana Xygeni dibandingkan dengan SonarQube pada repositori Anda sendiri.

Apa yang membedakan kita?
MEW menandai paket berbahaya bahkan sebelum tanda tangan (signature) ada, di seluruh paket, kontainer, pipelines dan commits.
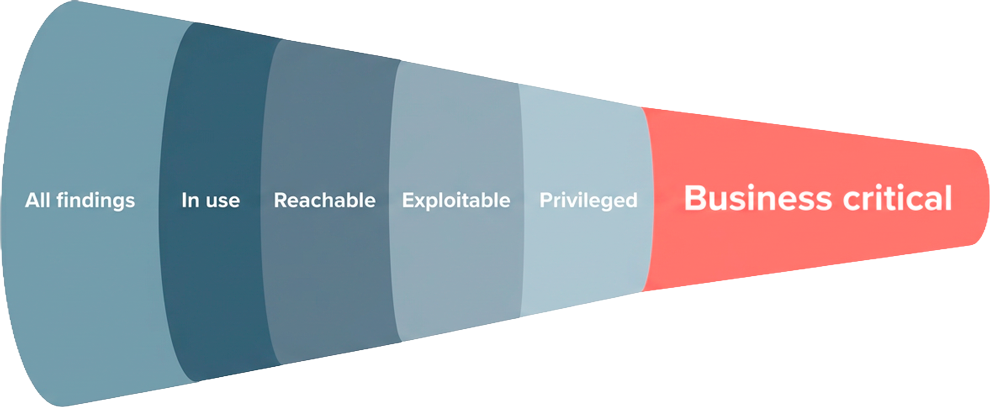
AI menyaring setiap temuan (positif benar atau salah, urgensi, dan upaya) dan memberi peringkat pada apa yang dapat dijangkau dan dieksploitasi.
Alat silang ASPMInventarisasi berbasis AI dan remediasi yang mengutamakan keamanan, berdasarkan temuan Anda sendiri dan temuan pihak ketiga.
Gunakan penyedia model Anda sendiri. Kode Anda tidak pernah meninggalkan infrastruktur Anda, baik di lokasi internal maupun terisolasi dari jaringan internet.
Kualitas kode
Bau kode, kompleksitas, pemeliharaan, kode mati, duplikasi, dan penamaan, diukur dengan cara yang sama di setiap bahasa yang Anda gunakan, sehingga hasilnya dapat dibandingkan antar tim.
Gerbang kualitas yang sadar akan nilai dasar pada pull requests Blokir apa yang diperkenalkan oleh PR (Pull Request), bukan utang yang Anda warisi. Dapat diterapkan sejak hari pertama, bahkan pada kode lama.
AI Remediation mengusulkan perubahan dan membuka pull requestSetiap temuan diberi peringkat berdasarkan kompleksitas perbaikan, dengan perkiraan penghematan upaya.
Temuan kualitas berada dalam saluran prioritas yang sama dengan temuan keamanan. File dengan skor pemeliharaan terburuk seringkali adalah file yang memiliki celah keamanan injeksi.

Dari kebisingan menuju aksi
Xygeni mempersempit ribuan peringatan menjadi beberapa peringatan yang nyata, dapat dijangkau, dan dapat dieksploitasi. Kemudian, Xygeni memperbaikinya.
Berdampingan
| Kemampuan | | soundQube |
|---|---|---|
| Analisis kualitas kode (bau kode, kompleksitas, duplikasi, kode mati) | ✅ Satu hal yang konsisten standard lintas bahasa | ✅ Ya |
| Gerbang kualitas yang sadar akan nilai dasar pada pull requests | ✅ Ya | ✅ Ya |
| Perbaikan AI untuk temuan kualitas disampaikan sebagai pull requests | ✅ Membuka siaran pers | ⚠️ Hanya saran, tidak ada pull request. |
| Kualitas dan keamanan dalam satu saluran prioritas. | ✅ Kompak | ⚠️ Daftar masalah terpisah |
| Malware di seluruh SDLC + titik akhir (Shield) | ✅ Paket, wadah, pipelines dan commits. | ⚠️ Paket berbahaya yang dikenal, dalam CI. |
| Triage AI: verifikasi positif benar/positif salah | ✅ Ya | ❌ Tidak |
| Prioritas pengurangan kebisingan (saluran serangan) | ✅ Dapat dijangkau + dapat dieksploitasi | ⚠️ Berdasarkan tingkat keparahan |
| Perbaikan otomatis: SAST, SCA & rahasia (sadar akan perubahan besar) | ✅ Ya | ⚠️ Saran perbaikan AI, tidak ada pull request, tidak ada analisis perubahan mendasar. |
| Risiko Perbaikan: pemanggil mana yang terpengaruh oleh perbaikan, pada tingkat metode. | ✅ Metode + lokasi panggilan yang diidentifikasi | ❌ Tidak ada analisis dampak. |
| Perlindungan titik akhir pengembang | ✅ Paket, ekstensi dan plugin IDE, serta lalu lintas jaringan, semuanya berada di bawah satu kebijakan organisasi. | ❌ Tidak tersedia |
| Pengujian dinamis (DAST) | ✅ Ya | ❌ Tidak |
| Alat silang ASPM (mempertimbangkan temuan pihak ketiga) | ✅ Ya | ❌ Tidak |
| Keamanan AI: temukan, deteksi & terapkan (AI-BOM) | ✅ Ya | ❌ Tidak |
| Bawa LLM Anda Sendiri · kode tetap berada di infrastruktur Anda | ✅ Ya | ⚠️ Azure OpenAI saja (Server) |
| Deteksi anomali perilaku (SCM & CI) | ✅ Ya | ❌ Tidak |
Informasi pesaing didasarkan pada dokumentasi yang tersedia untuk umum, ditinjau pada September 2026. Menemukan sesuatu yang sudah usang? Beritahu kami.
Amankan AI
Inventarisasi langsung dari setiap model, dataset, agen, dan server MCP, dengan AI-BOM yang siap diaudit dan dipetakan ke Undang-Undang AI Uni Eropa.
Deteksi deterministik + LLM terhadap injeksi cepat, MCP yang tidak aman, dan paparan data, yang diselaraskan dengan OWASP, dan diterapkan juga pada temuan pihak ketiga.
Shield Melindungi titik akhir pengembang: kontrol instalasi berbasis usia untuk paket, ekstensi IDE, dan plugin, pemblokiran IP dan domain berbahaya, isolasi mesin yang disusupi, dan satu kebijakan yang ditetapkan oleh tim keamanan Anda.
Diferensial
Malware pra-tanda tangan (MEW) pada publikasi registri
Malware di seluruh paket, kontainer, pipelines, commits.
CI/CD pipeline security: GitHub Actions, infrastruktur build, rahasia.
Deteksi typosquatting & muatan tersamarkan
Native SLSA + in-toto build attestations + CBOM
Hanya mendeteksi paket berbahaya yang dikenal publik.
Pemeriksaan dependensi di dalam CI pipeline hanya
Berlari di pipeline — tidak menjaminnya.
Tidak ada typosquatting / analisis perilaku.
SBOM generasi; tidak ada pengesahan asli.
Ya, jika Anda membutuhkan lebih dari sekadar kualitas kode. Xygeni mencakup kualitas kode dan menambahkan SAST, SCArahasia, CI/CD keamanan, DAST, deteksi malware pra-tanda tangan dan ASPM dalam satu platform, dengan triase AI dan perbaikan yang diberikan sebagai pull requests.
Ya. Xygeni menerapkan quality gate pada pull requests dan dapat menyebabkan kegagalan build. Gates menyadari kondisi dasar, sehingga tim akan terblokir pada masalah-masalah baru. pull request memperkenalkan, bukan pada hutang historis.
Ini memperbaikinya. AI Remediation mengusulkan perubahan dan membuka pull request, dan temuan-temuan tersebut diurutkan berdasarkan kompleksitas perbaikan sehingga tim dapat melihat apa yang dapat mereka selesaikan terlebih dahulu.
Tidak. Pemindai berjalan di dalam infrastruktur Anda dengan akses baca saja, dan hanya hasilnya yang diunggah. Xygeni juga berjalan sepenuhnya. on-premise dan memiliki celah udara.
Ya. Sistem ini berjalan di pemindai yang sama dan melaporkan hasilnya ke konsol yang sama, dengan triase, perbaikan, dan prioritas berbasis AI yang sama seperti temuan keamanan.
Ajukan pertanyaan-pertanyaan yang belum terjawab dalam evaluasi SonarQube Anda. Kami akan membahasnya satu per satu pada tumpukan data Anda.