






The Kerangka MITRE ATT & CK telah menjadi global standard untuk mengklasifikasikan cara penyerang beroperasi. Anda akan sering melihatnya ditulis dalam dua cara: Serangan mitra ke mitre att&ckKeduanya merujuk pada sumber daya yang sama. Terkadang orang juga menyebutnya sebagai Kerangka kerja serangan MITRE atau itu kerangka kerja mitre att&ck.
Meskipun banyak diadopsi oleh analis keamanan, banyak pengembang masih menganggapnya sebagai sesuatu di luar pekerjaan sehari-hari mereka. Namun, kerangka kerja ini juga berharga untuk... DevSecOpsIni menawarkan peta taktik dan teknik yang jelas yang digunakan penyerang, yang dapat diterapkan secara langsung pada pipelines, kode, dan dependensi.
Dalam panduan ini, kami memberikan panduan praktis. ikhtisar kerangka serangan mitra dari perspektif pengembang. Kami menjelaskan cara menghubungkan ATT&CK dengan risiko nyata seperti injeksi ketergantungan, paparan rahasia, dan CI/CD penyalahgunaan. Selain itu, kami menunjukkan bagaimana alat seperti Xygeni membantu pengembang menafsirkan temuan dalam konteks taktik dan teknik ATT&CK, sehingga lebih mudah dipahami dan diprioritaskan.
Apa itu MITRE ATT&CK?
The MITRE resmi Kerangka kerja ATT&CK adalah basis pengetahuan yang mengatur bagaimana penyerang berperilaku ketika mereka mencoba membahayakan sistem. Bayangkan seperti peta: setiap taktik mewakili tujuan (seperti mendapatkan akses atau mencuri kredensial), dan setiap teknik menjelaskan metode yang digunakan penyerang untuk mencapainya.
Meskipun beberapa pencarian menyebutnya sebagai Apa itu kerangka kerja serangan Mitre? atau hanya apa itu serangan mitreKedua istilah tersebut merujuk pada proyek yang sama: panduan praktis tentang perilaku penyerang yang dikelola oleh MITRE.
Singkatnya, ATT&CK membantu Anda memahami bukan hanya bahwa sesuatu rentan, tetapi juga bagaimana hal itu dapat dieksploitasi di dunia nyata. Bagi pengembang, ini berarti beralih dari peringatan yang samar-samar ke wawasan yang dapat ditindaklanjuti yang terkait dengan penyerang sebenarnya. playbooks.
MITRE itu singkatan dari apa?
Banyak orang mengira MITRE adalah singkatan. Namun, sebenarnya bukan. MITRE adalah nama organisasi nirlaba yang menciptakan ATT&CK untuk membantu pemerintah, enterprisedan komunitas keamanan. Tujuannya adalah untuk berbagi pengetahuan tentang musuh secara terbuka, sehingga semua orang, dari analis hingga pengembang, dapat melakukan pertahanan yang lebih baik.
Note: MITER Corporation MITRE menjalankan beberapa inisiatif keamanan, seperti penetapan ID CVE dan dukungan NVD. MITRE ATT&CK adalah salah satu proyeknya, yang berfokus pada pemetaan taktik dan teknik musuh.
Penjelasan Kerangka Kerja MITRE ATT&CK untuk Pengembang
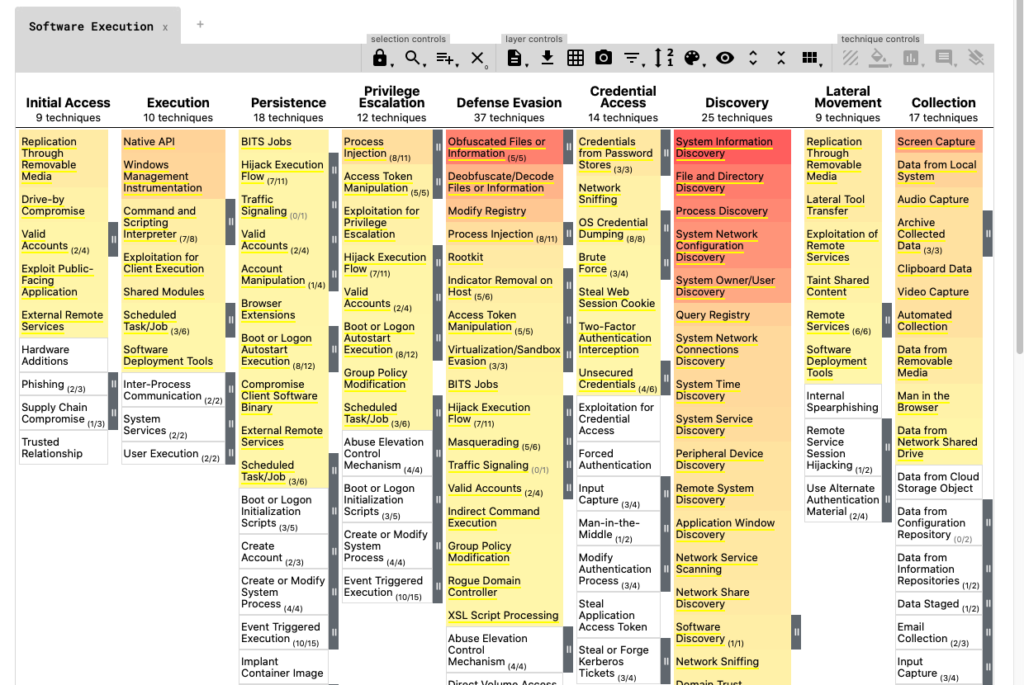
The Kerangka MITRE ATT & CK bukanlah basis data bug atau CVE. Sebaliknya, ini adalah sebuah matriks perilaku penyerang: setiap kolom menunjukkan sebuah taktik (apa yang ingin dicapai penyerang), dan di bawah setiap taktik terdapat teknik (bagaimana mereka mencoba melakukannya).
Bagi para pengembang, Anda dapat menganggap ATT&CK sebagai sebuah daftar periksa pola serangan umum yang bisa muncul di kode Anda, dependensi, atau CI/CD pipelines.
Matriks MITRE ATT&CK dalam Praktik
Berikut beberapa taktik dan teknik yang paling penting untuk DevSecOps:
- Akses Awal (T1190): Salah konfigurasi Terraform Skrip tersebut membiarkan bucket cloud tetap terbuka.
- Eksekusi (T1059): A
curl | bashPerintah dalam Dockerfile menjalankan kode yang belum diverifikasi selama proses build. - Akses Kredensial (T1552): An Token AWS dikodekan secara permanen di dalam
.envberkas tersebut memberikan akses langsung kepada penyerang. - Eksfiltrasi (T1048): Berniat jahat Paket NPM Mengirim data secara diam-diam ke luar lingkungan Anda.
- Ketekunan (T1547): Skrip postinstall tersembunyi memastikan penyerang dapat masuk kembali setelah pembersihan.
Dengan memetakan masalah-masalah ini ke matriks ATT&CK, pengembang dapat langsung melihat bagaimana kesalahan konfigurasi sederhana atau praktik yang tidak aman terhubung dengan masalah yang lebih besar. skenario serangan dunia nyata.
Mengapa MITRE ATT&CK Penting dalam DevSecOps
Banyak pengembang berpikir ATT&CK hanya untuk analis, tetapi yang terjadi justru sebaliknya. Ketika kerentanan atau kesalahan konfigurasi dikaitkan dengan taktik seperti Execution or Akses Kredensial, maka akan menjadi lebih mudah untuk:
- Memahami perspektif penyerang.
- Prioritaskan temuan mana yang perlu diperbaiki terlebih dahulu.
- Berkomunikasilah dengan tim keamanan menggunakan bahasa yang sama.
Nyata Pipeline contoh
Misalnya, skrip postinstall berbahaya dalam paket NPM dipetakan ke Execution ke exfiltration.
Demikian pula, a berkas Terraform yang salah konfigurasi Mengekspos bucket S3 terhubung langsung ke Akses Awal.
A token AWS yang dikodekan secara permanen dalam sebuah repositori jelas mewakili Akses Kredensial.
Akhirnya, sebuah data beacon ketergantungan yang dikaburkan sejajar dengan Perintah dan Kontrol (C2).
Alih-alih hanya melihat label "tingkat keparahan kritis", pengembang mendapatkan cerita yang jelas tentang bagaimana penyerang akan memanfaatkan celah keamanan tersebut. Hal ini membuat keamanan menjadi kurang abstrak dan jauh lebih mudah ditindaklanjuti.
Bridging the Gap
Akhirnya, ATT&CK membangun sebuah Jembatan antara pengembang dan tim keamananKedua belah pihak menggunakan taktik dan teknik yang sama untuk menggambarkan risiko. Pengembang dapat menyaring temuan yang sesuai dengan Akses Awal or exfiltration, sementara analis dapat melihat repo mana dan pipelineMereka yang paling rentan adalah yang paling sering terkena dampak. Konteks bersama ini mempercepat proses triase, mengurangi gangguan, dan memastikan masalah berdampak tinggi ditangani terlebih dahulu.
Taktik dan Teknik MITRE ATT&CK dalam DevSecOps
The Kerangka MITRE ATT & CK sering dianggap sebagai teori. Namun, bagi para pengembang, hal ini secara langsung diterjemahkan ke dalam pengkodean umum dan pipeline masalah. Tabel di bawah ini menunjukkan bagaimana secara spesifik teknik mitre att&ck Memetakan ke skenario DevSecOps sehari-hari.
| Taktik ATT&CK | ID Teknik | Contoh DevSecOps |
|---|---|---|
| Akses Awal | T1190 | Skrip Terraform yang salah konfigurasi membuka bucket S3. |
| Execution | T1059 | curl | bash Di dalam Dockerfile, kode yang belum terverifikasi dijalankan. |
| Akses Kredensial | T1552 | Token AWS dikodekan secara permanen di dalam .env file. |
| exfiltration | T1048 | Ketergantungan dengan kode yang disamarkan yang keluar dari proses build. |
| Ketekunan | T1547 | Skrip postinstall berbahaya tersembunyi di dalam paket NPM. |
Faktanya, ini membuktikan bahwa kerangka kerja serangan mitre bukanlah sesuatu yang abstrak. Ini mencerminkan masalah yang sama yang dihadapi pengembang setiap hari di repositori dan CI/CD pipelines.
Menerapkan MITRE ATT&CK di CI/CD Pipelines
Dalam DevSecOps, pipelineSeringkali, file konfigurasi menjadi jembatan antara kode dan produksi. Namun, file konfigurasi juga menjadi permukaan serangan baru. Memetakan masalah di CI/CD Taktik dan teknik MITRE ATT&CK membantu pengembang melihat risiko secara terstruktur.
Dari Peringatan Umum hingga Temuan yang Dipetakan ATT&CK
Alih-alih pesan yang samar seperti “Skrip tidak aman terdeteksi”Temuan dapat diberi label dengan konteks ATT&CK:
- Eksekusi (T1059): A
curl | bashPerintah di dalam Dockerfile memungkinkan penyerang menjalankan kode sembarangan. - Akses Kredensial (T1552): An
.envBerkas dengan token AWS yang sudah terprogram memberikan akses langsung ke sumber daya cloud. - Eksfiltrasi (T1048): Sebuah dependensi yang berisi kode beaconing yang disamarkan secara diam-diam mengirimkan data ke luar organisasi.
- Ketekunan (T1547): Skrip postinstall berbahaya memastikan penyerang mendapatkan kembali akses bahkan setelah pembersihan.
Akibatnya, para pengembang tidak hanya melihat "kritis" versus "sedang." Mereka melihat bagaimana penyerang akan mengeksploitasinyadan mengapa hal itu penting dalam konteks dunia nyata.
Mengapa Ini Berhasil untuk Pengembang
Selain itu, penggunaan ATT&CK dalam pipelines mempermudah penentuan prioritas:
- Masalah yang terkait dengan Akses Awal or Akses Kredensial sering memblokir penggabungan.
- Masalah yang diberi tag di bawah exfiltration menuntut respons yang lebih cepat, karena mereka berisiko mengalami kebocoran data.
- Teknik dengan tingkat keparahan lebih rendah dapat diprioritaskan kemudian tanpa menghambat alur kerja.
Faktanya, pemetaan ke ATT&CK mengubah pemeriksaan keamanan menjadi alat praktis bagi pengembang. Ini mengurangi gangguan, memberikan konteks, dan menyelaraskan bahasa keamanan dengan tugas pengkodean sehari-hari.
Bagaimana Xygeni Membantu Pengembang Menggunakan MITRE ATT&CK
Xygeni Platform ini tidak menggantikan kerangka kerja MITRE ATT&CK, tetapi mempermudah pengembang untuk menghubungkan temuan dengan taktik dan teknik ATT&CK. Platform ini mendeteksi risiko di berbagai bidang. SAST, SCA, IaC pemindaian, rahasia, dan pemeriksaan malware. Temuan ini kemudian dapat digunakan dipahami dalam konteks ATT&CK:
- Orang yang tidak percaya diri
curl | bashperintah di dalam Dockerfile berkaitan dengan Eksekusi (T1059). - Skrip postinstall yang disamarkan di dalam paket NPM selaras dengan Eksfiltrasi (T1048).
- Token yang dikodekan secara permanen dalam file konfigurasi termasuk dalam kategori berikut: Akses Kredensial (T1552).
Mengapa ini penting? Karena ATT&CK memberi pengembang cara terstruktur untuk memikirkan perilaku penyerang yang sebenarnya. Alih-alih hanya menghadapi label "kritis" atau "sedang", pengembang dapat melihat gambaran yang lebih besar: taktik apa yang dimungkinkan oleh kerentanan dan mengapa memperbaikinya sangat mendesak.
Selain itu, ATT&CK menciptakan kosakata bersama antara pengembang dan tim keamanan. Ketika temuan dijelaskan dengan taktik seperti Akses Awal or Akses Kredensial, kedua belah pihak memahami risiko dalam konteks yang sama, sehingga proses triase menjadi lebih cepat dan tidak terlalu subjektif.
Xygeni memperkuat proses ini dengan cara:
- Mendeteksi masalah sejak dini di repositori dan pipelines.
- Memblokir penggabungan yang tidak aman dengan guardrails.
- Menyoroti jenis-jenis risiko yang dapat diinterpretasikan melalui ATT&CK.
Dengan cara ini, pengembang dapat melampaui penghitungan kerentanan dan memahami teknik penyerang sebenarnya tersembunyi dalam kode mereka dan pipelines.
Daftar Periksa: Membawa MITRE ATT&CK ke Tempat Anda Pipelines
| Langkah | Tindakan | Mengapa hal itu penting |
|---|---|---|
| 1. Temuan Peta | Terhubung SAST, SCA, IaC, dan hasil pemindaian rahasia untuk taktik ATT&CK. | Memberikan konteks kepada pengembang dengan menunjukkan bagaimana kerentanan dipetakan ke serangan nyata. |
| 2. Konfigurasikan Guardrails | Blok akan bergabung secara otomatis ketika teknik ATT&CK kritis muncul. | Mencegah kode yang rentan dieksploitasi mencapai lingkungan produksi. pipelines. |
| 3. Menggunakan Dashboards | Lacak taktik dan teknik ATT&CK mana yang muncul di berbagai repositori dan tim. | Membantu memprioritaskan perbaikan dan menemukan celah cakupan dengan cepat. |
| 4. Melatih Pengembang | Mari kita bahas contoh-contoh nyata seperti kondisi tidak aman. IaC, rahasia, atau ketergantungan. | Membuat ATT&CK menjadi konkret dan bermanfaat dalam tugas pengkodean sehari-hari. |
| 5. Tinjau Secara Teratur | Menyesuaikan guardrails dan pemetaan untuk mengimbangi ancaman baru. | Memastikan pipeline Pertahanan berkembang seiring dengan teknik penyerang. |
Kesimpulan
Kerangka kerja MITRE ATT&CK bukan hanya sumber daya bagi analis; ini adalah sebuah alat praktis yang dapat digunakan oleh pengembang untuk mengamankan kode, pipelineDengan memetakan risiko ke taktik dan teknik ATT&CK, tim pengembang dapat melampaui peringatan umum dan mendapatkan gambaran yang jelas tentang bagaimana penyerang dapat mengeksploitasi perangkat lunak mereka.
Selain itu, bahasa bersama ini menjembatani kesenjangan antara keamanan dan pengembangan. Para pengembang memahami mengapa token yang dikodekan secara permanen bukan hanya praktik yang buruk, tetapi juga kasus nyata dari Akses KredensialDemikian pula, analis melihat bagaimana isu-isu dalam IaC atau ketergantungan sesuai dengan Akses Awal or Execution.
Jika Anda seorang pengembang, mulailah dari hal kecil: petakan satu atau dua temuan dari repositori Anda terhadap matriks MITRE ATT&CK. Hasilnya, Anda akan langsung tahu apakah Anda terpapar taktik seperti Akses Awal, Execution, atau exfiltrationLatihan inicisDengan sendirinya, risiko menjadi lebih nyata dan lebih mudah diprioritaskan.
Dengan Xygeni, Anda tidak perlu memecahkan masalah ini sendirian. Temuan dari SAST, SCArahasia, IaC, dan pemindaian malware dapat diinterpretasikan melalui taktik dan teknik ATT&CK. Oleh karena itu, Anda dapat memfilter berdasarkan TTP, dan menerapkan guardrails in CI/CDdan memblokir kode yang tidak aman sebelum mencapai tahap produksi.
👉 Pesan demo Xygeni dan lihat bagaimana taktik MITRE ATT&CK terhubung ke repositori Anda dan pipelinedalam menit.

