






Bayangkan sebuah gedung pencakar langit, setiap lantainya dibangun oleh tim yang berbeda. Satu balok yang salah pasang oleh satu tim dapat membahayakan seluruh struktur. Inilah realitas yang dihadapi organisasi dengan rantai pasokan perangkat lunak di lanskap digital saat ini.
Seiring perusahaan semakin bergantung pada jaringan pemasok yang rumit dan komponen sumber terbuka, risiko pelaku jahat mengeksploitasi kerentanan telah meningkat secara eksponensial. Peningkatan yang mengkhawatirkan dalam serangan rantai pasokan perangkat lunak, seperti pelanggaran data SolarWinds dan Kaseya yang terkenal, menyoroti kebutuhan kritis akan langkah-langkah keamanan yang kuat untuk melindungi bisnis dan pelanggan mereka dari konsekuensi yang mengerikan.
Serangan-serangan ini dapat memiliki dampak yang menghancurkan, memengaruhi segala hal mulai dari efisiensi operasional hingga kepercayaan pelanggan. Hanya segelintir rilis yang disusupi dapat mendatangkan malapetaka bagi sebuah organisasi. Akibatnya, software supply chain security telah berubah dari sekadar pertimbangan tambahan menjadi kebutuhan mutlak untuk menjaga ketahanan dan ruang siber yang sehat di dalam dunia digital mana pun. enterprise.
Jangan biarkan organisasi Anda menjadi korban serangan rantai pasokan besar berikutnya. Bekali diri Anda dengan pengetahuan dan keterampilan untuk memperkuat rantai pasokan perangkat lunak Anda dengan mendaftar di program mutakhir kami. Tersertifikasi Software Supply Chain Security Kursus AhliDengan pembelajaran mandiri, akses lab berbasis browser, dan dukungan instruktur 24/7 melalui Mattermost, Anda akan memperoleh keahlian yang dibutuhkan untuk melindungi perusahaan dan pelanggan Anda dari potensi bahaya.sasters. Ambil tindakan sekarang dan jadilah pemimpin di software supply chain security – masa depan organisasi Anda bergantung padanya.
Intip Sekilas Kursus 'CSSE':
Mengapa Serangan Rantai Pasokan Perangkat Lunak Terjadi?
Serangan terhadap rantai pasokan perangkat lunak semakin signifikan selama bertahun-tahun, membahayakan organisasi di seluruh dunia. Serangan ini menargetkan bagian-bagian yang lebih rentan dalam pengembangan dan distribusi perangkat lunak. pipeline, yang ditujukan pada sistem yang keamanannya buruk dalam arti yang sangat luas. Inilah alasan mengapa hal itu terjadi:
- Area permukaan serangan yang lebih besar: Perangkat lunak kontemporer menggunakan banyak komponen pihak ketiga, sehingga meningkatkan jumlah titik masuk bagi penjahat siber yang jahat.
- Sulit dideteksi: Serangan rantai pasokan biasanya menggunakan sumber tepercaya, sehingga lebih sulit diidentifikasi daripada malware tradisional.
- Dampak tinggi: Penyerang dapat mengeksploitasi satu bagian saja untuk membahayakan ribuan pengguna akhir, sehingga serangan ini sangat menarik bagi para penjahat siber.
- Praktik keamanan yang buruk: Banyak perusahaan tidak memiliki langkah-langkah keamanan yang ketat untuk memverifikasi dan memantau perangkat lunak pihak ketiga.
- Tingkat kecanggihan pelaku ancaman: Ancaman persisten tingkat lanjut (APT) dan peretas yang didukung negara berinvestasi besar-besaran dalam teknik serangan rantai pasokan.
- Otomatisasi pengembangan perangkat lunak (misalnya)CI/CD pipelineS): Sayangnya, otomatisasi pengiriman perangkat lunak dengan integrasi berkelanjutan/penyebaran berkelanjutan (CI/CD) pipeline Menimbulkan kerentanan jika tidak diamankan dengan benar.
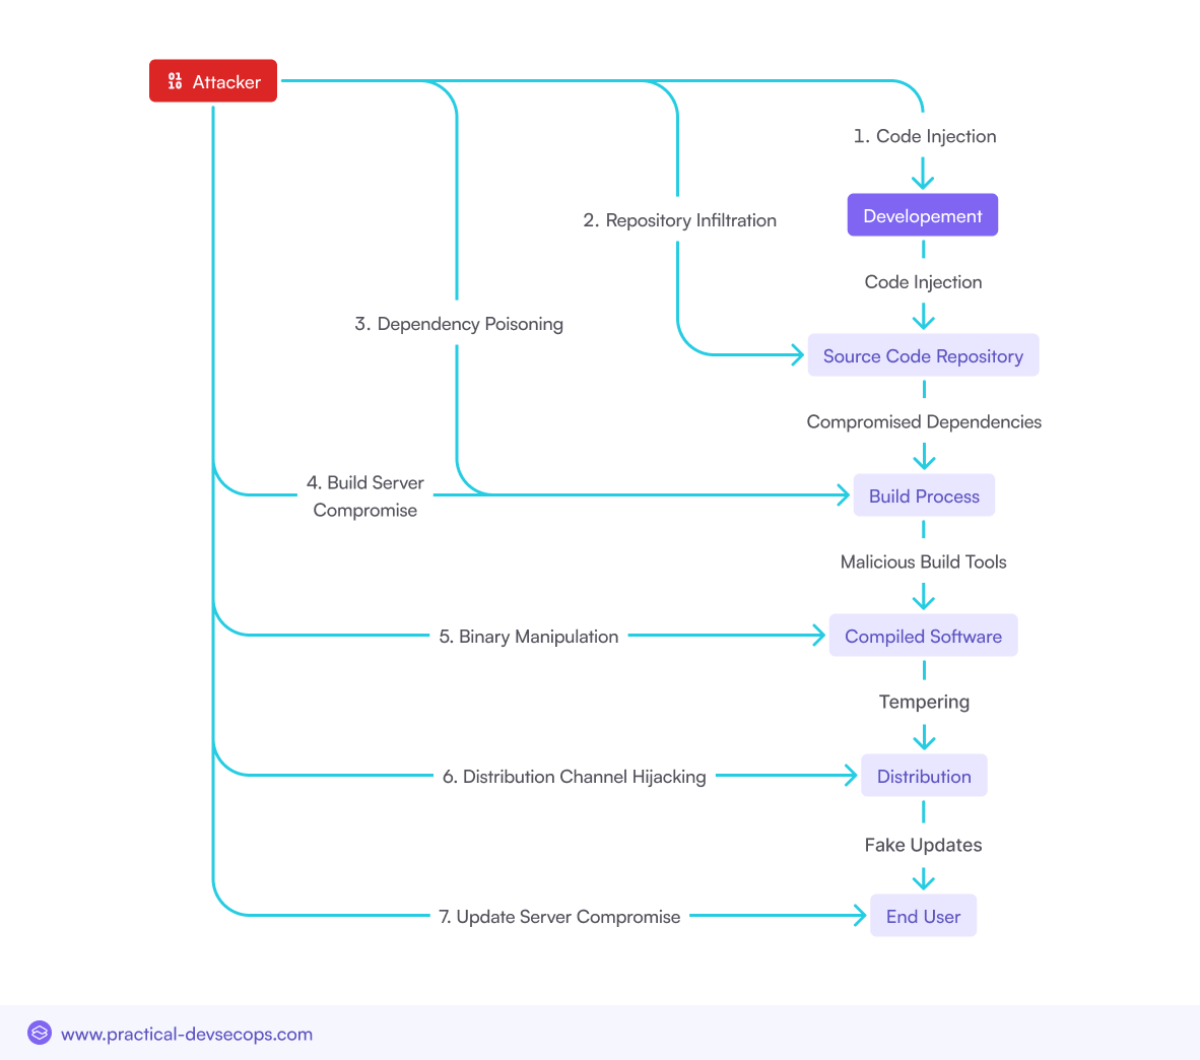
Berbagai Jenis Serangan Rantai Pasokan Perangkat Lunak
Injeksi Kode Berbahaya
Penyerang menyusup ke dalam proses pengembangan perangkat lunak untuk menyuntikkan kode berbahaya ke dalam produk akhir. Kode ini dapat dirancang untuk mencuri data, memungkinkan akses tanpa izin, atau membuat pintu belakang untuk eksploitasi di masa mendatang.
Ketergantungan yang Terkompromikan
Banyak proyek perangkat lunak bergantung pada pustaka dan paket pihak ketiga. Penyerang membahayakan ketergantungan ini dengan memasukkan pembaruan berbahaya, yang kemudian menyebar melalui rantai pasokan hingga ke pengguna akhir.
Pembajakan Rantai Pasokan
Hal ini melibatkan pengambilalihan kendali atas saluran distribusi perangkat lunak yang sah, seperti server pembaruan atau repositori paket, untuk mendistribusikan perangkat lunak atau pembaruan berbahaya kepada pengguna.
Amankan Rantai Pasokan Perangkat Lunak Anda Sekarang! Unduh panduan e-book penting kami.
Serangan Rantai Pasokan Perangkat Lunak Tingkat Tinggi Terbaru
Serangan Rantai Pasokan Perangkat Lunak Besar (2020-2024)
Beberapa tahun terakhir telah menyaksikan beberapa serangan signifikan terhadap rantai pasokan perangkat lunak, yang masing-masing menyoroti kerentanan dalam ekosistem digital kita yang saling terhubung:
Serangan Rantai Pasokan 3CX
Aplikasi desktop 3CX, yang digunakan oleh ribuan bisnis di seluruh dunia, telah diretas melalui apa yang digambarkan sebagai serangan rantai pasokan tingkat lanjut.
Saya ambil: Peretasan ini merupakan hasil dari penyerang yang menyisipkan kode berbahaya mereka ke dalam pembaruan perangkat lunak asli yang didistribusikan sebagai bagian resmi dari proses pengembangan.
Dampak: Serangan tersebut membahayakan puluhan ribu individu dengan memungkinkan akses tidak sah ke data sensitif, termasuk komunikasi suara. Pelanggaran tersebut mengungkap proses pengembangan perangkat lunak yang cacat dan kekhawatiran mengenai ketergantungan perangkat lunak pihak ketiga.
Serangan SolarWinds
The Serangan SolarWinds Rantai pasokan perangkat lunak Orion telah dibobol. Penyerang menyusup ke jaringan SolarWinds pada September 2019 dan pada Maret 2020 telah menyuntikkan kode berbahaya ke dalam pembaruan Orion. Pembaruan yang telah dibobol ini didistribusikan ke lebih dari 18,000 pelanggan, memungkinkan penyerang untuk memata-matai sistem TI berbagai organisasi.
Pendapat saya: Pelanggaran ini mengungkap kerentanan kritis dalam keamanan rantai pasokan, menunjukkan bagaimana pemasok pihak ketiga dapat menjadi pintu masuk bagi spionase siber yang meluas. Hal ini menggarisbawahi kebutuhan mendesak bagi organisasi untuk menilai kembali langkah-langkah keamanan mereka, khususnya terkait perangkat lunak dan layanan vendor eksternal.
Dampak: Serangan tersebut menimbulkan kerugian finansial yang signifikan, dengan organisasi yang terdampak kehilangan rata-rata 11% dari pendapatan tahunan (hingga 14% di AS). Serangan itu juga mendorong peningkatan berbagi informasi dan praktik keamanan siber di seluruh sektor swasta dan publik, serta memicu evaluasi ulang protokol keamanan rantai pasokan.
Serangan Pengunggah Codecov Bash
Pada tahun 2024, serangan rantai pasokan yang berhasil dilakukan mengakibatkan modifikasi pada Bash Uploader yang disediakan oleh alat populer untuk mengunggah cakupan kode ke Codecov. Ini adalah skrip yang banyak digunakan pengembang untuk mengirim laporan cakupan ke Codecov, dan versi yang diubah ini mampu mengirimkan variabel lingkungan — seperti token atau kunci.
Pendapat saya: Banyak proyek dibiarkan terbuka sehingga rahasianya terungkap, yang berpotensi berdampak pada ribuan orang. Serangan ini menyoroti pentingnya mengikuti praktik keamanan terbaik untuk lingkungan pengembangan dan betapa berbahayanya mengandalkan skrip bawaan.
Dampak: Serangan tersebut menyebabkan rotasi rahasia secara luas, mengikis kepercayaan pada alat pihak ketiga, dan meningkatkan pengawasan terhadap... CI/CD pipelineHal ini memicu perubahan di seluruh industri dalam desain alat cakupan kode, menyebabkan kerugian finansial, dan mempercepat adopsi langkah-langkah keamanan canggih seperti... SBOM dan verifikasi integritas.
Serangan Rantai Pasokan Kaseya VSA
Para pelaku kejahatan siber memanfaatkan taktik yang digunakan dalam serangan Kaseya VSA tahun 2021 dan kembali menyerang perangkat lunak pemantauan dan manajemen jarak jauh tersebut, kali ini pada tahun 2024. Mereka menggunakan kerentanan zero-day untuk mendistribusikan ransomware mereka melalui mekanisme pembaruan perangkat lunak.
Pendapat saya: Serangan ini menyebabkan paparan ransomware yang signifikan di ratusan perusahaan lainnya, serta usaha kecil dan menengah. enterprise(UKM). Setelah penyelidikan, ditemukan bahwa serangan tersebut telah menyebabkan gangguan operasional dan kerugian finansial yang parah, yang semakin menggarisbawahi risiko yang ditimbulkan oleh serangan rantai pasokan terhadap infrastruktur utama.
Dampak: Serangan Kaseya VSA tahun 2021 menyebabkan infeksi ransomware yang meluas, terutama mempengaruhi UKM. Akibatnya, terjadi kerugian finansial yang besar, pelanggaran data, dan gangguan layanan yang berkepanjangan. Insiden ini mendorong regulasi yang lebih ketat terhadap penyedia layanan terkelola, mempercepat adopsi arsitektur zero-trust, dan menyoroti kebutuhan kritis akan... kuat software supply chain security ukuran.
Peracunan Paket PyPI dan NPM
Serangkaian serangan peracunan paket memengaruhi Python Package Index (PyPI) serta Node. Peretas menerbitkan paket yang tampak asli tetapi menyertakan malware di dalamnya. Idenya adalah agar paket-paket ini diunduh oleh pengembang dan mengganggu proyek mereka.
Pendapat saya: Serangan ini mengeksploitasi kepercayaan pada ekosistem sumber terbuka, mengungkap kelemahan kritis dalam rantai pasokan perangkat lunak. Hal ini menunjukkan perlunya peningkatan verifikasi dalam repositori paket dan pemeriksaan keamanan otomatis dalam pengembangan. pipelineInsiden ini menantang model sumber terbuka saat ini dan menunjukkan perlunya pengawasan yang lebih baik atau langkah-langkah keamanan yang didorong oleh komunitas.
Dampak: Serangan tersebut memengaruhi ribuan pengembang dan berpotensi mengekspos ratusan hingga ribuan aplikasi mereka terhadap kerentanan. Insiden ini menekankan bahwa ekosistem keamanan perangkat lunak sumber terbuka membutuhkan itikad baik dan kewaspadaan keamanan.
Taktik, Teknik, dan Prosedur (TTP) yang Digunakan
Ciri khas serangan-serangan ini, yang seringkali disertai taktik, teknik, dan prosedur (TTP) yang umum, meliputi:
- Ancaman Berkelanjutan Tingkat Lanjut (APT): Para penyerang APT biasanya beroperasi secara diam-diam dalam jangka waktu yang lama untuk mencapai tujuan mereka. Mereka membiarkan penyerang mengeksploitasi kerentanan sebelum kerentanan tersebut ditambal, yang dapat mencegah langkah-langkah keamanan tradisional untuk mengidentifikasi serangan tersebut.
- Phishing dan Rekayasa Sosial: Penyerang sering menggunakan phishing sebagai cara awal untuk masuk, baik itu untuk mendapatkan kredensial atau untuk menjalankan kode berbahaya melalui titik akhir.
Tren yang Muncul dalam Serangan Rantai Pasokan Perangkat Lunak
Meningkatnya Penggunaan Perangkat Lunak Sumber Terbuka dan Implikasinya terhadap Keamanan
Penggunaan perangkat lunak sumber terbuka secara luas membawa manfaat sekaligus risiko. Meskipun komponen sumber terbuka dapat mempercepat pengembangan dan mengurangi biaya, komponen tersebut juga menimbulkan kerentanan jika tidak dikelola dengan benar. Meningkatnya penggunaan komponen-komponen ini telah memperluas area serangan, sehingga memudahkan penyerang untuk memasukkan kode berbahaya ke dalam pustaka dan kerangka kerja yang banyak digunakan.
Meningkatnya Serangan Ransomware Rantai Pasokan
Serangan ransomware telah berevolusi untuk menargetkan rantai pasokan perangkat lunak, di mana penyerang mengganggu proses pengiriman perangkat lunak untuk menyebarkan ransomware ke banyak organisasi secara bersamaan. Tren ini sangat mengkhawatirkan mengingat efek berantai yang dapat ditimbulkan oleh satu serangan yang berhasil.
Penargetan Pembuatan Perangkat Lunak dan CI/CD Pipelines
Proses pembuatan perangkat lunak dan Integrasi Berkelanjutan/Penyebaran Berkelanjutan (CI/CD) pipelinesemakin menjadi target utama para penyerang. Dengan membahayakan keamanan ini pipelineDengan cara ini, penyerang dapat memasukkan kode berbahaya yang secara otomatis terintegrasi ke dalam produk perangkat lunak, yang kemudian didistribusikan kepada pengguna akhir.
Eksploitasi Kerentanan dan Kesalahan Konfigurasi Perangkat Lunak
Para penyerang terus mengeksploitasi kerentanan dan kesalahan konfigurasi dalam komponen perangkat lunak. Ini termasuk mengeksploitasi kerentanan yang diketahui dalam pustaka sumber terbuka atau kesalahan konfigurasi di lingkungan cloud, yang dapat memberikan pijakan untuk serangan yang lebih dalam dalam rantai pasokan.
Tantangan Keamanan Perangkat Lunak Sumber Terbuka
Manfaat dan Risiko Menggunakan Perangkat Lunak Sumber Terbuka
Keunggulan keamanan perangkat lunak sumber terbuka sangat banyak, menunjukkan fleksibilitas, kreativitas, dan bahkan pengendalian biaya. Namun, risikonya juga cukup besar:
- Kurangnya Dukungan Formal: Banyak proyek sumber terbuka tidak menyertakan bentuk atau tingkat dukungan formal apa pun, sehingga organisasi tidak memiliki perlindungan jika terjadi masalah keamanan.
- Paparan yang Lebih TerbukaPengamatan utama: Karena publisitas proyek-proyek ini, jika ada kerentanan, hal itu tidak hanya terlihat oleh semua orang tetapi juga oleh penyerang.
- Bergantung pada Pihak Ketiga yang Mengelola: Keamanan sangat bergantung pada pengawasan dan dukungan dari pihak lain dalam komunitas sumber terbuka tersebut, atau dari para pengelola individual yang mungkin tidak selalu memprioritaskan keamanan.
Paket Berbahaya di Repositori Sumber Terbuka
Ini adalah tren berbahaya: meningkatnya paket berbahaya di dalam repositori seperti PyPI, NPM, dan RubyGems. Penyerang mengunggah paket yang tampak valid, tetapi di dalamnya terdapat kode berbahaya yang dapat disisipkan ke dalam proyek perangkat lunak.
Strategi untuk Keamanan Perangkat Lunak Sumber Terbuka dalam Rantai Pasokan
Untuk mengurangi risiko-risiko ini, organisasi harus:
Implementasi VE SCA: SCA alat Dapat membantu Anda dalam mengidentifikasi dan mengelola komponen sumber terbuka, memungkinkan organisasi Anda untuk hanya mengandalkan dependensi yang telah diverifikasi dan aman, sehingga mengurangi risiko.
Terapkan Proses Verifikasi yang Ketat: Organisasi harus mengevaluasi komponen sebelum memasukkannya ke dalam sistem mereka untuk meneliti kode dan mengidentifikasi kerentanan yang sudah diketahui.
Keterlibatan komunitas: Komunitas sumber terbuka dapat membantu organisasi untuk tetap mengetahui pengumuman keamanan, serta berkontribusi pada peningkatan perangkat lunak yang mereka andalkan.
CI/CD Pipeline Security dalam Rantai Pasokan Perangkat Lunak
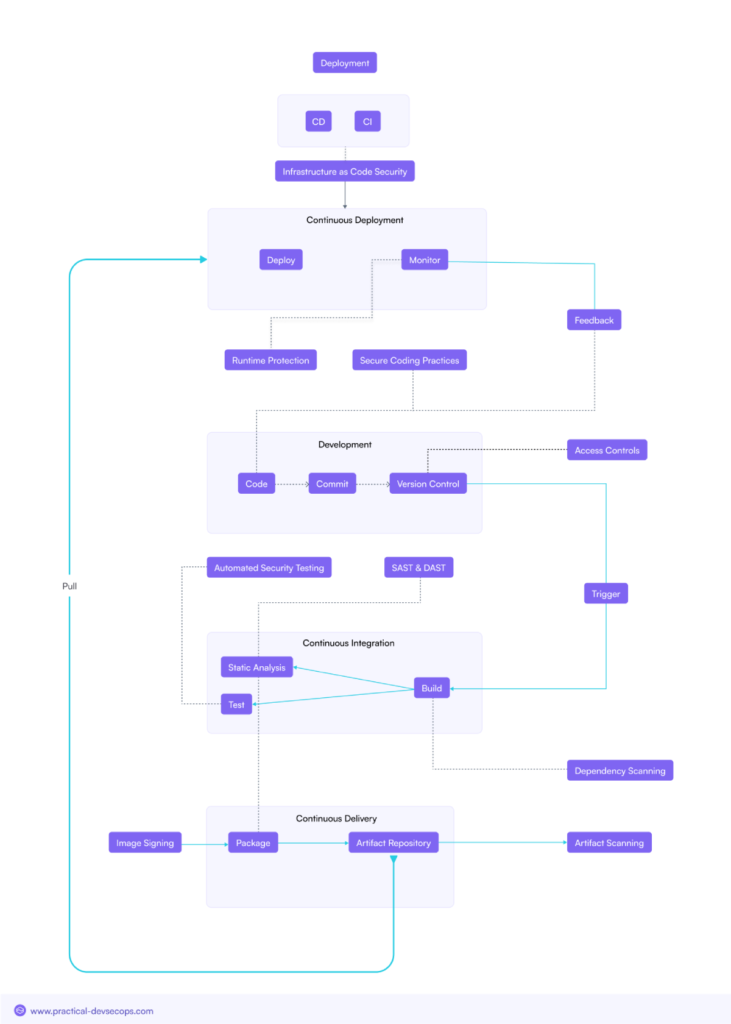
Pentingnya Pengamanan CI/CD Pipelines
CI/CD pipelineFile konfigurasi merupakan bagian integral dari pengembangan perangkat lunak modern, memungkinkan pengiriman perubahan kode yang cepat. Namun, peran pentingnya juga menjadikannya target utama bagi penyerang. Mengamankan file konfigurasi ini sangat penting. pipelineHal ini sangat penting untuk mencegah masuknya kerentanan ke dalam produk perangkat lunak yang mereka hasilkan.
Vektor Serangan Umum yang Menargetkan CI/CD Pipelines
- Server Build yang Terkompromikan: Penyerang menargetkan server pembangunan, menyuntikkan kode berbahaya selama proses pembangunan.
- Injeksi Kode Berbahaya: Kode yang disuntikkan pada tahap apa pun CI/CD pipeline dapat menyebar hingga ke tahap produksi, dan memengaruhi pengguna akhir.
- Pembajakan Rantai Pasokan: Penyerang memperoleh kendali atas saluran distribusi di dalam CI/CD pipeline, yang memungkinkan mereka untuk mengirimkan perangkat lunak yang telah disusupi kepada pelanggan.
Praktik Terbaik untuk Mengamankan CI/CD Pipelines
Dalam mengamankan CI/CD pipelineOleh karena itu, organisasi harus mengikuti praktik terbaik yang meliputi:
Penandatanganan Kode: Penandatanganan digital pada semua kode memverifikasi asal dan integritasnya.
Lingkungan Pengembangan yang Aman: Isolasi lingkungan pengembangan untuk mencegah akses tidak sah dan membatasi ruang lingkup masuknya kode berbahaya.
Penandatanganan dan Verifikasi Artefak: Tandatangani dan verifikasi semua artefak build sehingga hanya perangkat lunak yang sah dan tidak diubah yang disebarkan.
Strategi untuk Mengurangi Risiko Rantai Pasokan Perangkat Lunak
Komprehensif Software Supply Chain Security program
Untuk B2B enterpriseProgram ini harus berfokus pada pertahanan terhadap ancaman terbaru dalam rantai pasokan perangkat lunak. Program ini harus mencakup semua aspek pengembangan, pengadaan, dan distribusi perangkat lunak, dengan fokus pada pemantauan dan peningkatan berkelanjutan.
Penilaian dan Prioritas Risiko
Melakukan penilaian risiko yang menyeluruh sangat penting untuk mengidentifikasi dan memprioritaskan komponen perangkat lunak yang paling kritis. Dengan memahami di mana risiko terbesar berada, organisasi dapat mengalokasikan sumber daya secara lebih efektif dan mengurangi potensi ancaman sebelum dieksploitasi.
Praktik Pengembangan Perangkat Lunak yang Aman
- Siklus Hidup Pengembangan yang Aman (SDLC): Menerapkan keamanan di setiap fase siklus hidup aplikasi.
- Pengkodean Aman: Menjaga keamanan kode dan memastikan kode tersebut ditulis dengan mempertimbangkan keamanan. Semua kode baru harus diuji untuk mengetahui apakah ada kerentanan, baik saat diproduksi maupun sebelum diterapkan.
Proses Manajemen Risiko Rantai Pasokan
Manajemen risiko rantai pasokan yang efektif meliputi:
- Penilaian Risiko Vendor: Mengevaluasi praktik keamanan vendor dan pemasok untuk memastikan praktik tersebut memenuhi persyaratan organisasi. standards.
- Pemantauan Pihak Ketiga: Terus memantau komponen pihak ketiga untuk mencari kerentanan dan potensi ancaman.
Analisis Komposisi Perangkat Lunak (SCA) Peralatan
SCA Alat-alat ini sangat berharga untuk mengidentifikasi dan mengelola komponen sumber terbuka dalam rantai pasokan perangkat lunak. Alat-alat ini dapat mendeteksi ketergantungan yang usang atau rentan, membantu mengurangi risiko eksploitasi.
Pengiriman dan Penyebaran Perangkat Lunak yang Aman
Jika kita melangkah lebih jauh, menjadi jelas bahwa ketika pengembangan penting bagi keamanan, maka pengiriman dan penyebaran perangkat lunak secara aman menjadi prioritas utama.
Penandatanganan Kode: Memungkinkan verifikasi kode sumber sebelum penerapan.
Pemeriksaan Artefak: Pastikan artefak yang dihasilkan selama proses build tidak rusak dan sesuai harapan sebelum diimplementasikan.
Pembaruan Aman mengatasi kerentanan dalam ekosistem yang ditimbulkannya dan menyediakan jalur pembaruan untuk mengimbangi ancaman yang muncul dengan menyediakan mekanisme pembaruan yang aman, sehingga PC lain tidak dapat menipunya juga.
Respons Insiden dan Rencana Pemulihan
Terakhir, organisasi harus siap untuk menanggapi dan pulih dari serangan rantai pasokan perangkat lunak. Ini termasuk menetapkan rencana respons insiden yang menguraikan langkah-langkah yang harus diambil jika terjadi serangan, serta rencana pemulihan untuk mengembalikan operasi normal secepat mungkin.
Peraturan dan Industri Terkait Standards
Berbagai peraturan dan industri standardPedoman telah dikembangkan untuk memandu organisasi dalam mengamankan rantai pasokan perangkat lunak mereka. Pedoman tersebut meliputi:
- NIST SP 800-161: Panduan mengelola risiko rantai pasokan dalam sistem informasi federal.
- ISO/IEC 20243: Penyedia Teknologi Tepercaya Terbuka Standardyang membahas keamanan dalam rantai pasokan TIK.
- CMMC (Sertifikasi Model Kematangan Keamanan Siber): Sebuah kerangka kerja yang standardMeningkatkan praktik keamanan siber di seluruh basis industri pertahanan.
Kesimpulan
Kini, lebih dari sebelumnya, isu tentang software supply chain security Hal ini sangat penting di dunia yang semakin digital. Mengingat rantai pasokan perangkat lunak kini menghadapi kompleksitas yang meningkat, risikonya pun meningkat. Organisasi dapat tetap terlindungi dan menjaga pelanggan mereka dari dampak buruk serangan rantai pasokan dengan memahami cara kerja ancaman ini, ditambah dengan strategi keamanan yang memadai.
Organisasi harus meninjau postur keamanan mereka secara berkala dan mengambil sikap proaktif dalam mitigasi risiko, mulai dari pengamanan. CI/CD pipelineHal ini akan memungkinkan mereka untuk membangun rantai yang lebih terpercaya dan menghadapi ancaman yang semakin canggih di era digital.
Siap mengamankan rantai pasokan perangkat lunak Anda dari ancaman yang semakin meningkat? Bergabunglah dengan ribuan profesional keamanan yang telah meningkatkan keterampilan keamanan mereka dengan Sertifikasi DevSecOps praktisDaftar hari ini dan tingkatkan keterampilan keamanan Anda.
Pertanyaan Umum
Apa saja vektor serangan yang paling umum digunakan dalam serangan rantai pasokan perangkat lunak?
Vektor serangan umum meliputi injeksi kode berbahaya selama proses pembuatan, kerentanan pada perangkat lunak sumber terbuka, dan pembajakan saluran distribusi perangkat lunak untuk mengirimkan pembaruan yang telah disusupi.
Bagaimana organisasi dapat mengamankan komponen perangkat lunak sumber terbuka mereka dalam rantai pasokan?
Organisasi dapat mengamankan komponen sumber terbuka dengan menerapkan Analisis Komposisi Perangkat Lunak (Software Composition Analysis).SCA) alat, membangun proses verifikasi yang kuat untuk perangkat lunak sumber terbuka, dan berpartisipasi aktif dalam komunitas sumber terbuka untuk tetap mendapatkan informasi tentang masalah keamanan.
Apa praktik terbaik untuk mengamankan? CI/CD pipelineApakah Anda terkena serangan rantai pasokan perangkat lunak?
Praktik terbaik meliputi pengamanan lingkungan pengembangan, penerapan penandatanganan kode dan artefak, serta verifikasi integritas semua komponen perangkat lunak secara berkala sebelum penyebaran.
Bagaimana organisasi dapat melakukan penilaian risiko yang efektif untuk rantai pasokan perangkat lunak mereka?
Penilaian risiko yang efektif melibatkan identifikasi dan prioritas komponen perangkat lunak yang kritis, evaluasi praktik keamanan vendor, dan pemantauan terus-menerus terhadap komponen pihak ketiga untuk potensi kerentanan.
Apa saja elemen-elemen kunci dari suatu penilaian komprehensif? software supply chain security program?
Elemen-elemen kunci meliputi penerapan praktik pengembangan yang aman, melakukan penilaian risiko secara berkala, mengelola komponen sumber terbuka, dan mengamankan CI/CD pipelineserta menyusun rencana respons dan pemulihan insiden.
