





1. Pengantar Perangkat Lunak Berbahaya Sumber Terbuka
Apa itu Malware Sumber Terbuka?
Perangkat lunak berbahaya sumber terbuka Kode berbahaya yang tersembunyi di dalam paket perangkat lunak sumber terbuka (OSS) dirancang untuk menyusup ke aplikasi dan infrastruktur Anda. Kode ini menyebar dengan cepat karena OSS bergantung pada kolaborasi dan kepercayaan yang didorong oleh komunitas. Kepercayaan yang sama dapat disalahgunakan—terutama ketika kontrol keamanan lemah. Itulah mengapa perlindungan malware sumber terbuka Ini bukan lagi pilihan—ini adalah kebutuhan. Yang dapat diandalkan pemindai malware sumber terbuka Membantu mendeteksi ancaman tersembunyi sejak dini, sehingga melindungi Anda. CI/CD pipelines, IaC templat, dan sistem produksi yang aman.
Data terbaru mendukung hal ini. Pada tahun 2024, para peneliti di Sonatype menemukan lebih dari 778,000 paket OSS berbahaya, peningkatan besar sebesar 156% dari tahun sebelumnya. Sementara itu, “Goblin Pengamat Bintang” Kampanye tersebut menggunakan ribuan akun GitHub palsu untuk membuat malware tampak seperti proyek sumber terbuka yang sah. Dan dalam salah satu kasus yang paling mengkhawatirkan, Pintu belakang XZ Utils Menunjukkan bagaimana bahkan perangkat lunak Linux yang populer pun dapat dimanfaatkan sebagai senjata untuk memberikan akses jarak jauh kepada penyerang.
Selain risiko rantai pasokan, penyerang kini menargetkan pembangunan. pipelinedan konfigurasi infrastruktur. Mereka menyisipkan perintah berbahaya di dalamnya. CI/CD ke IaC, menunggu untuk membajak sistem Anda begitu Anda melakukan deployment.
Itulah mengapa tim AppSec modern harus melakukan shift left, mengotomatiskan deteksi ancaman, dan memantau semuanya secara terus-menerus. Satu-satunya cara untuk tetap unggul adalah dengan perlindungan spektrum penuh yang mencakup seluruh ekosistem open source Anda.
Baca selengkapnya tentang masalah ini di postingan blog kami yang detail tentang Open Source Paket Berbahaya.
Pentingnya dan Pertumbuhan OSS dan Perlindungan Malware Sumber Terbuka
Perangkat lunak sumber terbuka benar-benar telah menjadi landasan pengembangan perangkat lunak modern, mengubah cara desain dan penerapan teknologi di setiap industri yang dapat dibayangkan. Akibatnya, pertumbuhan dan adopsi yang eksponensial ini secara alami menciptakan ruang untuk langkah-langkah keamanan yang solid terhadap ancaman-ancaman baru yang muncul. Untuk itu, mari kita pertimbangkan beberapa aspek kunci dari pentingnya dan pertumbuhannya:
Peningkatan Adopsi:
- Lebih dari tiga perempat organisasi telah meningkatkan penggunaan perangkat lunak sumber terbuka dalam setahun terakhir.
- Popularitas perangkat DevOps, teknologi data, dan perangkat AI/ML telah berkontribusi pada pertumbuhan ini.
Teknologi Beragam:
- Adopsi OSS (Open Source Software) tidak lagi berfokus pada teknologi spesifik seperti bahasa pemrograman atau sistem operasi Linux.
- Saat ini, berbagai organisasi menggunakan basis data sumber terbuka, teknologi data, sistem operasi, repositori Git, kerangka kerja AI/ML, dan CI/CD perkakas.
Permintaan Keterampilan:
- Keterampilan open-source sangat dibutuhkan.
- Kekurangan tenaga kerja terampil masih menjadi penghalang bagi adopsi OSS yang lebih luas.
Tantangan:
- Meskipun pertumbuhan OSS positif, tantangan tetap ada.
- Isu-isu yang terkait meliputi konfigurasi, instalasi, interoperabilitas, dan pembaruan.
- Organisasi juga menghadapi keterbatasan. dalam keterampilan internal untuk pengujian, integrasi, dan dukungan..
2. Daya Tarik Perangkat Lunak Berbahaya Sumber Terbuka bagi Penjahat Siber
Perangkat Lunak Sumber Terbuka (OSS) adalah pedang bermata dua. Meskipun mendorong inovasi dan kolaborasi, sifatnya yang terbuka juga menarik perhatian penjahat siber (coba terapkan pemindai malware sumber terbuka). Berikut alasan mengapa OSS sangat menarik bagi mereka:
Kemudahan Akses dan Distribusi
- Buka AksesibilitasKode sumber OSS tersedia untuk umum. Hal ini memudahkan para penjahat siber untuk memeriksa, memodifikasi, dan menggunakannya kembali untuk aktivitas jahat. Secara khusus, hal ini memberi mereka kesempatan untuk menambahkan malware ke dalam proyek-proyek yang umum digunakan tanpa banyak kesulitan.
- Distribusi Luas: SelanjutnyaSetelah disuntikkan ke dalam proyek OSS, kode berbahaya dapat menyebar luas dalam waktu yang sangat singkat melalui popularitas repositori paket seperti npm, PyPI, dan Maven Central. Akibatnya, penyebaran yang luas ini memperbesar potensi dampak dari malware tersebut.
Eksploitasi Kepercayaan
- Ekosistem Berbasis KepercayaanEkosistem OSS beroperasi dengan tingkat kepercayaan yang tinggi. Kontributor dan pengelola sering bekerja sama, dengan pemeriksaan keamanan yang kurang ketat dibandingkan dengan perangkat lunak berpemilik. Penjahat dunia maya mengeksploitasi kepercayaan ini dengan menyumbangkan kode berbahaya atau membahayakan akun pengelola untuk menyuntikkan malware..
- Serangan Rantai Pasokan: Pada konteks iniSebagian besar aplikasi dan layanan hilir akan karena itu Terpengaruh oleh serangan terhadap rantai pasokan, yang semuanya bergantung pada komponen OSS tersebut. Sebagai contoh, insiden event-stream yang terkenal menggunakan teknik ini, di mana sebuah paket npm populer diretas untuk pencurian mata uang kripto.
Hambatan Masuk Rendah
- Verifikasi Minimal: Selain itu, sangat sedikit repositori paket yang memverifikasi kontributornya. Akibatnya, pelaku ancaman dapat dengan mudah mengunggah paket berbahaya, karena Hambatan untuk masuk sangat rendah, dengan memanfaatkan email sekali pakai dan kredensial palsu lainnya untuk melakukan serangan yang meluas.
- Alat Otomasi: Demikian pula, penjahat siber menggunakan alat otomatis untuk membuat sejumlah besar paket berbahaya dan mendistribusikannya, yang selanjutnya mengurangi upaya yang dibutuhkan untuk melakukan serangan. AkibatnyaMereka dapat membuat banyak variasi malware untuk menghindari deteksi.
Potensi Dampak Tinggi
- Penggunaan yang Luas: Dengan demikian, banyak proyek OSS berfungsi sebagai komponen dasar dari sejumlah besar aplikasi dan layanan penting. Oleh karena ituKompromi dalam OSS yang diadopsi secara luas seperti itu dapat mengakibatkan efek domino atau berantai, yang berdampak pada banyak organisasi dan pengguna di seluruh dunia.
- Deteksi Tertunda: Selain ituKode berbahaya di dalam perangkat lunak sumber terbuka mungkin tetap tidak terdeteksi untuk waktu yang sangat lama, khususnya jika hal itu disamarkan atau diaktifkan dalam kondisi tertentu. Karena ituPenundaan ini memberi penyerang waktu untuk mengeksploitasi kerentanan sebelum terdeteksi dan diperbaiki.
3. Jenis-Jenis Umum Malware Sumber Terbuka
Malware sumber terbuka dapat mengambil berbagai bentuk, masing-masing dengan karakteristik dan dampak yang unik. Seperti yang Anda lihat, perlindungan terhadap malware sumber terbuka sangat penting. Berikut adalah gambaran umum dari jenis-jenis yang paling umum:
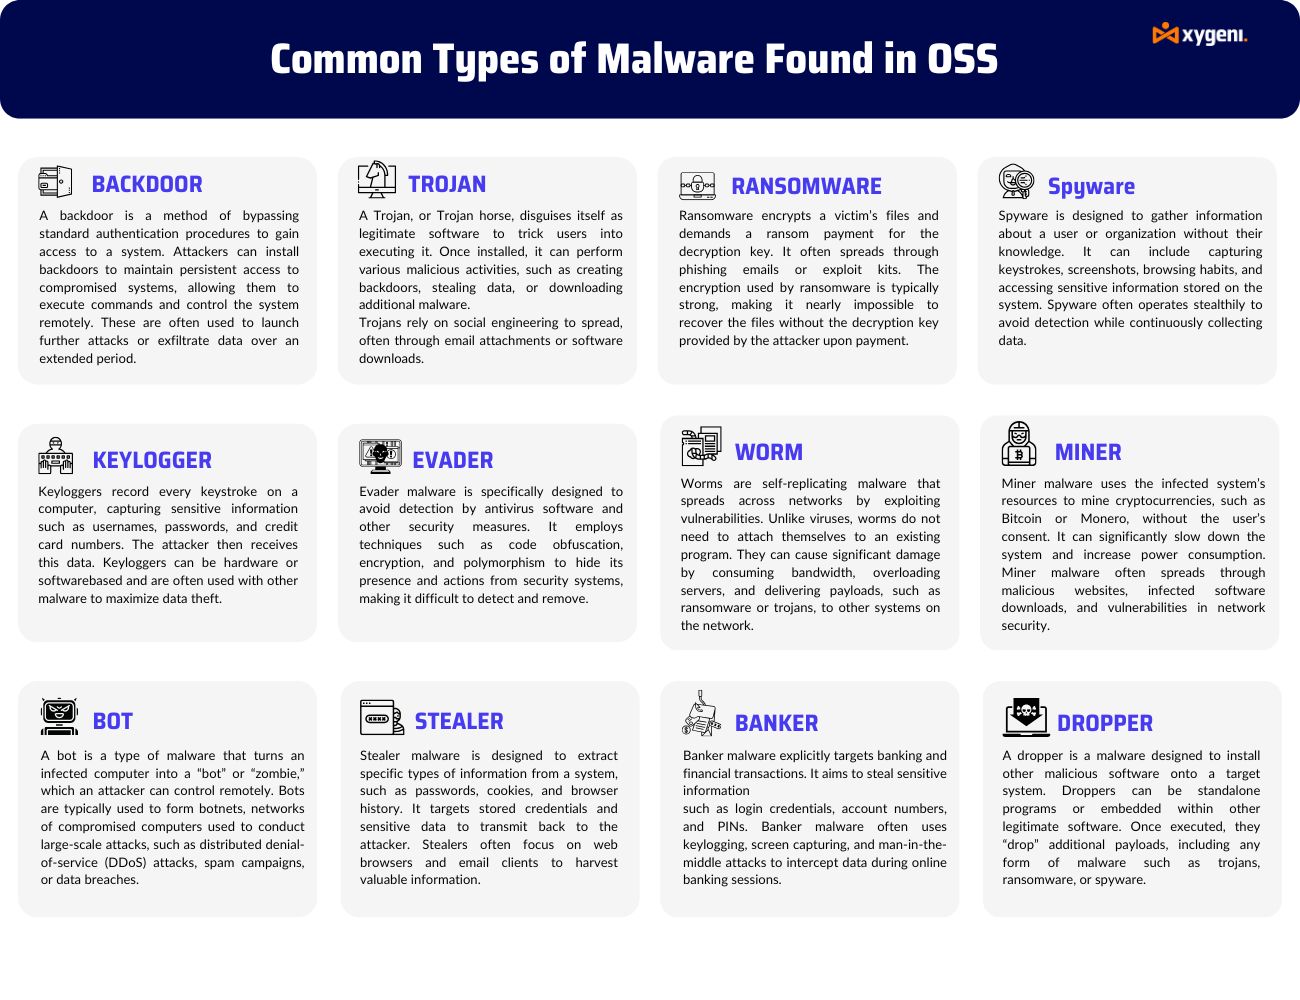
Gambaran Umum Kategori Malware
pintu belakang:
Ini adalah jenis malware yang memungkinkan akses jarak jauh ke perangkat tanpa terdeteksi dan melewati otentikasi reguler. Penyerang dapat mengendalikan perangkat yang terinfeksi dari jarak jauh melalui pintu belakang (backdoor).
Penitis:
Dropper menginstal malware ke dalam sistem. Mereka sering berfungsi sebagai muatan awal atau tahap pertama dan menyebarkan malware yang lebih canggih dan mutakhir.
Penghindar:
Malware yang dikembangkan untuk melewati perangkat lunak keamanan, yang dapat melibatkan pengaburan, polimorfisme, dan enkripsi.
Malware Umum:
Kategori luas yang mencakup sejumlah bentuk perangkat lunak berbahaya seperti virus, worm, dan Trojan.
Phishing:
Berbagai teknik digunakan untuk menipu pengguna guna memperoleh informasi sensitif dari mereka. Sebagian besar, email atau situs web tersebut adalah penipuan.
Perangkat mata-mata:
Perangkat lunak mata-mata dapat mengumpulkan informasi tentang seseorang atau organisasi tanpa sepengetahuan mereka dan mengirimkannya ke entitas lain.
Banke:
Serangkaian Trojan yang dirancang khusus untuk mencuri data perbankan, seperti login kredensial dan nomor rekening.
Trojan:
Suatu jenis malware yang menyesatkan pengguna akhir tentang tujuannya. Seringkali, malware ini menyamar sebagai perangkat lunak asli.
pencatat kunci:
Perangkat lunak yang mencatat setiap penekanan tombol yang dilakukan oleh pengguna. Biasanya digunakan untuk mencuri kata sandi dan informasi sensitif lainnya.
Pencuri:
Malware ini dirancang untuk mencuri data sensitif, seperti kata sandi, informasi pribadi, dan data terkait keuangan.
Bot:
Sebuah aplikasi perangkat lunak yang mengotomatiskan tugas-tugas tertentu di internet. Sebagian besar botnet menggunakannya untuk berbagai serangan, termasuk DDoS.
Ransomware:
Sejenis malware yang mengenkripsi data pengguna dan kemudian menuntut tebusan sebagai imbalan atas kunci dekripsi.
Cacing:
Jenis malware yang mereplikasi diri dengan berbagai cara melalui jaringan. Biasanya memiliki tujuan yang merusak. Miner: malware yang membajak sumber daya sistem untuk menambang mata uang kripto tanpa persetujuan pengguna.
Jenis-jenis malware sumber terbuka ini menggambarkan beragam metode dan dampak serius dari aktivitas jahat dalam OSS. Untuk melihat lebih detail insiden malware yang signifikan, jelajahi studi kasus terperinci kami tentang Ancaman Baru yang Muncul: Malware dalam Paket Perangkat Lunak Sumber Terbuka.
4. Risiko dan Dampak Perangkat Lunak Berbahaya Sumber Terbuka
Risiko Keamanan bagi Organisasi
Perangkat lunak berbahaya sumber terbuka menghadirkan tantangan keamanan yang signifikan bagi organisasi, termasuk:
- Akses Tidak Sah dan Pencurian Data: KhususnyaPelaku kejahatan memanfaatkan kerentanan pada komponen sumber terbuka untuk mendapatkan akses tidak sah ke sistem. Begitu masukMereka dapat mencuri data sensitif, membahayakan akun pengguna, dan mengganggu operasional.
- Kompromi Sistem: Selain ituMalware sumber terbuka dapat menyebabkan kompromi sistem. yang Memungkinkan penyerang untuk mengambil kendali atas infrastruktur penting, server, atau titik akhir. Hasil dariHal ini akan membahayakan integritas, ketersediaan, dan kerahasiaan data.
Kerugian Finansial dan Reputasi
- Dampak keuangan: MemangDampak finansial dari malware sumber terbuka sangat besar. Contohnya, pada tahun 2020 saja, biaya Kejahatan siber telah menyebabkan kerugian hampir USD 1 triliun bagi perekonomian global., meningkat sebesar 50% dari yang tercatat pada tahun 2018. Selain ituLebih mengejutkan lagi bahwa rata-rata klaim asuransi siber melonjak hingga mencapai USD 359,000 pada tahun 2020 dari USD 145,000 pada tahun 2019.
- Kerusakan Reputasi: Selain itu, organisasi yang menjadi korban malware OSS menghadapi kerusakan reputasi. Akibatnya, hilangnya kepercayaan pelanggan dan publisitas negatif yang terkait dapat berdampak jangka panjang pada citra publik mereka.
Kepatuhan dengan Regulasi
- DORA ke Peraturan NIST2: Baik kerangka kerja Penelitian dan Penilaian DevOps maupun Arahan Sistem Jaringan dan Informasi mencakup praktik keamanan yang kuat; kegagalan untuk mematuhi akan mengakibatkan sanksi hukum, di samping kerusakan reputasi lebih lanjut.
Singkatnya, mengelola open source security Risiko dengan pemindai malware sumber terbuka yang andal sangat penting. Oleh karena itu, organisasi harus memprioritaskan langkah-langkah keamanan. Selain itu, mereka harus tetap mendapatkan informasi tentang ancaman yang muncul. Untuk itu, mengadopsi praktik terbaik perlindungan malware sumber terbuka membantu melindungi rantai pasokan perangkat lunak. Misalnya, Anda dapat membaca blog kami tentang Memahami Lanskap Keamanan Perangkat Lunak Sumber Terbuka.
5. Strategi Deteksi dan Perlindungan Malware Sumber Terbuka
Praktik Terbaik untuk Mengidentifikasi Malware Sumber Terbuka
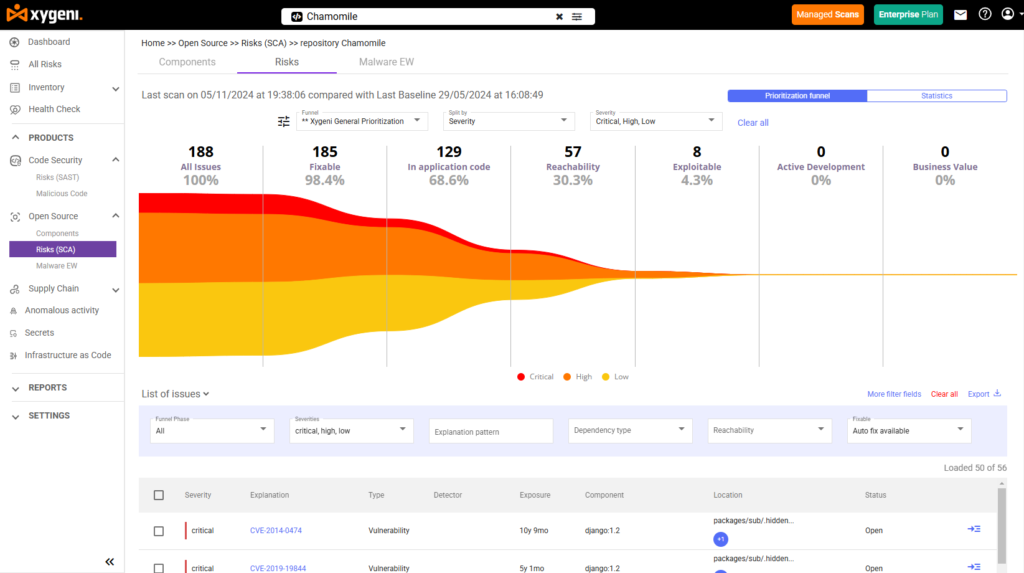
Perangkat lunak modern membutuhkan lebih dari sekadar pemindaian sederhana. Ia membutuhkan visibilitas, deteksi cerdas, dan respons cepat. Xygeni'S Perlindungan malware sumber terbuka menawarkan ketiganya. Kami melindungi kode Anda, CI/CD alur kerja, dan IaC file dengan pendekatan pertahanan otomatis full-stack.
Hentikan Perintah Berbahaya di CI/CD ke IaC
Penyerang sering menyembunyikan perintah di dalam CI/CD pipelines dan IaC skrip. Perintah-perintah ini—seperti curl or wget—sulit untuk dideteksi. Pemindai malware sumber terbuka Xygeni mendeteksi dan memblokir eksekusi yang tidak sah sebelum kerusakan terjadi.
Sistem ini juga melacak perilaku yang tidak biasa seperti lonjakan hak akses atau aktivitas jaringan yang tiba-tiba.
File Terraform, Kubernetes, dan Helm dipindai untuk mencari rahasia, kesalahan konfigurasi, dan malware yang tertanam.
Begitulah cara kami mengamankan rantai pasokan perangkat lunak Anda dari sumber hingga produksi.
Pemindaian Berkelanjutan dan Pengendalian Risiko Ketergantungan
Pemindai malware sumber terbuka Xygeni memeriksa paket menggunakan sumber tepercaya seperti NVD dan pemberitahuan dari vendor. Pemindaian waktu nyata ini mendeteksi kerentanan dan kode berbahaya sebelum dirilis.
Alat Manajemen Dependensi kami memetakan semua pustaka sumber terbuka, termasuk yang bersifat transisi.
Kita menangkap risiko seperti typosquatting dan kebingungan ketergantungan dan menyarankan solusi sederhana.
Anda dapat menetapkan versi, menggunakan paket tepercaya, atau memblokir skrip berbahaya.
Fitur-fitur ini mendukung perlindungan malware sumber terbuka yang kuat di setiap tahap pengembangan.
Prioritas yang Lebih Cerdas dengan ASPM
Terlalu banyak peringatan dapat memperlambat tim Anda. Xygeni menggunakan ASPM untuk hanya fokus pada risiko yang paling berbahaya. Kami menemukan aset, melacak ketergantungan, dan memeriksa apakah kerentanan dapat dieksploitasi.
Mitra analisis keterjangkauan Menunjukkan jalur serangan sebenarnya dan ancaman prioritas tinggi. Metode yang ditargetkan ini adalah kunci untuk perlindungan malware sumber terbuka yang efektif.
Deteksi dan Peringatan Ancaman Secara Real-Time
Pemindai malware sumber terbuka Xygeni memantau registri publik seperti npm, PyPI, dan Maven 24/7.
Aplikasi ini memindai perilaku untuk mendeteksi malware sebelum menginfeksi perangkat Anda. pipeline.
- Peringatan InstanDapatkan notifikasi melalui email dan web.hooksatau alat obrolan.
- Karantina OtomatisPaket mencurigakan akan segera diisolasi.
- Ulasan PakarTim kami memeriksa dan mengkonfirmasi ancaman.
- Pengungkapan TerbukaKami membagikan ancaman yang terverifikasi untuk mencegah penggunaan kembali.
Pemindai malware sumber terbuka Xygeni memberi Anda kendali, kecepatan, dan visibilitas—sehingga Anda dapat membuat kode dengan percaya diri.
6. Tren Masa Depan dalam Perangkat Lunak Berbahaya Sumber Terbuka
Ancaman yang Muncul dan Analisis Prediktif
Seiring dengan terus berkembangnya malware sumber terbuka, metode serangannya menjadi semakin canggih. Oleh karena itu, analisis prediktif, dengan memanfaatkan pembelajaran mesin dan AI, mengantisipasi ancaman yang muncul dengan mengidentifikasi pola yang mengindikasikan potensi malware. Pendekatan proaktif ini meningkatkan perlindungan malware sumber terbuka dengan mempersiapkan pertahanan terhadap serangan di masa mendatang.
Inovasi dalam Teknologi Deteksi dan Pencegahan
Untuk tetap selangkah lebih maju dari malware canggih, kemajuan berkelanjutan dalam teknologi deteksi dan pencegahan sangatlah penting. Oleh karena itu, inovasi dalam deteksi berbasis perilaku, platform intelijen ancaman canggih, dan analitik keamanan berbasis AI sangat penting. Sebagai respons, Xygeni menggabungkan teknologi mutakhir untuk memastikan organisasi dapat dengan cepat mendeteksi dan menetralisir ancaman secara real-time melalui respons otomatis.
Cara Tetap Terdepan di Kurva
Organisasi harus mempertimbangkan strategi-strategi berikut agar tetap tangguh dalam menghadapi ancaman yang muncul:
Tetap Diinformasikan: Perbarui pengetahuan Anda secara berkala tentang tren keamanan dan intelijen ancaman melalui forum industri, webinar, dan pelatihan.
Rangkul Teknologi Inovatif: Manfaatkan alat dan praktik mutakhir dalam deteksi ancaman berbasis AI dan sistem respons otomatis. Xygeni menawarkan solusi untuk melindungi Anda dari ancaman terbaru.
Tingkatkan Kolaborasi: Mendorong kerja sama di dalam organisasi dan dengan mitra eksternal. Berbagi informasi intelijen ancaman dan praktik terbaik memperkuat pertahanan kolektif.
Kesimpulan: Memperkuat Keamanan dengan Perlindungan Malware Sumber Terbuka
Malware sumber terbuka menghadirkan risiko signifikan dalam lingkungan pengembangan modern. Namun, dengan kesadaran, alat, dan proses yang tepat, risiko-risiko ini dapat dikelola. Pemindai malware sumber terbuka Xygeni membantu mengidentifikasi dan memblokir paket berbahaya sebelum mencapai lingkungan produksi.
Dengan mengintegrasikan perlindungan malware sumber terbuka ke dalam alur kerja—dari CI/CD pipelines ke Infrastruktur sebagai Kode (IaCDengan konfigurasi tersebut, organisasi dapat mengurangi risiko dan mendeteksi ancaman sejak dini.
Pertahankan Budaya yang Mengutamakan Keamanan
Keamanan seharusnya menjadi aspek mendasar dari pembangunan, bukan sesuatu yang dipikirkan kemudian. Tim yang menggunakan perangkat lunak sumber terbuka memerlukan pemantauan berkelanjutan dan alat yang efektif untuk mengidentifikasi kerentanan sebelum meningkat. Pemindai malware sumber terbuka seperti Xygeni mendukung upaya ini dengan otomatisasi, konteks, dan visibilitas.
Looking Forward
Dalam jangka panjang, seiring semakin terhubungnya ekosistem perangkat lunak, ancaman akan terus berkembang. Oleh karena itu, selalu mengikuti perkembangan strategi perlindungan malware sumber terbuka serta menggunakan alat-alat praktis membantu tim untuk tetap unggul tanpa mengganggu pengembangan.
Pemindai Malware Sumber Terbuka Xygeni
Keamanan waktu nyata untuk dependensi sumber terbuka
Identifikasi semua ketergantungan terkait langsung dan transitif dan mendapat manfaat dari deteksi, pemblokiran, dan pemberitahuan malware secara real-time dengan peringatan dini dan verifikasi ahli.
- Analisis malware berbasis perilaku untuk komponen sumber terbuka
- Validasi metadata dan asal usul untuk memverifikasi keaslian paket
- Lansiran waktu nyata pada aktivitas mencurigakan atau pola berbahaya
- CI/CD integrasi untuk perlindungan otomatis sejak dini
- Amankan setiap dependensi, karena tidak semua ancaman merupakan kerentanan yang diketahui.