






Manajemen risiko operasional Hal ini penting untuk melindungi sistem-sistem penting dan menjaga kelangsungan bisnis. Namun Apa itu manajemen risiko operasional?Lalu, bagaimana tim keamanan dan DevOps dapat mempraktikkannya? Pada intinya, ini adalah proses mengidentifikasi, menilai, dan meminimalkan risiko yang disebabkan oleh kegagalan sistem, kesalahan manusia, atau ancaman eksternal. Yang mengkhawatirkan, 40% bisnis gagal dibuka kembali setelah terjadi krisis.saster—sebuah pengingat yang jelas tentang konsekuensi dari risiko yang tidak dimitigasi. Oleh karena itu, dengan menerapkan kejelasan praktik terbaik manajemen risiko operasionalDengan demikian, organisasi dapat beralih dari penanganan masalah secara reaktif ke perlindungan proaktif—memastikan keamanan, kecepatan, dan ketahanan berjalan beriringan.
Nilai Strategis Manajemen Risiko Operasional
Selain melindungi dari ancaman, manajemen risiko operasional memainkan peran penting dalam:
Memastikan Kelangsungan Bisnis: Dengan mengantisipasi dan mengurangi potensi gangguan, ORM membantu menjaga kelancaran operasional, bahkan dalam situasi yang tidak menguntungkan.
Stabilitas Keuangan: Mengelola risiko secara proaktif mengurangi kemungkinan terjadinya insiden yang merugikan, sehingga melindungi kesehatan keuangan organisasi.
Manajemen Reputasi: Kerangka kerja ORM yang kuat meningkatkan kepercayaan pelanggan dan menjaga reputasi organisasi dengan mencegah insiden yang dapat menyebabkan ketidakpercayaan publik.
Mengapa Manajemen Risiko Operasional Penting dalam Keamanan Siber
Alat keamanan tradisional seperti firewall dan perangkat lunak antivirus tidak lagi cukup. Lagipula, banyak risiko tidak muncul di perimeter—melainkan terjadi di dalam kode, yaitu... pipelineatau bahkan karena kesalahan manusia. Di sinilah letak permasalahannya. manajemen risiko operasional hadir untuk menawarkan cara yang lebih cerdas dan lebih awal untuk mengatasi ancaman di dunia nyata.
Jika dilakukan dengan benar, ini membantu tim membangun perangkat lunak yang lebih aman tanpa memperlambat proses pengiriman. Begini caranya:
Deteksi Dini Kesalahan Konfigurasi dan Kerentanan
Sebagai permulaan, penganalisis kode statis (SAST) dan pemindai sumber terbuka (SCA) mendeteksi bug dan celah keamanan sebelum mencapai tahap produksi. Dengan menggeser deteksi risiko ke kiri, tim memperbaiki masalah lebih awal—langsung di IDE atau selama tinjauan permintaan perubahan—mengurangi pengerjaan ulang dan risiko.
Pencegahan Insiden Akibat Kesalahan Internal
Kesalahan bisa terjadi. Misalnya, rahasia yang dikodekan secara permanen, dependensi yang sudah usang, atau validasi yang hilang dapat dengan mudah masuk ke dalam basis kode. Tetapi dengan pemeriksaan otomatis yang terintegrasi di dalamnya... CI/CDDengan demikian, masalah-masalah ini dapat diidentifikasi dan diblokir sebelum penggabungan, meminimalkan risiko tanpa menambah hambatan.
Pemantauan Infrastruktur Berkelanjutan
Saat ini, infrastruktur hanyalah kode—Terraform, Kubernetes, dan sejenisnya. Itulah mengapa memindai templat ini untuk mencari kesalahan konfigurasi sangat penting. Ini membantu mendeteksi hal-hal seperti port terbuka atau peran IAM yang lemah. sebelum Mereka menciptakan celah keamanan di cloud.
Jaminan Kepatuhan
Keamanan bukan hanya tentang tetap aman—tetapi juga tentang membuktikannya. Risiko reguler penilaianJejak audit dan kebijakan otomatis membantu tim tetap selaras dengan industri. standardseperti NIST, ISO/IEC 27001, atau OWASP. Hal ini mengurangi beban kepatuhan dan membangun kepercayaan dengan para pemangku kepentingan.
Menjaga Keselarasan Keamanan dan Kecepatan
Yang terpenting, manajemen risiko operasional menjaga tim keamanan dan rekayasa Anda tetap sejalan. Dengan menyaring hal-hal yang tidak perlu, hanya menampilkan masalah yang dapat ditindaklanjuti, dan mengotomatiskan bagian-bagian yang membosankan, hal ini memastikan Anda dapat bergerak cepat—tanpa mengorbankan ketenangan pikiran.
Apa Itu Manajemen Risiko Operasional?
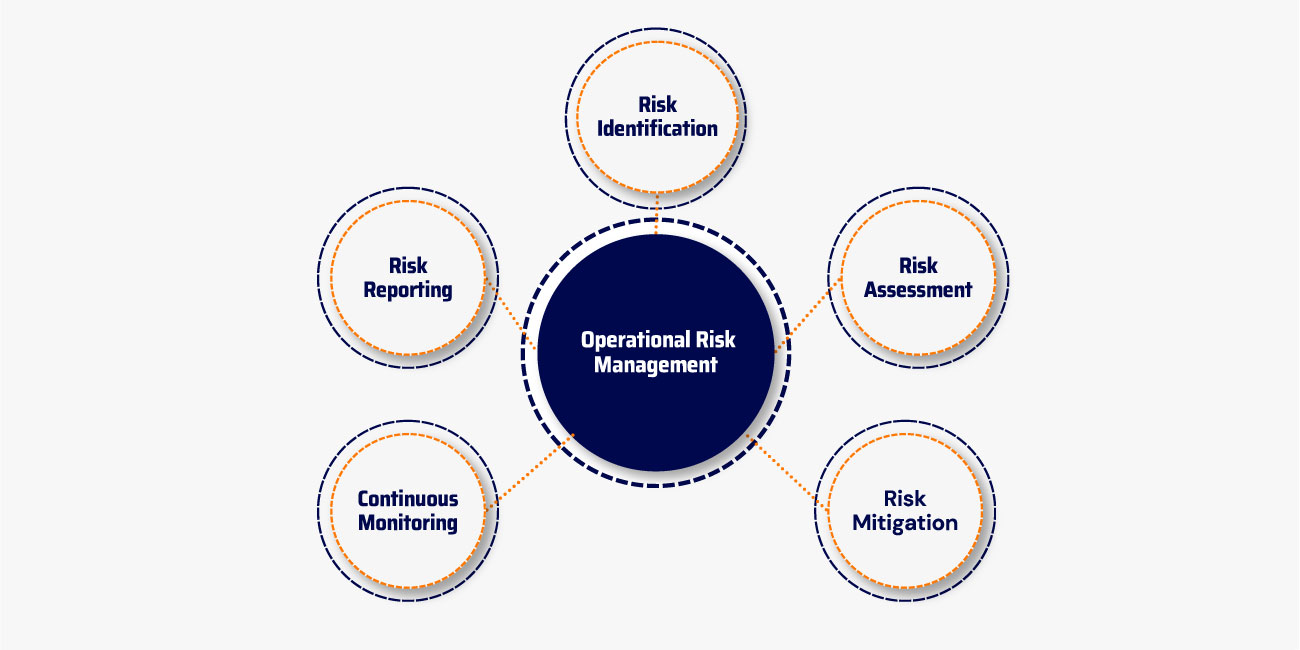
Manajemen risiko operasional adalah proses berkelanjutan yang mencakup tahap pengembangan hingga implementasi. Meskipun secara tradisional diterapkan pada infrastruktur dan sistem operasional, kini sangat penting untuk menggeser praktik ini ke tahap yang lebih awal—dimulai sejak siklus pengembangan perangkat lunak.
Berikut cara pilar-pilar inti manajemen risiko operasional diterjemahkan ke dalam lingkungan DevSecOps saat ini:
Identifikasi Risiko: Dari Kode ke Cloud
Identifikasi risiko modern melibatkan mendeteksi anomali, pola kode yang tidak aman, dan kesalahan konfigurasi mencakup seluruh alur kerja infrastruktur dan pengembangan perangkat lunak. Ini termasuk kerentanan lapisan aplikasi, risiko ketergantungan, dan perilaku mencurigakan yang muncul selama runtime atau commitaktivitas tingkat -.
Penilaian Risiko: Prioritas yang Penting
Tidak semua risiko sama. Tim harus mengevaluasi baik tingkat keparahan maupun potensi eksploitasi untuk fokus pada hal yang paling penting. Ini termasuk: corong prioritas yang mengintegrasikan sinyal seperti analisis keterjangkauan, dampak bisnis, dan Penilaian EPSS, membantu tim keamanan dan pengembang untuk mengidentifikasi kerentanan secara efisien.
Mitigasi Risiko: Otomatisasi untuk Mempercepat
Untuk beralih dari penambalan manual, tim memanfaatkan remediasi otomatis, SCAdan deteksi rahasia. Mengintegrasikan pencabutan otomatis lebih lanjut mengurangi intervensi manual, memungkinkan mitigasi risiko secara real-time. Hal ini meminimalkan paparan dan mencegah penanganan masalah reaktif selama rilis.
Pemantauan Berkesinambungan: Terintegrasi, Bukan Terisolasi
Keamanan seharusnya bukan sekadar tambahan. Sebaliknya, keamanan harus tertanam di dalam sistem Anda. CI/CD pipelines, didukung oleh pemindaian terkelola, audit manual, dan pelacakan perilaku berkelanjutan. Memanfaatkan sumber seperti Lanskap Ancaman ENISA, tim tetap mendapat informasi dan siap menghadapi ancaman yang terus berkembang.
Pelaporan Risiko: Jelas, Terhubung, dan Dapat Ditindaklanjuti
Temuan keamanan tidak berarti banyak tanpa visibilitas. Melalui dashboarding, integrasi sistem tiket, dan pemberitahuan otomatisDengan demikian, para pemangku kepentingan—mulai dari analis keamanan hingga pengembang—mendapatkan konteks dan panduan yang dibutuhkan untuk mengambil tindakan dengan cepat.
Praktik Terbaik Manajemen Risiko Operasional
Untuk mengelola risiko keamanan secara efektif, penerapan praktik terbaik manajemen risiko operasional berikut ini sangat penting:
1. Membangun Budaya Kesadaran Risiko
Pastikan setiap anggota tim—dari pengembang hingga eksekutif—memahami peran mereka dalam mengidentifikasi dan mengurangi risiko. Mempromosikan budaya kesadaran keamanan siber Membantu mengintegrasikan manajemen risiko operasional ke dalam alur kerja sehari-hari.
2. Menerapkan Tata Kelola dan Pengawasan yang Kuat
Tetapkan kebijakan, prosedur, dan mekanisme akuntabilitas yang jelas untuk memastikan aktivitas manajemen risiko yang konsisten dan selaras. Audit dan tinjauan berkala dapat mengidentifikasi area yang perlu ditingkatkan.
3. Leverage Otomasi
Manfaatkan alat-alat canggih seperti analitik risiko, pemodelan prediktif, dan sistem pemantauan otomatis untuk memberikan wawasan secara real-time tentang potensi risiko. Otomatisasi mengurangi kemungkinan kesalahan manusia dan meningkatkan waktu respons.
4. Pendidikan dan Pelatihan Berkelanjutan
Lokakarya, seminar, dan modul pembelajaran virtual secara berkala dapat membantu membangun kompetensi dalam manajemen risiko, memastikan bahwa karyawan dibekali dengan teknik terkini untuk menangani risiko operasional.
5. Geser Keamanan ke Kiri
Integrasikan langkah-langkah keamanan sejak dini dalam proses pengembangan untuk mendeteksi masalah sebelum mencapai tahap produksi. Pendekatan proaktif ini meminimalkan risiko di tahap selanjutnya dan selaras dengan alur kerja DevSecOps.
6. Prioritaskan Berdasarkan Kemungkinan Eksploitasi
Tidak semua kerentanan menimbulkan tingkat ancaman yang sama. Gunakan analisis jangkauan dan metrik Sistem Penilaian Prediksi Eksploitasi (EPSS) untuk fokus pada risiko yang parah dan kemungkinan besar akan dieksploitasi.
7. Infrastruktur Aman sebagai Kode (IaC)
Kesalahan konfigurasi dalam IaC Dapat menyebabkan pelanggaran keamanan yang signifikan. Lakukan pemindaian dan penilaian secara berkala. IaC templat untuk mengidentifikasi dan memperbaiki potensi kekurangan sebelum penerapan.
8. Monitor secara terus menerus
Gunakan deteksi anomali dan pemantauan perilaku secara real-time untuk mengidentifikasi dan mengatasi tanda-tanda masalah sejak dini, bahkan sebelum kerentanan dieksploitasi.
Menerapkan praktik terbaik ini meningkatkan pengurangan ancaman, meningkatkan kepatuhan, dan memfasilitasi pengiriman perangkat lunak yang lebih aman dan cepat.
Bagaimana Xygeni Mendukung Manajemen Risiko Operasional di Setiap Langkah
Di Xygeni, kami memandang manajemen risiko operasional bukan sebagai tugas sekali jalan—tetapi sebagai proses berkelanjutan yang dimulai sejak tahap pengembangan awal. Platform all-in-one kami terintegrasi secara alami ke dalam siklus hidup perangkat lunak Anda, menawarkan visibilitas, otomatisasi, dan konteks yang dibutuhkan untuk mengantisipasi risiko tanpa memperlambat tim Anda.
Identifikasi risiko
Pertama-tama, Anda tidak dapat memperbaiki apa yang tidak dapat Anda lihat. Itulah mengapa identifikasi risiko adalah langkah pertama dan terpenting. Platform all-in-one Xygeni menggabungkan berbagai lapisan deteksi untuk mengungkap risiko di seluruh proses pengembangan Anda.
Secara spesifik, kami membantu tim menemukan kode tidak aman, pustaka sumber terbuka yang rentan, hrahasia berkode arddan kesalahan konfigurasi—semuanya di satu tempat. Akibatnya, tim dapat mendeteksi dan memperbaiki masalah sejak dini, menghindari titik buta, dan mengambil tindakan sebelum risiko menjadi tidak terkendali.
Penilaian Risiko
Tentu saja, tidak setiap kerentanan bersifat kritis. Beberapa mungkin tidak akan pernah dieksploitasi—sementara yang lain menimbulkan ancaman langsung. Di sinilah prioritas cerdas Xygeni berperan.
Platform kami menggabungkan Tingkat keparahan CVSS, skor kerentanan EPSS v4, dan analisis jangkauan untuk memberi peringkat temuan berdasarkan risiko dunia nyata. Selain itu, Anda dapat menyesuaikan saluran prioritas agar sesuai dengan kebutuhan bisnis Anda—baik itu berdasarkan kepatuhan, dampak, atau kemungkinan. Akibatnya, tim mengurangi kelelahan akibat peringatan dan hanya fokus pada hal yang benar-benar penting.
Mitigasi Risiko
Setelah risiko dinilai, saatnya bertindak. Untungnya, Xygeni mempercepat remediasi dengan alat-alat seperti Analisis Komposisi Perangkat Lunak (SCA)Deteksi rahasia, dan penambalan otomatis—semuanya dalam platform terpadu.
Misalnya, kami SCA Mengidentifikasi paket yang rentan dan menyarankan versi yang lebih aman, membantu pengembang melakukan patching sejak dini. Secara paralel, deteksi rahasia memindai kredensial yang terekspos dan memandu tim melalui alur kerja pencabutan dan penggantian.
Yang terpenting, Xygeni mengotomatiskan sebagian besar proses ini. Baik itu menyarankan versi yang aman atau memicu suatu pull request, kami membuat perbaikan masalah menjadi cepat dan lancar—langsung di dalam sistem Anda. CI/CD or SCM lingkungan.
Pemantauan Berkelanjutan
Bahkan setelah kode dirilis, keamanan harus tetap dijaga. Itulah mengapa Xygeni menyediakan layanan keamanan berkelanjutan. pemantauan Anda pipelines dan infrastruktur. Setiap commit dan bangunan dipindai secara real-time untuk mendeteksi risiko baru.
Selain itu, tim dapat menjalankan pemindaian manual dan terkelola—memberikan fleksibilitas berdasarkan alur kerja atau kebutuhan kepatuhan. Hal ini memastikan kesalahan konfigurasi, ketergantungan yang tidak aman, dan perilaku yang tidak biasa terdeteksi sebelum menimbulkan kerugian.
Pelaporan Risiko
Terakhir, risiko perlu dikomunikasikan dengan jelas. Xygeni mempermudah hal ini dengan real-time dashboards, peringatan, dan integrasi sistem tiket seperti Jira.
Artinya, setiap orang—mulai dari pimpinan keamanan hingga manajer teknik—memiliki akses ke wawasan yang mereka butuhkan. Akibatnya, decisProsesnya lebih cepat, kepatuhan lebih mudah, dan seluruh organisasi tetap selaras dengan gambaran risiko bersama.
Kesimpulan: Manajemen Risiko Operasional sebagai Keunggulan Kompetitif
Singkatnya, manajemen risiko operasional jauh lebih dari sekadar formalitas—ini adalah fondasi strategis untuk menghadirkan perangkat lunak yang aman dan tangguh di dunia digital yang bergerak cepat saat ini. Namun pertama-tama, mari kita tinjau kembali apa itu manajemen risiko operasional dan mengapa hal itu sangat penting.
Manajemen risiko operasional merujuk pada proses mengidentifikasi, mengevaluasi, dan mengurangi risiko yang timbul dari sistem, kesalahan manusia, atau ancaman eksternal. Jika diintegrasikan secara efektif, hal ini akan menggeser fokus tim Anda dari bereaksi terhadap ancaman menjadi secara aktif mencegahnya.
Dengan demikian, menerapkan praktik terbaik manajemen risiko operasional membantu tim pengembangan dan keamanan mencapai hal-hal berikut:
- Bangun proses yang sadar risiko dan dapat diterapkan di berbagai tim.
- Minimalkan risiko keamanan sambil tetap memenuhi kepatuhan. standards
- Padukan keamanan dengan kecepatan alur kerja DevOps modern.
- Pertahankan keberlangsungan bisnis bahkan selama gangguan yang tak terduga.
Secara keseluruhan, memahami apa itu manajemen risiko operasional dan menerapkan metode yang telah terbukti akan membekali tim untuk mengendalikan postur risiko mereka. Alih-alih bereaksi terhadap masalah, mereka membangun ketahanan sejak awal.
Di Xygeni, platform kami membuat perubahan ini mudah dan berdampak. Dengan menyematkan praktik terbaik manajemen risiko operasional ke dalam setiap langkah siklus pengembangan perangkat lunak, kami membantu organisasi melampaui kepatuhan dan bergerak menuju budaya risiko yang benar-benar proaktif.
Siap Mengubah Risiko Menjadi Ketahanan?
Xygeni memberi Anda otomatisasi, visibilitas, dan kontrol untuk menjadikan manajemen risiko operasional sebagai penggerak bisnis yang ampuh—dari kode hingga cloud.
👉 Minta demo or mempelajari lebih lanjut tentang bagaimana platform kami membantu Anda mengubah ketidakpastian menjadi kekuatan kompetitif.

Pertanyaan yang Sering Diajukan (FAQ) tentang Manajemen Risiko Operasional: Dari Konsep hingga Penerapan DevSecOps di Dunia Nyata
Apa itu manajemen risiko operasional?
Manajemen risiko operasional (ORM) adalah proses berkelanjutan untuk mengidentifikasi, menilai, dan mengurangi risiko yang dapat muncul dari cara tim Anda membangun, mengirimkan, dan menjalankan perangkat lunak. Risiko-risiko ini—seperti kode yang tidak aman, kesalahan konfigurasi, atau kesalahan manusia—dapat mengganggu operasional, menyebabkan insiden keamanan, atau memperlambat pengiriman. Itulah mengapa ORM sangat penting untuk menjaga alur kerja pengembangan tetap aman dan operasional bisnis tetap tangguh.
Apakah manajemen risiko sama dengan operasional?
Tidak sepenuhnya benar. Manajemen risiko adalah strategi yang lebih luas yang mencakup bidang-bidang seperti kepatuhan, keuangan, dan strategi. Sebaliknya, manajemen risiko operasional secara khusus berfokus pada risiko dunia nyata yang berasal dari aktivitas sehari-hari—terutama yang ada di dalam perusahaan Anda. SDLC, CI/CD pipelineatau penyebaran infrastruktur.
Apa tujuan utama dari manajemen risiko operasional?
Tujuan utamanya sederhana: mencegah gangguan sebelum terjadi. Dengan mendeteksi dan mengatasi risiko keamanan sejak dini dalam pengembangan, organisasi dapat menjaga waktu operasional, melindungi sistem penting, dan membuat tim teknik tetap fokus pada pembangunan. Manajemen risiko operasional membantu tim beralih dari penanganan masalah yang reaktif ke perlindungan proaktif.
Bagaimana cara sederhana untuk mendeskripsikan manajemen risiko operasional?
Ini adalah proses cerdas dan berulang yang membantu Anda menemukan, memprioritaskan, dan memperbaiki masalah yang disebabkan oleh cara perangkat lunak dibangun dan dijalankan. Baik itu kode sumber terbuka yang rentan, rahasia yang bocor, atau IaC Dengan adanya kesalahan konfigurasi, ORM memastikan risiko-risiko tersebut dikelola sejak dini—sebelum menjadi masalah nyata.
Bagaimana Anda mengelola risiko operasional dalam DevSecOps?
Mengelola risiko operasional melibatkan lima langkah utama:
Mengidentifikasi ancaman sejak dini—dari kode yang tidak aman hingga penyimpangan konfigurasi—menggunakan alat seperti SAST, SCAdan deteksi rahasia.
Menilai dampak dan kemungkinan risiko, dengan menggunakan data eksploitasi (seperti skor EPSS) dan saluran prioritas khusus.
Mengatasi masalah dengan perbaikan otomatis, pengaturan default yang aman, dan CI/CD penegakan kebijakan.
Memantau secara terus menerus dengan pipeline pemindaian dan deteksi anomali.
Laporkan wawasan melalui dashboarddan peringatan, menjaga agar pengembang, keamanan, dan operasional tetap selaras.
Seperti apa risiko operasional dalam sebuah proyek?
Dalam proyek perangkat lunak, risiko operasional sering muncul sebagai proses yang tidak selaras—seperti menggunakan dependensi yang sudah usang, memasukkan rahasia secara langsung dalam kode, atau salah mengkonfigurasi infrastruktur cloud. Risiko-risiko ini menunda perilisan, menyebabkan gangguan, atau membuka celah bagi penyerang. ORM yang kuat berarti menerapkan praktik keamanan secara default dan mengotomatiskan pemeriksaan di seluruh proses. SDLC.
