






Il 23 e 24 settembre, il team di Xygeni si è diviso tra due città e due community OWASP per parlare di sicurezza delle applicazioni basate sull'intelligenza artificiale: OWASP AppSec Days Portogallo a Porto and Evento di OWASP sulla sicurezza dell'IA a Karlsruhe, Germania.
Paesi diversi, folle diverse, la stessa domanda in quasi ogni conversazione: "In quali ambiti l'intelligenza artificiale contribuisce concretamente alla sicurezza delle applicazioni e in quali si limita a dare una nuova etichetta a strumenti già esistenti?"
Ecco un riepilogo di ciò che abbiamo ascoltato, di ciò che ci ha sorpreso e delle risposte che abbiamo dato.
TL; DR
Due sale OWASP, due paesi, una domanda: in che modo l'intelligenza artificiale contribuisce concretamente alla sicurezza delle applicazioni? A Porto e Karlsruhe, gli esperti non si chiedevano se utilizzare l'IA, bensì quale IA all'interno del loro stack di sicurezza delle applicazioni stesse svolgendo un lavoro concreto e chi si occupasse della sicurezza dell'IA stessa.
- ASPM è ancora un concetto nuovo per molte squadre. A Porto, molti professionisti non avevano mai lavorato con un Application Security Posture Management piattaforma, anche se percepiscono quotidianamente il problema che risolve: troppi strumenti, troppi avvisi.
- ASPM e "IA SAST" non sono la stessa cosa. La scansione individua i difetti nel codice. ASPM decide quali risultati, da ogni strumento che utilizzi, meritano effettivamente la tua attenzione.
- La valutazione e la risoluzione dei problemi tramite intelligenza artificiale hanno suscitato il maggiore interesse. "È reale? Quanto è urgente? Quanto è difficile da risolvere?" è la domanda a cui ogni team vorrebbe una risposta automatica, per ogni rilevamento e da ogni scansione.
- L'intelligenza artificiale è ormai una risorsa da proteggere, non solo uno strumento da utilizzare. File prompt, server MCP, configurazioni agente come
.mcp/servers.jsone le credenziali relative all'IA fanno parte della superficie di attacco, come la campagna CHAINDROP ha chiarito tre settimane prima degli eventi. - La sovranità è importante in Europa. Eseguire l'IA sulla propria infrastruttura, con il proprio modello, è stato un tema emerso ripetutamente.
Due città, un unico dialogo sulla sicurezza delle applicazioni di intelligenza artificiale.
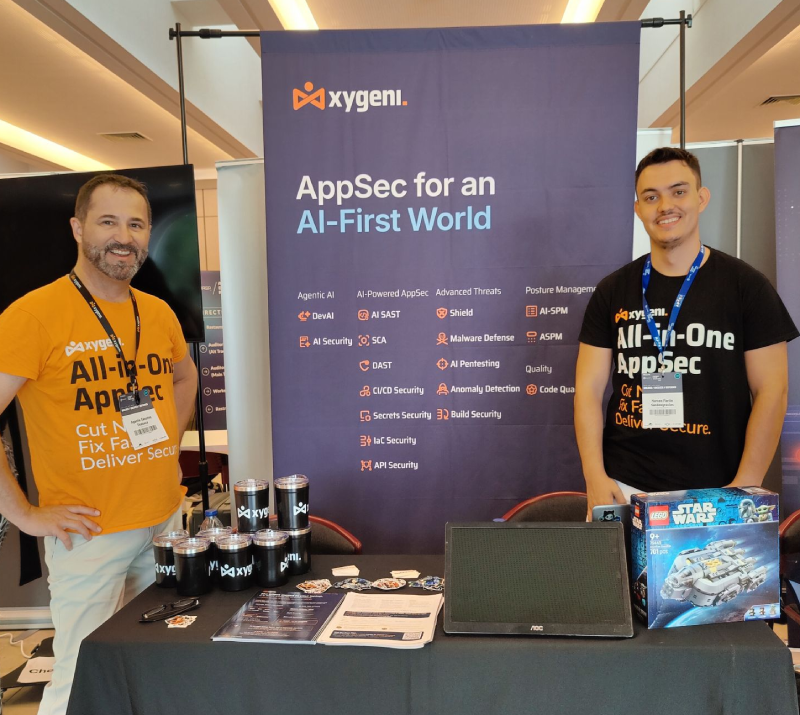
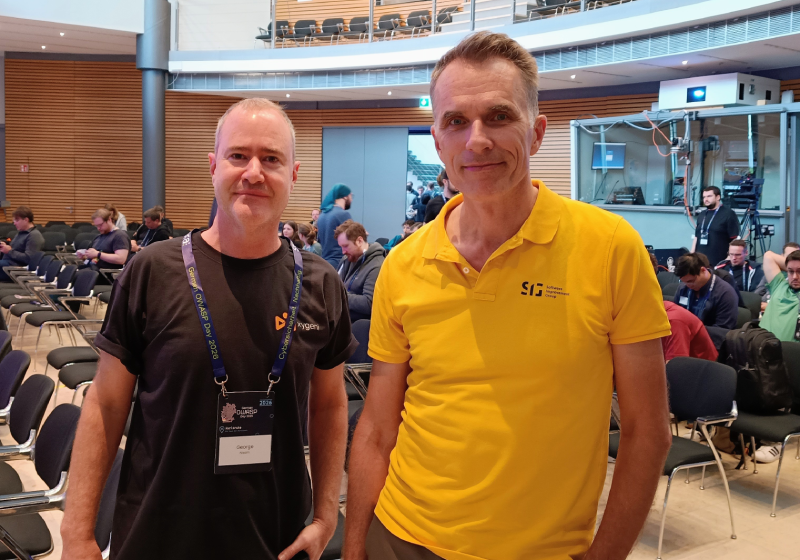
In Porto, Agustín Sánchez (Consulente per lo sviluppo di sicurezza globale delle applicazioni e intelligenza artificiale) and Marcos Martin (Ingegnere DevSecOps) ha trascorso due giorni allo stand 12 della Fundação António Cupertino de Miranda. In Karlsruhe, George Nissim (Ingegnere di soluzioni senior) si è unito alla comunità OWASP presso l'IHK Haus der Wirtschaft per una giornata incentrata sulla sicurezza dell'IA.
Le sale erano piene di professionisti: sviluppatori, ingegneri di sicurezza delle applicazioni, responsabili DevSecOps. Persone che valutano tramite test, non leggendo slide. Questo ha reso le conversazioni più incisive e utili per noi.
Domanda 1: “Che cos’è esattamente? ASPM? "
Questo argomento è emerso di continuo a Porto e merita una risposta chiara.
ASPM (Application Security Posture Management) è il livello che trasforma i risultati di ogni strumento di sicurezza in un unico modello di rischio. La maggior parte delle organizzazioni esegue già diversi scanner: uno per il codice, uno per le dipendenze, uno per i segreti, forse un altro per l'infrastruttura come codice. Ognuno produce il proprio elenco, la propria scala di gravità, il proprio dashboardIl risultato sono migliaia di avvisi e nessuna risposta condivisa all'unica domanda che conta: Cosa sistemiamo per prima cosa?
ASPM risponde a quella domanda. Acquisisce i risultati dagli scanner nativi e da strumenti di terze parti, li correla e li classifica in base al rischio reale piuttosto che alla pura gravità. Se sei nuovo in questa categoria, la nostra guida a che cosa ASPM cos'è e perché è importante è un buon punto di partenza.
Il punto chiave per i team presenti in sala: ASPM Non richiede la sostituzione di ciò che già utilizzi. Il tuo stack esistente diventa l'input.
Is ASPM uguale all'IA SAST?
No. La scansione rileva dei problemi. ASPM decide quali problemi meritano il tuo tempo.
| Dimensioni | Scansione (SAST con l'intelligenza artificiale) | ASPM |
|---|---|---|
| Domanda a cui risponde | Questo codice presenta delle vulnerabilità? | Di tutto ciò che abbiamo trovato, qual è l'aspetto più importante? |
| Obbiettivo | Un tipo di scoperta: codice sorgente | Ogni tipo di ritrovamento, da ogni strumento |
| Dove l'IA aiuta | Individuare, spiegare e correggere i difetti nel codice, direttamente nell'IDE | Valutazione, definizione delle priorità e risoluzione dei problemi su tutto il portfolio. |
| Uscita | Risultati | A modello di rischio prioritario e una coda fissa |
In breve: la scansione rileva problemi; ASPM decide quali problemi meritano il tuo tempo. Hai bisogno di entrambi, e insieme sono più forti, perché lo stesso livello di intelligenza artificiale si applica a ciò che gli scanner di Xygeni trovano e a ciò che trovano gli altri tuoi strumenti. Per una visione più ampia del mercato, consulta il nostro confronto tra top ASPM strumenti per il 2026.
Domanda 3: "In che modo Xygeni utilizza la sicurezza delle applicazioni basate sull'intelligenza artificiale?"
È qui che la maggior parte delle conversazioni si sono fatte più approfondite. La nostra risposta: l'IA in Xygeni non serve a generare più avvisi. Serve a eliminare il rumore e a chiudere il lavoro. Quattro ruoli concreti relativi alla sicurezza delle applicazioni basate sull'IA:
1. Triage tramite IA: questa scoperta è reale?
Per ogni scoperta, Triage dell'intelligenza artificiale Risponde a tre domande: si tratta di un falso positivo? Quanto è urgente in base all'impatto reale? E quanto è complessa la soluzione (automatica, con medio impegno manuale o con elevato impegno manuale)? Funziona con i risultati di Xygeni e con quelli acquisiti da scanner di terze parti.
2. Spiegazione dell'IA: come potrebbe un attaccante utilizzare questo strumento?
Invece di un numero CWE e una descrizione generica, gli sviluppatori ottengono il percorso di sfruttamento completo: come la vulnerabilità potrebbe essere sfruttata e come verificarla. Questa è la differenza tra un ticket che rimane in sospeso e uno che viene risolto.
3. Correzione tramite IA: risolvi il problema senza interrompere la build
Xygeni propone soluzioni validate per i problemi riscontrati nel codice e nell'infrastruttura come codice, progettate per non interrompere le build. L'obiettivo è ridurre il numero di ticket, non migliorarne la qualità.
4. DevAI: sicurezza integrata nell'IDE, senza richieste di conferma
DeviAI Funziona in modo proattivo in VS Code, IntelliJ, Cursor e Windsurf. Non aspetta che uno sviluppatore lo segnali. Rileva le vulnerabilità sia nel codice scritto da esseri umani che in quello generato dall'IA, spiega come un utente malintenzionato potrebbe sfruttarle e propone soluzioni immediate.
Domanda 4: "E chi si occupa della sicurezza dell'IA stessa?"
Karlsruhe è andata direttamente qui, e Porto l'ha seguita.
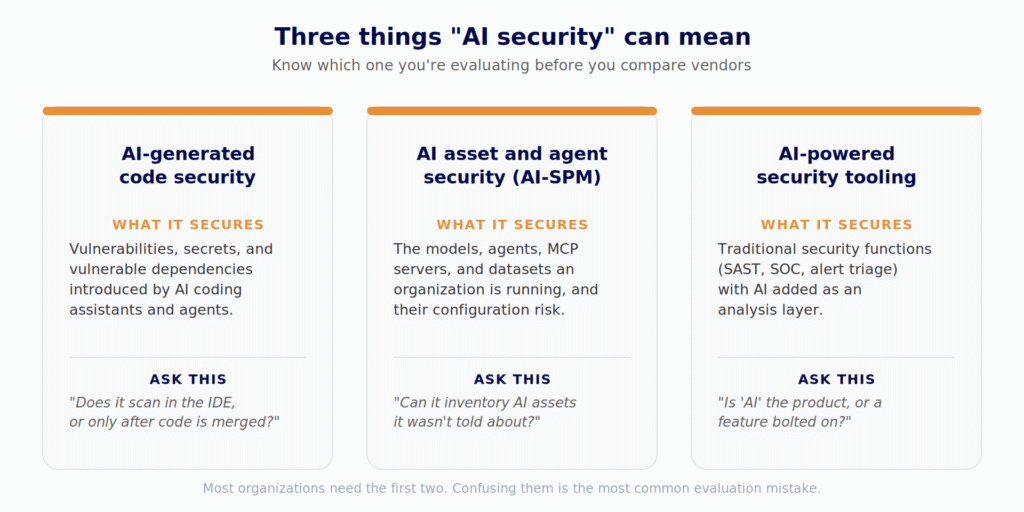
Gli assistenti di programmazione AI, gli agenti e i server MCP sono ormai parte di ogni ambiente di sviluppo. Sono governati da file di testo semplice (file di abilità, file di regole, prompt, configurazioni MCP) che vengono committed e revisionati come documentazione. Eppure cambiano silenziosamente ciò che un assistente IA è incaricato di fare e ciò che può raggiungere. Analizziamo questi rischi nel nostro Le 10 principali minacce alla sicurezza legate all'IA.
Migliori CATENA La campagna dell'agosto 2026 ha mostrato cosa significa in pratica. Un worm auto-propagante ha inserito una backdoor in centinaia di pacchetti npm per un totale di oltre 1.3 miliardi di download mensili, con un raccoglitore di credenziali che ha preso di mira credenziali di assistente AI tra centinaia di altri modelli. Nessun CVE è stato assegnato durante lo sfruttamento attivo. Non c'era nulla da aspettare. È lo stesso modello che monitoriamo ogni settimana nel nostro confermato pacchetti npm dannosi scoperte.
Xygeni AI Security affronta questo livello in tre fasi:
- Scoprire: un inventario in tempo reale di ogni risorsa AI presente nei tuoi repository (modelli, framework, set di dati, agenti, server MCP, competenze, prompt, guardrails e gli strumenti di programmazione AI in uso), costruiti a partire dal codice, dalle dipendenze e dai file di configurazione lasciati dagli strumenti AI. Nessun sondaggio, nessuna auto-segnalazione. Ecco perché la scoperta viene prima.
- Carta geografica: an AI-BOM e un grafico delle relazioni che mostra quale agente chiama quale strumento e quale server MCP si trova dietro a quale assistente. Il rischio risiede nel cablaggio, non in una singola risorsa.
- Rileva: iniezione immediata e rischi correlati nel codice e nella configurazione, mappati al OWASP Top 10 per le domande di LLM, con il file e la riga esatti. Inoltre, le credenziali del provider AI esposte nei file di configurazione del prompt e dell'agente e le dipendenze dannose dello stack AI rilevate da MEW, il nostro motore antimalware che rileva i pacchetti dannosi prima ancora che esista una firma.
Per avere un quadro completo, leggere La sicurezza dell'IA spiegata e la nostra guida a Sicurezza della catena di approvvigionamento basata sull'intelligenza artificiale.
Domanda 5: "Il mio codice può rimanere nella mia infrastruttura?"
In una sala riunioni europea, questa domanda viene sempre posta. Per molti team, la sicurezza delle applicazioni di IA funziona solo se l'IA stessa rispetta la sovranità dei dati. La risposta è sì: Xygeni funziona come SaaS, on-premises, ibrido o air-gapped. Scegli il modello (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock o la tua API compatibile), il tuo codice non esce dal tuo ambiente e controlli i costi dell'IA.
Con Obblighi di segnalazione previsti dal Cyber Resilience Act Dal 11 settembre 2026 (24 ore per inviare un avviso tempestivo su una vulnerabilità attivamente sfruttata), conoscere rapidamente il rischio reale è diventato un requisito normativo, non un optional.
Ciò che abbiamo portato a casa
Tre lezioni in una settimana e due aule OWASP:
- Il mercato è più avanti del vocabolario. Le squadre sentono il ASPM problema (troppi strumenti, troppi avvisi) prima ancora che ne conoscano il nome della categoria. Spiegarlo chiaramente è più importante che nominarlo.
- I professionisti desiderano un'intelligenza artificiale che chiuda i battenti. In ogni conversazione, la valutazione preliminare e la risoluzione dei problemi risultano più efficaci del "rilevamento basato sull'intelligenza artificiale".
- L'intelligenza artificiale è ormai una risorsa da proteggere, non solo uno strumento da utilizzare. La questione dell'inventario ("quale IA stiamo effettivamente eseguendo?") è una domanda a cui la maggior parte dei team non sa ancora rispondere. È anche il punto di partenza di qualsiasi seria Gestione del rischio AI .
Grazie alle comunità OWASP Portogallo e OWASP Germania, agli organizzatori e a tutti coloro che si sono fermati per una chiacchierata. Ci vediamo al prossimo incontro.
Ci avete mancato a Porto o a Karlsruhe?
Scopri come la valutazione e la correzione basate sull'intelligenza artificiale riducono l'arretrato nei tuoi repository. Inizia gratis: il rilevamento del malware prima che esista una firma è incluso fin dal primo giorno. Vuoi vedere AI Security e ASPM funziona su tutta la tua infrastruttura? insieme con il team che avreste incontrato allo stand.

FAQ
Qual è la differenza tra ASPM and SAST?
SAST analizza il codice sorgente alla ricerca di vulnerabilità. ASPM aggrega i risultati da SAST e ogni altro strumento di sicurezza, li correla e li classifica in base al rischio reale, in modo che i team sappiano cosa correggere per primo.
Il triage basato sull'IA funziona anche con i risultati ottenuti da altri strumenti?
Con Xygeni, sì. Le funzioni di triage, spiegazione e correzione basate sull'IA si applicano sia ai risultati di Xygeni stessa, sia a quelli acquisiti da scanner di terze parti come Snyk, Veracode e Checkmarx.
Che cos'è un AI-BOM?
Una distinta base dell'IA elenca i componenti di IA nel tuo software: modelli, set di dati, agenti, server MCP, prompt e guardrailse come si connettono.
L'IA di Xygeni può funzionare? on-premises?
Sì. Xygeni supporta on-premiseImplementazioni duali, ibride e isolate dalla rete, con la possibilità di scegliere il modello di intelligenza artificiale.
