






Best practice DevSecOps: come implementare strategie DevSecOps pratiche e scalabili
DevSecOps è più di un semplice termine di moda: è un approccio trasformativo che consente ai team di sviluppo, sicurezza e operations di collaborare per distribuire software sicuro in tempi più rapidi. Se stai cercando le best practice DevSecOps, esplorando flussi di lavoro DevSecOps pratici o ti stai chiedendo come implementare DevSecOps senza rallentare la distribuzione, sei nel posto giusto.
Come delineato nel Linee guida OWASP DevSecOps, integrando la sicurezza in tutto il SDLC è la chiave per creare fiducia, resilienza e velocità.
Come implementare DevSecOps: iniziare con una base solida
Per comprendere come implementare DevSecOps è necessario allineare persone, processi e strumenti per tutto il tuo software pipeline. Ecco come iniziare.
Promuovere una cultura che abbracci DevSecOps pratico
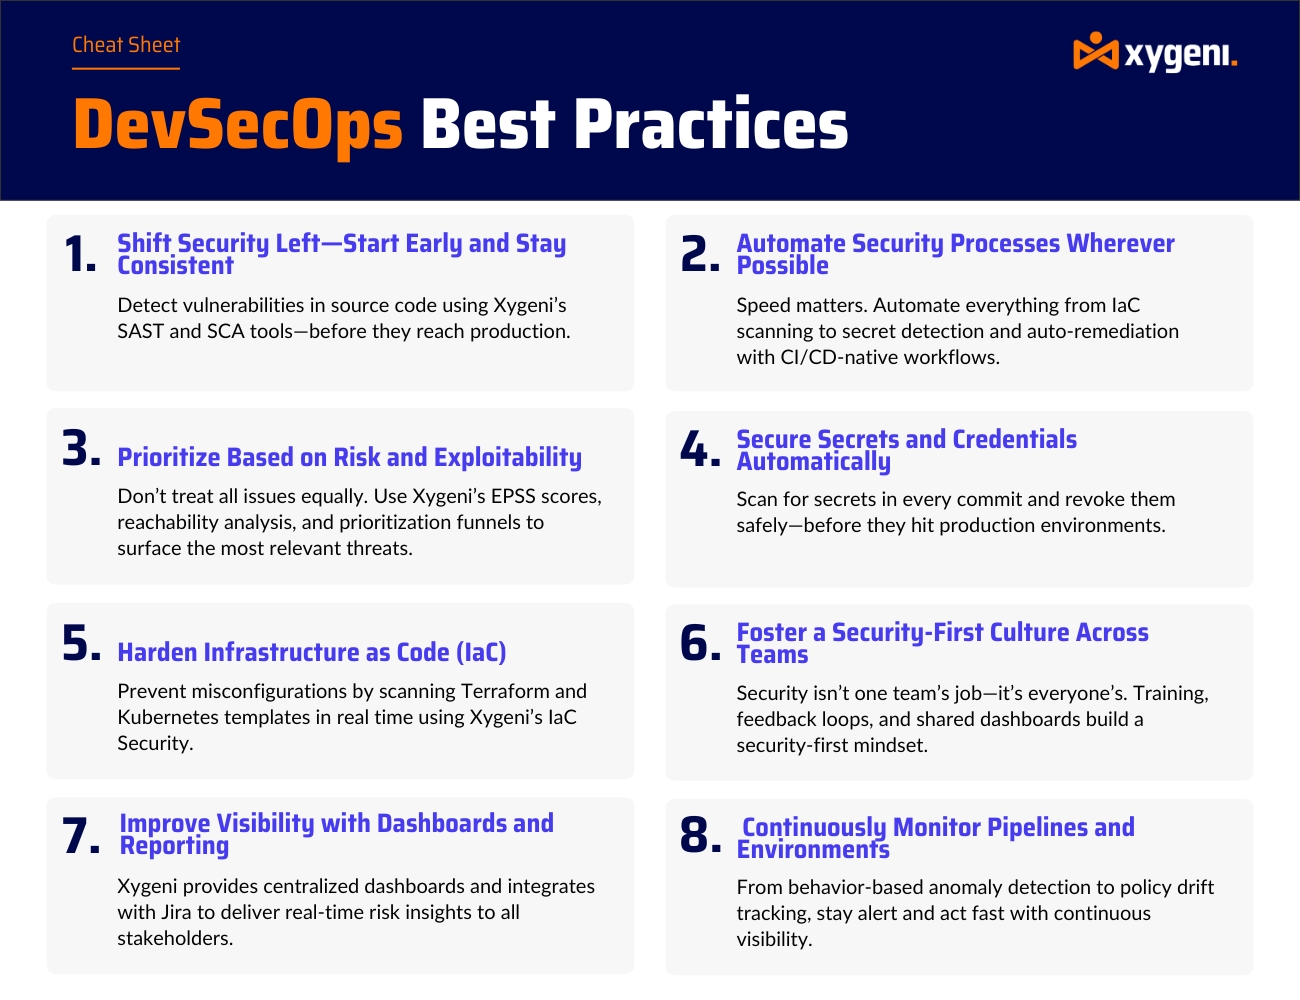
Rompere i silos e promuovere la proprietà condivisa. Il DevSecOps pratico prospera quando i team di sviluppo, operazioni e sicurezza collaborano fin dal primo giorno.
La migliore pratica: Organizza workshop interfunzionali, assegna metriche condivise e crea flussi di lavoro per sviluppatori sicuri per impostazione predefinita.
Sposta la sicurezza a sinistra con le migliori pratiche DevSecOps
Spostare la sicurezza a sinistra è solo una parte dell'equazione. Per adottare appieno uno sviluppo sicuro senza compromettere la velocità, è essenziale comprendere come DevOps e DevSecOps interagiscono. Esplora la differenza tra DevOps e DevSecOps e scopri come Xygeni ti aiuta a integrare la sicurezza in modo impeccabile nel tuo pipeline—senza rallentare la consegna.
La migliore pratica: Usa Xygeni CI/CD-nativo SAST per rilevare le vulnerabilità prima che il codice raggiunga la fase di staging.
Glossario Xygeni
Che cos'è DevSecOps?
DevSecOps è la pratica di integrazione della sicurezza in ogni fase del ciclo di vita dello sviluppo del software, automatizzando i controlli e rendendo la sicurezza una responsabilità condivisa tra i team di sviluppo, sicurezza e operazioni.
Best practice DevSecOps: automatizzare e dare priorità con il contesto
Una volta gettate le basi, il ridimensionamento della sicurezza si riduce all'automazione intelligente e alla progettazione basata sul rischiocisproduzione di ioni.
Automatizza i test di sicurezza su tutta la tua CI/CD
I test manuali non riescono a tenere il passo. Le best practice DevSecOps richiedono strumenti automatizzati che garantiscano la sicurezza senza bloccare i flussi di lavoro.
La migliore pratica: Integrare DAST, SCA, scansione segreta e IaC security nella tua build pipelinesta usando Xygeni.
Dare priorità ai problemi con EPSS e punteggio di raggiungibilità
Non tutte le vulnerabilità sono importanti allo stesso modo. DevSecOps pratico significa concentrarsi su ciò che è sfruttabile, raggiungibile e rilevante.
La migliore pratica: Usa Xygeni Prioritizzazione basata su EPSS canali per ridurre l'affaticamento da avviso e risolvere ciò che più conta.
DevSecOps pratico per infrastrutture, segreti e monitoraggio
La sicurezza non si ferma al livello applicativo. Queste best practice DevSecOps affrontano le aree di rischio più comuni che gli sviluppatori affrontano quotidianamente.
Proteggi automaticamente segreti e credenziali
Anche le squadre più esperte leak secrets. La pratica DevSecOps richiede strumenti automatizzati di scansione e revoca dei segreti.
La migliore pratica: Utilizza Xygeni per rilevare e revocare i segreti codificati in tempo reale, senza bisogno di controlli manuali.
Rafforzare l'infrastruttura come codice (IaC)
IaC I modelli spesso sfuggono alle revisioni di sicurezza. Ma nelle best practice DevSecOps, vengono sottoposti allo stesso controllo del codice delle applicazioni.
La migliore pratica: Scansione Terraform, kubernetese carte Helm con Quello di Xygeni IaC security motore e imporre impostazioni predefinite di sicurezza.
Visibilità e monitoraggio: le migliori pratiche DevSecOps fondamentali
La sicurezza è attivabile solo se visibile. Ecco perché l'implementazione di DevSecOps include sempre monitoraggio e reporting.
Costruiamo Dashboardche riflettono il rischio reale
Che tu stia mostrando tracce di controllo o avvisi giornalieri, centralizzati dashboardaiutano DevSecOps a crescere.
La migliore pratica: Usa Xygeni dashboardper monitorare in tempo reale le vulnerabilità, lo stato di ripristino e la conformità.
Monitorare continuamente Pipelines per anomalie
Le minacce non aspettano report settimanali. Utilizza le best practice DevSecOps che includono il monitoraggio comportamentale in tempo reale.
La migliore pratica: Esegui scansioni gestite e rileva pipeline anomalie come l'escalation dei privilegi o modifiche dannose al flusso di lavoro con Xygeni.
Vuoi saperne di più?
Leggi l'intero contenuto di DevSecOps e scopri come Xygeni aiuta i team a creare software sicuro dal codice al cloud.
Perché le best practice DevSecOps sono importanti per i team moderni
Applicando le migliori pratiche DevSecOps in fase di sviluppo e distribuzione pipelineGrazie a questi, i team possono distribuire software in modo sicuro e affidabile. Che siate nuovi nel settore o già in fase di scalabilità, sapere come implementare DevSecOps nel modo giusto è essenziale per il successo a lungo termine.

