






Migliori Quadro MITRE ATT & CK è diventato globale standard per classificare il modo in cui operano gli aggressori. Spesso lo si vede scritto in due modi: attacco mitra and mitra att&ckEntrambi si riferiscono alla stessa risorsa. A volte le persone la chiamano anche Framework di attacco MITRE oppure framework mitre att&ck.
Sebbene ampiamente adottato dagli analisti della sicurezza, molti sviluppatori lo considerano ancora qualcosa di estraneo al loro lavoro quotidiano. Tuttavia, il framework è prezioso anche per DevSecOpsOffre una mappa chiara delle tattiche e delle tecniche utilizzate dagli aggressori, che possono essere applicate direttamente a pipelines, codice e dipendenze.
In questa guida forniamo una soluzione pratica panoramica del framework di attacco mitra dal punto di vista di uno sviluppatore. Spieghiamo come collegare ATT&CK a rischi reali come l'iniezione di dipendenza, l'esposizione di segreti e CI/CD abuso. Inoltre, mostriamo come strumenti come Xygeni aiutino gli sviluppatori a interpretare i risultati nel contesto delle tattiche e delle tecniche di ATT&CK, rendendoli più facili da comprendere e da prioritizzare.
Che cos'è MITRE ATT&CK?
Migliori MITRE ufficiale Il framework ATT&CK è una knowledge base che organizza il comportamento degli aggressori quando tentano di compromettere i sistemi. Immaginatelo come una mappa: ogni tattica rappresenta un obiettivo (come ottenere l'accesso o rubare credenziali) e ogni tecnica spiega il metodo utilizzato dagli aggressori per raggiungerlo.
Sebbene alcune ricerche si riferiscano ad esso come cos'è il framework di attacco mitre o semplicemente cos'è un attacco mitra, entrambi i termini indicano lo stesso progetto: una guida pratica al comportamento degli aggressori gestita da MITRE.
In breve, ATT&CK aiuta a capire non solo che qualcosa è vulnerabile, ma anche come potrebbe essere sfruttato nel mondo reale. Per gli sviluppatori, questo significa passare da vaghi avvisi a informazioni fruibili legate a un aggressore reale. playbooks.
Cosa significa MITRE?
Molti pensano che MITRE sia un acronimo. Tuttavia, non lo è. MITRE è il nome dell'organizzazione no-profit che ha creato ATT&CK per aiutare i governi, enterprisee la comunità della sicurezza. Il suo obiettivo è condividere apertamente le conoscenze sugli avversari, in modo che tutti, dagli analisti agli sviluppatori, possano difendersi meglio.
Note:: MITER Corporation Gestisce diverse iniziative di sicurezza, come l'assegnazione di ID CVE e il supporto NVD. MITRE ATT&CK è uno dei suoi progetti, focalizzato sulla mappatura delle tattiche e delle tecniche degli avversari.
Framework MITRE ATT&CK spiegato per gli sviluppatori
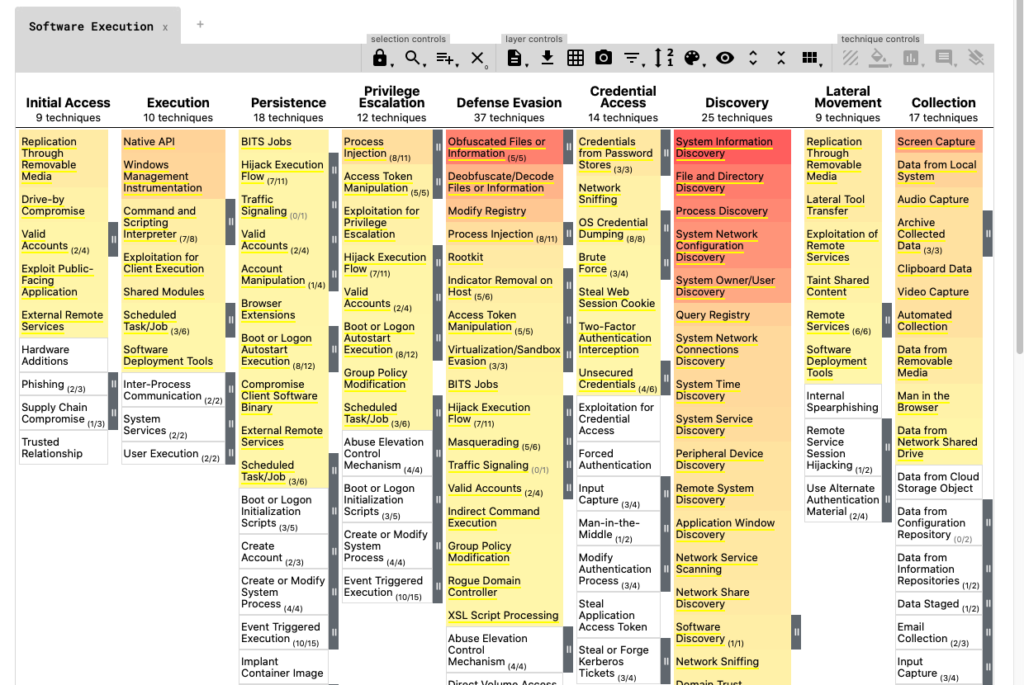
Migliori Quadro MITRE ATT & CK non è un database di bug o CVE. Invece, è un matrice del comportamento dell'attaccante: ogni colonna mostra un tattica (ciò che l'attaccante vuole ottenere), e sotto ogni tattica ci sono tecniche (come cercano di farlo).
Per gli sviluppatori, puoi pensare ad ATT&CK come a un lista di controllo dei modelli di attacco comuni che potrebbe apparire nel tuo codice, nelle dipendenze o CI/CD pipelines.
La matrice MITRE ATT&CK in pratica
Ecco alcune tattiche e tecniche più importanti per DevSecOps:
- Accesso iniziale (T1190): Una configurazione errata Terraform lo script lascia aperto un bucket cloud.
- Esecuzione (T1059): A
curl | bashcomando in un Dockerfile esegue codice non verificato durante la compilazione. - Accesso alle credenziali (T1552): An Token AWS codificato in modo rigido in un
.envil file fornisce agli aggressori accesso diretto. - Esfiltrazione (T1048): Un maligno Pacchetto NPM invia silenziosamente dati all'esterno del tuo ambiente.
- Persistenza (T1547): Uno script di post-installazione nascosto garantisce all'aggressore la possibilità di rientrare dopo la pulizia.
Mappando questi problemi sulla matrice ATT&CK, gli sviluppatori vedono immediatamente come una semplice configurazione errata o una pratica non sicura si collega a un scenario di attacco nel mondo reale.
Perché MITRE ATT&CK è importante in DevSecOps
Molti sviluppatori pensano che ATT&CK sia solo per analisti, ma è vero il contrario. Quando una vulnerabilità o una configurazione errata è collegata a una tattica come or Accesso alle credenziali, diventa più facile:
- Capire il prospettiva dell'attaccante.
- Stabilisci le priorità per quali risultati correggere per primi.
- Comunicare con i team di sicurezza nella stessa lingua.
Real Pipeline Esempi
Per esempio, un script post-installazione dannoso in un pacchetto NPM viene mappato a and exfiltration.
Allo stesso modo, a file Terraform non configurato correttamente l'esposizione di un bucket S3 si connette direttamente a Accesso iniziale.
A token AWS codificato in un repo rappresenta chiaramente Accesso alle credenziali.
Infine, un file segnalazione di dipendenza offuscata dei dati allinea con Comando e controllo (C2).
Invece di vedere solo un'etichetta di "gravità critica", gli sviluppatori ottengono un storia chiara di come gli aggressori sfrutterebbero tale problema. Questo rende la sicurezza meno astratta e molto più praticabile.
Colmare il divario
Infine, ATT&CK costruisce un ponte tra sviluppatori e team di sicurezzaEntrambe le parti utilizzano le stesse tattiche e tecniche per descrivere i rischi. Gli sviluppatori possono filtrare i risultati che corrispondono a Accesso iniziale or exfiltration, mentre gli analisti possono vedere quali repo e pipelinesono i più esposti. Questo contesto condiviso velocizza il triage, riduce il rumore e garantisce che i problemi ad alto impatto vengano risolti per primi.
Tattiche e tecniche MITRE ATT&CK in DevSecOps
Migliori Quadro MITRE ATT & CK è spesso vista come teoria. Tuttavia, per gli sviluppatori si traduce direttamente in una codifica comune e pipeline problemi. La tabella seguente mostra come specifici tecniche di attacco e chiusura mitra mappa per gli scenari DevSecOps quotidiani.
| Tattica ATT&CK | ID tecnica | Esempio DevSecOps |
|---|---|---|
| Accesso iniziale | T1190 | Uno script Terraform non configurato correttamente apre un bucket S3. |
| T1059 | curl | bash all'interno di un Dockerfile viene eseguito codice non verificato. | |
| Accesso alle credenziali | T1552 | Token AWS codificato in modo rigido in un .env file. |
| exfiltration | T1048 | Dipendenza con codice offuscato che fuoriesce dalla build. |
| Persistenza | T1547 | Script post-installazione dannoso nascosto in un pacchetto NPM. |
In effetti, questo dimostra che il framework di attacco mitre non è astratto. Riflette gli stessi problemi che gli sviluppatori affrontano quotidianamente nei repository e CI/CD pipelines.
Applicazione di MITRE ATT&CK in CI/CD Pipelines
In DevSecOps, pipelinesono spesso il ponte tra il codice e la produzione. Tuttavia, diventano anche una nuova superficie di attacco. Mappatura dei problemi in CI/CD Le tattiche e le tecniche di MITRE ATT&CK aiutano gli sviluppatori a vedere i rischi in modo strutturato.
Dagli avvisi generici ai risultati mappati da ATT&CK
Invece di messaggi vaghi come “Script non sicuro rilevato”, i risultati possono essere etichettati con il contesto ATT&CK:
- Esecuzione (T1059): A
curl | bashcomando all'interno di un Dockerfile consente agli aggressori di eseguire codice arbitrario. - Accesso alle credenziali (T1552): An
.envIl file con token AWS codificati fornisce accesso diretto alle risorse cloud. - Esfiltrazione (T1048): Una dipendenza contenente codice di beaconing offuscato invia silenziosamente dati all'esterno dell'organizzazione.
- Persistenza (T1547): Gli script post-installazione dannosi garantiscono all'aggressore di riottenere l'accesso anche dopo la pulizia.
Di conseguenza, gli sviluppatori non vedono solo "critico" contro "medio". Vedono come un aggressore potrebbe sfruttarloe perché è importante in termini concreti.
Perché funziona per gli sviluppatori
Inoltre, utilizzando ATT&CK in pipelines semplifica la definizione delle priorità:
- Problemi legati a Accesso iniziale or Accesso alle credenziali spesso bloccano le fusioni.
- Problemi etichettati sotto exfiltration richiedono una risposta più rapida, poiché rischiano perdite di dati.
- Le tecniche meno gravi possono essere sottoposte a triage in un secondo momento senza bloccare il flusso di lavoro.
Di fatto, la mappatura su ATT&CK trasforma i controlli di sicurezza in uno strumento pratico per gli sviluppatori. Riduce il rumore, fornisce contesto e allinea il linguaggio di sicurezza alle attività di programmazione quotidiane.
Come Xygeni aiuta gli sviluppatori a utilizzare MITRE ATT&CK
Xygeni non sostituisce il framework MITRE ATT&CK, ma semplifica per gli sviluppatori il collegamento dei risultati alle tattiche e alle tecniche ATT&CK. La piattaforma rileva i rischi in SAST, SCA, IaC scansione, segreti e controlli malware. Questi risultati possono quindi essere compreso nel contesto di ATT&CK:
- Un insicuro
curl | bashcomando all'interno di un Dockerfile si riferisce a Esecuzione (T1059). - Uno script post-installazione offuscato all'interno di un pacchetto NPM si allinea con Esfiltrazione (T1048).
- Un token hardcoded in un file di configurazione rientra in Accesso alle credenziali (T1552).
Perché questo è importante? Perché ATT&CK offre agli sviluppatori un modo strutturato per pensare al comportamento reale degli aggressori. Invece di limitarsi a etichette come "critico" o "medio", gli sviluppatori possono avere una visione più ampia: quali tattiche vengono messe in atto da una vulnerabilità e perché è urgente risolverla.
Inoltre, ATT&CK crea un vocabolario condiviso tra sviluppatori e team di sicurezza. Quando i risultati vengono spiegati con tattiche come Accesso iniziale or Accesso alle credenziali, entrambe le parti comprendono il rischio negli stessi termini, rendendo il triage più rapido e meno soggettivo.
Xygeni rafforza questo processo:
- Rilevamento precoce dei problemi nei repository e pipelines.
- Blocco delle unioni non sicure con guardrails.
- Evidenziazione dei tipi di rischi che possono essere interpretati tramite ATT&CK.
In questo modo, gli sviluppatori possono andare oltre il conteggio delle vulnerabilità e comprendere il tecniche di attacco reali nascosti nel loro codice e pipelines.
Lista di controllo: portare MITRE ATT&CK a casa tua Pipelines
| step | Action | Perchè é importante |
|---|---|---|
| 1. Risultati della mappa | Connettere SAST, SCA, IaCe risultati di scansioni segrete per le tattiche di ATT&CK. | Fornisce agli sviluppatori un contesto mostrando come le vulnerabilità si collegano ad attacchi reali. |
| 2. Configurazione Guardrails | Il blocco si unisce automaticamente quando compaiono tecniche ATT&CK critiche. | Impedisce al codice sfruttabile di raggiungere la produzione pipelines. |
| 3. Utilizzare Dashboards | Tieni traccia delle tattiche e delle tecniche di ATT&CK presenti nei repository e nei team. | Aiuta a stabilire le priorità delle correzioni e a individuare rapidamente le lacune nella copertura. |
| 4. Sviluppatori di treni | Esamina esempi reali come non sicuro IaC, segreti o dipendenze. | Rende ATT&CK concreto e utile nelle attività di codifica quotidiane. |
| 5. Rivedi regolarmente | Regola guardrails e mappature per tenere il passo con le nuove minacce. | Assicura pipeline le difese si evolvono con le tecniche degli aggressori. |
Conclusione
Il framework MITRE ATT&CK non è solo una risorsa per gli analisti; è un strumento pratico che gli sviluppatori possono utilizzare per proteggere il codice, pipelinee dipendenze. Mappando i rischi sulle tattiche e le tecniche di ATT&CK, i team di sviluppo vanno oltre gli avvisi generici e ottengono una visione chiara di come gli aggressori potrebbero sfruttare il loro software.
Inoltre, questo linguaggio condiviso colma il divario tra sicurezza e sviluppo. Gli sviluppatori capiscono perché un token hardcoded non è solo una cattiva pratica, ma un vero e proprio caso di Accesso alle credenzialiAllo stesso modo, gli analisti vedono come le questioni in IaC o le dipendenze si adattano Accesso iniziale or .
Se sei uno sviluppatore, inizia in piccolo: confronta uno o due risultati del tuo repository con la matrice MITRE ATT&CK. Di conseguenza, saprai immediatamente se sei esposto a tattiche come Accesso iniziale, , o exfiltrationQuesto eserciziocisSolo questo rende i rischi più tangibili e più facili da stabilire in base alle priorità.
Con Xygeni, non devi scoprirlo da solo. I risultati di SAST, SCA, segreti, IaCe la scansione del malware può essere interpretata attraverso le tattiche e le tecniche di ATT&CK. Pertanto, è possibile filtrare per TTP, applicare guardrails in CI/CDe bloccare il codice non sicuro prima che raggiunga la produzione.
👉 Prenota una demo di Xygeni e scopri come le tattiche MITRE ATT&CK si collegano ai tuoi repository e pipelinein pochi minuti.

