






Visual Studio Code è diventato uno degli editor più popolari tra gli sviluppatori in tutto il mondo. Leggero ma potente, supporta estensioni, debug e integrazioni che lo rendono un driver quotidiano per milioni di programmatori. Grazie alla sua flessibilità e alla sua natura open source, Visual Studio Code svolge anche un ruolo importante nei moderni flussi di lavoro DevSecOps. I team lo utilizzano per modificare l'infrastruttura come codice (Infrastructure as Code).IaC), integrare le scansioni e applicare Visual Studio code security controlla prima di inviare le modifiche.
Tuttavia, il potere comporta sempre delle responsabilità. Una singola estensione non sicura o un'area di lavoro non configurata correttamente possono creare rischi in pipelinePer questo motivo, gli sviluppatori devono considerare il software VsCode non solo come un editor, ma anche come una parte fondamentale dello sviluppo software sicuro. In queste FAQ, rispondiamo alle domande più frequenti su Visual Studio Code, ne spieghiamo le implicazioni per la sicurezza e condividiamo le best practice per garantirne la sicurezza nei flussi di lavoro DevOps.
Che cos'è il software Visual Studio Code?
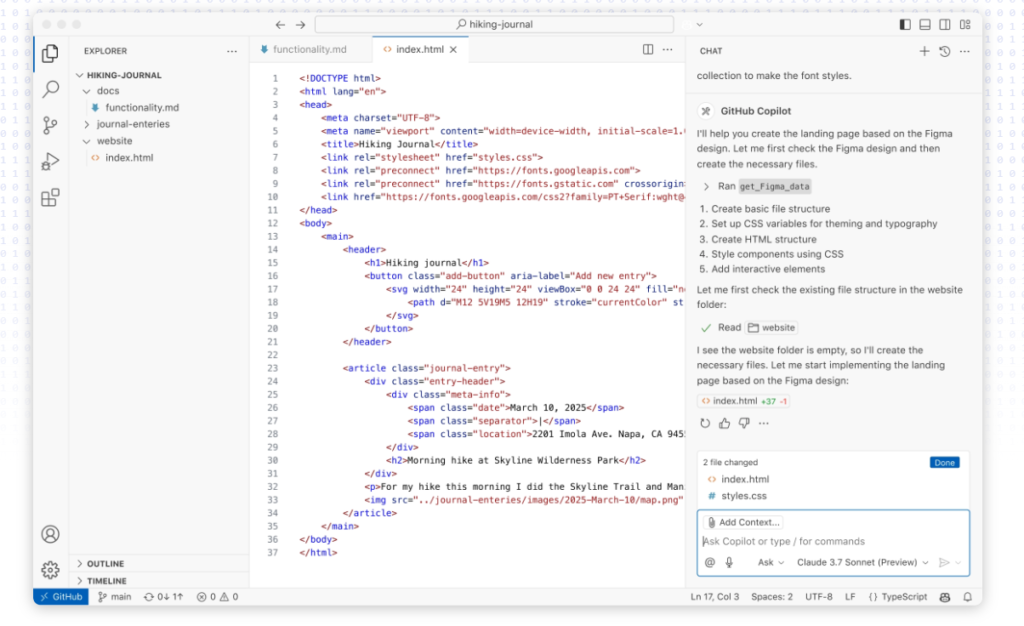
Il software Visual Studio Code (spesso chiamato VS Code) è un editor di codice open source creato da Microsoft. Funziona su Windows, macOS e Linux e supporta centinaia di linguaggi di programmazione. Include funzionalità predefinite come l'evidenziazione della sintassi, il debug, l'integrazione con Git ed estensioni per lo sviluppo cloud e di container.
A differenza del tradizionale IDEIl software vs. code è leggero e modulare. Si installano solo le estensioni necessarie, il che mantiene l'editor veloce pur mantenendo un'elevata personalizzazione. Per quanto riguarda la sicurezza, questa flessibilità rappresenta sia un punto di forza che un rischio: l'utilizzo sicuro dipende da come gli sviluppatori configurano estensioni e spazi di lavoro.
VS Code è gratuito?
Sì. Il software Visual Studio Code è completamente gratuito e open source. Microsoft gestisce l'editor principale, mentre la community sviluppa migliaia di estensioni. Essendo gratuito, il software Visual Studio Code è diventato l'editor di riferimento sia per gli studenti che per gli sviluppatori. enterprise squadre.
Tuttavia, gratuito non significa privo di rischi. Visual Studio code security Il download dell'editor avviene da fonti ufficiali e la verifica delle estensioni prima di installarle. A volte gli aggressori pubblicano estensioni dannose per imitare strumenti popolari. Per questo motivo, è sempre consigliabile controllare la reputazione dell'editore e le valutazioni a stelle sul marketplace.
Come installare il software Visual Studio Code?
L'installazione del software vs.code è semplice.
- Su Windows: scaricare il programma di installazione da ufficiale Pagina Microsoft.
- Su macOS: installalo tramite Homebrew (
brew install --cask visual-studio-code). - Su Linux: usa il tuo gestore di pacchetti, come
apt install codesu Ubuntu.
Dopo l'installazione, verifica la tua versione con:
code --version
Per motivi di sicurezza, non scaricare mai programmi di installazione da fonti non ufficiali. Inoltre, se esegui VS Code in CI/CD contenitori, blocca la versione e aggiorna regolarmente per evitare vulnerabilità. Questo è in linea con CI/CD sicurezza standards per 2025.
Come eseguire il codice in Visual Studio Code?
Per eseguire il codice nel software VS Code, in genere si utilizza il terminale integrato o il pannello di debug. Ad esempio:
- Python → installa l'estensione Python, quindi esegui gli script con
python file.py. - JavaScript / TypeScript → usare Node.js integrazione (
node index.js). - Tecnologie Container → esegui il codice direttamente in Docker con l'estensione Remote Containers.
Studio visivo code security Entra in gioco quando le attività e le configurazioni di avvio eseguono comandi. Attività configurate in modo errato possono rivelare segreti o eseguire script non sicuri. Pertanto, convalidare tutte le definizioni delle attività ed evitare di copiare e incollare configurazioni da repository sconosciuti.
Come utilizzare il software Visual Studio Code in modo sicuro?
È possibile utilizzare il software vscode per modificare, eseguire il debug e distribuire codice tra progetti. Tuttavia, utilizzarlo in modo sicuro richiede disciplina:
- Installa solo estensioni provenienti da editori attendibili.
- Disattiva o disinstalla le estensioni che non usi più.
- Controllare le impostazioni dell'area di lavoro per individuare percorsi segreti o non sicuri.
- Eseguire scansioni all'interno dell'editor utilizzando i plugin DevSecOps.
Inoltre, molti sviluppatori integrano Visual Studio code security direttamente in VS Code. Ad esempio, l'integrazione IDE di Xygeni analizza i file Infrastructure as Code, i Dockerfile e le dipendenze open source alla ricerca di configurazioni errate e malware. In questo modo, il codice non sicuro non esce mai dall'ambiente locale.
Per informazioni di base, vedere cosa Infrastruttura come Codice (IaC) significa e come gli aggressori prendono già di mira strumenti per sviluppatori come Terraform e npm.
Visual Studio Code è sicuro da scaricare?
Sì, se lo scarichi dal sito ufficiale Microsoft o da gestori di pacchetti affidabili. I rischi si presentano quando gli sviluppatori scaricano build non ufficiali, versioni portatili da siti poco affidabili o estensioni pre-installate.
Inoltre, il software vs-code è open source, quindi chiunque può crearne uno fork. Alcuni fork aggiungono blocchi di telemetria o temi, ma altri potrebbero nascondere malware. Verificate sempre i checksum e attenetevi alle distribuzioni ufficiali.
Le estensioni di Visual Studio Code sono sicure?
Non sempre. Le estensioni conferiscono a VS Code la sua potenza, ma ne ampliano anche la superficie di attacco. Ad esempio, un'estensione dannosa può:
- Ruba i token di autenticazione dal tuo spazio di lavoro.
- Eseguire comandi durante le attività di compilazione.
- Carica i segreti trovati in
.envFile.
Questo rischio è reale. Gli aggressori pubblicano già pacchetti open source dannosi a npm e PyPI, e lo stesso può accadere nei marketplace delle estensioni. Di conseguenza, è necessario:
- Esamina la reputazione dell'editore dell'estensione.
- Controlla gli aggiornamenti recenti e il feedback della community.
- Limitare i permessi ove possibile.
Utilizzare un IDE senza igiene delle estensioni è come eseguire Terraform con moduli non verificati: crea rischi invisibili.
Procedure consigliate per estensioni e impostazioni di sicurezza
Seguendo lo studio visivo code security le migliori pratiche aiutano i team a mantenere i loro editori al sicuro e allineati con Flussi di lavoro DevSecOpsAlcune pratiche chiave includono:
- Mantieni aggiornato VS Code → applicare rapidamente le patch per correggere le vulnerabilità.
- Estensioni di controllo regolari → rimuovere quelli non utilizzati e rivedere gli strumenti con privilegi elevati.
- Proteggi i segreti → non memorizzare mai le chiavi API in settings.json o launch.json.
- Integrare le scansioni nell'editor → correre SAST, SCAe IaC scansione con estensioni.
- Utilizzare la fiducia nell'area di lavoro → limitare l'esecuzione di codice non attendibile nei nuovi progetti.
Combinando queste pratiche con l'automazione, il software vs-code diventa non solo un editor di codice, ma anche un punto di controllo per la sicurezza. Le revisioni manuali da sole non sono scalabili. Gli strumenti di scansione integrati nell'IDE assicurano che configurazioni non sicure o codice dannoso non raggiungano mai il tuo pipelines.
Come aiuta Xygeni
Il software Visual Studio Code è veloce e flessibile, ma per mantenerlo sicuro è necessario il giusto guardrailsLe revisioni manuali non possono coprire ogni estensione, area di lavoro o dipendenza. È qui che Plugin Visual Studio Code di Xygeni aggiunge un valore reale, portando la protezione automatizzata direttamente nell'editor.
Una volta installato, il Estensione Xygeni VS Code esegue la scansione continua del codice e dell'ambiente per applicare studio visivo code security best practice automaticamente:
- Catturare l'insicurezza IaC presto → scansioni Terraform, ansiblee configurazioni di Kubernetes aperte in VS Code.
- Proteggi i segreti → rileva le chiavi hardcoded nei file e suggerisce le correzioni.
- Blocca il codice dannoso → segnala pacchetti sospetti e malware nelle dipendenze.
- Automatizzare la bonifica → con AutoFix, genera patch sicure o pull requests.
- Guardrails in CI/CD → vengono applicate automaticamente policy quali "nessuna divulgazione di segreti" o "nessuna archiviazione non crittografata".
Con queste capacità, gli sviluppatori integrano studio visivo code security nei loro flussi di lavoro quotidiani per impostazione predefinita, senza bisogno di passaggi aggiuntivi o controlli manuali.
Ogni riga di codice viene analizzata automaticamente, mantenendo sia l'ambiente locale che CI/CD pipelineè sicuro.
Conclusione: creare flussi di lavoro DevSecOps più sicuri
Il software Visual Studio Code offre agli sviluppatori velocità, flessibilità e potenza dell'ecosistema. Ma, come Terraform o Ansible, rimane sicuro solo se abbinato a solide pratiche di sicurezza. Una singola estensione non sicura, un'attività configurata in modo errato o un segreto trapelato possono compromettere l'intero sistema. pipeline.
Per questo motivo, adottare il software vs code con Visual Studio code security guardrails è essenziale. Gli sviluppatori che seguono le best practice, utilizzano la scansione integrata nell'IDE e automatizzano i controlli ottengono efficienza e sicurezza.
In breve, Visual Studio Code è più di un editor, è parte integrante della superficie DevSecOps. Trattandolo come tale, i team mantengono pipelineè sicuro, i segreti sono protetti e l'automazione è sotto controllo.

