






ב-23 וב-24 בספטמבר, צוות Xygeni התפזר על פני שתי ערים ושתי קהילות OWASP כדי לדון על אבטחת יישומי בינה מלאכותית: OWASP AppSec Days פורטוגל בפורטו ו אירוע אבטחת בינה מלאכותית של OWASP בקרלסרוהה, גרמניה.
מדינות שונות, קהלים שונים, אותה שאלה כמעט בכל שיחה: "היכן בינה מלאכותית באמת עוזרת באבטחת יישומים, והיכן היא רק תווית חדשה על כלים ישנים?"
זהו סיכום של מה ששמענו, מה שהפתיע אותנו והתשובות שנתנו.
TL; DR
שני חדרי OWASP, שתי מדינות, שאלה אחת: היכן בינה מלאכותית באמת עוזרת באבטחת יישומים? בפורטו ובקרלסרוהה, אנשי המקצוע לא שאלו האם להשתמש בבינה מלאכותית. הם שאלו איזו בינה מלאכותית במערכת ה-AppSec שלהם עושה עבודה אמיתית, ומי מאבטח את הבינה המלאכותית עצמה.
- ASPM עדיין מדובר בקונספט חדש עבור קבוצות רבות. בפורטו, הרבה מתרגלים מעולם לא עבדו עם Application Security Posture Management פלטפורמה, למרות שהם מרגישים את הבעיה שהיא פותרת כל יום: יותר מדי כלים, יותר מדי התראות.
- ASPM ו"בינה מלאכותית" SAST"הם לא אותו דבר. סריקה מוצאת פגמים בקוד. ASPM מחליט אילו ממצאים, מכל כלי שאתה מפעיל, באמת ראויים לזמן שלך.
- מיון ותיקון של בינה מלאכותית משכו את תשומת הלב הרבה ביותר. "האם זה אמיתי? כמה דחוף? כמה קשה לתקן?" היא השאלה שכל צוות רוצה לקבל תשובה אוטומטית, על כל ממצא ומכל סורק.
- בינה מלאכותית היא כיום נכס שיש לאבטח, לא רק כלי לשימוש. קבצי הפקודה, שרתי MCP, תצורות סוכן כגון
.mcp/servers.jsonותעודות בינה מלאכותית הן חלק ממשטח ההתקפה, כפי שהבהיר קמפיין CHAINDROP שלושה שבועות לפני האירועים. - ריבונות חשובה באירופה. הרצת בינה מלאכותית על תשתית משלך, עם מודל משלך, עלתה שוב ושוב.
שתי ערים, שיחה אחת סביב אבטחת יישומי בינה מלאכותית
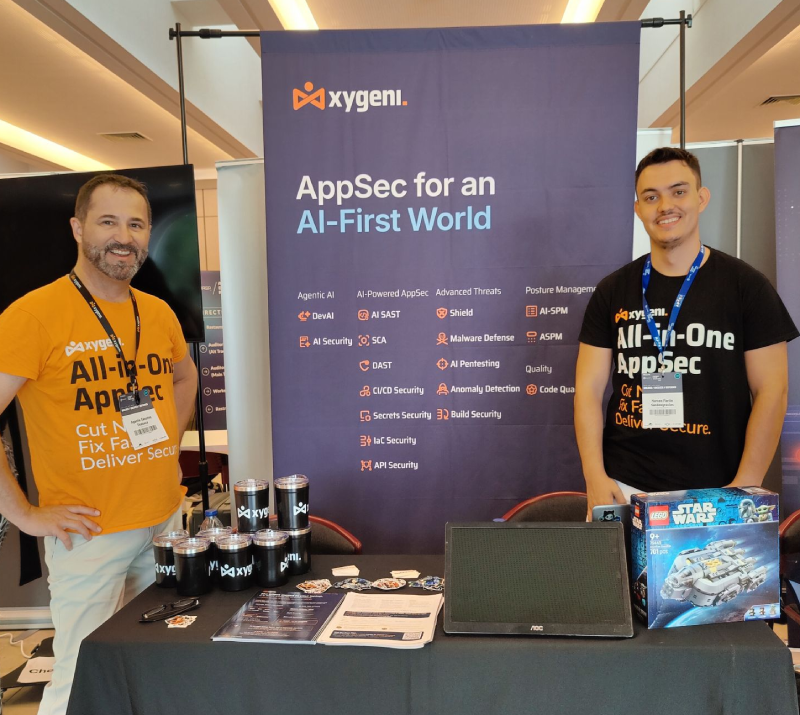
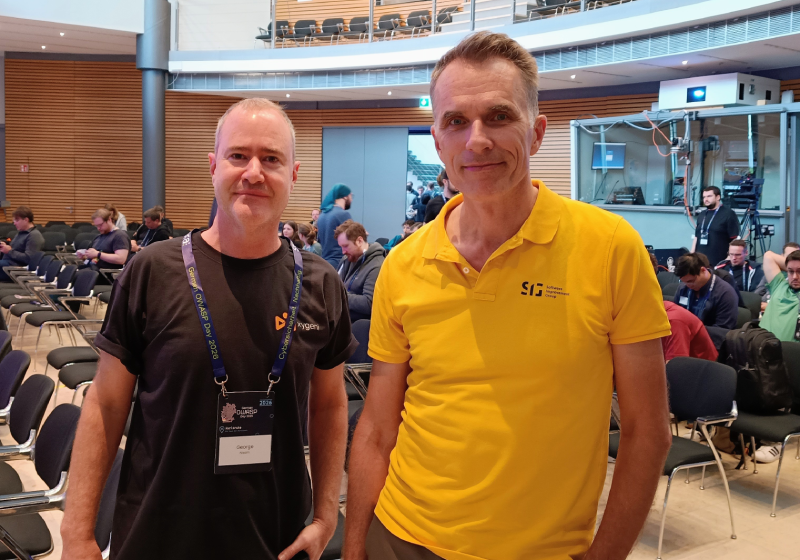
In Porto, Agustín Sánchez (יועץ פיתוח יישומים גלובלי ואבטחת AI) ו מרקוס מרטין (מהנדס DevSecOps) בילה יומיים בביתן 12 ב-Fundação António Cupertino de Miranda. ב קרלסרוהה, ג'ורג' נסים (מהנדס פתרונות בכיר) הצטרף לקהילת OWASP ב-IHK Haus der Wirtschaft ליום שהתמקד באבטחת בינה מלאכותית.
החדרים היו מלאים באנשי מקצוע: מפתחים, מהנדסי AppSec, מובילי DevSecOps. אנשים שמעריכים באמצעות בדיקות, לא באמצעות קריאת שקופיות. זה הפך את השיחות לחדות ושימושיות יותר עבורנו.
שאלה 1: "מה בדיוק ASPM? "
זה עלה שוב ושוב בפורטו, וזה ראוי לתשובה ברורה.
ASPM (Application Security Posture Management) היא השכבה שהופכת ממצאים מכל כלי אבטחה למודל סיכונים אחד. רוב הארגונים כבר מפעילים מספר סורקים: אחד לקוד, אחד לתלויות, אחד לסודות, ואולי עוד אחד לתשתית כקוד. כל אחד מייצר רשימה משלו, סולם חומרה משלו, סורקים משלו. dashboardהתוצאה היא אלפי התראות ואין תשובה משותפת לשאלה היחידה שחשובה: מה אנחנו מתקנים קודם?
ASPM עונה על שאלה זו. הוא קולט ממצאים מסורקים מקומיים ומ- כלים של צד שלישי, מקשר ביניהם, ומעדיף אותם לפי סיכון אמיתי ולא לפי חומרה גולמית. אם אתם חדשים בקטגוריה, המדריך שלנו ל מה ASPM הוא ולמה זה חשוב היא נקודת התחלה טובה.
הנקודה המרכזית עבור הצוותים בחדר: ASPM לא דורש החלפת מה שכבר מפעילים. המחסנית הקיימת שלך הופכת לקלט.
Is ASPM אותו דבר כמו בינה מלאכותית SAST?
לא. הסריקה מוצאת בעיות. ASPM מחליט אילו בעיות ראויות לזמנכם.
| מֵמַד | סריקה (SAST עם בינה מלאכותית) | ASPM |
|---|---|---|
| שאלה שזה עונה | האם יש פגיעות בקוד הזה? | מכל מה שמצאנו, מה הכי חשוב? |
| היקף | סוג אחד של ממצא: קוד מקור | כל סוג מציאה, מכל כלי |
| היכן שבינה מלאכותית עוזרת | זיהוי, הסבר ותיקון פגמים בקוד, ממש בתוך ה-IDE | מיון, קביעת סדרי עדיפויות ותיקון בכל תיק ההשקעות |
| תְפוּקָה | ממצאים | A מודל סיכון עדיפויות ותור תיקונים |
בקצרה: סריקה מוצאת בעיות; ASPM מחליט אילו בעיות ראויות לזמנכם. אתם צריכים את שניהם, והם חזקים יותר יחד, כי אותה שכבת בינה מלאכותית חלה על מה שמוצאים הסורקים של Xygeni ועל מה שמוצאים הכלים האחרים שלכם. לקבלת תמונה רחבה יותר של השוק, עיינו בהשוואה שלנו של... חלק עליון ASPM כלים לשנת 2026.
שאלה 3: "כיצד Xygeni משתמשת באבטחת יישומי בינה מלאכותית?"
כאן הגיעו רוב השיחות לעומק. התשובה שלנו: בינה מלאכותית ב-Xygeni אינה שם כדי לייצר התראות נוספות. היא שם כדי להסיר רעשים ולסגור עבודה. ארבע משימות קונקרטיות סביב אבטחת יישומי בינה מלאכותית:
1. מיון באמצעות בינה מלאכותית: האם ממצא זה אמיתי?
על כל ממצא, מיון בינה מלאכותית עונה על שלוש שאלות: האם מדובר בתוצאה חיובית כוזבת, עד כמה היא דחופה בהתבסס על ההשפעה האמיתית, וכמה מורכב התיקון (אוטומטי, מאמץ ידני בינוני או מאמץ ידני גבוה). זה עובד על ממצאי Xygeni ועל ממצאים שנקלטו מסורקים של צד שלישי.
2. הסבר על בינה מלאכותית: כיצד תוקף ישתמש בזה?
במקום מספר CWE ותיאור כללי, מפתחים מקבלים את נתיב הניצול המלא: כיצד ניתן לנצל את הפגיעות וכיצד לאמת אותה. זה ההבדל בין כרטיס שנמצא ב"צבר" לבין כרטיס שמתוקן.
3. תיקון בינה מלאכותית: תקן את זה בלי לשבור את הבנייה
Xygeni מציעה תיקונים מאומתים לממצאי קוד ותשתית כקוד, שנועדו לא לשבש מערכות בניה. המטרה היא פחות כרטיסים, לא כרטיסים שנכתבו טוב יותר.
4. DevAI: אבטחה בתוך ה-IDE, ללא הנחיות
DevAI עובד באופן יזום ב-VS Code, IntelliJ, Cursor ו-Windsurf. הוא לא מחכה לבקשת מפתח. הוא מזהה פגיעויות הן בקוד שנכתב על ידי אדם והן בקוד שנוצר על ידי בינה מלאכותית בזמן כתיבתן, מסביר כיצד תוקף ינצל אותן ומציע תיקונים במקום.
שאלה 4: "ומי מאבטח את הבינה המלאכותית עצמה?"
קרלסרוהה הלכה ישר לכאן, ופורטו אחריה.
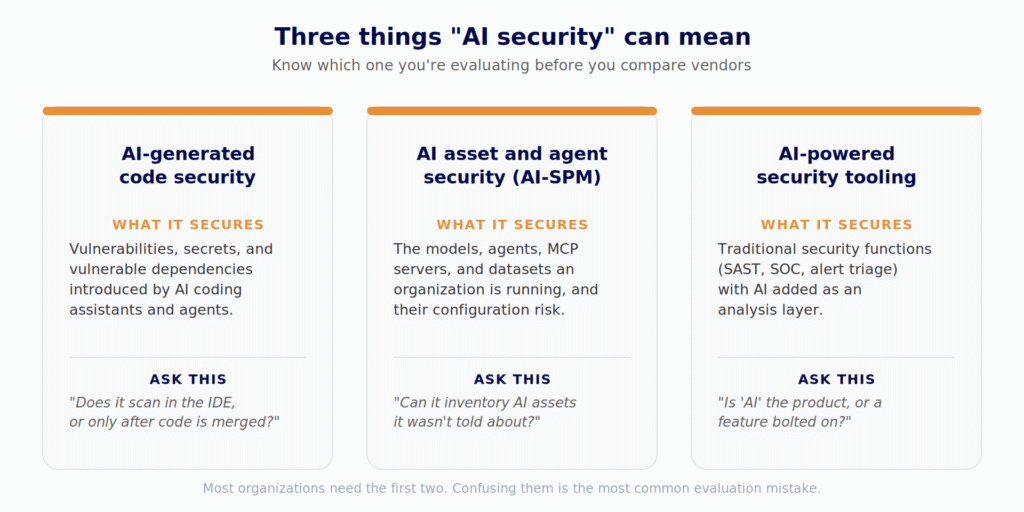
עוזרי קידוד, סוכנים ושרתי MCP של בינה מלאכותית הם כיום חלק מכל סביבת פיתוח. הם נשלטים על ידי קבצי טקסט רגיל (קבצי מיומנות, קבצי כללים, הנחיות, תצורות MCP) שמקבלים commitנבדקו ונבדקו כמו תיעוד. ובכל זאת, הם משנים בשקט את מה שעוזר בינה מלאכותית מקבל הוראה לעשות ואת מה שהוא יכול להשיג. אנו מפרקים את הסיכונים הללו ב... 10 איומי האבטחה המובילים בתחום הבינה המלאכותית.
השמיים שרשרת הנפילה קמפיין באוגוסט 2026 הראה מה המשמעות בפועל. תולעת שהפיצה את עצמה פרצה מאות חבילות npm בסך הכל. מעל 1.3 מיליארד הורדות חודשיות, עם כלי לאיסוף אישורים שמטרתו אישורי עוזר בינה מלאכותית בין מאות דפוסים אחרים. לא הוקצה CVE במהלך ניצול פעיל. לא היה למה לחכות. זהו אותו דפוס שאנו עוקבים אחריו בכל שבוע במידע המאושר שלנו. חבילות npm זדוניות ממצאים.
אבטחת Xygeni AI מטפלת בשכבה זו בשלושה שלבים:
- לְגַלוֹת: מלאי חי של כל נכס בינה מלאכותית במאגרים שלך (מודלים, מסגרות, מערכי נתונים, סוכנים, שרתי MCP, מיומנויות, הנחיות, guardrails וכלי קידוד הבינה המלאכותית הנמצאים בשימוש), שנבנו מקוד, תלויות וקבצי תצורה שכלי בינה מלאכותית משאירים אחריהם. אין סקרים, אין דיווח עצמי. הנה למה גילוי מגיע קודם כל.
- מַפָּה: an AI-BOM וגרף קשרים המציג איזה סוכן קורא לאיזה כלי ואיזה שרת MCP יושב מאחורי איזה עוזר. הסיכון טמון בחיווט, לא בנכס בודד.
- לזהות: הזרקה מהירה וסיכונים קשורים בקוד ובתצורה, ממופים ל- OWASP Top 10 עבור יישומי LLM, עם הקובץ והשורה המדויקים. בנוסף, אישורי ספק בינה מלאכותית שנחשפו בקבצי תצורה של הפקודה והסוכן, ותלויות זדוניות במחסנית בינה מלאכותית שנתפסו על ידי מיו, מנוע התוכנות הזדוניות שלנו שמזהה חבילות זדוניות לפני שקיימת חתימה.
לתמונה המלאה, קראו הסבר על אבטחת בינה מלאכותית והמדריך שלנו ל אבטחת שרשרת האספקה של בינה מלאכותית.
שאלה 5: "האם הקוד שלי יכול להישאר בתשתית שלי?"
בחדר אירופי, השאלה הזו תמיד עולה. עבור צוותים רבים, אבטחת יישומי בינה מלאכותית עובדת רק אם הבינה המלאכותית עצמה מכבדת את ריבונות הנתונים. התשובה היא כן: Xygeni פועלת כ-SaaS, on-premises, היברידי, או בעל פער אוויר. אתם בוחרים את המודל (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock, או API תואם משלכם), הקוד שלכם לא עוזב את הסביבה שלכם, ואתם שולטים בעלות הבינה המלאכותית.
עם חובות דיווח על פי חוק חוסן הסייבר פעיל מאז 11 בספטמבר 2026 (24 שעות לשליחת התרעה מוקדמת על פגיעות שמנוצלת באופן פעיל), הכרת הסיכון האמיתי במהירות היא כעת דרישה רגולטורית, לא משהו שכדאי שיהיה.
מה שלקחנו הביתה
שלושה שיעורים משבוע אחד ושני חדרי OWASP:
- השוק מקדים את אוצר המילים. קבוצות מרגישות את ASPM בעיה (יותר מדי כלים, יותר מדי התראות) לפני שהם יודעים את שם הקטגוריה. הסברה חשובה יותר מאשר מתן שם.
- אנשי מקצוע רוצים בינה מלאכותית שתסגור את העבודה. מיון ותיקון עולים על "זיהוי מופעל על ידי בינה מלאכותית" בכל שיחה.
- בינה מלאכותית היא כיום נכס שיש לאבטח, לא רק כלי לשימוש. שאלת המלאי ("איזו בינה מלאכותית אנחנו באמת מפעילים?") היא שאלה שרוב הצוותים עדיין לא יכולים לענות עליה. זוהי גם נקודת ההתחלה של כל שאלה רצינית ניהול סיכונים בינה מלאכותית תכנית.
תודה לקהילות OWASP פורטוגל ו-OWASP גרמניה, למארגנים ולכל מי שעצר לשיחה. נתראה באירוע הבא.
פספסתם אותנו בפורטו או בקרלסרוהה?
ראו כיצד מיון ותיקון של בינה מלאכותית מצמצמים את צבר ההזמנות במאגרים שלכם. התחל בחינםזיהוי תוכנות זדוניות לפני קיומה של חתימה כלול מהיום הראשון. רוצים לראות אבטחה של בינה מלאכותית ו... ASPM עובד על כל הערימה שלך? לדבר עם הצוות שהיית פוגש בדוכן.

שאלות נפוצות
מה ההבדל בין ASPM ו SAST?
SAST סורק את קוד המקור לאיתור פגיעויות. ASPM מאגר ממצאים מ SAST וכל כלי אבטחה אחר, מקשר ביניהם ונותן להם עדיפות לפי סיכון אמיתי, כך שצוותים ידעו מה לתקן קודם.
האם מיון בינה מלאכותית עובד על ממצאים מכלים אחרים?
עם Xygeni, כן. מיון, הסבר ותיקון באמצעות בינה מלאכותית חלים על הממצאים של Xygeni עצמה ועל ממצאים שנקלטו מסורקים של צד שלישי כגון Snyk, Veracode ו-Checkmarx.
מה זה AI-BOM?
רשימת חומרים של בינה מלאכותית מפרטת את רכיבי הבינה המלאכותית בתוכנה שלך: מודלים, מערכי נתונים, סוכנים, שרתי MCP, הנחיות ו... guardrails, ואיך הם מתחברים.
האם הבינה המלאכותית של Xygeni יכולה לפעול? on-premises?
כן. Xygeni תומך on-premiseפריסות s, היברידיות ופריסות עם מרווחי אוויר, עם בחירתכם של מודל בינה מלאכותית.
