






בשנת 2024 בלבד, בינה מלאכותית כתבה מעל 256 מיליארד שורות קודתן לזה לחלחל. לפי Statista, 41% מכלל ה-sקוד תוכנה הוא כעת קוד שנוצר על ידי בינה מלאכותיתהמספר הזה רק עולה - וכך גם הסיכונים.
קוד בינה מלאכותית מהיר. לפעמים מהיר מדי. אנחנו רואים עכשיו א עלייה של פי 10 בחשיפה API נקודות קצה חסר הרשאה בסיסית ואימות קלט. והנה הבעיה: קוד בינה מלאכותית פגום אינו רק באג חד פעמי. אם הוא נוחת במאגר קוד פתוח, הוא הופך נתוני אימון עבור מודלים עתידיים של בינה מלאכותית, ומפיצים את הפגיעויות הללו עוד יותר.
אז מה אנחנו יכולים לעשות? אנחנו מוודאים שכל שורה—אדם או מכונה—נסרק ומאובטח.
שם הבינה המלאכותית SAST מגיע בבדיקות אבטחה סטטיות של יישומים שנבנו עבור מפתחים העובדים בעידן של תואר ראשון במשפטים, קוטיילוט וקידוד אוטומטי.
רוצים להעמיק בקוד בינה מלאכותית ובאבטחת סייבר?
קוד שנוצר על ידי בינה מלאכותית הוא רק קצה הקרחון. אם אתם רוצים להבין את ההשפעה המלאה של בינה מלאכותית על שיטות אבטחה מודרניות - החל מגילוי איומים ועד לתיקון אוטומטי - אל תחמיצו את המדריך המעמיק שלנו:
מה הבעיה עם קוד שנוצר על ידי בינה מלאכותית?
קוד שנוצר על ידי בינה מלאכותית נראה טוב. הוא מתקמפל. הוא רץ. הוא אפילו מגיע עם הערות. אבל מתחת למכסה המנוע, הוא לעתים קרובות מדלג על:
- אימות ובקרת גישה
- אימות וחיטוי קלט
- טיפול בסודות (למשל, אסימונים מקודדים בקפידה)
- טיפול בשגיאות ולוגיקת מקרי קצה
- שימוש בטוח בספריות וב-APIs
זה לא בגלל שבינה מלאכותית היא זדונית - היא פשוט לא מבינה את מודל האיום שלך. והיא נמצאת בשימוש יותר מתמיד, לעתים קרובות ללא בדיקה כלל.
דוגמה מהעולם האמיתי לפגיעות בקוד בינה מלאכותית
נניח ש-Copilot מייצר את זה באפליקציית Express.js:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
זה נראה בסדר - עד שתבין יש אין אימות או ניקוי קלט. בהקשר של ייצור, זהו מסלול מהיר ל XSS or פגיעויות בהזרקה.
מה זה AI SAST?
AI SAST זה לא עניין של אבטחת הבינה המלאכותית עצמה. זה עניין של אבטחת ה- קוד AI —הדברים שנוצרים, מועתקים, מודבקים ו commitנכנס לאפליקציה שלך.
זה עובד כמו מסורתי SASTסורק את קוד המקור לפני שהוא מופעל, מסמן פגיעויות, מציע תיקונים. אבל הוא בנוי תוך מחשבה על זרימות עבודה מודרניות בסיוע בינה מלאכותית.
חלק מהפלטפורמות אף מתנסות בבינה מלאכותית ובלמידה אלקטרונית כדי לשפר את זיהוי התבניות ולהפחית תוצאות חיוביות שגויות. אבל כאן, המיקוד שלנו פשוט: השתמש בניתוח סטטי כדי לאבטח קוד שנכתב על ידי כלי בינה מלאכותית.
תחשבו על זה כעל בדיקת מציאות. כי "זה מתקמפל" זה לא אותו דבר כמו "זה מאובטח".
איך AI SAST מאבטח קוד בינה מלאכותית בתהליך העבודה שלך
Xygeni Code Security בנוי במיוחד עבור סביבות פיתוח מודרניות - מהיר, אוטומטי ומחובר לכל אורך שרשרת הכלים שלך.
אתה מקבל:
- יליד SAST סורק לניתוח סטטי בזמן אמת של בסיס הקוד שלך
- תמיכה גילוי קוד זדוני בקוד המקור
- חווית צפייה שילוב סורק של צד שלישי—כדי שלא תהיו נעולים או נאלצים לעבור
כבר משתמשים ב-SonarQube, Snyk, Checkmarx או Veracode? אין בעיה—Xygeni יכול לייבא את הממצאים שלו ולרכז הכל תחת מערכת נקייה אחת dashboard. משמעות הדבר היא נראות טובה יותר, קביעת סדרי עדיפויות חכמים יותר ואי-כפלות במאמץ - במיוחד כשמתמודדים עם הסיכונים הבלתי צפויים של קוד AI.
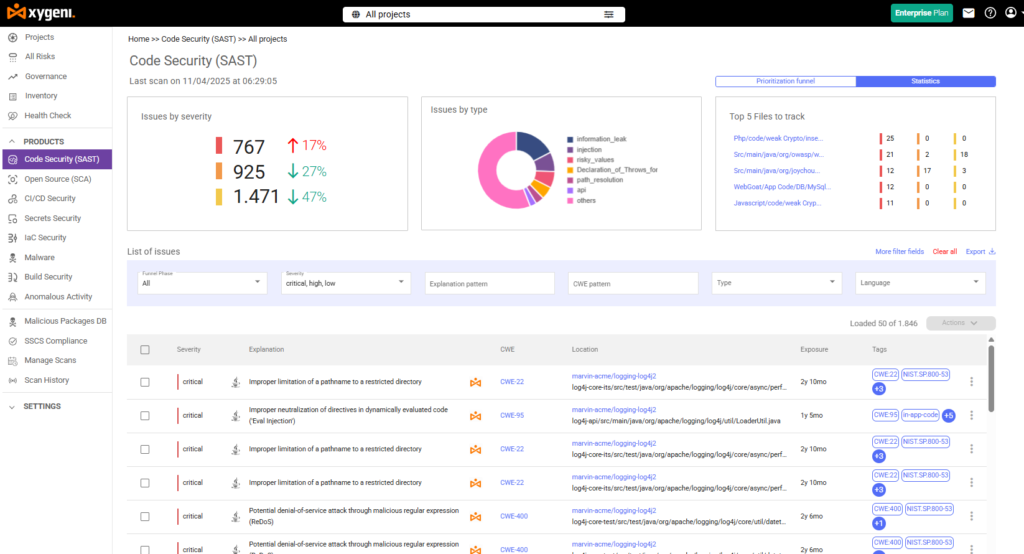
בתוך קונסולת Xygeni
ראש אל Code Security → סיכונים (SAST) ותראה:
- כל פגיעויות הקוד - Xygeni וצד שלישי
- פרטי בעיות ברמת הקו ועצות לתיקון
- סינון לפי חומרה, כלי ושלב בתהליך העבודה
- ראיות לקוד זדוני
- תמיכה בכללים מותאמים אישית, כך שתוכלו להתאים אותם לבסיס הקוד שלכם
בשורה תחתונה: זה לא רק אומר לך "משהו לא בסדר." זה מראה לך מה, איפה ולמה - ואיך לתקן את זה.
טיפים מקצועיים לשימוש SAST בפרויקטים כבדי בינה מלאכותית
כך תנצלו את הבינה המלאכותית בצורה הטובה ביותר SAST מבלי לשבש את הזרימה שלך:
- הגדר אותו כך שייכשל בבנייה שלך אם יימצאו בעיות גבוהות/קריטיות.
הפעל סריקות על מכשירי PR, לא רק בניינים ליליים או שבועיים. - לשלב SAST עם סריקת סודות ו IaC זיהוי לכיסוי מלא של התוכנית.
- סקירת קטעי קוד של בינה מלאכותית המוגדרים כברירת מחדל—במיוחד כל דבר שקשור לאימות, קלט/פלט של קבצים או גישה לבסיס נתונים.
- אל תתעלם מכלוםאפילו בעיות בדרגת חומרה נמוכה יכולות להסלים במהירות בהתאם לאופן שבו האפליקציה מתפתחת.
מסיימים: SAST זה לא סקסי, אבל זה עובד
תראו - כולנו רוצים לשלוח מהר. אבל מהירות בלי אבטחה היא איך פרצות קורות. AI SAST היא הדרך שלך ל להאיץ בלי לפשל.
זה לא עניין של להיות פרנואיד. זה עניין של להיות פרקטי.
השתמש בכלים. הפוך את הסריקות לאוטומטיות. התייחסו לקוד של בינה מלאכותית כמו לקוד של צד שלישילא אמין עד שיוכח שהוא בטוח.
מוכנים לראות מה מסתיר הקוד שנוצר על ידי הבינה המלאכותית שלכם?
התחל תקופת ניסיון בחינם למשך 14 יום – בלי כרטיס אשראי. בלי רעש. רק קוד נקי ומאובטח.

