






צוות AppSec ממוצע מנהל אלפי ממצאים פתוחים בכל זמן נתון. רובם אינם שווים תיקון כיום. חלקם אינם שווים תיקון לעולם. הבעיה אינה שחסר מאמץ בצוותי האבטחה; אלא שמיון ידני אינו מתרחב, ותיקון ללא תעדוף מייצר צבר שגדל מהר יותר ממה שהוא מתכווץ. מיון בינה מלאכותית ותיקון אוטומטי של בינה מלאכותית משנים את הכלכלה של תיקון פגיעויותמיון בינה מלאכותית מסנן את הרעש, ומצמצם אלפי ממצאים לקומץ שבאמת ניתן לנצל, להגיע אליהם וקריטיים לעסקים. תיקון אוטומטי של בינה מלאכותית סוגר את הממצאים הללו באופן אוטומטי, ומספק תיקונים בטוחים ותלויי הקשר ישירות לתוך זרימת העבודה של המפתחים מבלי להזדקק לתיקונים ידניים. יחד, הם מהווים את התשובה המעשית לבעיית צבר האבטחה שמטריד צוותי AppSec מאז שכלי ניתוח סטטיים החלו לייצר יותר ממצאים ממה שמישהו יכול היה לפעול עליהם.
מדריך זה מסביר כיצד מיון באמצעות בינה מלאכותית פועל, מה תיקון אוטומטי של בינה מלאכותית עושה בפועל, כיצד הפחתת רעשים ותיקון אוטומטי של פגיעויות מתחברים, ומה לחפש בעת הערכת כלים.
בעיית צבר ההזמנות: מדוע תיקונים ידניים נכשלים בקנה מידה גדול
פיגורים באבטחה אינם בעיית משמעת. הם בעיה מתמטית.
תוכנית אבטחת יישומים מודרנית הפועלת SAST, SCA, גילוי סודות, IaC סריקה, ו-DAST בארגון הנדסה בינוני מייצר עשרות אלפי ממצאים בחודש. כל ממצא דורש קריאתו של אדם, הערכת חומרתו בהקשר, קביעת האם ניתן לנצל אותו ביישום ובסביבה הספציפיות, החלטה האם כדאי לתקן אותו כעת או מאוחר יותר, הקצאתו למפתח, המתנה לתיקון ואישור התוצאה. תהליך זה לוקח זמן שאין לרוב צוותי האבטחה.
התוצאה היא צבר שמצטבר. ממצאים בדרגת חומרה גבוהה מלפני שישה חודשים ניצבים לצד ממצאים בדרגת חומרה בינונית מהשבוע שעבר. מפתחים מקבלים פניות ללא הנחיות תיקון ברורות. צוותי אבטחה מבלים את זמנם בטריאז' ולא בתיקון. והממצאים שבאמת מייצגים סיכון שניתן לנצל, אלה שהיו חשובים במתקפה אמיתית - קבורים ברשימה של התראות על רמת פגיעה שאף אחד לא יכול לקרוא בעיון.
שלוש דינמיקות מחמירות את צבר ההזמנות לאורך זמן. ראשית, קוד שנוצר על ידי בינה מלאכותית האיץ את נפח הקוד הנכנס לייצור, ועמו, את נפח הממצאים. ניתוח של Veracode משנת 2025 מצא שרק... 55% מהקוד שנוצר על ידי בינה מלאכותית היה מאובטח על פני יותר מ-100 דגמים שנבדקו. שנית, ריבוי כלי AppSec גורם לכך שממצאים מגיעים מסורקים מרובים ללא תצוגה אחידה וללא לוגיקת סדרי עדיפויות משותפת. שלישית, רוב כלי הניתוח הסטטי מכוונים לשלמות ולא לבדיקה מוקדמת.cisיון; הם יעדיפו לסמן משהו בטוח מאשר לפספס משהו מסוכן, אשר מייצר חיוביים שגויות שפוגעים באמון המפתחים ומאטים עוד יותר את התיקון.
מיון באמצעות בינה מלאכותית ותיקון אוטומטי של פגיעויות מטפלים בכל שלוש הדינמיקות ישירות.
מה באמת עושה טריאז' של בינה מלאכותית
טריאז' של בינה מלאכותית הוא יישום של למידת מכונה וניתוח הקשר לבעיית מציאת סדרי עדיפויות. מטרתו אינה למצוא פגיעויות נוספות; היא לזהות אילו מהפגיעויות שכבר נמצאו ראויות לפעול נגדן, באיזה סדר, ומדוע.
ניקוד חומרה מסורתי (CVSS, לדוגמה) מקצה ציון המבוסס על המאפיינים הכלליים של הפגיעות: וקטור תקיפה, מורכבות, הרשאות נדרשות, השפעה. הוא אינו יודע אם הפונקציה הפגיעה נקראת בפועל ביישום שלך, האם ניתן להגיע אליה מהאינטרנט, האם היא נמצאת מאחורי אימות, או האם היא משפיעה על מערכת המטפלת בנתונים רגישים. קריטי ציון CVSS על פונקציה שמעולם לא מופעלת בפרודוקציה אינה סיכון קריטי; זהו רעש.
מיון בינה מלאכותית מיישם את ההקשר ש-CVSS לא יכול. הוא משלב:
- ניתוח נגישות: קביעה האם נתיב הקוד הפגיע אכן מבוצע ביישום הפועל, ולא רק קיים בבסיס הקוד. פגיעות בקוד מת אינה ניתנת לניצול. מיון בינה מלאכותית יודע את ההבדל.
- ניקוד ניצולשימוש בנתונים מ-EPSS (מערכת ניקוד חיזוי ניצול נקודות) וטלמטריה של תקיפות מהעולם האמיתי כדי להעריך את ההסתברות שפגיעות נתונה תנוצל באופן טבעי. לא כל CVE עם ניצול נקודות ניצול ציבורי נמצא בשימוש פעיל. לא כל פגיעות ללא ניצול נקודות ניצול היא בטוחה.
- הקשר של השפעה עסקית: הבנת אילו יישומים, שירותים ונכסי נתונים מושפעים מממצא, ושקלול חומרה בהתאם. הזרקת SQL בממשק API ציבורי המטפל בנתוני תשלום שונה באופן קטגורי מאותו ממצא בכלי דיווח פנימי ללא גישה חיצונית.
- סינון חיובי שגויזיהוי ממצאים התואמים דפוס פגיעות ידוע אך אינם ניתנים לניצול בפועל בהקשר, והסרתם מהתור הפעיל לפני שמפתח רואה אותם.
התוצר של מיון מבוסס בינה מלאכותית אינו רשימה קצרה יותר של אותם ממצאים. זוהי רשימה שונה מבחינה איכותית, כזו שבה כל פריט מייצג סיכון אמיתי, בעל עדיפות וניתן לפעולה, ולא אפשרות תיאורטית. צוותים המבצעים מיון מבוסס בינה מלאכותית רואים בדרך כלל הפחתת רעש של 80-90% מפלט הסורק הגולמי לממצאים ברי פעולה.
מה באמת עושה תיקון אוטומטי של בינה מלאכותית
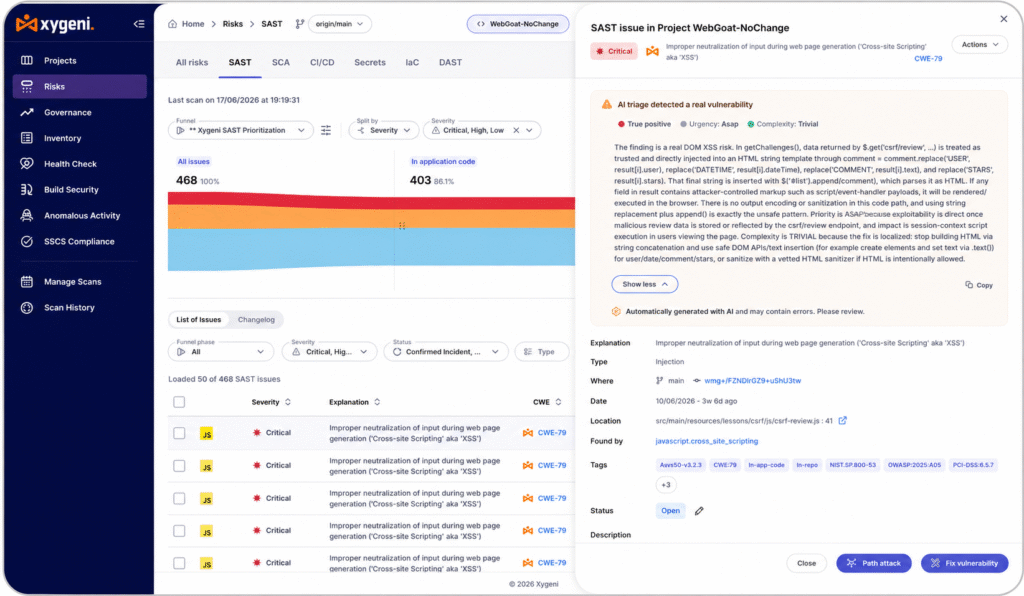
תיקון אוטומטי של בינה מלאכותית (AI AutoFix) הוא הצד התיקוני של המשוואה. כאשר מיון בינה מלאכותית מזהה מה לתקן, תיקון אוטומטי של בינה מלאכותית מייצר את התיקון עצמו, שינוי קוד בטוח ומודע להקשר שפותר את הפגיעות מבלי להכניס בעיות חדשות.
ההבדל בין יצירת קוד גנרי של בינה מלאכותית חשוב כאן. עוזר בינה מלאכותית למטרות כלליות שמתבקש לתקן פגיעות בהזרקת SQL יפיק קוד שנראה סביר. תיקון אוטומטי של בינה מלאכותית בפלטפורמת אבטחה מייצר קוד המאומת כנגד דפוס הפגיעות הספציפי, השפה והמסגרת הספציפיות הנמצאות בשימוש, מוסכמות הקידוד הספציפיות של המאגר והקשר הסיכון הספציפי שזוהה על ידי שכבת המיון. התיקון אינו הצעה, אלא... pull request, מוכן לסקירה על ידי מפתחים, כאשר הפגיעות נפתרה והסבר התיקון כלול.
מה עושה בפועל תיקון אוטומטי של בינה מלאכותית:
- מחליף דפוסים מסוכנים בחלופות בטוחות. שאילתה פרמטרית במקום שרשור מחרוזות. ספריית ביטול סידור בטוחה במקום ספרייה פגיעה. פונקציית אימות קלט במקום קלט ישיר של המשתמש בקריאה למערכת. התיקון מטפל בשורש הבעיה, לא רק בסימפטום.
- מטפל במודעות לשינוי שבירת גבולות. עדכון תלות פגיעה הוא פשוט כאשר הגרסה החדשה היא תחליף נגיש. זה הופך למורכב כאשר ה-API השתנה, כאשר תלויות טרנזיטיביות מתנגשות, או כאשר התיקון שובר בדיקות קיימות. תיקון אוטומטי של בינה מלאכותית מבין את גרף התלות ומסמן או מטפל בשינויים שובריים לפני... pull request נפתח.
- מספק תיקונים במקומות בהם מפתחים עובדים. מימושי ה-AutoFix היעילים ביותר מציגים תיקונים ב-IDE בזמן כתיבת הקוד, ב... CI/CD pipeline כפי שקוד הוא commitטד, ובתוך pull requests כאשר הקוד נבדק, לא באבטחה נפרדת dashboard שמפתחים לעולם לא פותחים. חיכוך הוא אויב מהירות התיקון.
- סולמות ללא ספירת ראש. צוות אבטחה של חמישה אנשים לא יכול לבדוק ולתקן ידנית חמשת אלפים ממצאים. תיקון אוטומטי באמצעות בינה מלאכותית יכול ליצור ולשלוח תיקונים עבור כל חמשת אלפים הממצאים, מה שמותיר לצוות האבטחה לבדוק ולאשר במקום לכתוב כל שינוי.
הפחתת רעש בפועל: מאלפי ממצאים לממצאים החשובים
הפחתת רעשים אינה רק שיפור באיכות החיים. זוהי תוצאה ביטחונית. כאשר מפתחים מקבלים אלפי התראות, הם מפתחים עייפות התראות, תופעה מתועדת היטב שבה כמויות גדולות של התראות על אות נמוך גורמות לבני אדם להפסיק לקרוא אותן בעיון. עייפות התראות לא רק מאטה את התיקון. היא גורמת לפספס פגיעויות אמיתיות.
הפחתת הרעש pipeline שמיון בינה מלאכותית מאפשר נראה כך בפועל:
A SAST הסורק פועל על פני מאגר ומפיק 2,400 ממצאים. ללא מיון, כל 2,400 נופלים ב"צבר" (backlog). בעזרת מיון באמצעות בינה מלאכותית, הממצאים מסוננים לפי נגישות (הסרת ממצאים בנתיבי קוד בלתי נגישים), לפי ניצול (הסרת ממצאים ללא וקטור תקיפה ריאלי בהקשר הנוכחי), לפי הסתברות חיובית כוזבת (הסרת ממצאים התואמים דפוס אך בטוחים להוכחה בהקשר), ולפי השפעה עסקית (דירוג הממצאים הנותרים לפי חומרת הנתונים והמערכות שהם משפיעים עליהם). הפלט הוא 60 ממצאים בעלי עדיפות, אלו המייצגים סיכון אמיתי וניתן לפעולה ביישום ובסביבה הספציפיים.
60 הממצאים הללו מועברים למפתחים עם הנחיות לתיקון. תיקון אוטומטי מבוסס בינה מלאכותית מייצר pull requests עבור אלו עם תיקונים אוטומטיים ברורים ובטוחים. צוות האבטחה בודק ומאשר. 60 הסיכונים האמיתיים נפתרו. 2,340 הסיכונים שאינם בעיות מעולם לא הגיעו לתור של מפתח.
זה לא שיפור יעילות שולי. זה ההבדל בין תוכנית אבטחה שמגדילה את הפוטנציאל שלה לבין כזו שלא.
איחוד כלים: תופעת לוואי שכדאי לתכנן
אחד היתרונות הפחות דנים של מיון באמצעות בינה מלאכותית ושל תיקון אוטומטי של בינה מלאכותית הוא מה שהם עושים כדי לממש את התפשטות התחום.
רוב צוותי AppSec מפעילים מספר סורקים: אחד עבור SAST, אחד עבור SCAאחד לסודות, אחד ל IaC, אחד עבור קונטיינרים, אחד עבור DAST. כל סורק מייצר פורמט ממצאים משלו, סולם חומרה משלו, שיעור חיובי שגוי משלו והנחיות תיקון משלו, או ללא הנחיות תיקון כלל. צוותי אבטחה משקיעים זמן רב בהתאמה בין ממצאים בכלים שונים, ביטול כפילויות התראות המייצגות את אותה בעיה בסיסית ותרגום פלט הסורק לכרטיסים קריאים על ידי מפתחים.
פלטפורמה המשלבת מיון באמצעות בינה מלאכותית בכל מקורות המציאה עם אספקת AutoFix מאוחדת מבטלת את רוב התקורה הזו. ממצאים מ SAST, SCA, סודות, ו IaC זרימה למנוע קביעת סדרי עדיפויות יחיד. שכבת המיון מיישמת לוגיקת ניקוד עקבית בכל המקורות. AutoFix מייצר תיקונים ללא קשר לסורק שזיהה את הבעיה. המפתח רואה תור אחד, סולם חומרה אחד, פורמט תיקון אחד.
צוות האבטחה מנהל פלטפורמה אחת במקום חמש. חוזי ספקים מתאחדים. תחזוקת האינטגרציה מצטמצמת. ומודל הנתונים המאוחד אומר שלשכבת המיון יש יותר הקשר, ממצא שמופיע בשניהם. SAST ו SCA פלט, וניתן להגיע אליו גם מנקודת קצה שנחשפה לציבור, מקבל ציון גבוה יותר מכל אחד מהסורקים שהיה דורגים אותו בנפרד.
איחוד כלים אינו המטרה העיקרית של מיון בינה מלאכותית ו-AutoFix; צמצום צבר הזמנות כן. אך זוהי תוצאה שמחמירה עם הזמן, מפחיתה את התקורה התפעולית ומשפרת את איכות אות קביעת העדיפויות.
כיצד להעריך טריאז' של בינה מלאכותית וכלי תיקון אוטומטיים
לא כל היישומים של מיון בינה מלאכותית ותיקון אוטומטי מניבים את אותה התוצאה. אלו הן היכולות שמבדילות בין הפחתת רעשים אמיתית ותיקון אוטומטי של פגיעויות לבין טענה שיווקית:
- קביעת סדרי עדיפויות המבוססים על נגישות, לא רק ניקוד חומרה. אם הכלי מנתח ממצאים אך ורק על סמך CVSS מבלי להבין האם נתיב הקוד הפגיע אכן מבוצע, הוא אינו מבצע מיון באמצעות בינה מלאכותית; הוא מבצע מיון. שאלו את הספקים באופן ספציפי כיצד נקבעת נגישות ואילו מקורות נתונים משפיעים על ניקוד ניצול.
- קורלציה צולבת-סורקים. שכבת מיון שרואה רק ממצאים מסורק אחד מציגה תמונה לא שלמה. קביעת העדיפויות המדויקת ביותר מגיעה מקשרים בין ממצאים שונים. SAST, SCA, סודות, IaC, ו-DAST, הבנה מתי מספר כלים מסמנים את אותו סיכון בסיסי, ושקלול הסימנים הללו כראוי.
- איכות ואימות של AutoFix. תיקון שמציג פגיעות חדשה או שובר פונקציונליות קיימת גרוע יותר מאשר חוסר תיקון. הערך את איכות התיקון על ידי שאילתה האם AutoFix מאומת כנגד דפוסים בטוחים ידועים, האם הוא מטפל בשינויים שובריים, והאם הוא כולל כיסוי בדיקה עבור נתיב הקוד המתוקן.
- IDE ו- pipeline שילוב. תיקון אוטומטי שמופיע בנפרד dashboard דורש ממפתחים לעזוב את זרימת העבודה שלהם כדי לפעול לפיה. תיקון במהירות הגבוהה ביותר מתרחש כאשר תיקונים זמינים ב-IDE, ב-PR וב- CI/CD pipeline, בכל מקום שבו המפתח כבר עובד.
- שיעור חיובי כוזב, לא רק שיעור חיובי אמיתי. שיעור החיובי האמיתי אומר לך כמה הכלי לוכד. שיעור החיובי השגוי אומר לך כמה רעש הוא מייצר. שניהם חשובים, והיחס ביניהם הוא האות האמיתי. בקש נתוני ייחוס, לא רק טענות שיווק.
- נתיב ביקורת ויכולת עקיפה. תיקון אוטומטי בהפקה pipeline זקוק לממשל. מפתחים וצוותי אבטחה צריכים להיות מסוגלים לסקור, לאשר, לשנות ולדחות תיקונים אוטומטיים, עם נתיב ביקורת מלא של מה שונה, מדוע ועל ידי מי.
מיון AI ותיקון אוטומטי עם Xygeni
קסיגני'ס הגישה לתיקון אוטומטי של פגיעויות בנויה סביב עיקרון אחד: זיהוי ללא תיקון הוא פיגור שמחכה להתרחש.
השמיים משפך קביעת סדרי עדיפויות של Xygeni מיישמת מיון של בינה מלאכותית בכל מקורות המציאה (SAST, SCA, גילוי סודות, IaC, CI/CD אבטחה ו-DAST), צמצום פלט הסורק הגולמי באמצעות שכבות עוקבות של ניתוח נגישות, ניקוד ניצול והקשר של השפעה עסקית. הפלט הוא תור עדיפויות של ממצאים מעשיים באמת, לא רשימה שטוחה של כל מה שהסורק מצא.
תיקון אוטומטי של בינה מלאכותית מייצר תיקונים מודעים להקשר וספציפיים לשפה המסופקים ישירות אל pull requests, כיסוי SAST ממצאים, תלויות פגיעות וחשיפת סודות בקוד שנכתב על ידי בני אדם ובינה מלאכותית. מודיעין שינויים שברירי מסמן עדכוני תלויות שעלולים לשבש את הבנייה לפני פתיחת ה-PR. הסברי תיקונים נותנים למפתחים את ההקשר לסקור ולאשר שינויים בביטחון ולא באמון עיוור.
DevAI, קופיילוט אבטחת בינה מלאכותית משובץ ב-IDE של Xygeni, מציג תוצאות מיון והצעות לתיקון אוטומטי ישירות בסביבת המפתח, בזמן כתיבת הקוד, לפני... commit נוצר. שילוב שרת ה-MCP מאפשר לעוזרי קידוד מבוססי בינה מלאכותית להפעיל סריקות אבטחה, לקבל ממצאים בעלי עדיפות וליישם תיקונים בטוחים מבלי לצאת מה-IDE.
התוצאה: צוותים המריצים את Xygeni מדווחים על מעבר מאלפי ממצאים פתוחים לתור ניהולי ומוגדר בעדיפויות, ומתיקון ידני לתיקון אוטומטי שמתפתח בהתאם לבסיס הקוד ולא בהתאם למספר העובדים. אם צבר האבטחה שלכם גדל מהר יותר ממה שהצוות שלכם יכול לטפל בו, הבעיה אינה מאמץ. הבעיה היא שהכלים שבהם אתם משתמשים לא נבנו כדי לפתור אותו.

שאלות נפוצות
עד כמה מיון בינה מלאכותית יכול להפחית את רעשי צבירת האבטחה?
צוותים המשתמשים בטריאז' של בינה מלאכותית עם תעדוף מבוסס נגישות רואים בדרך כלל הפחתה של 80-90% מפלט הסורק הגולמי לממצאים ברי-פעולה. הנתון המדויק תלוי בבסיס הקוד, במספר הסורקים הנמצאים בשימוש ובספציפיות של מודל הטריאז', אך ההשפעה הכיוונית עקבית: רוב הממצאים המופקים על ידי כלי ניתוח סטטיים אינם ניתנים לניצול בהקשר, וטריאז' של בינה מלאכותית מזהה ומסיר אותם לפני שהם מגיעים לתור המפתחים.
האם תיקון אוטומטי של בינה מלאכותית בטוח לשימוש בייצור pipelines?
כן, כאשר מיושם עם ניהול מתאים. תיקון אוטומטי של בינה מלאכותית צריך תמיד לכלול סקירה אנושית לפני שינויים ממוזגים לתהליך הייצור; הערך טמון ביצירת התיקון באופן אוטומטי, לא בעקיפת תהליך הסקירה. חפשו יישומים הכוללים הסברים לתיקונים, זיהוי שינויים שגויים ומעקב ביקורת מלא של מה ששונה ומדוע.
במה שונה תיקון אוטומטי של פגיעויות מתיקון ידני?
תיקון ידני דורש מהנדס אבטחה או מפתח לקרוא את הממצא, להבין את הפגיעות, לחקור את התיקון הבטוח, ליישם אותו, לבדוק אותו ולהגיש אותו לסקירה. תיקון פגיעויות אוטומטי מייצר את התיקון באופן אוטומטי על סמך סוג הפגיעות, השפה, המסגרת ומוסכמות הקידוד, ומפחית את הזמן מהמציאה לתיקון מימים או שבועות לשעות או דקות, ומגדיל את הפוטנציאל על פני תור המציאות המלא במקום בעיה אחת בכל פעם.
מה הקשר בין הפחתת רעש להפחתת צבירת עבודות אבטחה?
אלו שני צדדים של אותה בעיה. רעש (אות נמוך, לא ניתן לניצול, או ממצאים חיוביים כוזבים) ממלא את צבר העבודה בפריטים שמעולם לא היו צריכים להגיע לתור של מפתח. הפחתת רעש באמצעות מיון בינה מלאכותית מסירה את הפריטים הללו במעלה הזרם, כך שהצבר מכיל רק סיכונים אמיתיים. לאחר מכן, AutoFix סוגר את הסיכונים האמיתיים הללו מהר יותר. השילוב מצמצם את צבר העבודה משני הקצוות בו זמנית.
