
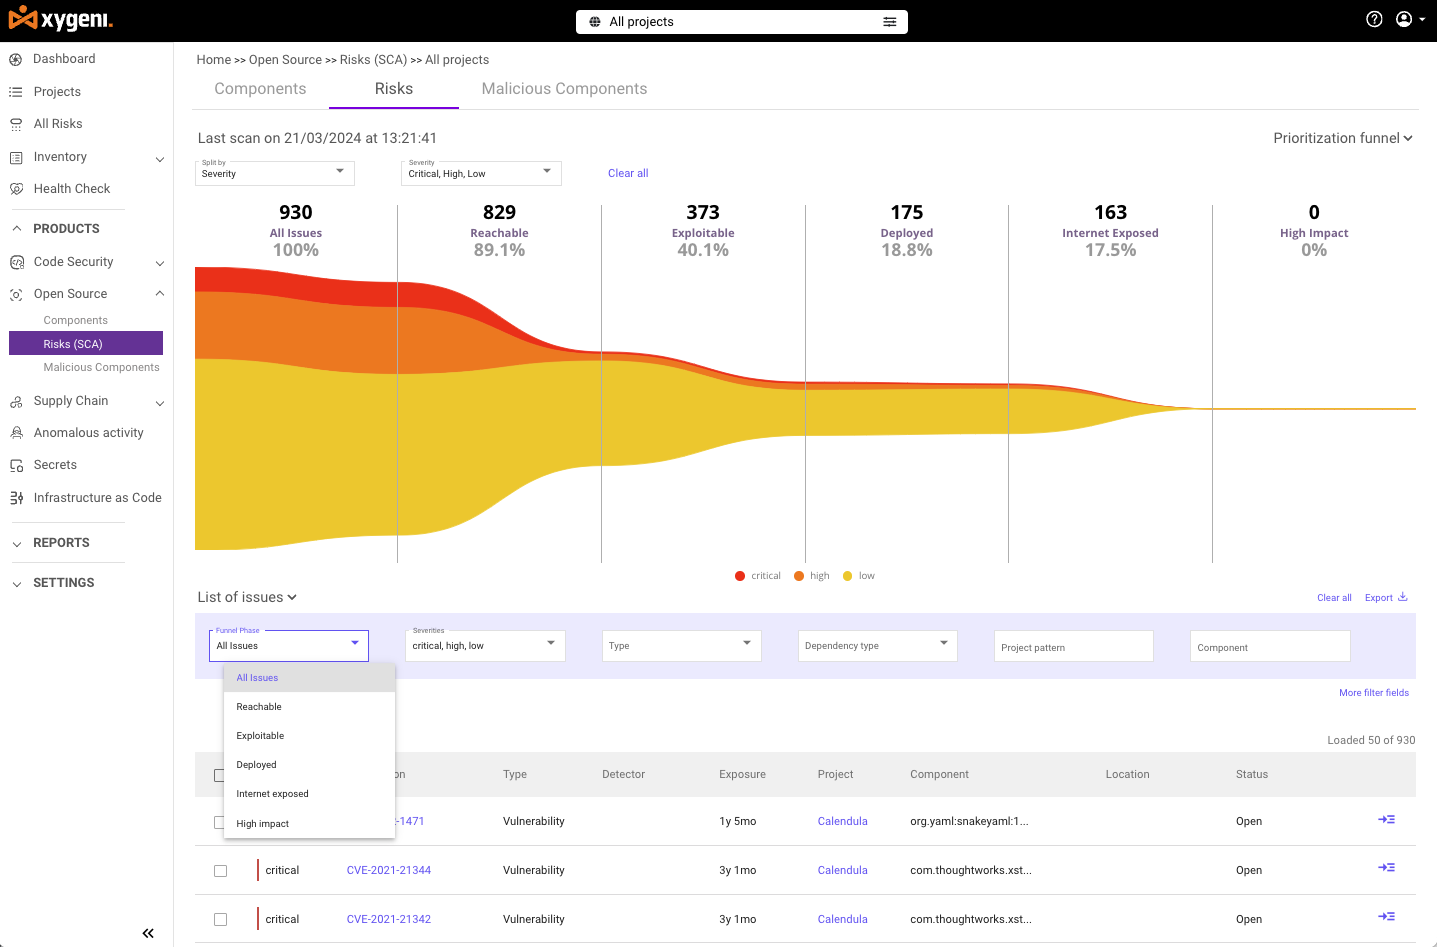






כשאתם מאבטחים את תוכנת הקוד הפתוח שלכם, אתם צריכים יותר מסתם סריקת פגיעויות בסיסית. עליכם למצוא פגיעויות, לתקן אותן במהירות ולשמור על רמת הפיתוח שלכם... pipeline זז. כאן בולט כלי תיקון הפגיעויות בקוד פתוח של Xygeni. זהו יותר מסתם סורק פגיעויות בקוד פתוח - זהו פתרון מלא שעוזר לך לתעדף, לתקן ולהישאר תאימות בזמן אמת.
בין אם אתם מנהלים צוות פיתוח קטן או מטפלים בפרויקטים מורכבים enterprise תוכנה, Xygeni משתלבת בצורה חלקה בתוכנה שלך CI/CD pipeline כדי להגן על רכיבי הקוד הפתוח שלך מרגע כתיבת הקוד. ללא עיכובים. ללא עבודה ידנית נוספת. רק קוד מאובטח ותואם בכל פעם.
למה Xygeni הוא חובה ב-DevOps שלכם Pipeline
איומי אבטחה גדלים מדי יום, אך מהירות הפיתוח שלך לא יכולה להאט. תיקון פגיעויות בקוד פתוח של Xygeni משתלב בקלות בתוכך זרימת עבודה של DevOps, מוודא שהקוד שלך מאובטח מפני commit לפריסה.
- לתפוס בעיות מוקדםקסיגני מפעילה סריקת פגיעויות לפני יצירת הקוד committed, וחוסם סיכונים לפני שהם נכנסים למאגר שלך.
- שילוב חלקבין אם אתה משתמש ג'נקינס, פעולות GitHub, או GitLab, Xygeni מתאים בדיוק לגוף שלך CI/CD pipelineזה סורק את כל ה... רכיבים בקוד פתוח ללא הוספת שלבים נוספים.
- הגנה בזמן אמתאם יתעוררו פגיעויות בהמשך, Xygeni יעשה זאת סמן אותם וצור pull requests כדי לתקן אותם בזמן אמת - כך שתישארו מאובטחים מבלי להאט.
עם Xygeni, אתם מקבלים אבטחה רציפה מובנית בכל שלב בתהליך הפיתוח שלכם.
התמקדו במה שחשוב באמת
לא כל פגיעות מהווה סיכון מיידי. זו הסיבה שסורק הפגיעויות בקוד פתוח של Xygeni חורג מסריקות פגיעויות בלבד. הוא עוזר לך להתמקד במה שחשוב ביותר.
- גילוי תלות מלאXygeni מוצאת אוטומטית כל תלות בפרויקט שלך - הן ישירה והן טרנזיטיבית. אתה מקבל נראות מלאה על מבנה התוכנה שלך.
- סריקת מסדי נתונים מרוביםXygeni בודק כל רכיב בקוד פתוח מול מסדי נתונים מרובים של פגיעויות, כגון NVD, OSV ומקורות ציבוריים וקנייניים אחרים, כדי להבטיח ששום דבר לא יחמוק.
- ניהול רישיונות והתיישנותעדכנו רכיבים מיושנים כדי להישאר תאימים לדרישות הרישוי ולשמור על אבטחת התוכנה שלכם. Xygeni מסמן סיכונים אלה באופן אוטומטי, כך שלעולם לא תפספסו בעיה.
עם Xygeni, אתם נשארים בשליטה על שלכם תלויות בקוד פתוח—לדעת בדיוק מה יש בקוד שלך ועד כמה הוא מאובטח.
הישאר מוגן מפני בלבול תלות ו-Typosquatting
בלבול תלות ו קלקול הקלדה הן סיכונים חמורים וגדלים במהירות עבור משתמשי קוד פתוח. חבילות npm זדוניות זינקו מ-38 דיווחים בלבד בשנת 2018 ליותר מ-2,168 בשנת 2024, ועד 2025, תוקפים פרסמו 454,648 חבילות npm זדוניות בשנה אחת, כאשר npm היא כעת המטרה של יותר מ-99% מכלל התוכנות הזדוניות בקוד פתוח. סיכום האיומים של Xygeni לשנת 2025 אישר 3,180 חבילות זדוניות לאורך השנה, כאשר ההתקפות הפכו מתמשכות, ניתנות להרחבה ומתועשות ולא אופורטוניסטיות.
גם הטקטיקות ממשיכות להתפתח. מעבר ל-typosquatting קלאסי, בשנת 2025 חלה עלייה חדה בהשתלטויות על חשבונות npm, עם 1,241 חבילות זדוניות מאושרות הקשורות לחשבונות לגיטימיים שנפרצו, עלייה של פי 15.3 משנת 2024, כולל אירועים מתוקשרים המשפיעים על חבילות בסיסיות עם מיליארדי הורדות שבועיות. תוקפים לעיתים קרובות מחקים בקפידה מוסכמות לגיטימיות למתן שמות: מחקרים מראים ש-71.2% מהחבילות הזדוניות משתמשות בשמות שאורכם עולה על 10 תווים, ו-67.3% כוללות מקפים כדי להשתלב.
עקבנו אחר השינוי הזה ממקור ראשון. forge-jsxy הוא גונב מידע של npm שממותג מחדש לפחות ארבע פעמים בחודשיים כדי להתחמק מגילוי, בעוד גשש רפאים פרסם מחדש את אותו טרויאני תחת שמות חדשים רק 74 דקות לאחר ההסרה, תוך שמירה על אותה תשתית C2 בשתי הפעמים. דלת התקן מראה את אותה תבנית מזווית שונה: חבילת npm ציבורית ששולחת בשקט מסגרת פישינג של Microsoft 365.
אבל עם Xygeni, אתם מכוסים. הפלטפורמה שלנו סורקת באופן פעיל אחר בלבול תלויות, typosquatting ודפוסי השתלטות על חשבונות, וחוסמת כל חבילה חשודה לפני שהיא חודרת למערכת שלכם, כך שאתם נשארים מוגנים ללא קשר לטכניקה שבה משתמשים התוקפים כדי לחמוק.
תיקון אוטומטי: תקן בעיות לפני שהן הופכות לבעיות
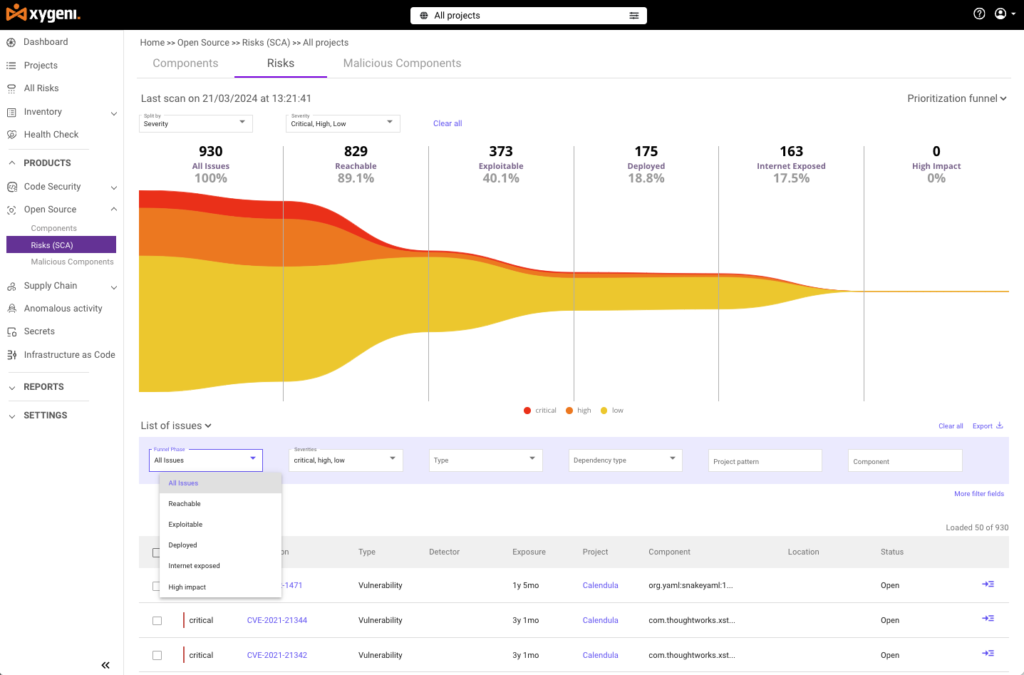
מציאת נקודות תורפה אינה מספיקה. זה יעזור אם תתקנו אותן במהירות. עם כלי תיקון נקודות תורפה בקוד פתוח של Xygeni, אינכם צריכים לחכות לתיקונים ידניים. הפלטפורמה שלנו מייצרת... pull requests שמעדכנים אוטומטית את התלויות הפגיעות שלך.
- נוצר אוטומטית Pull Requestsברגע ש-Xygeni ימצא פגיעות שניתן לתקן, יש לאפשר ללקוח להפעיל... pull request באופן ידני או אוטומטי כדי לעדכן את הרכיב לגרסה מאובטחת. צוות הפיתוח שלך יכול לבדוק ולמזג את התיקון מבלי להאט את הפיתוח.
- המשך לנוע מהר: עם תיקון אוטומטי, אתם יכולים לקבל הגנה ללא עבודה ידנית. Xygeni שומרת על אבטחת הקוד שלכם בזמן שהצוות שלכם נשאר פרודוקטיבי.
חסכו לצוות שלכם שעות של עבודה ידנית תוך הישארו צעד אחד קדימה מול איומי אבטחה.
מותאם לתשתית שלך
אין שני ארגונים זהים, וגם לא התשתיות שלהם. Xygeni מסתגלת לאופן העבודה שלכם, בין אם אתם משתמשים on-premise שרתים, תשתית ענן או מערך היברידי.
- תמיכה בתשתיות פרטיותXygeni מתאים לכל סביבה, בין אם זה תשתית פרטית או ציבורית. הפלטפורמה מספקת תמיכה מלאה בתצורות מותאמות אישית המבוססות על דרישות האבטחה הייחודיות שלך.
- אבטחה מותאמת אישיתזרימות העבודה של כל חברה שונות. הגמישות של Xygeni מבטיחה שהאבטחה שלך תואמת את אופן העבודה שלך - מבלי לכפות שינויים בתהליכים שלך.
בכל מקום בו התוכנה שלך פועלת, Xygeni מוודאת שהיא מוגנת לחלוטין.
התמקדות באיומים נגישים וניצולים
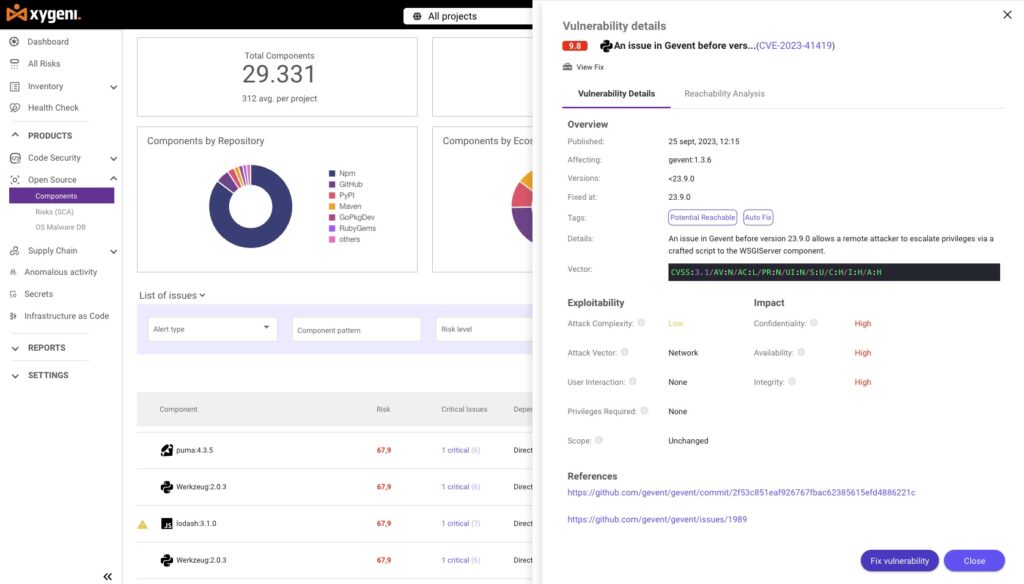
לא כל פגיעות היא דחופה. קסיגני סורק פגיעויות בקוד פתוח עוזר לך לתעדף מה באמת מסוכן ניתוח נגישות ו ניקוד ניצול.
- ניתוח נגישותXygeni מזהה האם פגיעות אכן ניתנת לגישה בבסיס הקוד שלך. זה עוזר לצוות שלך להתמקד רק בסיכונים המהווים איום ממשי על היישומים שלך.
- ניקוד ניצולבעזרת נתונים מהעולם האמיתי, Xygeni חוזה את הסבירות לניצול פגיעות. זה מאפשר לך לתעדף את הבעיות הדחופות ביותר ולתקן אותן תחילה.
על ידי התמקדות בסיכונים אמיתיים, קסיגני מפחית רעש ועוזר לצוות שלך להישאר יעיל.
הישארו צעד אחד קדימה בתאימות עם Xygeni Oסורק פגיעויות של עט-מקור
שמירה על ציות לתקנות כמו GDPR, HIPAA, PCI DSS, ו דורה לא חייב להיות קשה. סורק הפגיעויות בקוד פתוח של Xygeni מקל על תאימות לתקנות על ידי אוטומציה של התהליכים ששומרים על אבטחת התוכנה שלך.
- בדיקות רישיוןXygeni מסמן כל קוד פתוח רישיון הפרות ברכיבים שלך, מה שיעזור לך להימנע מסיכונים משפטיים.
- SBOM דורXygeni יוצר אוטומטית רשימות חומרים של תוכנה (SBOMs), מה שנותן לך נראות מלאה על כל רכיב בתוכנה שלך.
- דוחות מוכנים לביקורתבין אם אתם זקוקים לדוחות עבור ביקורות או בדיקות פנימיות, Xygeni מספקת דוחות מפורטים על פגיעויות ותיקון, ומבטיחה שתמיד תהיו מוכנים להוכיח תאימות.
הישארו תואמים, הישארו מאובטחים ותנו קסיגני להתמודד עם ההרמה הכבדה.
למה לבחור ב-Xygeni Oתיקון פגיעויות של מקור עט?
קסיגני אינו סתם עוד אחד סורק פגיעות. זה פיתרון מלא נועד לעזור לך למצוא, לתעדף ולתקן פגיעויות בכל רחבי המערכת שלך שרשרת אספקה בקוד פתוחעל ידי שילוב ישיר בתוכך CI/CD pipeline, המציע תיקון אוטומטי בזמן אמת, ומבטיח תאימות, קסיגני מאפשר לך להישאר צעד אחד קדימה מול איומי אבטחה בלי להאט.
מוכנים לקחת את ניהול הפגיעויות בקוד פתוח שלכם לשלב הבא? התחילו עם Xygeni עוד היום והגנו על הקוד שלכם מפני... commitלקראת פריסה.
צריכים מידע נוסף? בדקו את שלנו רשימת כלי הסריקה המובילים לשנת 2026!

שאלות נפוצות
עד כמה נפוצות חבילות קוד פתוח זדוניות כיום?
תוקפים פרסמו 454,648 תוקפים זדוניים חבילות npm בשנת 2025 בלבד, ו-npm מהווה כעת למעלה מ-99% מכלל תוכנות הזדוניות בקוד פתוח שזוהו. זה לא סיכון נישה; זהו וקטור התקיפה הדומיננטי במערכת האקולוגית של קוד פתוח כיום.
האם רישומים כמו npm יכולים למנוע לחלוטין טיפוסקווטינג בעצמם?
לא. בעוד ש-npm ו-PyPI חוסמים כמה שמות דומים ברורים בעת הרישום, מחקר גילוי משנת 2025 (ConfuGuard) אישר 630 התקפות אמיתיות של בלבול חבילות שהגיעו לרישומי ייצור, ואפילו כלי גילוי חזקים עדיין נושאים שיעור חיובי שגוי משמעותי מכיוון שהבחנה בין חבילה דומה זדונית לבין חבילה לגיטימית בעלת שם דומה היא באמת קשה. הגנה ברמת הרישום לבדה אינה מספיקה.
האם השתלטות על חשבונות מהווה כיום סיכון גדול יותר מאשר טיפוסקווטינג?
טיפוסקוואטינג ובלבול תלויות נותרו סוגי ההתקפות הדומיננטיים בשנת 2025, אך השתלטויות על חשבונות גדלו פי 15.3 משנה לשנה והן מסוכנות במיוחד משום שהן פוגעות בחבילות שמפתחים כבר סומכים עליהן, עם מיליוני הורדות, תוך עקיפת הבדיקה ששם חבילה חדש או לא מוכר היה מקבל בדרך כלל.
האם בינה מלאכותית מחמירה את הבעיה הזו?
כן, בשתי דרכים. תוקפים משתמשים כיום בבינה מלאכותית כדי לייצר כמויות גדולות של שמות מסוג typosquatting ומטענים מעורפלים בקנה מידה גדול. בנפרד, עוזרי קידוד של בינה מלאכותית עצמם לפעמים מזיזים שמות חבילות שאינם קיימים, טכניקה קשורה הנקראת slopsquatting, שתוקפים יכולים לרשום מראש עם תוכנות זדוניות.
כיצד Xygeni מגן מפני איומים אלה?
Xygeni משלבת סריקת פגיעויות של מספר מסדי נתונים, זיהוי בלבול תלויות וזיהוי typosquatting, וקביעת סדרי עדיפויות מבוססי נגישות ישירות במערכת שלך. CI/CD pipeline, לאחר מכן יוצר אוטומטית pull requests כדי לתקן בעיות שאושרו, כך שחבילות זדוניות או פגיעות יתפסו ויתוקנו לפני שהן מגיעות למצב הייצור.
