






תחילת העבודה עם תוכנת Ansible ושיטות עבודה מומלצות לאבטחה
תוכנת Ansible הפך לאחד הכלים הפופולריים ביותר לאוטומציה של פריסות וניהול תשתיות. למרות שהתחיל כמנוע אוטומציה פשוט, כיום הוא ממלא תפקיד חשוב גם ב- אחראי על אבטחה, ועוזרים לצוותים ליישם תצורות בטוחות, להגן על שרתים ולשמור על עקביות בסביבות. ובכל זאת, כמו כל כלי רב עוצמה, אבטחה תלויה באופן שבו אתם משתמשים בה והאם אתם פועלים לפי הנחיות שיטות עבודה מומלצות של ANSIBLE מההתחלה.
במדריך שאלות נפוצות זה, נענה על השאלות הנפוצות ביותר בנוגע ל-Ansible, החל ממה זה ועד לאופן שבו מפתחים משתמשים בו לצורכי אבטחה. כמו כן, נסביר מדוע. תוכנת ansible זה יותר מתזמור, איך אחראי על אבטחה תומך בזרימות עבודה של DevSecOps, וב- שיטות עבודה מומלצות של ANSIBLE כל קבוצה צריכה לעקוב אחרי להימנע מסיכונים ב pipelines.
שאלות נפוצות אודות תוכנת Ansible
מהי תוכנת Ansible?
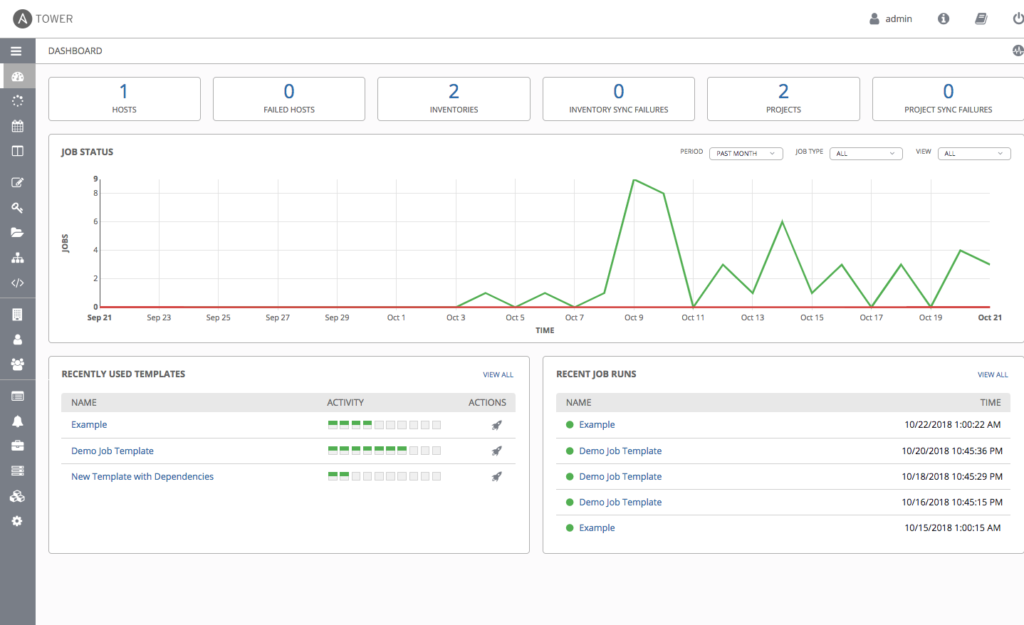
תוכנת Ansible הוא כלי אוטומציה בקוד פתוח המסייע למפתחים ולצוותי תפעול לנהל מערכות, לפרוס יישומים ולהגדיר תשתית כקוד (IaC). הוא משתמש ב-YAML פשוט playbooks, מה שמקל על תיאור משימות ויישום תצורה באופן עקבי על פני שרתים, מכולות ומשאבי ענן.
שלא כמו כלי אוטומציה אחרים, Ansible אינו דורש סוכנים במכונות היעד. במקום זאת, הוא מתחבר דרך SSH או ממשקי API, מה שמקל על האימוץ ומפחית תקורה. כתוצאה מכך, צוותים יכולים במהירות... standardלהתאים סביבות ולהרחיב פריסות ללא מורכבות נוספת.
בנוסף, מפתחים משתמשים יותר ויותר אחראי על אבטחה. Playbooks יכול להפוך את הקשחת המערכת לאוטומטית, להחיל מדיניות אבטחה, או להגדיר חומות אש וקבוצות אבטחה של AWS בצורה עקבית. זה הופך את Ansible לא רק לכלי DevOps אלא גם לחלק חשוב מזרימות עבודה של DevSecOps.
כדי להימנע מטעויות, קבוצות צריכות תמיד לעקוב שיטות עבודה מומלצות של ANSIBLEלדוגמה, השתמשו בתפקידים כדי לשמור playbooks מאורגן, מצפין משתנים רגישים עם Ansible Vault, והרץ playbooks בתוך CI/CD pipelineבנוסף, סריקת תשתית כקוד באמצעות קוד אוטומטי guardrails מסייע להבטיח שתצורות לא בטוחות לעולם לא יגיעו למצב הייצור.
למה משמשת Ansible?
צוותים משתמשים בתוכנת ansible כדי להפוך משימות חוזרות ונשנות לאוטומטיות, לנהל תשתיות ולהגדיר סביבות עקביות בפיתוח, בייצור וייצור. מכיוון שהיא ללא סוכן ומסתמכת על SSH או ממשקי API, Ansible מאפשרת פריסת קוד, קביעת תצורה של מערכות ותזמור יישומים מרובי שכבות בקלות מבלי להוסיף תלויות נוספות.
לדוגמה, מפתחים משתמשים playbooks להקצות שרתים, לתקן מערכות הפעלה, לפרוס מכולות Docker או לנהל אשכולות Kubernetes. בנוסף, ארגונים רבים מסתמכים על ansible לצורך אבטחה ולאכיפת תאימות. standards, להחיל הקשחת מערכת הפעלה ולקבוע את התצורה של משאבי ענן כגון קבוצות אבטחה של AWS או מדיניות IAM.
עם זאת, אוטומציה ללא משמעת עלולה ליצור סיכונים. לכן, צוותים חייבים ליישם שיטות עבודה מומלצות כדי לשמור על סביבותיהם אמינות ומאובטחות כאחד. שיטות עבודה מומלצות כוללות פיצול playbooks לתפקידים רב פעמיים, אימות תחביר של ספר משחק ב CI/CD pipelineוהגנה על נתונים רגישים באמצעות Ansible Vault. יתר על כן, שילוב שיטות אלו עם סריקת Infrastructure as Code מסייע להבטיח שברירות מחדל מסוכנות לעולם לא יגיעו לייצור.
איך להתקין את Ansible?
התקנה תוכנת ansible הוא פשוט מכיוון שהוא פועל ללא סוכנים על מכונות היעד. בלינוקס, ניתן להתקין אותו באמצעות מנהל החבילות שלך (לדוגמה, apt install ansible על אובונטו או yum install ansible ב-Red Hat). ב-macOS, ניתן להשתמש ב-Homebrew. מפתחי Windows מרבים להריץ אותו בתוך WSL או קונטיינרים.
למען האבטחה, יש לבדוק תמיד את מקור החבילה והגרסה שלה לפני ההתקנה. גרסאות ישנות עשויות להכיל בעיות ידועות. בנוסף, צוותים המשתמשים אחראי על אבטחה לעתים קרובות מתקינים אותו בתוך תמונות של מכולות או CI/CD סביבות כדי לשמור על עקביות ומבוקרת של ההתקנה.
זכרו שההתקנה היא הצעד הראשון ביישום שיטות עבודה מומלצות של ANSIBLEתעד כיצד הגדרת זאת, נהל תלויות בבקרת גרסאות, והימנע מהפעלת Ansible מגירסאות build מקומיות ולא מאומתות.
איך להפעיל פלייבוק של Ansible?
אתה מפעיל מדריך באמצעות הפקודה ansible-playbook playbook.yml. Playbooks, שנכתבו ב-YAML, מתארים את המשימות ש-Ansible מיישם על פני התשתית שלך. מכיוון תוכנת ansible מתחבר דרך SSH או ממשקי API, ניתן להריץ שינויים על עשרות או מאות מכונות באמצעות פקודה אחת.
לדוגמה, מדריך יכול לתקן שרתים, להגדיר כללי חומת אש או להגדיר משאבי ענן. צוותים רבים משתמשים גם בהם. אחראי על אבטחה לסובב מפתחות, לאכוף מדיניות בטיחות ולשמור על מערכות תואמות לכללי החברה.
כדי להפחית את הסיכון, יש לפעול לפי שיטות עבודה מומלצות של ANSIBLE כאשר רצים playbooksבדוק אותם ב-staging לפני הייצור, אחסן אותם בבקרת גרסאות, והרץ בדיקות באופן אוטומטי ב- CI/CD pipelineכמו כן, הגן על סודות בעזרת Ansible Vault במקום לכתוב אותם כטקסט רגיל.
איך אנסייבל עובד?
תוכנת Ansible מתחבר למערכות דרך SSH, WinRM או ממשקי API, ומחיל הוראות המוגדרות ב playbooksלאחר החיבור, הוא מבצע משימות כגון התקנת חבילות, הגדרת שירותים או הגדרת תשתית. מכיוון שהוא אינו משתמש בסוכנים, קל יותר לנהל אותו ומוסיף פחות תקורה.
מנקודת מבט ביטחונית, אחראי על אבטחה מסייע בהפחתת טעויות על ידי אוטומציה של שלבים כמו הגדרת כללי חומת אש, השבתת שירותים שאינם בשימוש או יישום תצורות בטוחות על פני שרתים. זה מפחית טעויות אנוש ושומר על סביבות עקביות.
ועדיין, צריך לעקוב שיטות עבודה מומלצות של ANSIBLE בעת שימוש ב-Ansible ב- pipelineארגון playbooks עם תפקידים, לבדוק אותם עם כלי חיבור, ולהוסיף סריקות אוטומטיות ב CI/CDבדרך זו, אוטומציה משפרת הן את היעילות והן את האבטחה מבלי להוסיף סיכונים חדשים.
איך להשתמש ב-Ansible?
אתה יכול להשתמש תוכנת ansible לנהל תשתית, להגדיר שירותים ולאוטומטי את הפריסה בסביבות שונות. Playbooks, שנכתבו ב-YAML, מתארים את המצב הרצוי של המערכות שלכם. לאחר הכתיבה, אתם מפעילים אותן כדי להחיל את אותם שינויים על פני שרתים, קונטיינרים או משאבי ענן.
לדוגמה, ניתן להשתמש ב-Ansible כדי להגדיר שרתי לינוקס, לנהל אשכולות Kubernetes או לשלוט בקבוצות אבטחה של AWS. בנוסף, צוותים רבים משתמשים... אחראי על אבטחה כדי לבדוק תצורות, להגדיר חומות אש ולסובב סודות ללא עבודה ידנית.
כדי להישאר בטוחים, תמיד עקבו אחר שיטות עבודה מומלצות של ANSIBLE בעת שימוש ב-Ansible. בדיקה playbooks בבימוי, לשמור אותם בבקרת גרסאות, ו בדוק את התחביר שלהם באופן אוטומטיבנוסף, הוסף סריקת תשתית כסריקת קוד למערכת שלך pipelineכך שטעויות, כגון קבוצות אבטחה פתוחות או אחסון לא מוצפן, לעולם לא יגיעו לייצור. כלים כמו קסיגני תמכו בכך על ידי סריקה playbooks, IaC תבניות ותמונות של מכלים ב CI/CD, והוסיף guardrails שעוצרים תצורות לא בטוחות לפני שהן עולות לאוויר.
שיטות עבודה מומלצות של Ansible
מהן שיטות העבודה המומלצות של Ansible?
הבא שיטות עבודה מומלצות של ANSIBLE עוזר לצוותים לשמור על סביבותיהם אמינות ומאובטחות. ללא כללים ברורים, אוטומציה יכולה ליצור יותר בעיות מאשר לפתור. עם ארגון playbooks, בקרת גרסאות, ו guardrails, כל שינוי מתבצע בבטחה.
חלק מהחשובים ביותר שיטות עבודה מומלצות של ANSIBLE כוללות:
- השתמש בתפקידים כדי לארגן playbooks זה מקל על השימוש החוזר והתחזוקה בהם
- הצפנת סודות עם Ansible Vault לעולם אל תאחסנו סיסמאות או מפתחות בטקסט רגיל במאגרים.
- הפעלה playbooks in CI/CD pipelines הוסף בדיקות לבדיקת תחביר ולסרוק לאיתור בעיות אבטחה באופן אוטומטי.
- החלת הרשאות מינימליות ב playbooks → הגבל הרשאות למשתמשים, מפתחות SSH ושירותים רק למה שנדרש.
- בקרת מסמכים וגירסאות על הכל זה הופך את ההגדרות לשקופות וקלות יותר לשחזור.
בנוסף, צוותים שמסתמכים על אחראי על אבטחה יכול לחזק את הפרקטיקות הללו באמצעות תשתית כמו סריקת קוד ואוטומציה guardrails. כלים כמו קסיגני להקל על כך על ידי בדיקה playbooks, תבניות ותלויות ישירות ב pipelines, חסימת תצורות לא בטוחות או סודות חשופים לפני שהן הופכות לאוויר.
כיצד Xygeni עוזרת לצוותים ליישם תוכנת Ansible לאבטחה ושיטות עבודה מומלצות
Ansible מספקת מהירות ועקביות, אך אבטחה עובדת רק כאשר צוותים מגדירים את עצמם playbooks נכון ו לאכוף guardrails בהם pipelinesביקורות ידניות אינן יכולות להרחיב. זה המקום שבו קסיגני מוסיף ערך: זה הופך את האכיפה לאוטומטית שיטות עבודה מומלצות של ANSIBLE ומחזק את האבטחה ישירות בזרימות עבודה של מפתחים.
- לתפוס חוסר ביטחון playbooks מוקדם
Xygeni סורק את Ansible playbooks ותפקידים עבור ברירת מחדל מסוכנת, סודות שדלפו או בקרות אבטחה חסרות. זה חוסם שינויים לא בטוחים לפני שהם מתמזגים. - הגנה על סודות באמצעות עיצוב
Pipeline בדיקות מבטיחות שהאישורים לעולם לא נשמרים בטקסט רגיל. Xygeni מאמת את השימוש ב-Ansible Vault ומסמן טוקנים או מפתחות חשופים במאגרים. - תשתית מאובטחת כקוד
הפלטפורמה בודקת את תצורות Terraform, CloudFormation ו-Ansible עבור כללים לא בטוחים כמו0.0.0.0/0קבוצות אבטחה או משאבים לא מוצפנים. - הגנה אוטומטית על עומסי עבודה
Xygeni סורק תמונות של קונטיינרים ותלויות קוד פתוח שאליה מפנה Ansible playbooks, גילוי CVEs, תוכנות זדוניות וסודות מוטמעים. - אוטומציה של תיקון
עם AutoFix, Xygeni לא רק מזהה בעיות. הוא מייצר תיקונים בטוחים או pull requests, ועוזר למפתחים לתקן בעיות מבלי להאט את האספקה. - Guardrails in CI/CD
מדיניות מותאמת אישית אוכפת כללים כגון "אין דליים ציבוריים של S3" או "אין סודות מקודדים קשיחים". אם מתרחשת הפרה, הבנייה נכשלת אוטומטית.
כתוצאה מכך, צוותים מגישים מועמדות אחראי על אבטחה ו שיטות עבודה מומלצות של ANSIBLE כברירת מחדל, לא כמחשבה שנייה. במקום להסתמך על ביקורות ידניות, Xygeni מבטיח שכל ספר הדרכה, תבנית ותלות תואמים לאוטומציה מאובטחת כברירת מחדל.

