






מדוע פערי נראות בניהול אבטחת יישומים חשובים
כל מנהל אבטחת יישומים מתמודד עם אתגרים הולכים וגדלים בהבטחת יישומים מפני איומים מודרניים. ככל שארגונים מתרחבים, מספר היישומים, ממשקי ה-API והמיקרו-שירותים ממשיך לעלות. כתוצאה מכך, צוותי אבטחה חייבים להתמודד עם משטח תקיפה הולך וגדל, מה שמקשה על... לאתר נקודות תורפה ולאכוף בקרות אבטחה בצורה יעילה. ללא הגדרה ברורה Application Security Posture Management אסטרטגיה, צוותים מתקשים לזהות סיכוני אבטחה, לתעדף איומים ולתחזק מסגרת ניהול אבטחת יישומים יעילה. כתוצאה מכך, פערים באבטחה נמשכים, מה שמגדיל את הסיכון לפריצות וכשלים בתאימות.
כדי לעמוד בקצב האיומים הגוברים, Application Security Posture Management (ASPM) מספק נראות רציפה, תעדוף סיכונים אוטומטי ותיקון בזמן אמת. במילים אחרות, ASPM עוזר לצוותי אבטחה להתמקד באיומים אמיתיים במקום לרדוף אחר תוצאות חיוביות שגויות. בנוסף, על ידי שילוב אוטומציה בזרימות עבודה של אבטחה, ASPM מפחית מאמץ ידני ומבטיח שטיפול בפגיעויות יבוצע לפני שהן הופכות לניצול לרעה.
כפי שהוסבר ב גלו את הערך של ASPM פלטפורמות: תובנות משיחות SafeDevצוותי אבטחה זקוקים ליותר מאשר רק התראות - הם זקוקים לכלים שיעזרו להם להבין אילו סיכונים חשובים ביותר וכיצד לתקן אותם במהירות. גישה חזקה ASPM הפלטפורמה מחברת צוותי אבטחה ופיתוח, מה שמקל על יישום מדיניות אבטחה ומניעת בעיות לפני שהן הופכות לאיומים משמעותיים.
מדריך זה בוחן כיצד ASPM משפר את ניהול אבטחת היישומים, כיצד Xygeni ASPM פלטפורמה שסוגרת ביעילות פערים באבטחה, ומדוע אוטומציה היא קריטית במיוחד עבור צוותי DevOps המבקשים לייעל את האבטחה מבלי להאט את הפיתוח.
מילון מונחים של אבטחת Xygeni
מה ASPM?
OSS מתמקד בהגנה על פרויקטי תוכנה ותלותיהם מפני פגיעויות, קוד זדוני ואיומים אחרים. קוד נגיש לציבור, המאומץ באופן נרחב בפיתוח, יכול להפוך למטרה לסיכונים כמו תוכנות זדוניות. אתגרים אלה מתעוררים לעתים קרובות כאשר נעשה שימוש ברכיבים מיושנים או במאגרים המתוחזקים בצורה גרועה.
אתגרים העומדים בפני מנהל אבטחת יישומים
- הרחבת משטחי התקפה – העלייה במספר היישומים, ממשקי ה-API ותלות של צד שלישי מובילה ליותר נקודות כניסה עבור תוקפים.
- חוסר תעדוף סיכונים – ללא תעדוף נכון, יותר מדי התראות מציפות את צוותי האבטחה, מה שמקשה על התמקדות בפגיעויות קריטיות.
- פערים בתאימות ובממשל עמידה בתקני אבטחה כגון ISO 27001, NIST ו-OWASP היא מאתגרת ללא אכיפת מדיניות בזמן אמת.
- תיקון ידני ואיטי – תיקון ידני של פגיעויות לוקח זמן רב מדי, מה שמגדיל את חלון החשיפה.
לסיכום, ארגונים שלא מצליחים לאמץ Application Security Posture Management (ASPM) מסתכנים בתגובות מאוחרות, כשלי תאימות והצטברות חוב ביטחוני.
איך Xygeni ASPM סוגר פערים בנראות בניהול אבטחת יישומים
צוותי אבטחה מתמודדים עם אתגרים מתמידים עקב כלים מקוטעים, התראות מוגזמות ונקודות עיוורות ביישומים מודרניים. ללא גישה ריכוזית, צוותי אבטחה מתקשים לזהות פגיעויות, לעקוב אחר סיכונים ולאכוף ביעילות את מדיניות האבטחה. כתוצאה מכך, תצורות שגויות חומקות, פערים באבטחה מתרחבים וחוב האבטחה גדל עם הזמן.
כדי להתגבר על אתגרים אלה, ארגונים חייבים לנקוט בגישה פרואקטיבית. כתוצאה מכך, הם יכולים לטפל ביעילות בסיכוני אבטחה לפני שהם מתעצמים. יתר על כן, Xygeni's Application Security Posture Management (ASPM) הפתרון לא רק מספק נראות בזמן אמת, אלא גם משפר את תעדוף הסיכונים האוטומטי ומבטיח תיקון חלק.
תכונות עיקריות של Xygeni ASPM לניהול אבטחת יישומים
גילוי נכסים אוטומטי - תנוחת אבטחה ברורה יותר
צוותי אבטחה אינם יכולים להגן על מה שהם אינם יכולים לראות. לכן, השגת נראות מלאה על כל היישומים, ממשקי ה-API, התלויות ורכיבי התשתית היא קריטית.
- Xygeni ממפה באופן רציף נכסי תוכנה במאגרים שונים, CI/CD pipelineוסביבות ענן.
- צוותי אבטחה מקבלים תובנות בזמן אמת לגבי תצורות שגויות, תלויות מיושנות וסיכונים מתעוררים.
- כתוצאה מכך, מנהלי אבטחה יכולים להעריך במהירות את החשיפה לסיכונים ולנקוט פעולה לפני שהבעיה מחמירה.
CI/CD Pipeline Security וזיהוי שיבוש קוד
שלמות הפיתוח pipeline קריטי למניעת התקפות. עם זאת, ללא ניטור נאות, קוד זדוני או תצורות שגויות עלולים לחמוק לתהליך הייצור.
קסיגני מתחזק CI/CD אבטחה על ידי:
- זיהוי שינויי קוד לא מורשים לפני הפריסה.
- זיהוי סודות מקודדים ומפתחות API שעלולים להוביל לדליפות אישורים.
- אכון pipeline תצורות שגויות שחושפות יישומים להתקפות.
בגלל זה, צוותי אבטחה יכולים לשחרר תוכנה בבטחה מבלי להוסיף פגיעויות.
קביעת סדרי עדיפויות מבוססי סיכונים - התמקדות בפגיעויות הנכונות
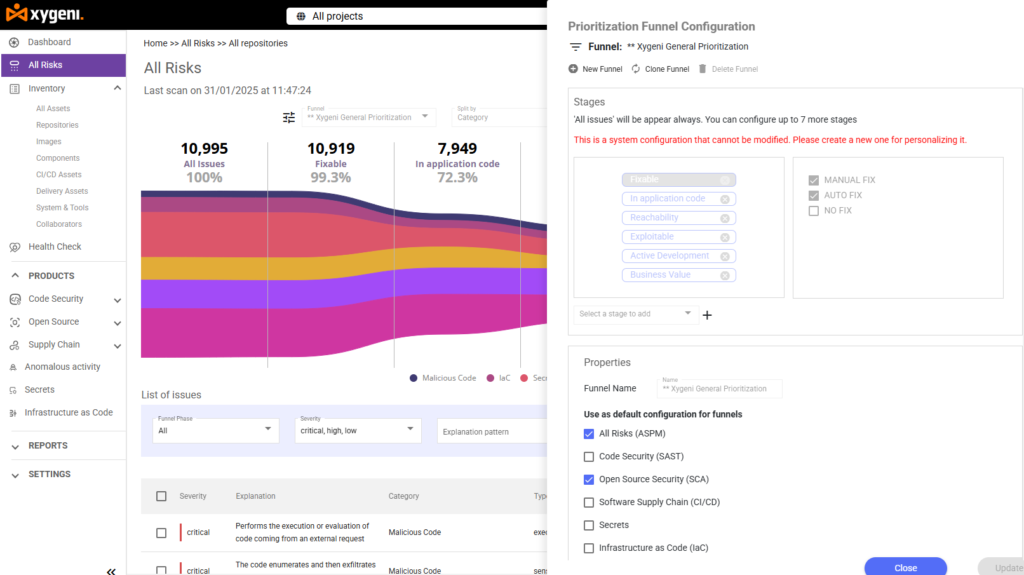
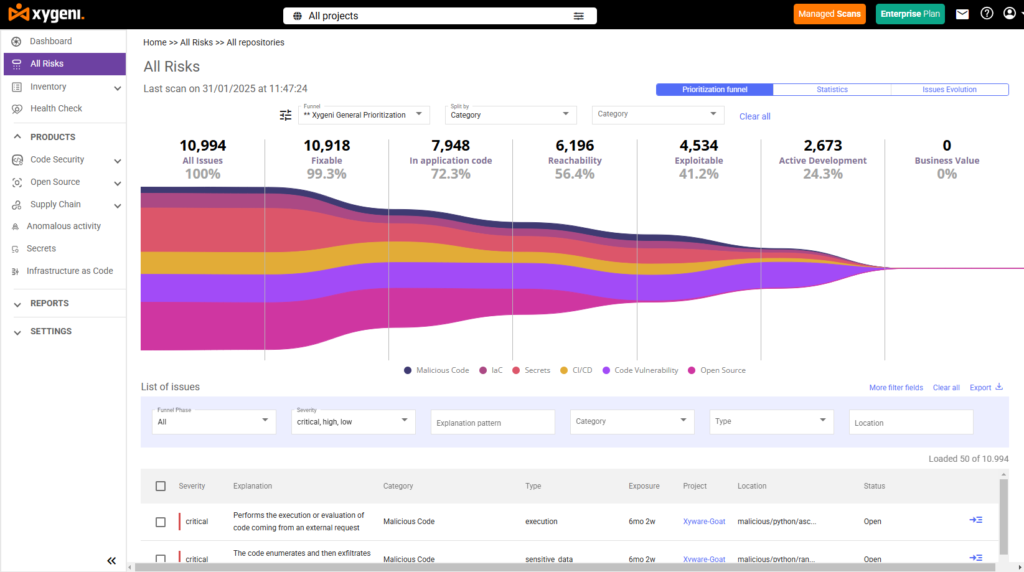
כפי שהודגש ב ASPMשיפור אבטחת הסייבר והצלחת העסקיםלא כל בעיית אבטחה דורשת פעולה מיידית. לדוגמה, פגיעות בספרייה של צד שלישי עשויה להיראות קריטית, אך אם הפונקציה המושפעת לעולם לא מבוצעת, היא אינה מהווה סיכון ממשי.
קסיגני'ס ASPM מבטיח שצוותים יתמקדו באיומים אמיתיים על ידי:
- מינוף EPSS (מערכת ניקוד חיזוי ניצול) כדי לקבוע אילו פגיעויות תוקפים נוטים יותר לנצל.
- שימוש ניתוח נגישות כדי לאשר האם רכיב פגיע אכן מבוצע בתהליכי ייצור.
- סינון תוצאות חיוביות שגויות כדי שצוותי אבטחה לא יבזבזו זמן על בעיות לא רלוונטיות.
בזכות זה, צוותים יכולים לעבוד בצורה חכמה יותר, לתקן תחילה פגיעויות בסיכון גבוה במקום להיות מוצפים ברשימה אינסופית של התראות.
תיקונים אוטומטיים - אבטחה שזזה במהירות DevOps
תיקון ידני הוא איטי ומועד לשגיאות. עם זאת, זרימות עבודה אוטומטיות של אבטחה עוזרות לצוותים לתקן פגיעויות לפני שהן הופכות לניצול לרעה.
Xygeni מאפשר:
- תיקון אוטומטי של תלויות פגיעות.
- סבב סודות כדי לחסל אישורים מקודדים לפני שתוקפים ינצלו אותם.
- אכיפת מדיניות כדי להבטיח שתצורות האבטחה יישארו שלמות.
כתוצאה מכך, מנהלי אבטחה מפחיתים עומסי עבודה ידניים תוך שיפור מצב האבטחה הכללי.
אכיפת ציות - הישארו מוכנים לביקורת
מסגרות אבטחה כמו ISO 27001, GDPR, ו NIST דורשים מארגונים לאכוף בקרות אבטחה מחמירות. עם זאת, ללא אוטומציה, מעקב אחר תאימות הופך לא רק מייגע אלא גם נוטה לטעויות אנוש.
Xygeni מפשט את הציות על ידי:
- מעקב אחר הפרות מדיניות בזמן אמת.
- יצירת דוחות אבטחה מוכנים לביקורת על פגיעויות, מאמצי תיקון והערכת סיכונים.
- הבטחת תאימות מתמשכת באמצעות אכיפה אוטומטית של המדיניות.
מסיבה זו, צוותי אבטחה יכולים לעמוד בדרישות רגולטוריות ללא מאמץ, תוך הימנעות מקנסות יקרים ופרצות אבטחה.
מה קובע Xygeni ASPM מלבד
בניגוד לכלי אבטחה מסורתיים המייצרים מספר עצום של התראות, Xygeni מתמקדת בסיכונים שחשובים באמת.
על ידי שילוב עם CI/CD pipelineבאמצעות מעקב יעיל אחר נכסים בסביבות שונות ואוטומציה של תיקונים, Xygeni מבטיחה שצוותי אבטחה יוכלו להקדים את האיומים מבלי להאט את הפיתוח.
כך בולטת Xygeni:
- קביעת סדרי עדיפויות שעובדים – בניגוד לכלים מדור קודם שמסמנים כל פגיעות, Xygeni מסנן סיכונים שאינם ניתנים לניצול, ועוזר לצוותים להתמקד במה שחשוב.
- אינטגרציה חלקה של DevSecOps – אבטחה לא צריכה לשבש את הפיתוח. Xygeni משתלב בצורה חלקה עם GitHub, GitLab, Jenkins, Kubernetes ופלטפורמות ענן.
- זמני תגובה מהירים יותר – בעזרת תיקונים אוטומטיים, סבב סודות וניטור בזמן אמת, צוותי אבטחה יכולים לתקן בעיות תוך דקות במקום ימים.
- אכיפת אבטחה מתמשכת – Xygeni מבטיחה שמדיניות האבטחה תישאר בעינה, גם כאשר צוותי פיתוח מקדמים קוד חדש.
בגלל זה, Xygeni's ASPM פתרון הוא כלי חיוני לכל מנהל אבטחת יישומים המעוניין לצמצם פערי נראות ולאכוף אבטחה ללא מאמץ.
מעניין איך ASPM משתווה לתזמור וקורלציה של אבטחת יישומים (ASoC)?
צפו בפירוט המלא שלנו ב ASPM לעומת ASoC: מה מייחד אותם כדי להבין את ההבדלים המרכזיים ואיזו גישה מתאימה ביותר לאסטרטגיית האבטחה שלך.
כיצד ליישם ASPM
יישום Application Security Posture Management (ASPM) מגיע עם אתגרים, כגון שילוב כלים, ניהול תוצאות חיוביות שגויות והתאמת אבטחה למהירות פיתוח. כפי שמתואר ב מהם האתגרים ביישום ASPM בארגון שלך?ארגונים חייבים להתמודד עם מכשולים אלה כדי לאמץ בהצלחה ASPM ולמקסם את יעילותו.
כדי להבטיח יישום חלק, יש לבצע את השלבים המרכזיים הבאים:
הגדרת מדיניות ויעדי אבטחה
- התאם את יעדי האבטחה ליעדי העסק ולצורכי התאימות.
- הגדירו מגבלות סיכון כדי להתמקד באיומים החשובים ביותר.
לשלב ASPM אל תוך CI/CD Pipelines
- אוטומציה של בדיקות אבטחה בכל שלב בתהליך הבנייה.
- אכיפת מדיניות אבטחה לפני שהיישומים מגיעים למצב הייצור.
תעדוף ותיקון יעיל של פגיעויות
- השתמש ב-EPSS ובניתוח נגישות כדי לסנן פגיעויות בסיכון נמוך.
- יש ליישם תיקון אוטומטי כדי לקצר את זמני התגובה.
ניטור רציף של רמת האבטחה של האפליקציה
- ניצול בזמן אמת dashboards לנראות אבטחה מלאה.
- הגדר התראות אוטומטיות עבור הפרות מדיניות אבטחה.
אוטומציה של תאימות ודיווח
- שמרו על מסגרות האבטחה במסלול הנכון בעזרת בדיקות אוטומטיות.
- צור דוחות אבטחה מפורטים עבור ביקורות פנימיות.
קחו שליטה על אבטחת האפליקציות שלכם
הורד Xygeni ASPM עלון מוצר כדי לראות כיצד אוטומציה, תעדוף סיכונים בזמן אמת ונראות מלאה יכולים לשנות את אסטרטגיית האבטחה שלכם!
למה כל מנהל אבטחת יישומים צריך Xygeni ASPM
An מנהל אבטחת יישומים לא יכול להסתמך על זרימות עבודה ידניות ומיושנות כדי לאבטח יישומים מודרניים. ככל שממשקי API, מיקרו-שירותים וסביבות ענן מתרחבים, ארגונים זקוקים לגישה אוטומטית לאבטחה. אחרת, פגיעויות ימשיכו לחדור פנימה, מה שיגדיל את הסיכון לפריצות.
על ידי אימוץ Application Security Posture Management (ASPM)צוותי אבטחה יכולים:
- השג נראות אבטחה מלאה - ניטור יישומים, ממשקי API, נכסי ענן ותלויות בזמן אמת.
- אכוף מדיניות אבטחה באופן אוטומטי, תוך הבטחה שבקרות קריטיות יישארו שלמות בכל הסביבות.
- תיקון פגיעויות מהר יותר באמצעות אוטומציה, הפחתת חוב אבטחה וצמצום סיכונים.
A אסטרטגיית אבטחה פרואקטיבית מאפשר ל- מנהל אבטחת יישומים כדי למנוע איומים לפני שהם הופכים קריטיים, במקום להגיב מאוחר מדי. יתר על כן, תובנות בזמן אמת, תעדוף סיכונים ואוטומציה מסייעים בביטול נקודות מתות, בהפחתת אזעקות שווא ומאפשרים לצוותים להתמקד באיומים אמיתיים.
התחל את תקופת הניסיון בחינם עוד היום ולראות כיצד Xygeni, עטורת הפרסים, ASPM מעצים מנהלי אבטחת יישומים כדי לחזק את אסטרטגיית האבטחה שלהם.

