
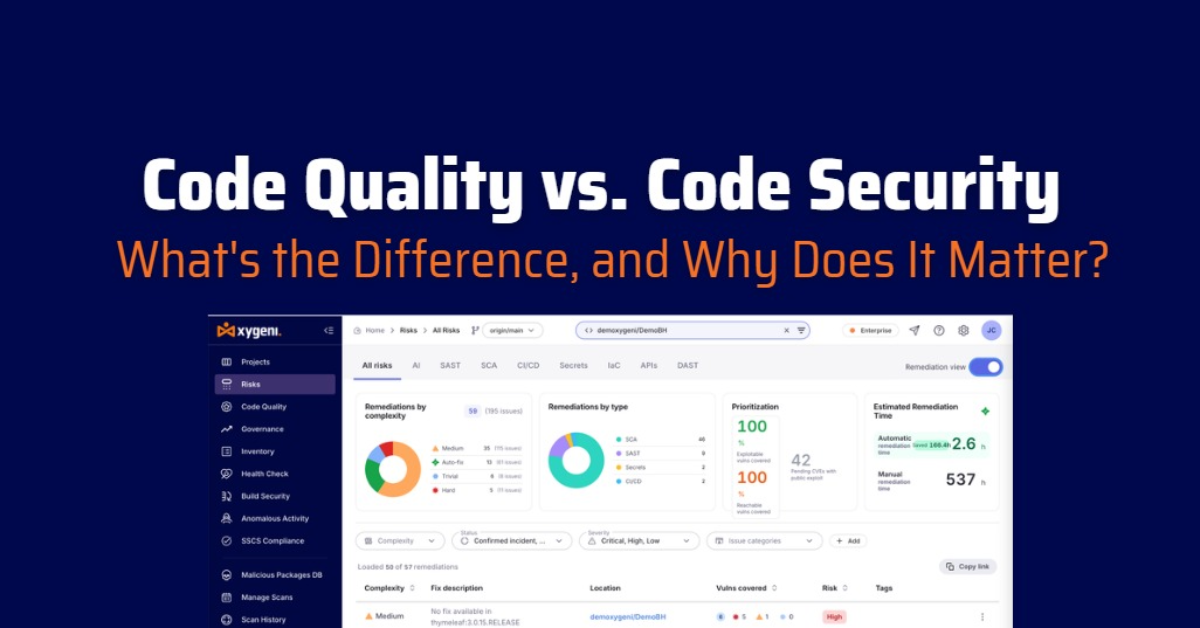






הפעל a בדיקת איכות קוד על בסיס קוד ותקבלו דוח על מורכבות, כפילויות, קוד מת ושמות. הפעילו א code security לבדוק על אותו בסיס קוד ואתה מקבל דוח על הזרקת SQL, סקריפטים חוצה אתרים, ו פגמי אימותאותם קבצים. שני דוחות. בדרך כלל שני כלים שונים, שני כלים שונים dashboardש, ושתי קבוצות שכמעט ולא משוות רשמים.
הפיצול הזה כל כך נורמלי בפיתוח תוכנה שרוב הצוותים הפסיקו לשים לב אליו. זו גם הסיבה שבעיית תחזוקה ובעיית אבטחה הנמצאות באותה פונקציה מטופלות כשתי כרטיסים לא קשורים במקום אחד.
הנה מה כל בדיקה עושה בפועל, היכן הן חופפות, והיכן מודל "שני הכלים" מתפרק.
מהי בדיקת איכות קוד?
בדיקת איכות קוד היא ניתוח סטטי שמודד עד כמה בסיס קוד ניתן לתחזוקה, קריא ותקין מבחינה מבנית, ללא קשר לשאלה האם הוא ניתן לניצול או לא. היא לא שואלת "האם תוקף יכול לפרוץ את זה?". היא שואלת "האם מפתח יכול לשנות את זה בבטחה בעוד שישה חודשים?".
בדיקת איכות קוד בדרך כלל מעריכה:
- ריחות קודדפוסים מבניים שמקשים על שינוי קוד לאורך זמן
- מורכבות ציקלומאטית וקוגניטיביתפונקציות ומחלקות שעברו את הנקודה שבה כל אחד יכול לשנות אותן בבטחה
- תחזוקתהעלות הכוללת של המשך עבודה בקובץ או מודול נתון
- קוד מתקוד שאינו נגיש או שאינו בשימוש, בעלות קבועה
- כפילותחוב העתקה-הדבקה, שבו תיקון אחד צריך להתרחש בחמישה מקומות ומתבצע בשלושה
- מוסכמות מתן שמותהפרות שמעליות את העלות של כל קורא עתידי
הפלט של בדיקת איכות קוד הוא בדרך כלל ציון, קו מגמה ורשימה ארוכה של ממצאים המדורגים לפי חומרת כלל קבועה, ולא לפי השפעה בפועל.
מה זה א Code Security לִבדוֹק?
A code security לבדוק, בצורה רשמית יותר בדיקות אבטחה סטטיות של יישומים (SAST), סורק את קוד המקור לאיתור פגיעויות הניתנות לניצול עוד לפני שהאפליקציה רצה. הוא מחפש את הדפוסים הספציפיים שמאפשרים לתוקף לעשות משהו שהאפליקציה מעולם לא נועדה לאפשר.
A code security בדיקה בדרך כלל תופסת:
- פגמי הזרקההזרקת SQL, הזרקת פקודות, הזרקת קוד
- סקריפטים חוצי אתרים (XSS)קלט לא מנוטרל המאפשר לתוקף להריץ סקריפטים בסשן של משתמש אחר
- תצורות שגויות ודליפת מידע: הגדרות ונתיבי קוד שחושפים נתונים שלא במתכוון
- גלישות מאגרבעיות בטיפול בזיכרון שעלולות לפגוע בשלמות האפליקציה
- פערים באימות והרשאהבקרת גישה חלשה או חסרה
ממצאים מ- code security בדיקה נושאת סיווג CWE, דירוג חומרה, ו(בכלים בוגרים) ראיות לניצול, וזה מה שמבדיל בין רציני SAST כלי מכלי שרק תואם דפוסים ומקווה.
בדיקת איכות קוד לעומת Code Security בדיקה: ההבדלים המרכזיים
| בדיקת איכות קוד | Code Security בדיקה (SAST) | |
|---|---|---|
| שאלת הליבה | האם ניתן לתחזק זאת בבטחה? | האם ניתן לנצל זאת? |
| מה זה מודד | מורכבות, שכפול, קוד מת, מתן שמות, תחזוקה | הזרקה, XSS, תצורה שגויה, פגמי אימות, בעיות זיכרון |
| Standard הפניה | מודל איכות פנימי, ללא הסמכה אוניברסלית standard | CWE (ספירת חולשות נפוצות), מאומת מול מדדי ביצועים כמו OWASP |
| בעלים טיפוסי | הנדסה / סמנכ"ל הנדסה | אבטחת אפליקציות / אבטחת פיתוח |
| תוצאה של התעלמות מכך | עלות שינוי עולה, קליטה איטית יותר, גרסאות שבירות | פרצת נתונים, כשל תאימות, ניצול מערכת ייצור |
| לאן זה רץ | CI, ממשק שורת פקודה מקומית | CI, ממשק שורת פקודה מקומית, ו(בכלי עבודה מתקדמים יותר) ה-IDE |
הם לא בדיקות מתחרות. הם עונים על שתי שאלות שונות על אותן שורות קוד, וזו בדיוק הסיבה שהפעלתן בנפרד גורמת לבעיות.
מדוע רוב כלי ניתוח הקוד מפרידים ביניהם
רוב הארגונים כבר מפעילים את שתי הבדיקות. הם פשוט מפעילים אותן בשני מוצרים שונים, עם שתי קונסולות שונות, שני צברות עבודה שונות ושני מודלים שונים של תעדוף, על פני אותם מאגרים.
פיצול זה מייצר שלוש בעיות צפויות:
- אף אחד לא רואה את שני הפיגורים יחד. פונקציה עם ממצא אבטחה קריטי וציון תחזוקה באזור הסכנה מופיעה כשני כרטיסים מנותקים בשני כלים מנותקים, כשלמעשה מדובר בקטע קוד אחד שזקוק לתשומת לב בדחיפות כפולה.
- ממצאים מצטברים מהר יותר ממה שמישהו יכול לתקן אותם. כל כלי ניתוח קוד בשוק טוב בזיהוי. צוואר הבקבוק מעולם לא היה מציאת בעיות. הסיבה לכך היא שסריקה איכותית או סריקת אבטחה על כל בסיס קוד אמיתי מחזירה יותר ממצאים ממה שיש לכל צוות שעות לעבוד עליהם, ותווית חומרה שטוחה לא אומרת לך איזה עשרה לתקן קודם.
- חומרת כלל אחיד אינה בראש סדר העדיפויות. "קריטי" ממנוע חוקים ו"קריטי משום שזה ניתן להשגה ולניצול" הן טענות שונות. רוב כלי ניתוח הקוד מציגים רק את הראשונה.
הדרך הטובה יותר: פלטפורמה אחת, בינה מלאכותית אחת, מודל קביעת עדיפויות אחד
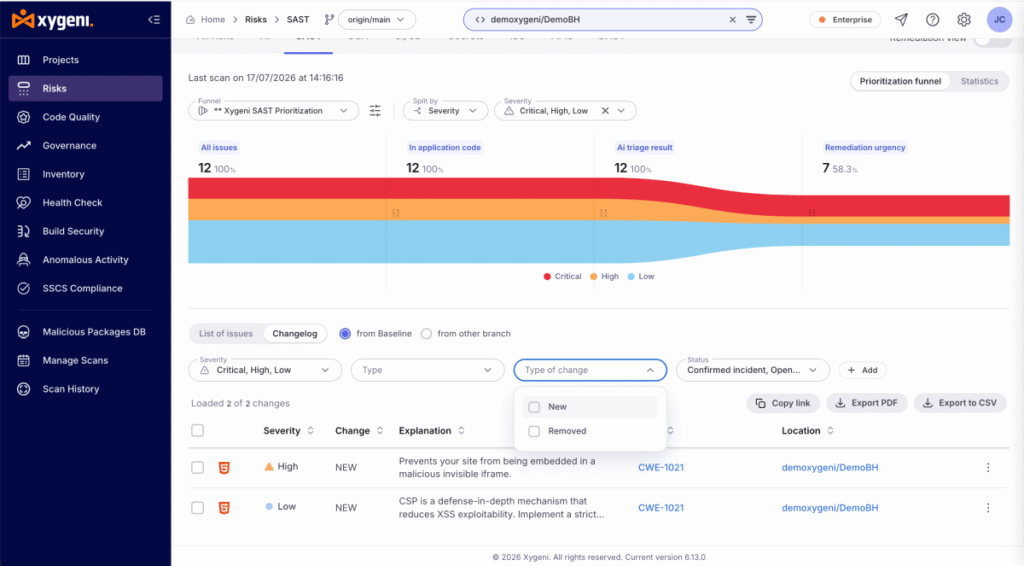
Xygeni מפעילה איכות קוד ו code security ניתוח באותו סורק, באותה קונסולה ואותו מודל תעדוף, כך שבעיית תחזוקה ופגם אבטחה באותו קובץ נראים יחד במקום לחיות בשתי מערכות לא קשורות.
- לִמְדוֹד. קסיגני'ס code security חשבון (SAST) סורק אחר פגמי הזרקה, XSS, תצורות שגויות, גלישות מאגר וחולשות אימות, כאשר כל ממצא נושא סיווג CWE. בדיקת איכות הקוד של Xygeni מריצה את אותה תחום ניתוח על פני עשר שפות, Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin ו-C/C++, ומדידה מורכבות, תחזוקה, שכפול, קוד מת ושמות תחת קוד עקבי אחד. standard, כך שממצאי איכות נושאים את אותה חומרה, CWE-במידת הצורך, ופירוט קובץ-ושורה כמו ממצאי אבטחה.
- עדיפות. שני סוגי הבדיקות מזינים את אותו משפך מיון של בינה מלאכותית, אשר מדרג ממצאים לפי השפעה אמיתית ולא לפי חומרת כלל אחיד, ושניהם משתתפים בתצוגה מאוחדת של כל הסיכונים, כך שמנהל אבטחה ומוביל הנדסה בוחנים את אותה תמונת סיכון במקום שני גיליונות אלקטרוניים נפרדים.
- לתקן. Xygeni לא עוצרת בזיהוי. AI Remediation מציעה תיקונים מוכנים ליישום לממצאי אבטחה, כולל pull request יצירה, ועושה את אותו הדבר עבור ממצאים איכותיים, המדורגים לפי מורכבות התיקון עם מאמץ משוער שנחסך. השאלה שכלי ניתוח קוד צריך לענות עליה אינה "כמה כללים יש לך". אלא "כאשר זה מוצא אלף בעיות, מי מתקן אותן?"
זה עובד בין אם הממצאים מגיעים מסורקים של Xygeni עצמה או מכלי צד שלישי שכבר הוכנסו לפלטפורמה. מיון בינה מלאכותית ותיקון בינה מלאכותית חלים על ממצאי האבטחה של Xygeni עצמה ועל ממצאי אבטחה שנאספים מכלים כמו Snyk, Veracode או Checkmarx, כך שמעבר לבדיקה מאוחדת לא אומר שצריך לעקור שום דבר קודם.
מה לחפש בכלי ניתוח קוד
אם אתם מעריכים כלי ניתוח קוד, בין אם לבדיקת איכות קוד, code security בדוק, או את שתיהן, כמה שאלות חותכות את רוב מצגות הספקים במהירות:
- האם זה מדרג ממצאים לפי השפעה אמיתית, או רק לפי חומרת כלל קבועה? תווית חומרה אינה קביעת סדרי עדיפויות.
- האם זה מאמת את דיוק הזיהוי שלו מול מדד ביצועים עצמאי? SAST טענות דיוק קלות לביצוע וקשות להוכחה; הודעה שפורסמה תוצאת מדד OWASP, כאשר שיעורים חיוביים אמיתיים ושיעורים חיוביים כוזבים נחשפים, הוא ההבדל בין טענה לראיה.
- האם הכללים שקופים? קטלוג גלאים שניתן לעיין בו לפני ביצוע סריקה אומר לך מה הכלי בודק לפני שאתה... commit אליו.
- האם זה נעצר בזיהוי, או שזה מציע את התיקון? ממצא ללא דרך לתיקון הוא פיגור ארוך יותר, לא בעיה פתורה.
- האם זה עובד על כל המחסנית שלך, כולל ממצאים מכלים שאתה כבר מפעיל? איחוד נראות עדיף על איחוד ספקים כבר מהיום הראשון.
- האם זה משתלב עם המקום שבו העבודה כבר מתבצעת? CI/CD pull request בדיקות, ולגבי ממצאי אבטחה, משוב IDE בזמן כתיבת הקוד, לא רק לאחר מיזוגו.
הגרסה הקצרה
בדיקת איכות קוד שואלת האם ניתן לתחזק את הקוד שלך בבטחה. code security check שואל האם ניתן לנצל זאת. שתי השאלות חשובות, שתיהן מייצרות ממצאים שעליכם לפעול לפיהם, והרצתן דרך שני כלים בלתי תלויים גורמת לאותו קוד להיראות כמו שתי בעיות נפרדות במקום רשימה אחת של סדרי עדיפויות.
קסיגני מריץ את שתי הבדיקות בסורק אחד, מדרג את שתיהן לפי השפעה אמיתית במשפך אחד, ומתקן את שתיהן עם pull requests במקום להשאיר אותך עם פיגור ארוך יותר.
רוצה לראות את שלך code security האם הממצאים יסופקו בסדר עדיפויות במקום רק לפרט אותם? התחילו לסרוק בחינם עם תוכנית המפתחים של Xygeni.
סקרנים איך נראית תפיסת איכות ואבטחה מאוחדת בכל תיק העבודות שלכם? בקש הדגמה של איכות קוד Xygeni לצד Code Security.

שאלות נפוצות
האם בדיקת איכות קוד זהה ל- code security לִבדוֹק?
לא. בדיקת איכות קוד מודדת תחזוקה, מורכבות, שכפול ושמות. code security חשבון (SAST) מודדת ניצול: פגמי הזרקה, XSS, תצורות שגויות וחולשות אימות. הם מנתחים את אותו קוד אך עונים על שאלות שונות, וממצא יכול להיות מסומן באיכות, מסומן באבטחה, או שניהם בו זמנית.
מה SAST, ואיך זה קשור ל- code security לִבדוֹק?
SAST מייצג בדיקות אבטחה סטטיות של יישומים. זהו השם הטכני למה שרוב האנשים מתכוונים ב"code security check": סריקת קוד המקור לאיתור פגיעויות לפני שהאפליקציה רצה, מבלי להריץ אותה. כל code security בדיקה בפוסט הזה מתייחסת ל SAST באופן ספציפי, בניגוד ל-DAST, שבודק יישום פועל מבחוץ.
האם כלי אחד יכול להריץ גם בדיקת איכות קוד וגם code security לִבדוֹק?
כן. Xygeni מפעילה קוד באיכות ו code security ניתוח באותו סורק וקונסולה, כך ששני סוגי הבדיקות חולקים מודל סדר עדיפויות אחד במקום לחיות בשני כלים נפרדים עם שני מצבורי עבודה נפרדים. ממצאים מכל אחד מהם עדיין נושאים סיווג משלהם (מדדי מורכבות/תחזוקה לאבטחה, מדדי מורכבות/תחזוקה לאיכות).
באיזו תדירות כדאי להריץ בדיקת איכות קוד או code security לִבדוֹק?
שניהם צריכים לפעול באופן רציף, לא כביקורת חד פעמית. standard דפוס הוא סריקה על כל pull request ב-CI, עם guardrails שפותח על נושאים חדשים שהוצגו במקום על צבר ההזמנות המלא שעבר בירושה, כך שצוותים נשפטים על סמך מה שהוסיפו, ולא על סמך שנים של חוב שנצבר.
