






סקריפטים חוצים-אתרים (XSS) היא פגיעות המאפשרת לתוקפים להחדיר סקריפטים זדוניים לדפי אינטרנט מהימנים, אשר לאחר מכן פועלים בדפדפן של כל מי שמבקר באתר. זה מאחורי חלק מה- הפריצות הגדולות ביותר בזיכרון האחרון, כולל בריטיש איירווייז ו-eBay, וחושפים מיליוני משתמשים לגניבת נתונים, חטיפת חשבונות והונאה. מדריך זה מכסה את שלושת הסוגים העיקריים של XSS, דוגמאות מהעולם האמיתי של כל אחד מהם, וכיצד למנוע אותם.
מהו סקריפטים חוצי אתרים (XSS)?
סקריפטים בין אתרים (XSS) הם פגיעות המאפשרת לתוקפים להחדיר סקריפטים מזיקים לדפי אינטרנט מהימנים. כאשר משתמשים מקיימים אינטראקציה עם דפים אלה, הסקריפטים פועלים בדפדפנים שלהם. מסיבה זו, XSS יכול להוביל לסיכונים משמעותיים, כגון:
- גניבת נתוניםתוקפים גונבים מידע פרטי כמו עוגיות סשן ו- login אישורים.
- חטיפת מושביםתוקפים מקבלים גישה להפעלות משתמש פעילות ומתחזים להם.
- פעולות לא מורשותסקריפטים זדוניים מבצעים פעולות ללא ידיעת הקורבן.
פגיעויות XSS נובעות בדרך כלל מאימות או ניקוי לקוי של קלט המשתמש. הבנת אופן פעולתן של התקפות אלו היא הצעד הראשון למניעתן.
סוגי התקפות סקריפטים בין אתרים ודוגמאות מהעולם האמיתי
מומחי אבטחה מסווגים התקפות Cross Site Scripting לשלושה סוגים עיקריים: מאוחסן, משתקף ו-DOM-based XSS. כל סוג מכוון לחולשות שונות ביישומי אינטרנט, מה שמוביל לתוצאות ייחודיות. כדי להסביר עוד, הנה כיצד כל סוג פועל ודוגמאות לנזק שהוא יכול לגרום.
סקריפטים חוצים-אתרים מאוחסנים (XSS)
XSS מאוחסן, המכונה גם XSS מתמשך, מתרחש כאשר סקריפטים מזיקים נשמרים לצמיתות בשרת. לדוגמה, סקריפטים אלה יכולים להיות מאוחסנים במסד נתונים או בפרופיל משתמש. בכל פעם שמישהו ניגש למשאב הפגוע, הסקריפט מבוצע אוטומטית.
תוקפים משתמשים בדרך כלל ב-XSS מאוחסן כדי לפגוע בפלטפורמות בעלות תעבורה גבוהה. מכיוון שהמטען הזדוני נשאר בשרת, הוא יכול להשפיע על אלפי משתמשים לפני שהוא מתגלה.
דוגמה מהעולם האמיתי: eBay (2014)
בשנת 2014, תוקפים הזריקו JavaScript זדוני לתוך רשימות מוצרים באיביי. זה קרה מכיוון ש-eBay לא ניקתה את קלט המשתמש בצורה נכונה. בכל פעם שמשתמשים ביקרו במודעות שנפגעו, הדפדפנים שלהם ביצעו את הסקריפט הזדוני מבלי דעת.
השלכות:
- קורבנות הופנו לאתרי פישינג, שם התוקפים גנבו login אישורים ונתונים פרטיים.
- eBay ספגה נזק תדמיתי משמעותי עקב היעדר אבטחה מספקת.
- כתוצאה מכך, מקרה זה הדגים את הצורך הקריטי באימות קלט חזק ובניטור בזמן אמת.
סקריפטים חוצים-אתרים משתקפים (XSS)
XSS משתקף מתרחש כאשר סקריפטים מזיקים מוטמעים בכתובת URL או בטופס ומשתקפים בתגובת השרת. סוג זה של התקפת Cross Site Scripting מועבר בדרך כלל דרך קישורי פישינג ומבוצע ברגע שהקורבן לוחץ על הקישור.
במקביל, Reflected XSS משפיע על קורבנות בודדים אך עדיין יכול להוביל לתוצאות חמורות.
דוגמה מהעולם האמיתי: בריטיש איירווייז (2018)
בריטיש איירווייז חוותה פגיעות XSS משתקפת בשנת 2018. תוקפים יצרו קישורי פישינג המכילים סקריפטים מוטמעים, והטעו משתמשים ללחוץ עליהם.
השלכות:
- האקרים גנבו מידע רגיש של לקוחות, כולל שמות, כתובות ופרטי כרטיסי אשראי.
- למעלה מ-400,000 לקוחות נפגעו, מה שהוביל לקנס של 20 מיליון ליש"ט על תקנת ה-GDPR עבור בריטיש איירווייס.
- בסך הכל, הפריצה הדגישה את הסיכונים הפיננסיים והמשפטיים הכרוכים בפגיעויות של Cross-Site Scripting.
סקריפטים בין אתרים מבוססי DOM (XSS)
XSS מבוסס DOM מתרחש כאשר תוקפים מניפולטיביים את תפקוד הדפדפן. דגם אובייקט מסמך (DOM) במקום להתמקד בפגיעויות בצד השרת. מתקפה זו עוקפת לחלוטין את האימות בצד השרת ולעתים קרובות מנצלת שיטות JavaScript לא בטוחות כמו innerHTML or document.write().
לשם המחשה, הנה דוגמה של XSS מבוסס DOM בפעולה.
דוגמה מהעולם האמיתי: GitHub (2020)
בשנת 2020, תוקפים ניצלו א פגיעות XSS מבוססת DOM בפונקציונליות החיפוש של GitHub. הם הזריקו סקריפטים זדוניים לתוך שאילתות החיפוש, תוך עקיפת הגנות השרת.
השלכות:
- תוקפים גנבו עוגיות של סשן ואסימוני אימות, ואפשרו גישה בלתי מורשית למאגרים.
- GitHub תיקנה את הבעיה במהירות, אך המקרה הדגים את הסיכונים הנשקפים מפגיעויות בצד הלקוח.
רוצה ללמוד עוד על איך להישאר צעד אחד קדימה מול איומים בזמן אמת?
הורידו את המסמך הלבן שלנו, 'אזהרה מוקדמת: זיהוי ותעדוף איומים בזמן אמת', וגלו כיצד להגן על שרשרת האספקה של התוכנה שלכם.
כיצד למנוע סקריפטים בין אתרים (XSS)
עצירת Cross-Site Scripting (XSS) דורשת הגנה פרואקטיבית ורב-שכבתית. משמעות הדבר היא התייחסות ל... פגיעויות בשלב מוקדם של הפיתוח והמשך הגנה על יישומים לאחר שהם חיים. הפתרונות של Xygeni נועדו לכסות את שני הצדדים, תוך הבטחת אבטחה מקיפה.
איתור מוקדם של בעיות עם Xygeni's SAST
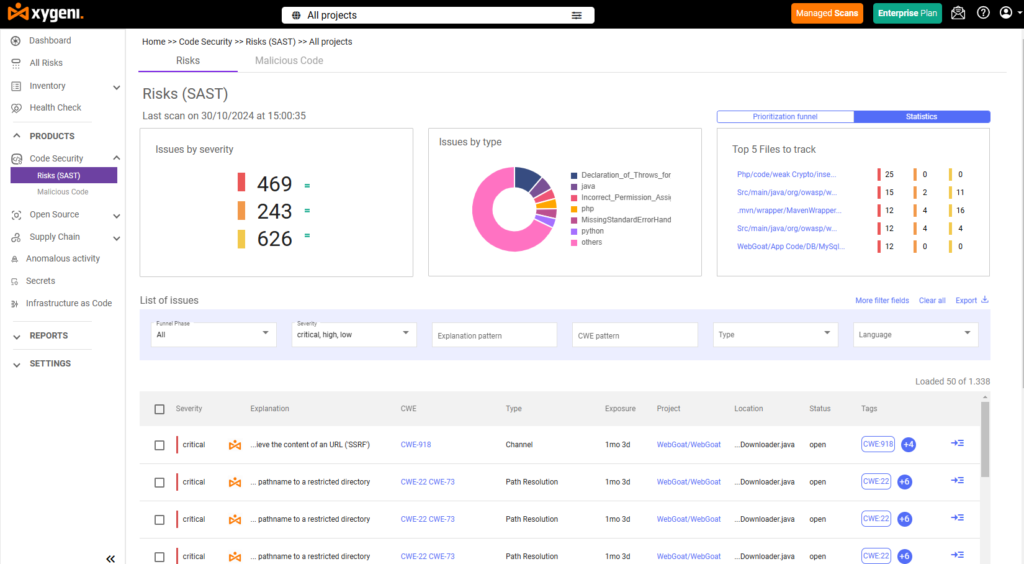
בדיקות אבטחה סטטיות של יישומים של Xygeni (SAST) הכלי משנה את כללי המשחק עבור מפתחים. הוא סורק את הקוד שלך בזמן שאתה כותב אותו, ומזהה פגיעויות של Cross-Site Scripting לפני שיש להן הזדמנות להפוך אותו לתהליך ייצור. בקיצור, הוא עוזר לך לתקן בעיות מוקדם, כאשר זה מהיר וזול יותר לעשות זאת.
הנה מה שמייחד את Xygeni's SAST לבלוט:
- התראות בזמן אמתקבל משוב מיידי על נקודות תורפה תוך כדי כתיבה, כך שתוכל לתקן אותן באופן מיידי.
- דיוק מדוייקXygeni מראה לך בדיוק היכן הבעיה, עד לשורת הקוד.
- אינטגרציה פשוטהעובד ללא מאמץ עם הכלים המועדפים עליך, כמו IntelliJ IDEA, Visual Studio Code ו- CI/CD pipelines.
- איתור מתקדםמזהה בעיות מסובכות כמו טיפול בקלט לא בטוח ומניפולציות DOM לא מאובטחות.
בסך הכל, של קסיגני SAST מפחית את הסיכון להתקפות XSS על ידי איתור פגיעויות במקור, מה שהופך את הקוד שלך לבטוח יותר מההתחלה.
חיזוק הגנות באמצעות ניטור בזמן ריצה
ניטור בזמן ריצה חיוני לחסימת איומים מתפתחים. הכלים של Xygeni מספקים הגנה בזמן אמת על ידי זיהוי ועצירה של פעילויות זדוניות.
- גילוי חריגות: ניטור רציף אחר התנהגויות חריגות, כגון ביצוע סקריפטים לא מורשים.
- CI/CD אינטגרציהסורק אוטומטית גרסאות בניה ופריסות כדי לוודא שהן מאובטחות.
- כללים הניתנים להתאמה אישיתמאפשר לצוותי אבטחה להגדיר התראות ספציפיות בהתבסס על צרכי הארגון.
כדי להסביר עוד, זיהוי אנומליות ימנע מסקריפטים זדוניים לנצל פגיעות של XSS מבוססת DOM באופן מיידי.
סקריפטים בין אתרים מעבר לדפדפן
התקפות Cross Site Scripting חורגות מעבר לאתרים מסורתיים. ממשקי API, אפליקציות מובייל ומכשירי IoT פגיעים גם הם:
- ממשקי APIתוקפים יכולים להחדיר קוד זדוני לנקודות קצה של API שאומתו בצורה גרועה, ולחשוף נתונים רגישים.
- דוגמהאפליקציה פיננסית נפרצה כאשר האקרים ניצלו נקודת קצה של API כדי לגשת לפרטי חשבון לקוח.
- Apps הניידמסגרות עבודה ודפדפנים בתוך אפליקציות לא מאובטחים הופכים אפליקציות מובייל לפגיעות ל-XSS.
- התקני IoTתוקפים יכולים לפרוץ לממשקי אינטרנט במכשירי בית חכם, ולהשיג שליטה על רשתות.
במקרה זה, אימות קלט וניטור זמן ריצה הם קריטיים לאבטחת מערכות אלו.
אבטחת האפליקציות שלך מפני התקפות סקריפטים בין אתרים
סקריפטים בין אתרים נותרו איום משמעותי, אך הפתרונות של Xygeni עוזרים לארגונים להישאר צעד אחד קדימה. הבנת מהו סקריפטים בין אתרים ושימוש בכלים מתקדמים כמו SAST וניטור זמן ריצה מאפשר למפתחים לחסל פגיעויות ולהגן על יישומים בזמן אמת.
אל תחכו לפריצה הבאה - הזמן הדגמה וחקרו את הפתרונות של Xygeni לחיזוק ההגנות שלכם עוד היום.
עצירת Cross-Site Scripting (XSS) דורשת הגנה פרואקטיבית ורב-שכבתית. משמעות הדבר היא התייחסות ל... פגיעויות בשלב מוקדם של הפיתוח והמשך הגנה על יישומים לאחר שהם חיים. הפתרונות של Xygeni נועדו לכסות את שני הצדדים, תוך הבטחת אבטחה מקיפה.
איתור מוקדם של בעיות עם Xygeni's SAST
בדיקות אבטחה סטטיות של יישומים של Xygeni (SAST) הכלי משנה את כללי המשחק עבור מפתחים. הוא סורק את הקוד שלך בזמן שאתה כותב אותו, ומזהה פגיעויות של Cross-Site Scripting לפני שיש להן הזדמנות להפוך אותו לתהליך ייצור. בקיצור, הוא עוזר לך לתקן בעיות מוקדם, כאשר זה מהיר וזול יותר לעשות זאת.
הנה מה שמייחד את Xygeni's SAST לבלוט:
- התראות בזמן אמתקבל משוב מיידי על נקודות תורפה תוך כדי כתיבה, כך שתוכל לתקן אותן באופן מיידי.
- דיוק מדוייקXygeni מראה לך בדיוק היכן הבעיה, עד לשורת הקוד.
- אינטגרציה פשוטהעובד ללא מאמץ עם הכלים המועדפים עליך, כמו IntelliJ IDEA, Visual Studio Code ו- CI/CD pipelines.
- איתור מתקדםמזהה בעיות מסובכות כמו טיפול בקלט לא בטוח ומניפולציות DOM לא מאובטחות.
בסך הכל, של קסיגני SAST מפחית את הסיכון להתקפות XSS על ידי איתור פגיעויות במקור, מה שהופך את הקוד שלך לבטוח יותר מההתחלה.
חיזוק הגנות באמצעות ניטור בזמן ריצה
ניטור בזמן ריצה חיוני לחסימת איומים מתפתחים. הכלים של Xygeni מספקים הגנה בזמן אמת על ידי זיהוי ועצירה של פעילויות זדוניות.
- גילוי חריגות: ניטור רציף אחר התנהגויות חריגות, כגון ביצוע סקריפטים לא מורשים.
- CI/CD אינטגרציהסורק אוטומטית גרסאות בניה ופריסות כדי לוודא שהן מאובטחות.
- כללים הניתנים להתאמה אישיתמאפשר לצוותי אבטחה להגדיר התראות ספציפיות בהתבסס על צרכי הארגון.
כדי להסביר עוד, זיהוי אנומליות ימנע מסקריפטים זדוניים לנצל פגיעות של XSS מבוססת DOM באופן מיידי.
סקריפטים בין אתרים מעבר לדפדפן
התקפות Cross Site Scripting חורגות מעבר לאתרים מסורתיים. ממשקי API, אפליקציות מובייל ומכשירי IoT פגיעים גם הם:
- ממשקי APIתוקפים יכולים להחדיר קוד זדוני לנקודות קצה של API שאומתו בצורה גרועה, ולחשוף נתונים רגישים.
- דוגמהאפליקציה פיננסית נפרצה כאשר האקרים ניצלו נקודת קצה של API כדי לגשת לפרטי חשבון לקוח.
- Apps הניידמסגרות עבודה ודפדפנים בתוך אפליקציות לא מאובטחים הופכים אפליקציות מובייל לפגיעות ל-XSS.
- התקני IoTתוקפים יכולים לפרוץ לממשקי אינטרנט במכשירי בית חכם, ולהשיג שליטה על רשתות.
במקרה זה, אימות קלט וניטור זמן ריצה הם קריטיים לאבטחת מערכות אלו.
אבטחת האפליקציות שלך מפני התקפות סקריפטים בין אתרים
סקריפטים בין אתרים נותרו איום משמעותי, אך הפתרונות של Xygeni עוזרים לארגונים להישאר צעד אחד קדימה. הבנת מהו סקריפטים בין אתרים ושימוש בכלים מתקדמים כמו SAST וניטור זמן ריצה מאפשר למפתחים לחסל פגיעויות ולהגן על יישומים בזמן אמת.
מוכנים לתפוס את XSS לפני שהוא מגיע לייצור? הזמן הדגמה ולראות איך Xygeni's SAST וניטור זמן ריצה פועלים יחד.

שאלות נפוצות
מהם שלושת סוגי ה-XSS?
XSS מאוחסן (מתמיד) שומר סקריפט זדוני בשרת, כך שהוא פועל עבור כל מבקר. XSS משוקף מטמיע את הסקריפט בכתובת URL או בקלט טופס, ומבוצע פעם אחת כאשר קורבן לוחץ על קישור שנוצר. XSS מבוסס DOM מתפעל את מודל אובייקט המסמך של הדפדפן ישירות, ועוקף לחלוטין הגנות בצד השרת.
האם XSS עדיין מהווה פגיעות נפוצה?
כן. XSS גרם לפריצות בפלטפורמות מרכזיות, כולל eBay, British Airways ו-GitHub, המשתרעות על פני גרסאות מאוחסנות, משתקפות ומבוססות DOM, מה שמראה שהוא נותר סיכון חי בסוגים שונים של יישומים, ולא בעיה פתורה.
האם XSS יכול להשפיע על משהו מלבד אתרי אינטרנט?
כן. ממשקי API, אפליקציות מובייל ומכשירי IoT כולם פגיעים להזרקה בסגנון XSS כאשר הקלט אינו מאומת כראוי, נקודת קצה לא מאובטחת של API או דפדפן בתוך האפליקציה עלולים להיות מנוצלים באותו אופן שבו דף אינטרנט מסורתי יכול להיות מנוצל.
כיצד ניתן לתפוס XSS לפני שהוא מגיע לייצור?
בדיקות אבטחה סטטיות של יישומים (SAST) סורק קוד בזמן כתיבתו ומסמן טיפול לא בטוח בקלט או מניפולציה של DOM לפני הפריסה. ניטור זמן ריצה וזיהוי אנומליות מכסים לאחר מכן את מה SAST לא יכול לראות, ביצועי סקריפטים חריגים מתרחשים בזמן הפקה.
