






מערכת ניקוד חיזוי הניצול לרעה (EPSS) משנה את האופן שבו צוותי אבטחה מודרניים מטפלים באיומים. בדיון הגובר בנושא cvss לעומת epss, השינוי ברור. בעוד ש-CVSS מדגיש את חומרת הבעיות, EPSS מפנה את תשומת הלב לניצול פוטנציאלי בעולם האמיתי. ההבדל הזה חשוב - כי במקום להגיב לכל בעיה בעלת חומרה גבוהה, צוותים יכולים להתמקד במה שתוקפים משתמשים בו בפועל. באמצעות ניקוד EPSS, ארגונים משפרים את אופן ניהול הפגיעויות ומתקנים את אלו שמהוות סיכונים אמיתיים.
מדי שנה, יותר מ 20,000 CVE חדשים בכל שנה. מובן שקשה לעמוד בקצב של כולם. צוותים רבים בסופו של דבר שחוקים, ומבזבזים שעות בבחינת נושאים שאולי לעולם לא יובילו למתקפה. התוצאה היא בזבוז זמן, תגובות איטיות ורשימה הולכת וגדלה של משימות שלעולם לא נראה שהן מתבצעות.
זה המקום epss לעומת cvss יוצר השפעה אמיתית. EPSS מעביר את המיקוד ממה יכול להיות מסוכן לגבי מה סביר ש ייבדק בקרוב. כתוצאה מכך, צוותים יכולים לפעול מהר יותר, להפחית עבודה מיותרת ולהקדיש זמן לתיקון מה שחשוב באמת.
מושגים עיקריים
מה זה CVSS?
מערכת ניקוד הפגיעויות המשותפת (CVSS) standardמגדיל את חומרת הפגיעויות, ומאפשר הערכת סיכונים ברורה ויעילה בקרב צוותי אבטחת סייבר. הכרת CVSS מסייעת לבעלי העניין להבין את השפעת הפגיעויות ולשפר את נוהלי האבטחה.
מה זה EPSS?
EPSS חוזה את הסבירות שתוקפים ינצלו פגיעות בתוך 30 הימים הקרובים. הציון מתעדכן מדי יום, ועוזר לארגונים להתמקד בפגיעויות הנושאות את הסיכון הגבוה ביותר. הציונים נעים בין 0 ל-1 - ציונים גבוהים יותר מצביעים על סיכוי גדול יותר לניצול.
EPSS לעומת CVSS: הבדלים עיקריים
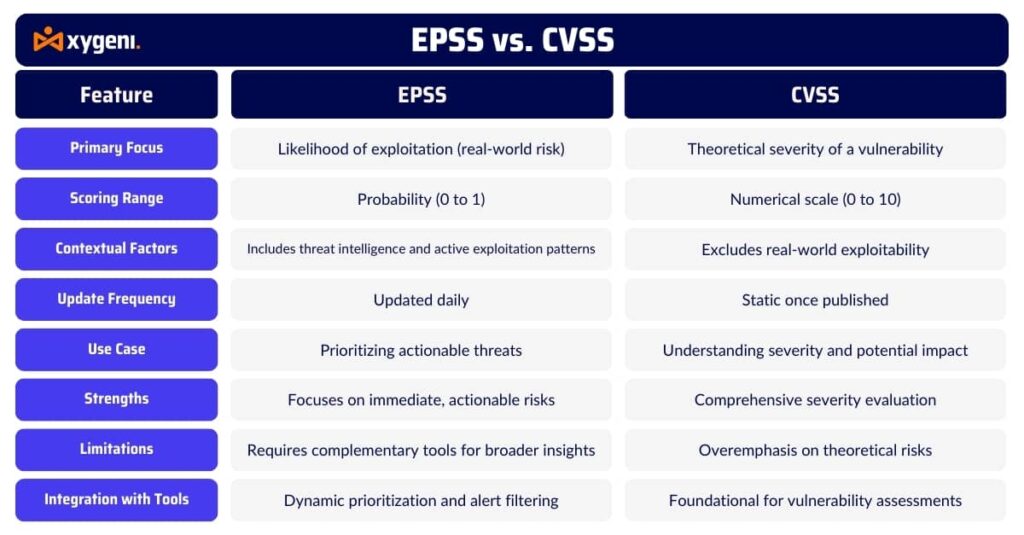
כאשר משווים cvss לעומת epss, ההבדל טמון ב... מה כל ציון אומר לך:
CVSS מתמקד ב- חומרה פוטנציאלית של פגיעות - עד כמה היא מזיקה יכול לִהיוֹת.
EPSS מנבא את סבירות לניצול בעולם האמיתי - כמה סביר שזה יקרה יצטרך להיות ממוקד.
בעוד ש-CVSS מתחשב במורכבות הפרצות, באינטראקציה עם המשתמש ובהשפעתן, הוא אינו מתחשב בשאלה האם תוקפים משתמשים באופן פעיל בפגיעות. EPSS ממלא את הפער הזה על ידי התחשבות בטלמטריה של איומים, זמינות קוד פרצות ודפוסי תקיפה.
לפי מחקר EPSS, פחות מ-2% מהפגיעויות הידועות הן בעלות ציון EPSS גבוה. לעומת זאת, בעיות CVSS קריטיות רבות נותרות לא מטופלות על ידי פושעי סייבר. זה מדגיש כיצד פגיעויות בציון EPSS לסייע בסינון רעשים, ומאפשר לצוותים להתמקד באיומים אמינים ועכשוויים.
האם EPSS ו-CVSS יכולים לעבוד יחד?
בהחלט - והם צריכים.
EPSS ו-CVSS משלימים זה את זה באסטרטגיית ניהול פגיעויות מאוזנת:
השתמש CVSS להעריך כמה גרוע יכולה להיות פגיעות.
השתמש EPSS להעריך כמה סביר זה אמור להיות מנוצל.
גישה דו-שכבתית זו תומכת בטריאז' חכם יותר. לדוגמה:
פגיעות עם CVSS גבוה + EPSS גבוה → תקן את זה מיד.
CVSS גבוה + EPSS נמוך ← עקוב מקרוב, אך הורד סדרי עדיפויות.
CVSS נמוך + EPSS גבוה → חקור; ייתכן שתוקפים מקשרים אותו עם פגמים אחרים.
בהתאם לכך, צוותים שמשווים בין epss ל-cvss זה לצד זה מקבלים תמונה ברורה יותר של מה לתקן - ומתי.
קביעת סדרי עדיפויות בעולם האמיתי עם EPSS
לשם המחשה, דמיינו שהמערכת שלכם מסמנת שני CVEs:
CVE-2024-99999
CVSS: 9.8 (קריטי)
EPSS: 0.03 (ניצול נמוך)CVE-2024-12345
CVSS: 6.1 (בינוני)
EPSS: 0.86 (סבירות גבוהה לניצול)
איזה מהם כדאי לתקן קודם? זרימות עבודה מסורתיות רבות יתעדפו את הפגיעות הקריטית של CVSS. עם זאת, EPSS הופך את הסקריפט הזה—אתה פועל על סמך מה שבאמת מנוצל, לא רק מה יכול להיות מסוכן.
שינוי זה מאפשר לצוותים להפחית תוצאות חיוביות שגויות, לחסוך זמן ולשפר את מהירות התיקון.
מדוע ניהול פגיעויות של ציון EPSS משנה את כללי המשחק
EPSS מציעה יותר מאשר טלאים חכמים יותר - היא מאפשרת אבטחה בקנה מידה גדול:
ניקוד דינמיEPSS מתעדכן מדי יום, ומשקף את מודיעין הפרצות העדכני ביותר.
בקרת מערכות ותקשורתזה עובד על פני אלפי פגיעויות, ועוזר לצוותים לבצע מיון מהיר יותר.
אוֹבּיֶקטִיבִיוּתEPSS, המבוסס על נתונים ציבוריים ומודלים פתוחים, ניתן לאימות ושקוף.
השפעת מדיניותכפי שצוין על ידי FIRST.org, EPSS כבר משפיעה על מדיניות תיקון ברמה הלאומית (למשל DHS BOD 19-02).
יתר על כן, ניהול פגיעויות של ציון EPSS מסייע למגינים למקד את מאמציהם במקום בו הם חשובים ביותר - כלפי איומים שמהווים סכנה בפועל.
רוצה להתקדם מעבר לניקוד ולהתחיל לתקן את הבעיות הנכונות?
עיינו במדריך המלא שלנו כיצד לתעדף ולתקן נקודות תורפה ביעילות. למדו כיצד להפוך תובנות לפעולה - מהר יותר.
EPSS לעומת CVSS זה לא או-או - זה עדיף ביחד
At קסיגניאנו מאמינים ש-cvss לעומת epss אינו קרב - זוהי שותפות. שתי מערכות הניקוד ממלאות תפקידים שונים, אך בעלי ערך שווה, בניהול פגיעויות. זו הסיבה ש-Xygeni משתמשת ב-EPSS וב-CVSS יחד כדי לבנות מודל תעדוף שלם, מודע להקשר, שהוא פרקטי, מהיר ויעיל.
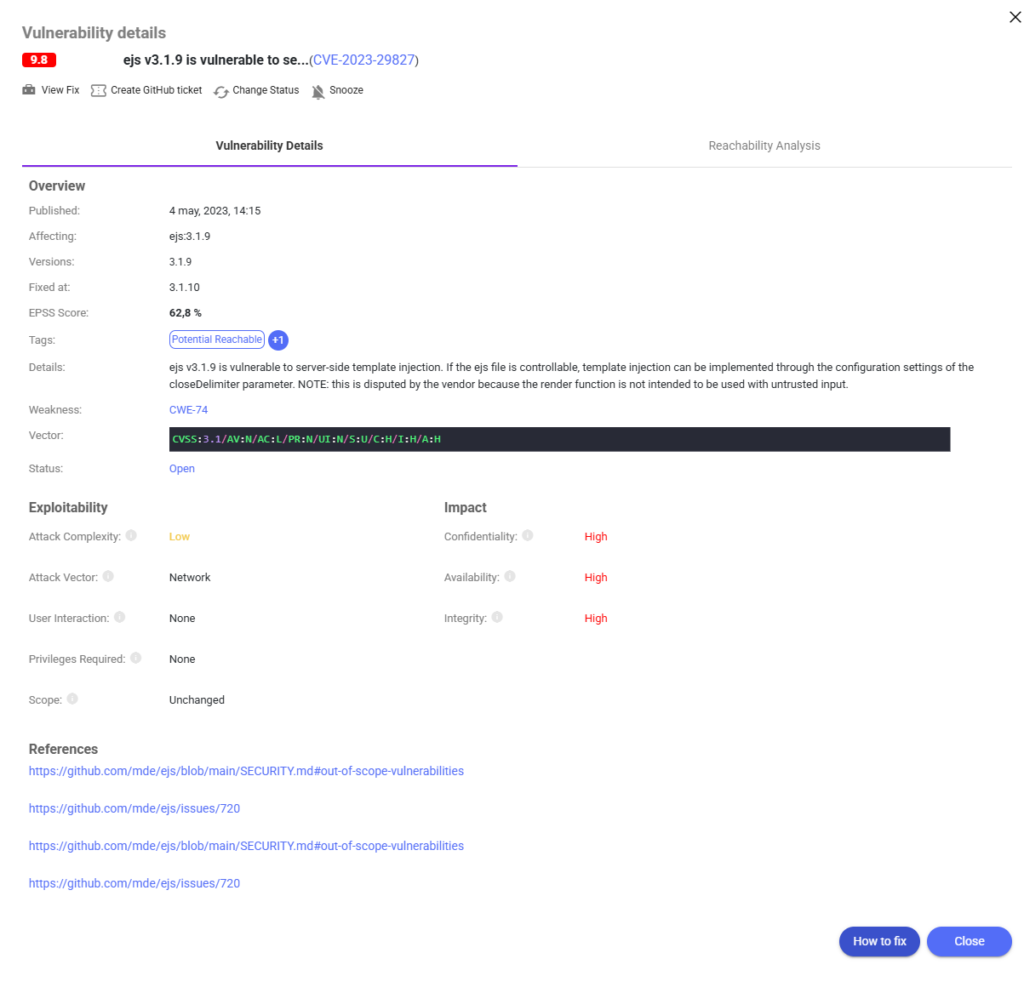
עבור כל פגיעות, Xygeni מציג:
חומרת CVSS כדי להבין את ההשפעה הפוטנציאלית.
ציון EPSS כדי להעריך את הסבירות לניצול.
ניתוח נגישות כדי לאשר אם הקוד הפגיע אכן פועל.
נתונים קונטקסטואליים כמו רגישות לנכסים ורלוונטיות עסקית.
בוא ניקח CVE-2023-29827 כדוגמה. זוהי בעיה של הזרקת תבנית בצד השרת המשפיעה על ejs v3.1.9על הנייר, יש לזה ציון CVSS של 9.8, דבר המצביע על חומרה קריטית. אבל עם ציון EPSS של 62.8%, יש גם סבירות גבוהה שהוא יהיה מנוצל בקרוב.
Xygeni מציג את כל הנתונים הללו במקום אחד - חומרה, ניצול, נגישות, חולשה של CWE וסטטוס גרסה - כך שצוותים יוכלו לראות באופן מיידי מדוע זה חשוב ומה לעשות הלאה.
במקום להגיב לכל פגיעות ב-CVSS 9.8הפלטפורמה של Xygeni מראה האם:
זה נגיש בבסיס הקוד שלך
יש לו יכולת ניצול גבוהה בטבע
זה משפיע על נכסים עסקיים קריטיים
נראות שכבתית זו מסייעת להפחית עייפות ערנות, למזער בזבוז מאמץ ומכוון את הטיפול בסיכונים החשובים באמת.
כאשר ניקוד EPSS משולב עם חומרת CVSS והקשר זמן ריצה, קביעת סדרי עדיפויות הופכת לפרואקטיבית - לא תגובתיתXygeni הופך רעש לתובנות, ומנחה את תהליכי האבטחה.cisיונים עם הבהירות שצוותי DevSecOps צריכים לפעול במהירות ולהישאר בטוחים.

