






אבטחת יישומים מעולם לא הייתה חשובה יותר, והיא מעולם לא כיסתה שטח כה גדול. איומי סייבר הופכים חכמים ותכופים יותר, וחלק הולך וגדל מהם מכוון כעת לשכבה שכלי AppSec מסורתיים לא נבנו כדי לראות: קוד שנוצר על ידי בינה מלאכותית, עוזרי קידוד של בינה מלאכותית והתלות שהם מציגים. ארגונים חייבים להגן על היישומים שלהם כדי לשמור על בטיחות נתונים רגישים, לשמור על אמון הלקוחות ולהבטיח שהעסק יתנהל בצורה חלקה. בעזרת כלי אבטחת היישומים הנכונים, צוותים יכולים לזהות, לתקן ולנהל סיכונים בכל שלב של הפיתוח והפריסה, בין אם הסיכון נכתב על ידי אדם או הוצע על ידי בינה מלאכותית. בנוסף, כלי בדיקת אבטחת יישומים מאפשרים לזהות פגיעויות מוקדם, למנוע פרצות ולשמור על אבטחה קיימת לאורך כל מחזור חיי פיתוח התוכנה.
מהי אבטחת יישומים?
אבטחת יישומים (AppSec) היא הנוהג של הגנה על יישומים משלב התכנון ועד לפריסה, תוך הבטחת בטיחותם מפני פגיעויות אבטחה שתוקפים יכולים לנצל. זה מכסה את כל תהליכי פיתוח, החל מכתיבת שורת הקוד הראשונה ועד להרצת יישומים בסביבת ייצור.
בליבתה, אבטחת יישומים מתמקדת במניעת סיכונים כגון פרצות נתונים, גישה בלתי מורשית והפרעות בשירות. זה כולל אבטחת יישומי אינטרנט, אבטחה ניידת ואבטחה מקורית לענן.
מודרני כלי אבטחת יישומים לאחד כמה תכונות עיקריות, כמו ניתוח קוד לזיהוי דפוסים לא מאובטחים, סריקת תלויות כדי לאתר פגמים בספריות של צד שלישי, וניטור זמן ריצה כדי לחסום התנהגות חשודה. כלים אלה מאפשרים לצוותי פיתוח ואבטחה לעבוד יחד, להפחית סיכונים תוך שמירה על אספקת תוכנה מהירה ואמינה.
איומי אבטחה נפוצים ביישומים
יישומים מתמודדים עם מגוון רחב של פגיעויות אבטחה שתוקפים יכולים לנצל. חלק מהסיכונים הנפוצים ביותר מופיעים לא רק בקוד אלא גם בתצורות ובתלות חיצונית. על פי OWASP 10 הראשונים, אלה הם בין האיומים הקריטיים ביותר ב אבטחת יישומי אינטרנט:
- SQL Injection תוקפים מזריקים שאילתות זדוניות לשדות קלט כדי לגשת למסדי נתונים או לשנות אותם.
- סקריפטים חוצה אתרים (XSS) טיפול לא מאובטח בקלט משתמש מאפשר לתוקפים להריץ סקריפטים בדפדפן של המשתמש.
- אימות שבור ניהול סשנים לקוי או טיפול לקוי בסיסמאות מאפשרים גישה בלתי מורשית.
- דליפות סודות מפתחות API, טוקנים או אישורים שנחשפים בקוד או במאגרים יכולים לתת גישה ישירה למערכת.
- תצורות שגויות הגדרות שגויות בענן או בשרת חשופות לניצול לרעה של יישומים.
- תלות לא בטוחה ספריות קוד פתוח פגיעות פוגעות ביישומים לאורך שרשרת האספקה.
- סיכון שנוצר על ידי בינה מלאכותית ומוצע על ידי בינה מלאכותית עוזרי קידוד מבוססי בינה מלאכותית יכולים להזות שמות חבילות שתוקפים רושמים לאחר מכן כתוכנה זדונית (slopsquatting), או להכניס דפוסים פגיעים בקוד שנוצר על ידי בינה מלאכותית שעוברים סקירה מהירה.
איומים אלה משפיעים על כל שלבי תהליכי פיתוח, החל מכתיבת קוד ועד פריסת אפליקציות ענן. לכן, הגנה מפניהן דורשת הן שיטות קידוד מאובטחות והן שימוש ביישומים ייעודיים כלי אבטחת יישומים.
מהם כלי אבטחת יישומים?
כלי אבטחת יישומים הם פתרונות המגנים על יישומים לאורך כל מחזור חיי פיתוח התוכנה. מטרתם היא לזהות פגיעויות, לאכוף תצורות מאובטחות ולנטר פעילות חשודה. בניגוד לתוכנות אבטחה למטרות כלליות, כלים אלה נועדו במיוחד להגן על קוד יישומים, תצורות ותלויות של צד שלישי.
הם עובדים יד ביד עם מסגרות אבטחה כגון OWASP ו NIST, תוך הקפדה על בנייה ופריסת יישומים בהתאם לשיטות העבודה המומלצות בתעשייה. על ידי שילוב ישיר בזרימות עבודה של מפתחים ו CI/CD pipelineכלי אבטחת יישומים עוזרים לצוותים לזהות סיכונים מוקדם ולשמור על הגנה רציפה משלב הפיתוח ועד הייצור.
תכונות עיקריות של כלי אבטחת יישומים
מודרני כלי אבטחת יישומים שתף סט של תכונות עיקריות שהופכים אותם ליעילים בהגנה על יישומים לאורך כל מחזור חיי הפיתוח. תכונות אלו מבטיחות שצוותים יוכלו לטפל פגיעויות אבטחה במהירות מבלי להאט את המשלוח:
- ניתוח קוד סורק קוד מקור וקבצים בינאריים כדי לזהות דפוסי קידוד לא מאובטחים בשלב מוקדם של תהליך הפיתוח.
- זיהוי פגיעות מזהה פגמים בקוד מותאם אישית, תלויות קוד פתוח ותצורות לפני שתוקפים יכולים לנצל אותם.
- ניהול סודות מונע חשיפה מקרית של אישורים, מפתחות API וטוקנים במאגרים או pipelines.
- ניטור זמן ריצה ← עוקב אחר יישומים בזמן שהם פועלים כדי לחסום פעולות חשודות כגון ניסיונות גישה לא מורשים.
- CI/CD אינטגרציה מטמיע בדיקות אבטחה ישירות בתוך תהליכי פיתוח, תוך הבטחת איתור נקודות תורפה לפני הגעה לשלב הייצור.
- תמיכה בציות → מתיישר עם מסגרות כגון OWASP Top 10, NIST SSDF, ו CIS מדדי ביצועים, המסייעים לצוותים לעמוד בדרישות רגולטוריות ותעשייתיות.
- מיון מונע על ידי בינה מלאכותית יישום ניתוח מבוסס בינה מלאכותית על ממצאי אבטחה, ויצירת פסק דין, דחיפות ומורכבות תיקון לכל בעיה, כך שהצוותים מתמקדים בסיכון שניתן לנצל אותו באמת במקום לבדוק ידנית כל התראה.
ביחד, אלה תכונות עיקריות להפוך את כלי אבטחת היישומים לחיוניים עבור אבטחת יישומי אינטרנט, אבטחה ניידת וסביבות ענן מקוריות. הן מאפשרות לצוותי פיתוח ואבטחה לשתף פעולה ביעילות, תוך איזון בין אספקה מהירה לבין הגנה חזקה.
שיטות עבודה מומלצות לאבטחת יישומים
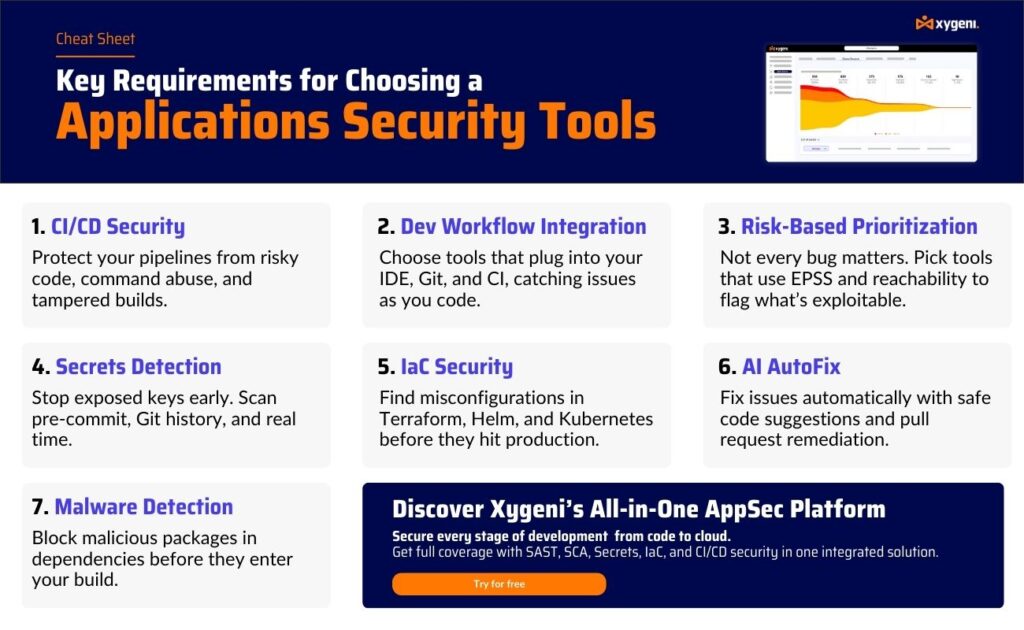
חשוב להכיר את הסיכונים והכלים, אך אבטחה חזקה תלויה גם במעקב עקבי שיטות עבודה מומלצות לאורך כל תהליכי פיתוח. שיטות אלו מפחיתות את החשיפה ל פגיעויות אבטחה ולחזק את שניהם אבטחת יישומי אינטרנט וסביבות ענן מקוריות.
- הסט את שמאל הביטחון → יש לבצע בדיקות ו ניתוח קוד מוקדם במחזור הפיתוח כדי לזהות בעיות לפני שהן הופכות ליקרות.
- קידוד מאובטח Standards הכשרת מפתחים לפעול לפי דפוסים בטוחים ולהימנע ממלכודות נפוצות כגון הזרקת SQL או טיפול לא נכון בקלט.
- סריקות תלות רגילות ניטור רציף של ספריות קוד פתוח באמצעות ניתוח הרכב תוכנה (SCA) כדי למנוע התקפות שרשרת האספקה.
- הגנה על סודות ← השתמש כלי גילוי סודות וכספות מרכזיות כדי למנוע חשיפת אישורים במאגרים או CI/CD pipelines.
- CI/CD Guardrails אוטומציה של צ'קים pipelineכדי לחסום גרסאות בניה מסוכנות, לאכוף תצורות חתומות ולעצור פריסות עם פגיעויות קריטיות.
- בקרה מתמשכת שלב הגנה בזמן ריצה עם זיהוי אנומליות כדי לזהות פעילות חשודה לאחר שהיישומים נכנסים לייצור.
- יישור תאימות → עקוב אחר מסגרות כמו OWASP Top 10, NIST SSDF, ו CIS מדדי ייחוס כדי לעמוד בדרישות התעשייה והרגולציה.
- נראות נכסי בינה מלאכותית ערוך מלאי של מודלי הבינה המלאכותית, הסוכנים וחיבורי ה-MCP הפועלים ברחבי הרשת שלך SDLC, ולהחיל את אותה סקירה על קוד שנוצר על ידי בינה מלאכותית ותלויות שהוכנסו על ידי בינה מלאכותית כמו על קוד שנכתב על ידי בני אדם.
על ידי שילוב אלה שיטות עבודה מומלצות עם השילוב הנכון של כלי אבטחת יישומיםארגונים יכולים למנוע פרצות, להגן על נתונים רגישים ולשמור על פיתוח מהיר מבלי להתפשר על אבטחה.
סוגים עיקריים של כלי אבטחת יישומים
הגנה עצמית של יישומי ריצה (RASP)
כלי RASP מוטמעים ביישומים ומנטרים אותם במהלך השימוש. הם מנתחים קלט, פלט והתנהגות בזמן ריצה כדי לזהות פעילות זדונית.
- איך זה עובדRASP מיירט בקשות ובודק נתיבי ביצוע. אם הוא מזהה גישה לא מורשית לנתונים או התנהגות חריגה, הוא חוסם את הפעולה באופן מיידי.
- הטבותמספק הגנה בזמן אמת מפני פגיעויות של יום אפס, איומי פנים והתקפות הזרקה. בנוסף, הוא מסייע לעמוד במסגרות תאימות כגון דורה.
- מגבלותRASP מגן על יישומים פועלים אך אינו מונע כתיבת קוד לא מאובטח מלכתחילה.
גילוי וניהול סודות
כלי גילוי סודות סורקים מאגרי מידע, pipelines, ולבנות ארטיפקטים עבור אישורים חשופים כגון מפתחות API, סיסמאות מסד נתונים או אסימונים.
- איך זה עובדהם מסמנים סודות מקודדים בקפידה או דליפות מקריות בהיסטוריית הגיט ומודיעים למפתחים להסיר אותם או לסובב אותם.
- הטבותהפחתת הסיכון לגניבת אישורים, מניעת גישה בלתי מורשית ותמיכת תאימות לתקנות CIS אמות מידה.
- מגבלותמתמקד רק בחשיפת נתונים רגישים ואינו יכול לטפל בפגמים רחבים יותר בקוד או בתלות.
ניהול עמדות אבטחה בענן (CSPM)
כלי CSPM מתמקדים באבטחת יישומים מבוססי ענן על ידי זיהוי תצורות שגויות ואכיפת מדיניות.
- איך זה עובדהם סורקים תשתית ומשאבי ענן, בודקים הרשאות, הגדרות אחסון וכללי רשת.
- הטבותעוזר לצוותים להימנע מסיכונים נפוצים כגון דליים פתוחים של S3 או תפקידי IAM מתירניים מדי, תוך התאמה ל OWASP 10 הראשונים סיכוני ענן.
- מגבלותהם מאבטחים תצורות תשתית אך אינם יכולים לנתח קוד יישומים.
ניהול יציבת אבטחה של בינה מלאכותית (AI-SPM)
בינה מלאכותית-SPM כלים מתמקדים ספציפית בשכבת הבינה המלאכותית של יישומים מודרניים: המודלים, הסוכנים וחיבורי ה-MCP שכלי AppSec מסורתיים אינם מחזיקים במלאי.
- איך זה עובד: מגלה באופן רציף נכסי בינה מלאכותית ברחבי העולם SDLC ומקשר אותם לסיכון שהם מציגים, החל מקוד שנוצר על ידי בינה מלאכותית ועד לתלות המוצעות על ידי בינה מלאכותית.
- יתרונות: סוגר את הנקודה המתה המדויקת שמנוצלת על ידי התקפות שרשרת אספקה ספציפיות לבינה מלאכותית, כגון "סלופסקוטינג", ומעניק לצוותים מלאי חי (AI-BOM) של מה שהבינה המלאכותית מפעילה בפועל.
- מגבלות: AI-SPM מאבטח את שכבת הבינה המלאכותית באופן ספציפי ועובד בצורה הטובה ביותר לצד פתרונות מסורתיים SAST, DAST, ו SCA במקום להחליף אותם.
מהם כלי בדיקת אבטחת יישומים?
כלי בדיקת אבטחת יישומים (ASTTs) להעריך יישומים לאיתור פגיעויות במהלך הפיתוח והבדיקה. בניגוד לכלי הגנה מתמשכים, הם מתמקדים באיתור בעיות לפני הפריסה, ובכך מפחיתים את הסיכוי לסיכון בסביבות ייצור.
סוגים עיקריים של כלי בדיקת אבטחת יישומים
בדיקות אבטחה סטטיות של יישומים (SAST)
SAST כלים מנתחים קוד מקור, קוד בייט או קבצים בינאריים מבלי להריץ אותם.
- איך זה עובדסורק קוד לאיתור דפוסים לא מאובטחים, כגון הזרקת SQL או אישורים מקודדים, בזמן שמפתחים עדיין עובדים על קוד.
- הטבותמזהה פגיעויות מוקדם, מפחית עלויות תיקון ותומך OWASP שיטות קידוד מאובטחות.
- מגבלותעלול לייצר תוצאות חיוביות שגויות ולא יכול לזהות פגיעויות בזמן ריצה.
לפרטים נוספים, עיינו בהשוואה שלנו SAST vs SCA.
בדיקת אבטחת יישומים דינמית (DAST)
Dast כלים מדמים התקפות בעולם האמיתי על אפליקציה פעילה, מבלי להזדקק לגישה לקוד המקור.
- איך זה עובד: מקיים אינטראקציה עם האפליקציה חיצונית, בודק נקודות קצה ומנתח תגובות.
- הטבות: מזהה פגמים בזמן ריצה כגון תצורות שגויות, בעיות אימות או סיכוני הזרקה. מומלץ על ידי NIST כחלק מתהליך אבטחה מעמיק.
- מגבלותלא ממפה ממצאים ישירות לשורות קוד, דבר שעלול להאט את התיקון.
לפרטים נוספים, עיינו בהשוואה שלנו SAST לעומת DAST.
ניתוח הרכב תוכנה (SCA)
SCA כלים מטפלים בסיכונים ברכיבי קוד פתוח, המפעילים את רוב היישומים כיום.
- איך זה עובדסורק תלויות ומניפסטים (למשל,
package.json,requirements.txt) כדי לזהות פגיעויות ידועות ובעיות רישיון. - הטבותמגן מפני איומי שרשרת האספקה, מבטיח עמידה ברישיון ותומך במסגרות כגון NIST SSDF.
- מגבלותמתמקד רק בספריות של צד שלישי ואינו מנתח קוד יישומים מותאם אישית.
בדיקת אבטחת יישומים אינטראקטיבית (IAST)
כלי IAST משלבים את נקודות החוזק של SAST ו-DAST במהלך זמן ריצה בסביבת בדיקה.
- איך זה עובד: מכשיר את האפליקציה, עוקב אחר אופן זרימת הנתונים ומאמת פגיעויות בהקשר.
- הטבותמציע תוצאות מדויקות יותר, פחות תוצאות חיוביות שגויות ומשוב מהיר יותר למפתחים.
- מגבלותדורש סביבת בדיקה ויכול ליצור תקורה בזמן ריצה במהלך הבדיקה.
השוואה בין כלי אבטחת יישומים וכלי בדיקה
| כלי | מטרה | יתרונות עיקריים | מגבלות |
|---|---|---|---|
| מָשׁוֹף | ניטור יישומים בזמן אמת במהלך הביצוע. | חוסם התקפות אפס-יום ופעולות חשודות, מוסיף הגנה בזמן ריצה. | מגן רק בזמן ריצה, לא מונע פגמי קידוד מוקדם יותר. |
| גילוי סודות | מוצא נתונים רגישים כמו מפתחות API וסיסמאות בבסיסי קוד. | מונע דליפות אישורים, מבטיח עמידה בדרישות CIS אמות מידה. | מתמקד בסודות בלבד, לא מתקן פגיעויות קוד רחבות יותר. |
| CSPM | סורק ומנהל תצורות ענן. | מזהה שגיאות תצורה, אוכף את 10 העקרונות המובילים של OWASP standards. | מוגבל למשאבי ענן, אינו מכסה את לוגיקת היישומים. |
| SAST | מנתח קוד מקור או קבצים בינאריים מבלי להריץ אותם. | מזהה בעיות בשלב מוקדם של הפיתוח, תומך בשיטות קידוד מאובטחות. | עלול לייצר תוצאות חיוביות שגויות, אין נראות לבעיות בזמן ריצה. |
| Dast | מדמה התקפות על יישומים פועלים. | מוצא פגיעויות בזמן ריצה, עובד ללא קוד מקור. | לא ממפה ישירות לשורות קוד, פחות שימושי לתיקון במקור. |
| SCA | סורק תלויות בקוד פתוח לאיתור פגיעויות וסיכונים. | מגן על שרשרת האספקה, מבטיח ניהול רישיונות ותאימות. | מוגבל לרכיבים של צד שלישי, לא לקוד אפליקציה מותאם אישית. |
| IAST | משלב בדיקות סטטיות ודינמיות בסביבות בדיקה. | מאמת פגיעויות בהקשר, מפחית תוצאות חיוביות שגויות. | דורש הגדרת בדיקת זמן ריצה, עשוי להשפיע על הביצועים במהלך הבדיקה. |
| בינה מלאכותית-SPM | מגלה ומאבטח מודלים של בינה מלאכותית, סוכנים וחיבורי MCP. | סוגר נקודות מתות ספציפיות לבינה מלאכותית (התעסקות בשפשופים, תלות הזייתית), מייצר AI-BOM. | מתמקד בשכבת הבינה המלאכותית; עובד בצורה הטובה ביותר בשילוב עם SAST/DAST/SCA. |
שילוב של הכל: בחירת כלי אבטחת היישומים הנכונים
כל אחד כלי אבטחת יישומים ו כלי בדיקת אבטחת יישומים המפורט לעיל ממלא תפקיד ספציפי. לדוגמה, SAST עוזר למפתחים למצוא פגמי קידוד מוקדם, בעוד ש-DAST מדמה התקפות על יישומים פועלים. SCA מתמקד בסיכוני קוד פתוח, ו-RASP מספק הגנה בזמן אמת בייצור. זיהוי סודות מגן על אישורים, ו-CSPM מאבטח סביבות ענן.
עם זאת, אלה כלי בדיקת אבטחת יישומים וכלי הגנה בזמן ריצה מגיעים גם עם מגבלות. חלקם מייצרים יותר מדי חיוביים שגויות, אחרים מתמקדים רק בזמן ריצה, ורבים פועלים במגורות ללא שילוב במערכות מודרניות. תהליכי פיתוחפיצול זה מקשה על צוותים לשמור על נראות, לתעדף בעיות ולעמוד בקצב מחזורי שחרור מהירים.
לכן, בניית עמדת אבטחה חזקה דורשת שילוב של פתרונות מרובים לאסטרטגיה מגובשת. ארגונים המשלבים כלי בדיקת אבטחת יישומים עם הגנה בזמן ריצה, ניהול סודות ואבטחת ענן, השג הגנה מלאה יותר מפני פגיעויות אבטחה לאורך מחזור חיי פיתוח התוכנה.
במקביל, ניהול טלאים של כלים מגביר את המורכבות והעלות. זו הסיבה שצוותים רבים נעים לכיוון פלטפורמות הכל באחד שמאחדים את היכולות הללו, מספקים דיווח עקבי, ומשתלבים ישירות ב CI/CD pipelines.
למה לבחור ב-Xygeni עבור צרכי אבטחת היישומים שלך?
Xygeni חורגת מפתרונות נקודתיים על ידי הצעת פלטפורמת אבטחת יישומים הכל-באחד שמאחד את כל הכלים שצוותים צריכים כדי לאבטח את היישומים שלהם משלב הפיתוח ועד הייצור. במקום לנהל פתרונות מקוטעים, Xygeni מאגדת אותם במקום אחד:
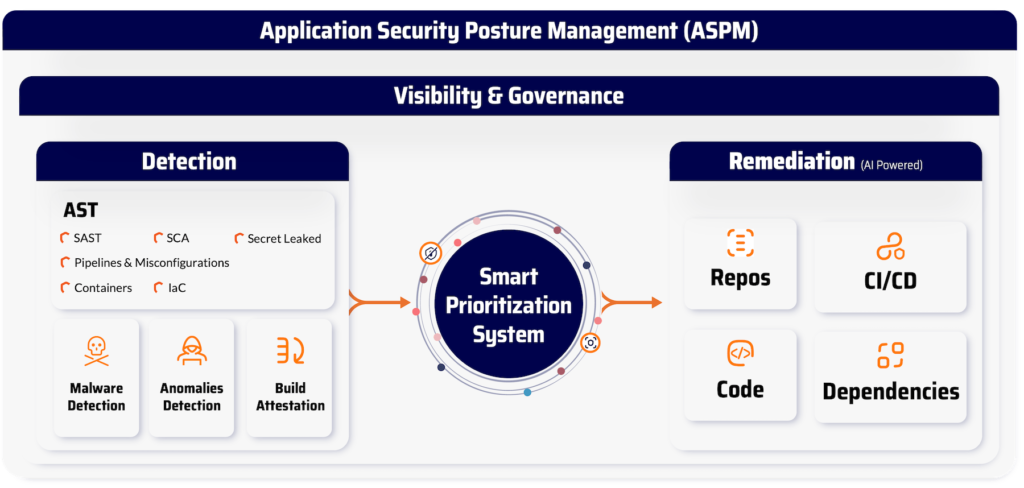
- סריקות סטטיות ודינמיות → יליד SAST, DAST ו-IAST סריקה מובנית בזרימות עבודה של פיתוח.
- הגנה על שרשרת האספקה של תוכנה → רציף SCA עבור תלויות בקוד פתוח, עם תובנות ניצול וניתוח נגישות.
- סודות אבטחה → זיהוי וניהול מתקדמים של אישורים במאגרים שונים pipelines.
- הגנת זמן ריצה → מָשׁוֹף וזיהוי אנומליות כדי לעצור התנהגות חשודה בזמן אמת.
- אבטחת ענן → CSPM כדי לזהות שגיאות בתצורה ולאבטח סביבות ענן מקוריות.
- אבטחת AI → מלאי בינה מלאכותית ומיון בינה מלאכותית ממפים כל מודל בינה מלאכותית, סוכן וחיבור MCP ברחבי SDLC, ולהחיל ניקוד שיפוט, דחיפות ומורכבות המונע על ידי בינה מלאכותית על הממצאים, כך שקוד שנוצר על ידי בינה מלאכותית יקבל את אותה בדיקה כמו כל דבר אחר ב- pipeline.
מה שמייחד את Xygeni הוא לא רק הכיסוי, אלא גם איך זה עובד:
- סריקה מקורית מובנה ישירות בזרימות עבודה של מפתחים ו CI/CD pipelines, אין צורך באינטגרציות טלאים.
- משפך קביעת סדרי עדיפויות ממקד צוותים בסיכונים החשובים באמת על ידי סינון פגיעויות המבוססות על נגישות וניצול.
- Guardrails אכיפה אוטומטית של מדיניות אבטחה, שבירת מערכות בניה מסוכנות לפני שהן מגיעות לייצור.
- Unified Dashboard מספק מקור אמת יחיד עבור פגיעויות, תצורות שגויות ואיומים לאורך מחזור חיי פיתוח התוכנה.
עם Xygeni, צוותי פיתוח ואבטחה מקבלים את הכוח ל... לזהות, לתעדף ולתקן במהירות פגיעויות אבטחה תוך שמירה על פרודוקטיביות גבוהה. זה לא רק אוסף כלים, אלא פלטפורמה שנועדה להגן על יישומים מודרניים מקצה לקצה.
שאלות נפוצות (FAQ)
מהם כלי בדיקת אבטחת יישומים?
כלי בדיקת אבטחת יישומים (ASTTs) הם פתרונות תוכנה המנתחים יישומים כדי לזהות פגיעויות אבטחה לפני הפריסה. הם כוללים SAST, DAST, SCA, ו-IAST, כל אחד מהם מתמקד בשלבי פיתוח שונים. מטרתם היא לעזור למפתחים ולצוותי אבטחה למצוא ולתקן נקודות תורפה בשלב מוקדם של מחזור החיים.
איזה כלי מומלץ לבדיקת אבטחת יישומים?
הכלי הנכון תלוי בסביבה ובצרכים שלך. SAST מומלץ ללכידת קוד לא מאובטח במהלך הפיתוח, בעוד ש-DAST אידיאלי לבדיקות בזמן ריצה. ארגונים רבים משלבים את שניהם עם SCA לאבטחת שרשרת האספקה כדי להשיג כיסוי מלא.
האם הערכת אפליקציית אינטרנט היא כלי אבטחה?
הערכת אפליקציית אינטרנט אינה כלי בפני עצמו, אלא תהליך המשתמש בכלי בדיקת אבטחת אפליקציות כדי להעריך סיכונים. זה בדרך כלל כרוך בהפעלת SAST, DAST וסקירות ידניות כדי לחשוף פגיעויות ביישומי אינטרנט. המטרה היא לחזק את אבטחת יישומי האינטרנט על ידי מציאת פגמים לפני שהתוקפים עושים זאת.
מהו כלי בדיקת אבטחת היישומים הדינמי הטוב ביותר לענן?
כלי ה-DAST הטוב ביותר עבור סביבות ענן מקוריות הוא כזה שמשתלב בצורה חלקה עם CI/CD pipelineומתרחב עם פריסות ממוכנות. פתרונות DAST מודרניים יכולים לסרוק ממשקי API, מיקרו-שירותים ויישומים ללא שרת בזמן אמת. המפתח הוא בחירת כלי המספק תובנות מעשיות מבלי להאט תהליכי פיתוח בענן.
לאיזה כלי מומלץ enterprise בדיקות אבטחת אפליקציות?
Enterpriseבדרך כלל מאמצים שילוב של כלי בדיקת אבטחת יישומים (SAST, DAST, SCA, ו-IAST) כדי לכסות שלבים שונים של מחזור החיים. הגישה המומלצת היא לבחור פתרונות שמשתלבים ב CI/CD pipelines, לספק תוצאות מדויקות עם מספר נמוך של תוצאות חיוביות שגויות, ולהרחיב על פני יישומים מרובים.
האם אבטחת אפליקציות מכסה קוד שנוצר על ידי בינה מלאכותית וכלי קידוד של בינה מלאכותית?
יותר ויותר, כן. כלי AI-SPM מגלים ומאבטחים את מודלי ה-AI, הסוכנים וחיבורי ה-MCP הפועלים כעת ברחבי SDLC, בעוד ש-AI Triage מיישם ניתוח מונחה בינה מלאכותית על ממצאים כך שגם קוד שנוצר על ידי בינה מלאכותית וגם קוד יישומים מסורתי יוערכו באותה קפדנות.

