






1. מבוא לתוכנות זדוניות בקוד פתוח
מהי תוכנה זדונית בקוד פתוח?
תוכנות זדוניות בקוד פתוח הוא קוד זדוני המסתתר בתוך חבילות תוכנה בקוד פתוח (OSS), שנועד לחדור ליישומים ולתשתיות שלך. הוא מתפשט במהירות מכיוון ש-OSS מסתמך על שיתוף פעולה ואמון מונעי קהילה. אותו אמון יכול להיות מנוצל לרעה - במיוחד כאשר בקרות האבטחה חלשות. זו הסיבה הגנה מפני תוכנות זדוניות בקוד פתוח זה כבר לא אופציונלי - זה חיוני. אמין סורק תוכנות זדוניות בקוד פתוח מסייע בזיהוי איומים נסתרים מוקדם, תוך שמירה על CI/CD pipelines, IaC תבניות ומערכות ייצור בטוחות.
נתונים עדכניים מגבים זאת. בשנת 2024, חוקרים ב-Sonatype מצאו מעל 778,000 חבילות OSS זדוניות, עלייה מסיבית של 156% לעומת השנה הקודמת. בינתיים, ה- גובלין צופה כוכבים הקמפיין השתמש באלפי חשבונות GitHub מזויפים כדי לגרום לתוכנות זדוניות להיראות כמו פרויקטים לגיטימיים של קוד פתוח. ובאחד המקרים המדאיגים ביותר, ה- XZ Utils דלת אחורית הראה כיצד אפילו כלי לינוקס פופולריים יכולים להיות נשק כדי להעניק לתוקפים גישה מרחוק.
מעבר לסיכוני שרשרת האספקה, תוקפים מכוונים כעת לבנייה pipelineותצורות תשתית. הם מטמיעים פקודות זדוניות ב CI/CD ו IaC, מחכים לחטוף את המערכות שלך ברגע שתפרוס.
זו הסיבה שצוותי AppSec מודרניים חייבים לזוז שמאלה, להפוך את זיהוי האיומים לאוטומטי ולנטר הכל באופן רציף. הדרך היחידה להישאר צעד אחד קדימה היא עם הגנה מקיפה המכסה את כל המערכת האקולוגית של קוד פתוח.
קראו עוד על הבעיה בפוסט המפורט שלנו בבלוג בנושא קוד פתוח חבילות זדוניות.
החשיבות והצמיחה של OSS והגנה מפני תוכנות זדוניות בקוד פתוח
תוכנה בקוד פתוח הפכה לאבן הפינה של פיתוח תוכנה מודרני, ושינתה את האופן שבו טכנולוגיות מתכננות ופועלות בכל תעשייה שניתן להעלות על הדעת. כתוצאה מכך, צמיחה ואימוץ אקספוננציאליות אלו יוצרים באופן טבעי מקום לאמצעי אבטחה מוצקים כנגד איומים חדשים. לשם כך, הבה נבחן כמה היבטים מרכזיים של חשיבותה וצמיחתה:
אימוץ מוגבר:
- יותר משלושה רבעים מהארגונים הגבירו את השימוש שלהם בתוכנה בקוד פתוח בשנה האחרונה.
- הפופולריות של כלי DevOps, טכנולוגיות נתונים וכלי AI/ML גדלה תרם לצמיחה זו.
טכנולוגיות מגוונות:
- אימוץ OSS כבר לא מתמקד בטכנולוגיות ספציפיות כמו שפות תכנות או מערכות הפעלה לינוקס.
- ארגונים משתמשים כיום בבסיסי נתונים בקוד פתוח, טכנולוגיות נתונים, מערכות הפעלה, מאגרי Git, מסגרות AI/ML ו... CI/CD כלי עבודה.
דרישת כישורים:
- מיומנויות קוד פתוח מבוקשות מאוד.
- מחסור בכישרונות נותר מכשול לאימוץ רחב יותר של OSS.
אתגרים:
- בעוד שצמיחה ב-OSS חיובית, האתגרים עדיין נמשכים.
- הבעיות כוללות תצורה, התקנה, יכולת פעולה הדדית ועדכונים.
- גם ארגונים מתמודדים עם מגבלות במיומנויות פנימיות לבדיקות, אינטגרציה ותמיכה.
2. המשיכה של תוכנות זדוניות בקוד פתוח עבור פושעי סייבר
תוכנה בקוד פתוח (OSS) היא חרב פיפיות. בעוד שהיא מניעה חדשנות ושיתוף פעולה, אופייה הפתוח מושך גם פושעי סייבר (נסו ליישם סורק תוכנות זדוניות בקוד פתוח). הנה הסיבה לכך ש-OSS מושך אותם במיוחד:
קלות גישה והפצה
- נגישות פתוחהקוד המקור של OSS זמין לציבור, מה שמקל על פושעי סייבר לבדוק, לשנות ולשנות את השימוש בו למטרות זדוניות. בפרט, זה סיפק להם את ההזדמנות להוסיף תוכנות זדוניות לפרויקטים נפוצים ללא טרחה רבה.
- תפוצה רחבה: יתר על כןלאחר הזרקה לפרויקט OSS, קוד זדוני יכול לקבל תפוצה רחבה מאוד תוך זמן קצר מאוד בזכות הפופולריות של מאגרי חבילות כמו npm, PyPI ו-Maven Central. כתוצאה מכך, תפוצה רחבה זו מגבירה את ההשפעה הפוטנציאלית של התוכנה הזדונית.
ניצול אמון
- מערכת אקולוגית מבוססת אמוןמערכת ה-OSS פועלת על בסיס אמון גבוה. תורמים ומתחזקים עובדים לעתים קרובות בשיתוף פעולה, עם בדיקות אבטחה פחות מחמירות בהשוואה לתוכנה קניינית. עברייני אינטרנט ניצול אמון זה על ידי תרומת קוד זדוני או פגיעה בחשבונות של מתחזקים כדי להחדיר תוכנות זדוניות.
- התקפות שרשרת אספקה: בהקשר הזה, חלק גדול מהיישומים והשירותים במורד הזרם יהיו לכן להיות מושפעים מהתקפות נגד שרשרת האספקה, שכולן מסתמכות על רכיב OSS זה. לדוגמה, תקרית זרם האירועים השתמשה בטכניקה זו, שבה חבילת npm פופולרית נפגעה לצורך גניבת מטבעות קריפטוגרפיים.
מחסומי כניסה נמוכים
- אימות מינימלי: יתר על כן, מעט מאוד מאגרי חבילות מאמתים את התורמים שלהם. כתוצאה מכך, גורמי איום מעלים בקלות חבילות זדוניות, שכן מחסום הכניסה נמוך, ומשתמשים בדוא"ל חד פעמי ובאישורים מזויפים אחרים כדי לבצע התקפות נרחבות.
- כלי אוטומציה: באופן דומה, פושעי סייבר משתמשים בכלים אוטומטיים כדי ליצור מספר רב של חבילות זדוניות ולהפיץ אותן, מה שמפחית עוד יותר את המאמץ הנדרש לביצוע מתקפה., הם יכולים ליצור הרבה וריאציות של תוכנות זדוניות כדי להימנע מגילוי.
פוטנציאל השפעה גבוה
- שימוש נפוץ: בהינתן זאת, פרויקטים רבים של OSS משמשים כמרכיבים בסיסיים של מספר רב של יישומים ושירותים קריטיים.פשרה במערכת הפעלה OSS שאומצה באופן נרחב עלולה לגרום לאפקט אדוות או מדורג, שישפיע על ארגונים ומשתמשים רבים ברחבי העולם.
- זיהוי מושהה: בנוסף, קוד זדוני בתוך מערכת הפעלה OSS עלול להישאר בלתי מזוהה במשך זמן רב מאוד, במיוחד אם הוא מעורפל או מופעל בתנאים ספציפיים. כתוצאה מכך, עיכוב זה מאפשר לתוקפים זמן לנצל את הפגיעויות לפני זיהוי ותיקון.
3. סוגים נפוצים של תוכנות זדוניות בקוד פתוח
תוכנות זדוניות בקוד פתוח יכולות ללבוש צורות שונות, לכל אחת מאפיינים והשפעות ייחודיים. כפי שאתם רואים, הגנה מפני תוכנות זדוניות בקוד פתוח היא חובה. הנה סקירה כללית של הסוגים הנפוצים ביותר:
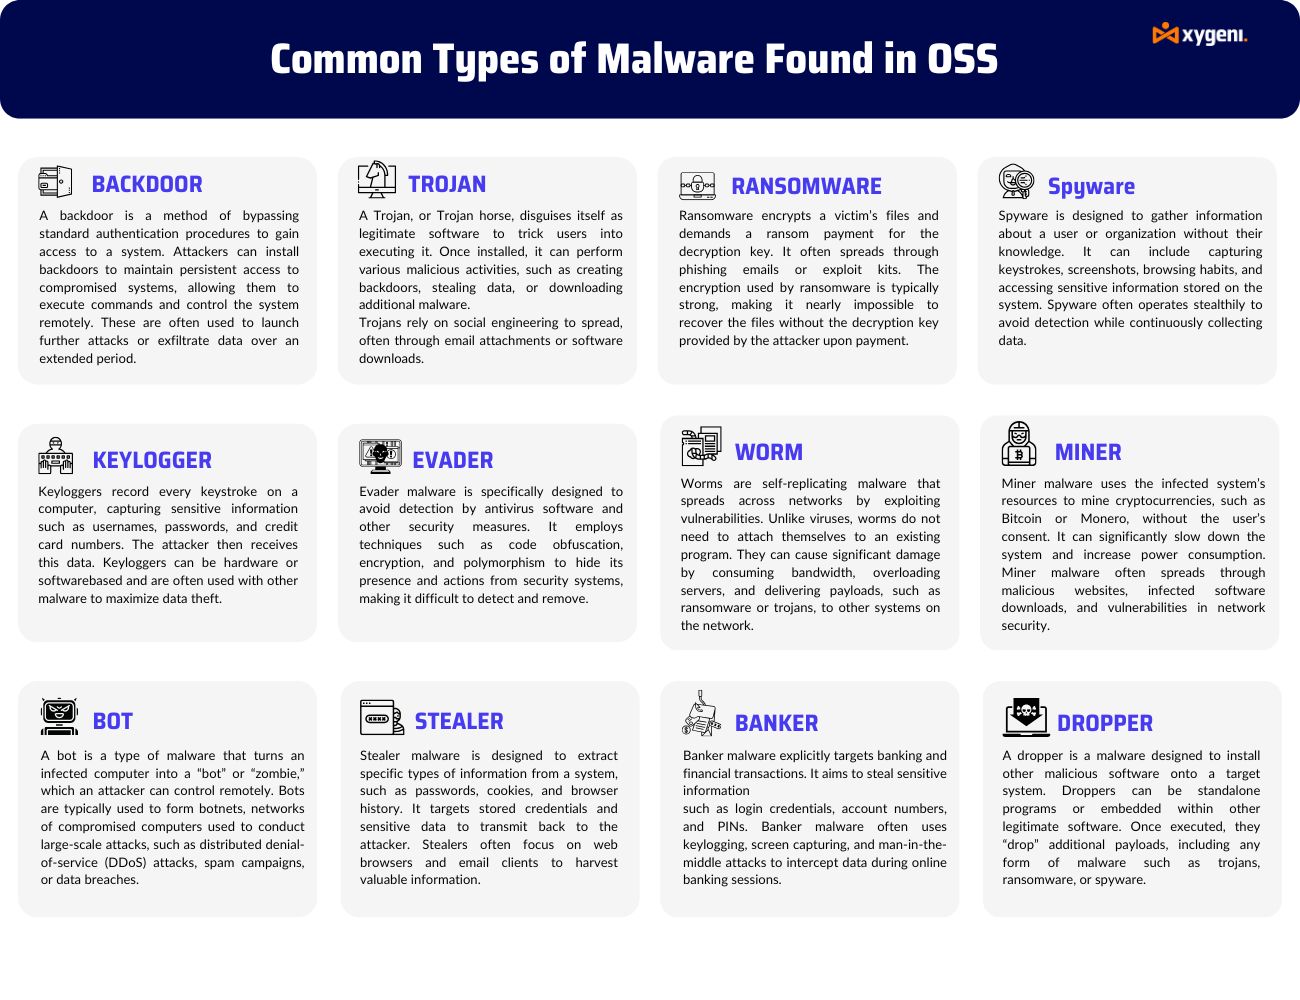
סקירה כללית של קטגוריות תוכנות זדוניות
דלת אחורית:
זוהי תוכנה זדונית המאפשרת גישה מרחוק למכשיר ללא גילוי ועוקפת אימות רגיל. תוקפים יכולים להשתלט מרחוק על המכשיר הנגוע באמצעות דלתות אחוריות.
טַפטֶפֶת:
תוכנות זדוניות מתקינות על המערכת. הן משמשות לעתים קרובות כמטען ראשוני או בשלב הראשון ופורסות תוכנות זדוניות מתוחכמות ומתקדמות יותר.
שְׁתַמְטָן:
תוכנה זדונית שפותחה כדי לעקוף את תוכנת האבטחה, דבר שיכול לכלול ערפול, פולימורפיזם והצפנה.
תוכנה זדונית גנרית:
קטגוריה רחבה שתכלול מספר צורות של תוכנות זדוניות כמו וירוסים, תולעים וטרויאנים.
דיוג:
טכניקות שונות להטעות משתמשים על מנת לקבל מהם מידע רגיש. לרוב, מיילים או אתרים כאלה הם הונאה.
תוכנות ריגול:
תוכנת הריגול יכולה לאסוף מידע על אדם או ארגון ללא ידיעתם ולשלוח אותו לישות אחרת.
בנק:
מגוון סוסים טרויאניים שנועדו במיוחד לגנוב נתוני בנקאות, כגון login אישורים ומספרי חשבון.
טרויאני:
סוג של תוכנה זדונית שמטעה את המשתמש הסופי לגבי כוונתה. לרוב, היא מחופשת לתוכנה מקורית.
Keylogger:
תוכנה שמנהלת רישום של הקשות מקלדת שבוצעו על ידי משתמש. משמשת בדרך כלל לגניבת סיסמאות ומידע רגיש אחר.
גנב:
התוכנה הזדונית נועדה לגנוב מידע רגיש, כגון סיסמאות, מידע אישי ונתונים הקשורים לפיננסים.
בוט you
יישום תוכנה שמבצע אוטומציה של משימות מסוימות באינטרנט. רוב הבוטנטים משתמשים בו למגוון התקפות, כולל DDoS.
Ransomware:
סוג של תוכנה זדונית שמצפינה את נתוני המשתמש ולאחר מכן דורשת כופר בתמורה למפתח הפענוח.
תוֹלַעַת:
סוג של תוכנה זדונית שמשכפלת את עצמה בדרכים שונות ברשת. בדרך כלל יש לה כוונות הרסניות. כורה: תוכנה זדונית שחוטפת משאבי מערכת כדי לכרות קריפטוגרפיה ללא הסכמת המשתמשים.
סוגים אלה של תוכנות זדוניות בקוד פתוח ממחישים את השיטות המגוונות ואת ההשפעות החמורות של פעילויות זדוניות בתוך OSS. למבט מעמיק על אירועי תוכנות זדוניות משמעותיים, עיינו במחקרי המקרה המפורטים שלנו בנושא איומים חדשים ברשת: תוכנות זדוניות בחבילות קוד פתוח.
4. סיכונים והשפעות של תוכנות זדוניות בקוד פתוח
סיכוני אבטחה לארגונים
תוכנות זדוניות בקוד פתוח מציבות אתגרי אבטחה משמעותיים עבור ארגונים, כולל:
- גישה לא מורשית וגניבת נתונים: באופן מיוחד, גורמים זדוניים מנצלים פגיעויות ברכיבים בקוד פתוח כדי לקבל גישה בלתי מורשית למערכות. ברגע שנכנסים פנימה, הם יכולים לגנוב מידע רגיש, לפגוע בחשבונות משתמשים ולשבש את הפעילות.
- פשרה במערכת: יתר על כן, תוכנות זדוניות בקוד פתוח עלולות להוביל לפגיעה במערכת, אשר מאפשר לתוקפים להשתלט על תשתית קריטית, שרתים או נקודות קצה. כתוצאה, דבר זה פוגע בשלמות הנתונים, בזמינותם ובסודיותם.
נזק כלכלי ותדמיתי
- השפעה פיננסית: אכן, ההשלכות הכספיות של תוכנות זדוניות בקוד פתוח הן עצומות. למשל, בשנת 2020 בלבד, העלות של פשעי הסייבר תרמו כמעט טריליון דולר לכלכלה העולמית, עלייה של 50% לעומת הנתון שנרשם בשנת 2018. יתר על כן, מדהים עוד יותר שתביעת ביטוח הסייבר הממוצעת זינקה לשיא של 359,000 דולר בשנת 2020 מ-145,000 דולר בשנת 2019.
- פגיעה במוניטין: יתר על כן, ארגונים שנפלו קורבן לתוכנות זדוניות של מערכת הפעלה (OSS) מתמודדים עם נזק תדמיתי. כתוצאה מכך, אובדן אמון הלקוחות והפרסום השלילי הנלווה אליו עלולים להשפיע באופן מתמשך על תדמיתם הציבורית.
ציות לתקנות
- דורה ו תקנות NIST2: גם מסגרת המחקר וההערכה של DevOps וגם הנחיית מערכות הרשת והמידע כוללות נוהלי אבטחה חזקים; אי ציות לכך יגרור עונשים משפטיים, בנוסף לנזק נוסף למוניטין.
לסיכום, ניהול open source security סיכונים עם סורק תוכנות זדוניות אמין בקוד פתוח הם קריטיים. לכן, ארגונים חייבים לתעדף אמצעי אבטחה. בנוסף, עליהם להישאר מעודכנים לגבי איומים מתפתחים. לשם כך, אימוץ שיטות עבודה מומלצות להגנה מפני תוכנות זדוניות בקוד פתוח מסייע בהגנה על שרשרת אספקת התוכנה. לדוגמה, אתם יכולים לקרוא את הבלוג שלנו בנושא הבנת הנוף של אבטחת תוכנה בקוד פתוח.
5. אסטרטגיות לגילוי והגנה מפני תוכנות זדוניות בקוד פתוח
שיטות עבודה מומלצות לזיהוי תוכנות זדוניות בקוד פתוח
תוכנה מודרנית זקוקה ליותר מסריקות פשוטות. היא זקוקה לנראות, זיהוי חכם ותגובה מהירה. קסיגני"S הגנה מפני תוכנות זדוניות בקוד פתוח מציעה את שלושתם. אנו מגנים על הקוד שלך, CI/CD זרימות עבודה, ו IaC קבצים עם גישת הגנה אוטומטית ומלאת-ממדים.
עצור פקודות זדוניות ב CI/CD ו IaC
תוקפים לעיתים קרובות מסתירים פקודות ב CI/CD pipelineים ו IaC סקריפטים. פקודות אלו - כמו curl or wget—קשה לאתר. סורק התוכנות הזדוניות בקוד פתוח של Xygeni מזהה וחוסם ביצועים לא מורשים לפני שנגרם נזק.
הוא גם עוקב אחר התנהגות חריגה כמו קפיצות הרשאות או פעילות פתאומית ברשת.
קבצי Terraform, Kubernetes ו-Helm נסרקים לאיתור סודות, תצורות שגויות ותוכנות זדוניות מוטמעות.
כך אנו מאבטחים את שרשרת האספקה של התוכנה שלכם, מהמקור ועד לייצור.
סריקה רציפה ובקרת סיכוני תלות
סורק התוכנות הזדוניות בקוד פתוח של Xygeni בודק חבילות באמצעות מקורות מהימנים כמו NVD והמלצות ספקים. סריקה בזמן אמת זו מזהה פגיעויות וקוד זדוני לפני השחרור.
כלי ניהול התלויות שלנו ממפים את כל ספריות הקוד הפתוח, כולל ספריות טרנזיטיביות.
אנחנו תופסים סיכונים כמו טיפוסקווטינג ובלבול תלות ולהציע תיקונים פשוטים.
ניתן להצמיד גרסאות, להשתמש בחבילות מהימנות או לחסום סקריפטים מסוכנים.
תכונות אלו תומכות בהגנה חזקה מפני תוכנות זדוניות בקוד פתוח בכל שלב של הפיתוח.
קביעת סדרי עדיפויות חכמים יותר עם ASPM
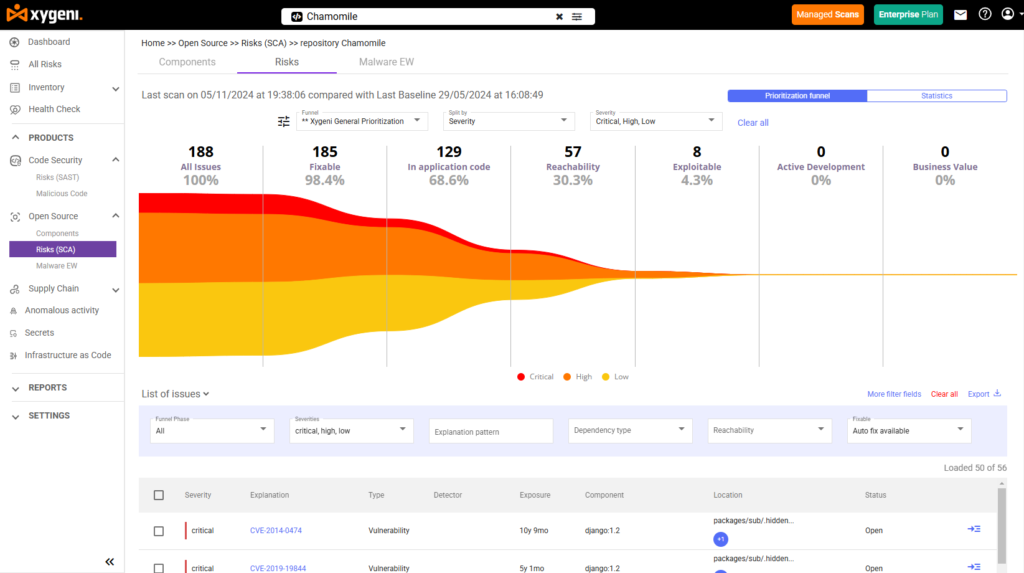
יותר מדי התראות עלולות להאט את הצוות שלך. Xygeni משתמשת ASPM להתמקד רק בסיכונים המסוכנים ביותר. אנו מגלים נכסים, עוקבים אחר תלויות ובודקים אם פגיעויות ניתנות לניצול.
את העתיד ניתוח נגישות מציג נתיבי תקיפה אמיתיים ואיומים בעלי עדיפות גבוהה. שיטה ממוקדת זו היא המפתח להגנה יעילה מפני תוכנות זדוניות בקוד פתוח.
זיהוי והתראות איומים בזמן אמת
סורק התוכנות הזדוניות בקוד פתוח של Xygeni מנטר רישומים ציבוריים כמו npm, PyPI ו-Maven 24/7.
הוא סורק התנהגות כדי לזהות תוכנות זדוניות לפני שהן מדביקות את pipeline.
- התראות מיידיותקבלו התראות בדוא"ל, באינטרנטhooks, או כלי צ'אט.
- הסגר אוטומטיחבילות חשודות מבודדות באופן מיידי.
- סקירת מומחיםהצוות שלנו בודק ומאשר איומים.
- גילוי נאותאנו משתפים איומים מאומתים כדי למנוע שימוש חוזר.
סורק התוכנות הזדוניות בקוד פתוח של Xygeni מעניק לך שליטה, מהירות ונראות - כך שתוכל לקודד בביטחון.
6. מגמות עתידיות בתוכנות זדוניות בקוד פתוח
איומים מתעוררים וניתוח ניבוי
ככל שתוכנות זדוניות בקוד פתוח ממשיכות להתפתח, שיטות ההתקפה שלה הופכות מתוחכמות יותר ויותר. כתוצאה מכך, ניתוח ניבוי, הממנף למידת מכונה ובינה מלאכותית, צופה איומים מתעוררים על ידי זיהוי דפוסים המעידים על תוכנות זדוניות פוטנציאליות. גישה פרואקטיבית זו משפרת את ההגנה מפני תוכנות זדוניות בקוד פתוח על ידי הכנת הגנות מפני התקפות עתידיות.
חידושים בטכנולוגיות גילוי ומניעה
כדי להישאר צעד אחד קדימה מול תוכנות זדוניות מתוחכמות, חיוני להתקדמות מתמשכת בטכנולוגיות גילוי ומניעה. לכן, חידושים בתחום הזיהוי מבוסס התנהגות, פלטפורמות מודיעין איומים מתקדמות ואנליטיקה אבטחתית המונעת על ידי בינה מלאכותית הם קריטיים. בתגובה, Xygeni משלבת טכנולוגיות מתקדמות כדי להבטיח שארגונים יוכלו לזהות ולנטרל איומים במהירות בזמן אמת באמצעות תגובות אוטומטיות.
איך להישאר לפני העקומה
ארגונים צריכים לשקול את האסטרטגיות הבאות כדי להישאר עמידים בפני איומים מתעוררים:
להישאר מעודכן: עדכון קבוע של ידע על מגמות אבטחה ומודיעין איומים באמצעות פורומים בתעשייה, סמינרים מקוונים והדרכות.
אימצו טכנולוגיות חדשניות: מינוף כלים ושיטות עבודה מתקדמים במערכות זיהוי איומים ותגובה אוטומטיות המונעות על ידי בינה מלאכותית. Xygeni מציעה פתרונות שיעזרו לכם להגן על עצמכם מפני האיומים העדכניים ביותר.
שפר את שיתוף הפעולה: לטפח שיתוף פעולה בתוך הארגון ועם שותפים חיצוניים. שיתוף מודיעין איומים ושיטות עבודה מומלצות מחזק את ההגנות הקולקטיביות.
סיכום: חיזוק האבטחה באמצעות הגנה מפני תוכנות זדוניות בקוד פתוח
תוכנות זדוניות בקוד פתוח מציגות סיכונים משמעותיים בסביבות פיתוח מודרניות. עם זאת, בעזרת המודעות, הכלים והתהליכים הנכונים, סיכונים אלה ניתנים לניהול. סורק התוכנות הזדוניות בקוד פתוח של Xygeni מסייע בזיהוי וחסימת חבילות זדוניות לפני שהן מגיעות לסביבות ייצור.
על ידי שילוב הגנה מפני תוכנות זדוניות בקוד פתוח בזרימות עבודה - החל מ CI/CD pipelineלתשתית כקוד (IaC) תצורות - ארגונים יכולים להפחית חשיפה ולזהות איומים מוקדם.
לשמור על תרבות של ביטחון במקום הראשון
אבטחה צריכה להיות היבט יסודי של פיתוח, לא מחשבה שלאחר מעשה. צוותים המשתמשים בקוד פתוח זקוקים לניטור מתמיד וכלים יעילים לזיהוי פגיעויות לפני שהן מתגברות. סורק תוכנות זדוניות בקוד פתוח כמו זה של Xygeni תומך במאמץ זה באמצעות אוטומציה, הקשר ונראות.
מבט קדימה
בטווח הארוך, ככל שמערכות אקולוגיות של תוכנה יהפכו מקושרות יותר, האיומים ימשיכו להתפתח. לכן, שמירה על אסטרטגיות הגנה מפני תוכנות זדוניות בקוד פתוח, כמו גם שימוש בכלים מעשיים, עוזרים לצוותים להישאר צעד אחד קדימה מבלי לשבש את הפיתוח.
סורק תוכנות זדוניות בקוד פתוח של Xygeni
אבטחה בזמן אמת עבור תלויות בקוד פתוח
זהה את כולם תלויות קשורות ישירות וטרנזיטיביות ולהפיק תועלת זיהוי, חסימה והתראות על תוכנות זדוניות בזמן אמת עם התראות מוקדמות ואימות מומחה.
- ניתוח תוכנות זדוניות מבוסס התנהגות עבור רכיבי קוד פתוח
- אימות מטא-נתונים ומקור כדי לוודא את אמיתות החבילה
- התראות בזמן אמת על פעילות חשודה או דפוסים זדוניים
- CI/CD השתלבות להגנה אוטומטית מוקדמת
- אבטחו כל תלות, מכיוון שלא כל האיומים הם פגיעויות ידועות

