





תוכנה בקוד פתוח (OSS) הפכה לעמוד השדרה של מערכות אקולוגיות דיגיטליות מודרניות, ומעודדת חדשנות, יעילות עלויות ופיתוח מהיר. עם זאת, פתיחות זו מציגה אתגרי אבטחה שונים שארגונים חייבים להתמודד איתם כדי להגן על היישומים שלהם ולשמור על סביבת פיתוח מאובטחת.
מהי אבטחת תוכנה בקוד פתוח
אבטחת תוכנה בקוד פתוח היא הפרקטיקה והכלים להבטחת אבטחת רכיב ה-OSS; פרקטיקה זו יכולה לכלול ניהול אבטחה, תאימות לרישיונות ואיכות קוד.
חשיבותה של אבטחת תוכנה בקוד פתוח
אבטחה בתוכנות קוד פתוח מתייחסת לפרקטיקות ולכלים המגנים על רכיבי מערכת הפעלה (OSS). פרקטיקות אלו כוללות לעתים קרובות ניהול פגיעויות, תאימות לרישיונות והבטחת האיכות הכוללת של הקוד. באמצעות כלים אוטומטיים כמו אבטחת תוכנות קוד פתוח של Xygeni, ארגונים יכולים לייעל סריקת פגיעויות, לעקוב אחר תאימות ולנהל עדכונים. זה מאפשר למפתחים להתמקד באספקת תוכנה באיכות גבוהה תוך ידיעה שהפרויקטים שלהם מאובטחים.
עם זאת, הפתיחות עצמה שמגדירה OSS יוצרת חששות ביטחוניים. שיתוף פעולה מעודד חדשנות, אך הוא יכול גם להפוך את התוכנה לרגישה לאיומים. דוח האבטחה של קרן התוכנה אפאצ'י בשנת 2023 תועדו 660 פגיעויות חדשות בשנה אחת, מה שמחזק את העובדה שאבטחת מערכת הפעלה OSS היא מאבק מתמיד.
איזון בין חדשנות לביטחון
ככל שתוכנות קוד פתוח ממשיכות לעצב את עתיד הטכנולוגיה, איזון בין חדשנות לאבטחה הוא קריטי. איזון זה דורש ערנות מתמדת ופתרונות אבטחה מתקדמים. האם אתם מאזנים חדשנות עם אבטחה באסטרטגיית הקוד הפתוח שלכם? אבטחת OSS אינה רק משימה טכנית - היא משימה קבועה. commitארגון להגנה על העסק שלך ועל הנכסים הדיגיטליים המשותפים.
ההשפעה על עסקים: אפקט דומינו
פגיעויות אלו ברכיבי OSS עלולות להיות בעלות השפעה הרסנית על עסקים:
- הפרת נתוניםפגיעויות בהן נעשה שימוש יכולות לנצל אותן בקלות כדי לאפשר לתוקפים דרך לגנוב מידע רגיש, ובכך לגרום להם להפסד כספי ולנזק תדמיתי עצום.
- שיבושים תפעולייםמוביל לחשיפת המערכות והיישומים הקריטיים בהם משתמש הארגון, שכן אלו מסתמכים על רכיבי OSS הפגיעים לשיבושים.
- פגיעה במוניטיןחדשות על פרצת אבטחה עקב פגיעות במערכת הפעלה OSS עלולות להרוס את המוניטין של החברה, לפגוע קשות באמון לקוחותיה ואף להוביל לתביעות משפטיות.
סיכונים ופגיעויות מרכזיות בתוכנה בקוד פתוח
בעוד שתוכנה בקוד פתוח (OSS) מציעה יתרונות גדולים - כמו קידום חדשנות, הפחתת עלויות והאצת פיתוח - יתרונות אלה מגיעים עם סיכוני אבטחה חמורים. חיוני להבין את אבטחת תוכנה בקוד פתוח כדי להגן על המערכות שלכם מפני איומים פוטנציאליים.
רכיבים מיושנים
אחד הסיכונים הגדולים ביותר ב-OSS הוא שימוש ברכיבים מיושנים או לא מתוחזקים. לעתים קרובות, פרויקטים מסתמכים על גרסאות ישנות יותר שכבר אינן מקבלות עדכונים, מה שמותיר פגיעויות ידועות חשופות. על פי 2020 Open Source Security ו דוח ניתוח סיכונים (OSSRA)70% מבסיסי הקוד שנבדקו הכילו רכיבים בני יותר מארבע שנים. זה משאיר את התוכנה שלך חשופה להתקפות המנצלות את הפגיעויות שלא תוקנו.
אתגרי רישוי
אתגר נוסף עם OSS הוא ניהול רישיונות. פרויקטים של OSS מגיעים עם רישיונות שונים, שלכל אחד מהם כללים וחובות ספציפיים. אם ארגונים לא נזהרים, הם עלולים להפר בטעות תנאים אלה, מה שיוביל לסכסוכים משפטיים או אפילו לחשיפה כפויה של קוד קנייני. סקר של Synopsys Black Duck מצא כי 68% מבסיסי הקוד הכילו התנגשויות רישיונות, דבר המדגיש עד כמה בעיה זו יכולה להיות שכיחה.
הזרקת קוד זדוני
האופי הפתוח של OSS מצוין לשיתוף פעולה אך יכול גם לפתוח את הדלת לגורמים רעים להחדיר קוד זדוני. ללא תהליך סקירה יסודי, קוד מזיק עלול לחמוק, במיוחד בפרויקטים שאין להם בדיקות אבטחה קפדניות. היו מקרים בהם דלתות אחוריות ופונקציות זדוניות אחרות לא זכו לתשומת לב, מה שמדגיש את הצורך בסקירת קוד ערנית ובבדיקת תרומות.
דוגמה בולטת אחת התרחשה בשנת 2018 כאשר גורמים זדוניים הוסיפו דלת אחורית לפופולרי זרם אירועים ספריה, ומשפיע על אלפי פרויקטים. פרצה זו נותרה ללא תשומת לב במשך חודשים, מה שמראה עד כמה קריטיים סקירת קוד ערנית ובדיקת תרומות לאבטחת מערכת הפעלה OSS.
התמודדות עם סיכונים אלה
האם הארגון שלך מוכן לנהל את הסיכונים הללו? הישארות פרואקטיבית היא המפתח. תחזוקה שוטפת של רכיבים, בדיקה יסודית של תרומות ועמידה בדרישות הרישוי צריכות להיות... standard ארגונים שנהנים מ-OSS צריכים להשקיע בכלים ובתשתית הנכונים. כלים אלה מסייעים במעקב אחר גרסאות, בזיהוי פגיעויות ידועות ובווידוא עמידה בתנאי הרישוי. כאשר נהלים אלה קיימים, OSS יכול להמשיך לטפח חדשנות מבלי להתפשר על אבטחה או תאימות לחוק.
אסטרטגיות יעילות לאבטחת תוכנה בקוד פתוח
בואו ננתח כמה אסטרטגיות יעילות לאבטחת תוכנה בקוד פתוח (OSS) ונבחן כיצד כלי אבטחת התוכנה בקוד פתוח של Xygeni יכולים לחזק את רמת האבטחה שלכם.
פיתוח מדיניות
הבסיס של כל אסטרטגיית אבטחת תוכנה חזקה בקוד פתוח מתחיל במדיניות ברורה. מדיניות זו צריכה להגדיר בדיוק אילו רכיבים בטוחים לשימוש ולפרט את הכללים לתרומות, תאימות לרישיונות וניהול פגיעויות. היא גם מבטיחה שכל המעורבים בפרויקט מבינים את תפקידיהם ואחריותם בשמירה על אבטחת התוכנה.
בקרה מתמשכת
אבטחה אינה משימה חד פעמית; היא דורשת ניטור מתמשך. ארגונים צריכים לסרוק באופן קבוע את בסיסי הקוד שלהם לאיתור פגיעויות ידועות, לוודא שרכיבי ה-OSS שלהם מעודכנים ולהישאר מעודכנים בייעוץ אבטחה חדש. גישה פרואקטיבית זו מאפשרת לצוותים לזהות ולטפל באיומים מוקדם, ולמנוע הסלמה של בעיות אבטחה.
שילוב כלי אבטחה
אוטומציה של תהליכי אבטחה בתוך פיתוח התוכנה שלך pipeline קריטי. באמצעות כלי אבטחה בקוד פתוח כמו Xygeni, תוכלו לשלב סריקת פגיעויות, מעקב אחר תלויות ובדיקות תאימות רישיונות ישירות במערכת שלכם. CI/CD pipelineכלים אלה לא רק מפחיתים מאמצים ידניים, אלא גם עוזרים לצוותים לאזן בין אבטחה לקצב המהיר של פיתוח וחדשנות.
כלי אבטחת תוכנה מקיף בקוד פתוח של Xygeni
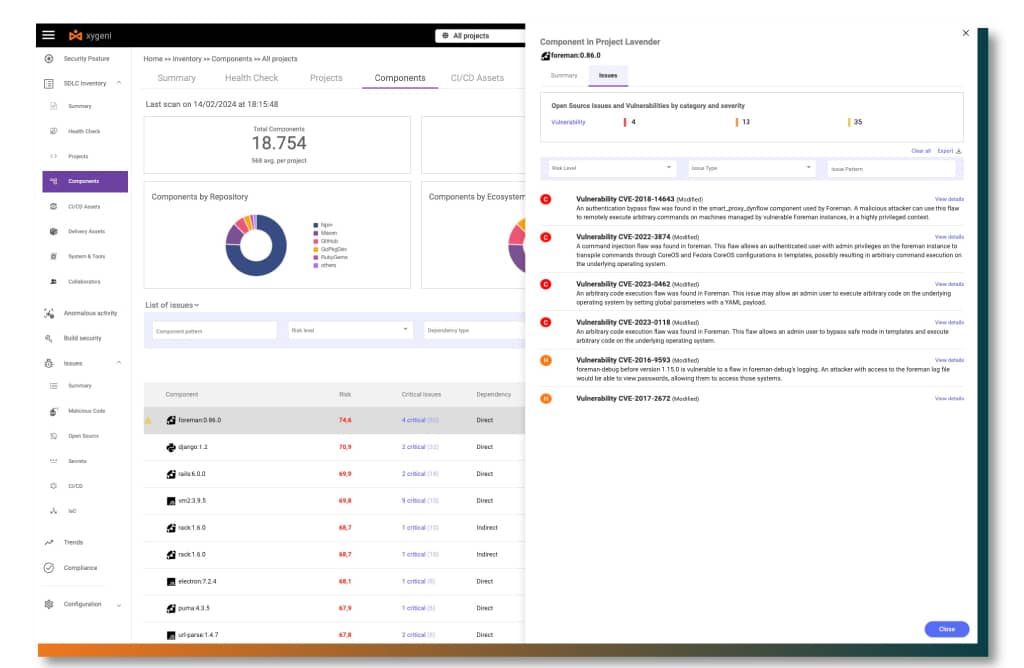
Xygeni מציעה גישה מקיפה ואוטומטית לניהול אתגרי אבטחת OSS:
- סריקת פגיעות אוטומטיתעל ידי שילוב עם מסד הנתונים הלאומי של פגיעויות (NVD), Xygeni מבצעת סריקת פגיעויות בזמן אמת. ניהול מצב האבטחה האוטומטי שלה (ASPMהמערכת ) מעריכה פגיעויות על סמך הסיכון שלהן, ועוזרת לארגונים לתעדף תיקונים בצורה יעילה יותר.
- ניטור רכיבים מיושניםXygeni עוקבת באופן רציף אחר גרסאות רכיבים ומזהירה צוותים כאשר רכיבים מיושנים עלולים לאיים על האבטחה והפונקציונליות של הפרויקטים שלהם, ודורשת עדכונים או החלפות בזמן.
- תאימות לרישיוןניווט ברישוי קוד פתוח יכול להיות מורכב, אך Xygeni מפשט את התהליך. הוא סורק ומזהה את הרישיונות של כל רכיב, ועוזר לצוות שלך להימנע מבעיות משפטיות תוך הבטחת עמידה במדיניות הארגון.
- SBOM דורXygeni מייצר רשימת חומרים מפורטת של התוכנה (SBOM) כדי לשפר את השקיפות, לעמוד בדרישות רגולטוריות ולשמור על מלאי מלא של כל תוכנות הקוד הפתוח בהן נעשה שימוש בפרויקט שלך.
- שירות התרעה מוקדמתשירות ההתרעה המוקדמת של Xygeni מעביר את גישת האבטחה שלך מראקטיבית לפרואקטיבית. הוא מנתח חבילות קוד פתוח חדשות ברגע שהן מתפרסמות, ומזהה פגיעויות או תוכנות זדוניות לפני שהן יכולות לחדור למערכת שלך.
על ידי השקעה בכלי אבטחת תוכנה בקוד פתוח של Xygeni, ארגונים יכולים להגן ביעילות על התוכנה שלהם, לאפשר חדשנות תוך שמירה על בטיחות הנכסים הדיגיטליים.
עתיד אבטחת תוכנה בקוד פתוח
במבט קדימה, תוכנה בקוד פתוח תמשיך להיות אבן יסוד בפיתוח טכנולוגי. אבל ככל ש... דו"ח אבטחה של ASF לשנת 2023 מראה, פגיעויות רק יגדלו ככל ש-OSS יהפוך נפוץ יותר. מציאת האיזון הנכון בין חדשנות לאבטחה היא קריטית. פתרונות כמו Xygeni יהיו חיוניים בניווט בנוף מורכב זה, ויבטיחו שארגונים יוכלו למנף את כוחו של OSS תוך שמירה על אמצעי אבטחה חזקים.
על ידי אוטומציה של ניהול פגיעויות, אכיפת תאימות לרישיונות ומתן זיהוי מוקדם של איומים, Xygeni מובילה את הדרך באבטחת עתיד התוכנה בקוד פתוח.
קחו שליטה על ה-O שלכםאבטחת תוכנה של עט-מקור היום
מוכנים לראות כיצד Xygeni יכולה לעזור לכם להגן על הפרויקטים שלכם? צפו בהדגמת הווידאו שלנו or נסה את Xygeni בחינם!