






אבטחת רכיבי הקוד הפתוח שלך חשובה בדיוק כמו קוד המקור שלך. זו הסיבה ששיחות סביב ניתוח הרכב תוכנה (SCA) ורשימות חומרים של תוכנה (SBOM) צוברים תאוצה בקרב צוותי DevOps ו-AppSec. למרות שהם מוזכרים לעתים קרובות יחד, ה- סקא נגד sbom השוואה אינה עניין של לבחור אחד על פני השני. במקום זאת, הם משרתים מטרות שונות אך משלימות ב software supply chain security.
פוסט זה מסביר את ההבדל בין sbom לעומת סקא, מראה כיצד הם פועלים יחד, ועוזר לך להחליט כיצד ליישם את שניהם ביעילות. תראה גם כיצד כלים כמו Xygeni מפשטים את הציות והאוטומציה באמצעות מבוסס SCA sbom דוֹר.
מילון מונחים של Xygeni
מה זה SCA?
ניתוח הרכב תוכנה (SCA) היא נוהג מרכזי של AppSec שסורק באופן רציף את האפליקציות שלך לאיתור רכיבים של צד שלישי ורכיבים בקוד פתוח.
באופן ספציפי, SCA עוזר לך:
- זיהוי פגיעויות בתלות
- זיהוי רישיונות מסוכנים
- הערכת ניצול ונגישות
- אוטומציה של תיקון עם אפשרויות תיקון בטוחות יותר
בנוסף, מוצק SCA הכלי משתלב ישירות ב-DevOps שלך pipelineלדוגמה, הוא יכול לסרוק pull requests, לרוץ פנימה CI/CD עבודות, ולהתריע למפתחים לפני שקוד פגיע מגיע לייצור. כתוצאה מכך, סקה ו sbom שיטות עבודה משותפות מסייעות במניעת איומים בשרשרת האספקה כבר מההתחלה.
מילון מונחים של Xygeni
מה זה SBOM?
רשימת חומרים של תוכנה (SBOM) היא רשימה מובנית וקריאה על ידי מכונה של כל הרכיבים, הן בקוד פתוח והן בקנייניים, ביישום שלך
זה כולל בדרך כלל:
- שמות חבילות וגירסאות
- רישיונות וספקים
- יחסי תלות
- גיבובים ומזהים
למרות ש- SBOM לא מתקן פגיעויות בפני עצמה, אלא ממלא תפקיד קריטי בתיעוד התוכנה שבה אתה משתמש. לכן, במגזרים בעלי חשיבות עליונה בתאימות כמו שירותי בריאות, פיננסים או ממשלה, SBOMהופכים במהירות לחובה.
SBOM vs SCAהסבר על ההבדלים העיקריים
במבט הראשון, סקא נגד sbom עשויים להיראות דומים. עם זאת, הם פותרים בעיות שונות מאוד. בואו ננתח את זה:
| מאפיין | SCA כלים | SBOMs |
|---|---|---|
| מטרה | ✓ מצא ותקן סיכונים בקוד פתוח | ✓ תעד את מה שנמצא בתוך התוכנה שלך |
| אוטומציה | ✓ כן, בזמן אמת ורציף | ✕ לעתים קרובות סטטי; ייתכן שיידרשו עדכונים ידניים |
| כיסוי אבטחה | ✓ פגיעויות, ניצול, סיכון רישיון | ✕ מלאי בלבד (ללא הערכת סיכונים) |
| מקרה שימוש ב-DevOps | ✓ שערי אבטחה, סריקת PR, אבטחה משמרת שמאלה | ✓ ביקורות תאימות, אבטחת ספקים |
| התאמה רגולטורית | ✓ מוּמלָץ | ✓ נדרש לעתים קרובות (EO 14028, NIST, משרד ההגנה, ה-FDA) |
למה SCA ו SBOM לעבוד טוב יותר יחד
במקום לבחור ביניהם, הגישה החכמה ביותר היא להשתמש סקה ו sbom זה לצד זה. הנה הסיבה:
SBOMזקוקים לעדכונים בזמן אמת
יצירת an SBOM פעם אחת לא מספיקה. לדוגמה, אם הצוות שלך מוסיף או משדרג חבילות מדי שבוע, המקורי שלך SBOM עלול להתיישן במהירות. זה המקום שבו SCA שלבים בו עוקבים אוטומטית אחר התלויות שלך ושומרים על SBOM נוֹכְחִי.
SCA מבוסס SBOMהם החדשים Standard
כלים מודרניים כמו Xygeni משלבים סקה ו sbom. ה SBOM נוצר ומעודכן ממקור אמיתי SCA סריקות. זה חוסך זמן ומבטיח שהמלאי שלך משקף את הקוד בפועל שנמצא בשימוש.
מפתחים צריכים יותר מרשימה
בעוד SBOM נותן לך רק את ה"מה", SCA אומר לך את ה"אז מה". לדוגמה, שתי אפליקציות עשויות לכלול את אותה ספרייה פגיעה, אך רק אחת מהן משתמשת בפועל בקוד המסוכן. SCA מוסיף את ההקשר של נגישות.
בסופו של דבר, על ידי שילוב SCA sbom יכולות, אתם משיגים תובנות עמוקות יותר, פחות תוצאות חיוביות שגויות ותוצאות אבטחה חזקות יותר.
יתרונות השילוב SCA ו SBOM ב-DevOps
כשמשווים SBOM vs SCA, חשוב להבין שהם יעילים יותר יחד מאשר לחוד. על ידי אימוץ אסטרטגיית DevOps הכוללת את שניהם סקה ו sbom, הצוות שלך פותח יתרונות משמעותיים שחורגים מעבר לנראות בגובה פני השטח.
לדוגמה, אתה מרוויח:
- דיוק רב יותר במלאי תוכנה ומעקב אחר תלות
- תאימות אוטומטית עם מסגרות רגולטוריות כגון NIST ו-EO 14028
- תעדוף מבוסס סיכונים שימוש בניקוד ניצול והקשר נגישות
- פחות תוצאות חיוביות שגויות, הודות לזיהוי מודע לזמן ריצה
- מוכן לביקורת SBOM היצוא, זמין ללא מאמץ ידני נוסף
יתר על כן, הכוח המשולב של סקא נגד sbom בתהליכי עבודה מודרניים מאפשרים לצוותים לעבוד מהר יותר מבלי לאבד שליטה. מכיוון SCA מזהה באופן רציף שינויים ו SBOMעל ידי תיעודם לצורך תאימות, אתם מצמצמים נקודות מתות ומייעלים את התיקון.
כתוצאה מכך, צוותי האבטחה והפיתוח שלכם משתפים פעולה טוב יותר תוך שמירה על יישור קו עם יעדי העסק והרגולציה.
SBOM תאימות בארה"ב ובאירופה: מה שצריך לדעת
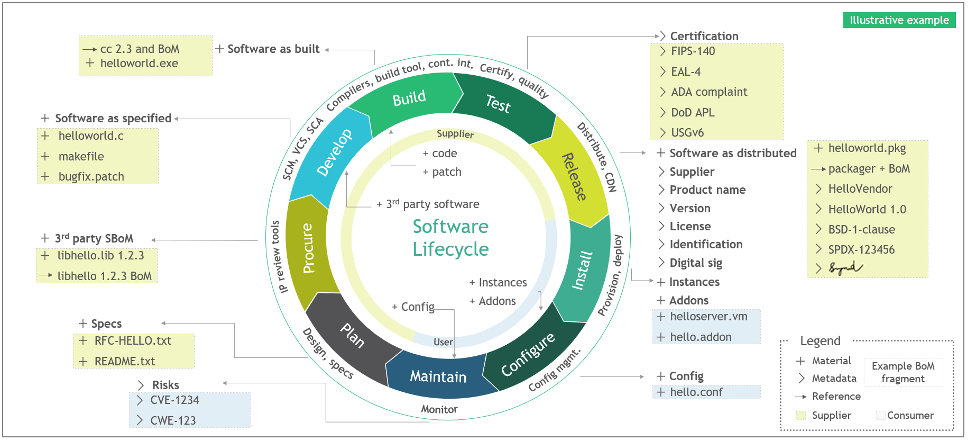
היום, SBOMהם כבר לא אופציונליים. הם א דרישה רגולטורית עבור ארגונים רבים ברחבי ארה"ב ואירופה. לפי הנהלת הצו 14028כל הקבלנים הפדרליים בארה"ב חייבים לספק מידע מלא ומדויק SBOM עם מוצרי התוכנה שלהם.
בנוסף, גופים רגולטוריים כמו ה-FDA ומשרד ההגנה האמריקאי מחייבים SBOM שימוש בשירותי בריאות, ביטחון ותשתיות קריטיות. גם באירופה, הלחץ גובר:
- השמיים חוק חוסן הסייבר של האיחוד האירופי דורש SBOMs עבור כל התוכנה עם אלמנטים דיגיטליים
- 2 שקל מחזק את כללי אבטחת הסייבר עבור ספקי תשתית קריטית
- דורה אוכף חוסן תפעולי במגזר הפיננסי
- PCI DSS 4.0 כולל שיטות פיתוח מאובטחות ומוכנות לתגובה
בהתבסס על מסגרת פיתוח תוכנה מאובטחת של NIST ועל המנדטים הגלובליים הללו, ארגונים חייבים:
- שמור על עדכניות SBOMs עבור כל שחרור
- כלול מטא-נתונים מפורטים של תלות כמו גרסאות ורישיונות
- שיתוף SBOMעם שותפים, רגולטורים ולקוחות
- השתמש SBOMs כדי לתמוך במעקב ותיקון פגיעויות
עם זאת, SBOMים לבדם לא יגיד לכם מה ניתן לניצול. לכן חיוני לשלב אותם עם גורמים חזקים SCA יכולות. אימוץ SCAמבוסס SBOM אסטרטגיה מבטיח עדכונים שוטפים, תובנות נגישות ונראות מלאה של מחזור החיים.
על ידי שילוב SCA ו SBOM בפלטפורמה אחת, הצוות שלכם צעד אחד קדימה בכל הנוגע לתאימות תוך אספקת תוכנה מאובטחת ללא עיכובים.
איך גשרים של Xygeni SCA ו SBOM
Xygeni מאגדת את הטוב ביותר של סקא נגד sbom בפלטפורמה אחת חלקה, המתמקדת במפתחים. וחשוב מכך, היא מספקת אוטומציה אמיתית, התייחסות להקשר סיכונים ותמיכה רגולטורית. כל זאת מבלי לאלץ צוותים לשנות את זרימות העבודה שלהם.
רציף SBOM דור באמצעות SCA
במקום לבנות רשימות סטטיות, Xygeni יוצר ומעדכן אוטומטית את SBOMמשתמש בזמן אמת שלו SCA מנוע. בפרט, כל בנייה או pull request מפעיל מיפוי מדויק של מלאי וסיכונים.
מטא-נתונים מלאים ופורמטי תאימות
SBOMכוללים גרסאות, רישיונות, ספקים, קוד גיבוב ואפילו תלויות טרנזיטיביות. ניתן לייצא אותן בפורמטים של CycloneDX או SPDX, מה שמבטיח שתמיד תהיה מוכן לביקורת.
שילוב זרימות עבודה מקוריות של DevOps
מכיוון שאבטחה לא אמורה להאט אותך, Xygeni משתלבת במערכת הקיימת שלך CI/CD הגדר בין אם אתה משתמש ב-GitHub Actions, GitLab, Bitbucket או Jenkins.
תובנות תיקון מבוססות סיכונים
קסיגני'ס SCA הולך רחוק יותר מגילוי. אתם מקבלים תובנות מעשיות כמו ציוני EPSS, נתיבי נגישות ושלנו סיכון תיקון תכונה המסייעת בבחירת שדרוגים בטוחים ולא שבירים.
פלטים ניתנים לשיתוף ואמינים
אתה יכול לשתף את שלך בצורה מאובטחת SBOMעם בעלי עניין חיצוניים, מבקרים או ספקים. והכי חשוב, אתם שולטים מתי וכיצד הם מופצים.
כל זה הופך את Xygeni לפלטפורמה האידיאלית עבור צוותים המבקשים לפשט את הציות ולשפר את בגרות ה-DevSecOps על ידי הבאת... סקא נגד sbom יחד תחת קורת גג אחת.
השווה את המובילים SBOM כלים לשנת 2025
SBOMכעת חובה בארה"ב ובאירופה. אבל לא כולם SBOM כלים מציעים הגנה אמיתית. גלו את 6 הטובים ביותר SBOM כלי יצירה ולראות כיצד הם משתווים.
מחשבות סופיות: SCA vs SBOM היא בחירה שקרית
לעטוף:
- SCA ו SBOM אינן אסטרטגיות מתחרות, הן משלימות.
- SCA עוזר לך להבין ולתקן מה מסוכן.
- SBOM נותן לך מבט מלא על מה שתכולת התוכנה שלך.
- יחד, הם יוצרים גישה חזקה וחכמה יותר ל software supply chain security.
ככל שסיכוני תוכנה ממשיכים להתפתח, אימוץ גישות מודרניות ואוטומטיות מבטיח שהמצב האבטחתי שלכם יישאר פרואקטיבי ומוכן לביקורת. בין אם אתם סטארט-אפ מהיר או חברה מוסדרת enterprise, שימוש בשתי הפרספקטיבות נותן לך את התמונה המלאה, ואת הביטחון לפעול במהירות מבלי לפספס איומים קריטיים.
עם Xygeni, אינכם צריכים לבחור בין נראות לפעולה. אתם מקבלים את שניהם, משולבים בצורה חלקה בזרימות העבודה הקיימות שלכם.

